IDS技术(入侵检测系统)在网络安全中的应用早已不是“装个设备看告警”那么简单,真正的价值在于把检测能力嵌入到日常运营流程中,让每个告警、每条日志、每次响应都成为激活安全体系的关键动作。过去两年,不少企业买回IDS后三个月就沦为“沉默设备”,不是技术不行,而是没搞明白“在应用中激活成员”这句话的含义,本文从部署、调优、运营到协同,把IDS从上线到发挥作用的完整路径拆开讲清楚。
IDS技术有哪些应用场景:从被动记录到主动响应的关键一跳
IDS的核心价值不在于“发现入侵”这个动作,而在于发现之后能不能触发后续的响应机制,行业共识认为,一套合格的IDS部署方案,必须回答三个问题:看什么流量、用什么规则、告警给谁看。


检测原理:特征库、行为基线、异常模型三腿走路
当前主流IDS产品在技术路线上分三派:
- 特征匹配型:依赖规则库,对已知攻击识别精准,但对变种攻击基本束手无策。
- 行为分析型:给内网资产建立“正常行为基线”,偏离基线就告警,能发现未知威胁,误报率偏高。
- 关联分析型:把多源日志(防火墙、终端、DNS)汇总后做关联判断,属于SIEM的轻量版。
实际部署中,多数安全团队不会只选一种,业内专家指出,成熟的IDS应用方案都是“特征库打底、行为模型兜底、关联分析做决策”,三者叠加才能覆盖大部分攻击路径。
核心应用场景盘点
- 边界流量监测:在出口交换机旁路部署,监测进出内网的所有流量,重点看暴力破解、漏洞利用、C2外连。
- 内部横向移动检测:把检测点下沉到核心交换区,监控东西向流量,这是2026年以来增长最快的部署场景。
- 敏感数据外泄监控:配合DLP策略,IDS对FTP、HTTP上传、数据库导出等行为做深度包解析。
- 供应链风险监测:监测与第三方系统互联的专线流量,防止供应商终端被攻陷后横向渗透。
部署不等于激活:IDS从上线到真正生效的三个实操步骤
很多企业的IDS失败案例都有一个共同特征:网络工程师把流量镜像做完、策略一开就撒手不管了,这只能叫“通电”,离“激活”还差得远。

第一步:物理部署位置选错了,后面全是白费
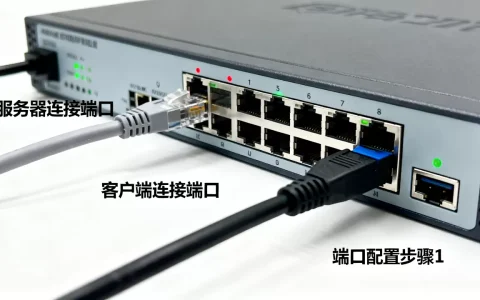
IDS最佳部署方式是旁路部署,通过交换机SPAN端口或TAP分流器获取流量镜像,这里有个常见误区:有人把IDS串在业务链路上,结果设备宕机直接导致业务中断,这其实是IPS的活。
实操建议:
- 核心交换机的出口链路必做镜像,这是攻击者进入内网的第一道门。
- 服务器区接入交换机做镜像,专门监测东西向流量。
- 避开高峰时段做流量镜像,避免SPAN端口拥塞丢包。
第二步:规则集不是越全越好,要按业务裁剪
默认规则全开是IDS误报率高的头号原因,默认自带几千条规则,但你的业务环境可能只涉及其中三成。
操作路径:
- 先开启“监控模式”运行一周,不产生告警,只记录命中日志。
- 导出一周日志,按“源IP、目标IP、命中规则”三个维度做聚类。
- 把业务系统正常通信产生的规则命中加入白名单。
- 再开启“告警模式”,此时剩下的命中基本就是真实威胁。
第三步:告警必须接到人,而不是接到系统里
业内常见的失败做法是把告警发到邮箱,然后没人看,激活IDS成员的关键一环,是把告警通道接进企业微信、钉钉或者飞书机器人,同时设置分级通知:
- 高危告警(如C2回连、漏洞利用):直接电话通知安全负责人。
- 中危告警(如端口扫描、异常登录):推送至安全运维群。
- 低危告警:汇总成日报,次日早上推送。
IDS误报率高怎么办:调优三板斧让告警量降下来、准确率提上去
误报是IDS应用中最折磨人的问题,告警一天几百条,分析人员很快产生“告警疲劳”,真正的高危攻击反而被淹没在噪声里。
调优方向一:按资产重要程度分配检测权重
不要把核心数据库服务器和前台官网放在同一个检测策略下,操作路径:
- 梳理资产清单,标注“核心资产”“一般资产”“测试资产”。
- 核心资产启用全部检测规则,一般资产只启用高危规则。
- 测试资产直接加入白名单,避免测试流量触发大量误报。
调优方向二:用“时间窗口”过滤无效告警

很多扫描行为发生在凌晨,但攻击者真正利用漏洞的时间往往在业务时段,通过设置检测时间窗口,大幅降低白噪音告警:
- 办公时段(9:00-18:00):启用全部检测逻辑。
- 夜间时段:只保留异常外连、批量数据拉取等高危检测项。
- 周末时段:适当放宽,避免批量运维操作触发告警风暴。
调优方向三:建立“告警闭环”反馈机制
每一周做一次告警复盘,把确认误报的规则反馈给厂商或自行调整阈值,坚持三个月,告警准确率能提升到一个可接受的水平,这个动作是“在应用中激活成员”最直接的体现让设备适应你的业务,而不是你去适应设备。
IDS和防火墙区别及协同:边界防线与纵深感知的配合逻辑
很多人搞不清IDS和防火墙的分工,这里做一个直接对比:
| 对比维度 | IDS | 防火墙 |
|---|---|---|
| 部署方式 | 旁路监听 | 串行网关 |
| 核心能力 | 检测与告警 | 访问控制与阻断 |
| 对业务影响 | 无影响 | 设备故障可能断网 |
| 检测深度 | 深度包解析、行为分析 | 基于IP/端口/协议的五元组 |
| 响应方式 | 联动其他设备阻断 | 直接丢弃或拒绝 |
两者不是替代关系,而是配合关系,防火墙负责“挡”,IDS负责“看”,实际场景中,IDS发现异常流量后,通过联动接口下发策略给防火墙,实现“检测-响应”闭环,这种联动方案的落地关键在于接口协议匹配,选型时优先考虑同一厂商或支持标准API的产品。
国内IDS厂商怎么选:从价格到服务的完整参考
关于ids设备价格,行业的公开信息显示,主流厂商的百兆级产品在万元出头,千兆级产品在2-5万元之间,万兆级产品价格再翻一倍,具体价格受规则库更新服务年限、硬件规格、品牌溢价影响较大。
商用产品与开源方案怎么选
- 开源方案(如Suricata、Snort):软件免费,但需要自己调规则、自己搭平台、自己维护硬件,适合有专职安全人员、预算有限的团队。
- 国内商用产品:胜在规则库本地化做得好,中文告警、合规报告、等保支持都是现成的,适合等保合规需求明确的企业。
- 云原生IDS:针对云环境,按流量计费,适合业务已上云、缺乏物理机部署条件的团队。

选型时的四个硬指标
- 规则库更新频率:至少每周一次,关键漏洞(如Log4j)应急更新需要在24小时内完成。
- 解码能力:能解析HTTP、HTTPS、FTP、SMTP、数据库协议等常见业务协议。
- 告警降噪能力:产品自带的聚合、去重、归并功能是否成熟,直接决定运营成本。
- 第三方联动能力:是否支持与防火墙、EDR、SIEM、威胁情报平台的标准接口。
Q&A:IDS技术应用中的常见疑问
IDS技术有哪些网络部署模式?
主要有旁路镜像、TAP分流、虚拟化环境VSwitch镜像三种,旁路镜像最常用,适合物理网络;TAP分流适合高流量场景,避免SPAN端口丢包;云环境用VSwitch镜像,配置弹性更强,无论哪种模式,核心原则是IDS不能成为业务链路上的单点故障。
ids误报率高怎么办?
先做基线学习,让设备运行一周以上再开启告警,然后把业务正常通信的IP、端口、协议加入白名单,最后按资产重要程度拆分策略,核心资产全量检测,一般资产只保留高危规则,做完这三步误报率能明显下降,如果还不行,检查流量镜像配置,确认是否混入了测试网段或办公网段的流量。
防火墙和IDS能互相替代吗?
不能,防火墙是串行设备,负责阻断非法连接,但它对加密流量和未知攻击的检测能力有限,IDS是旁路设备,能深度解析流量内容、识别攻击行为,但本身不具备阻断能力,合规场景下等保要求两者同时部署,实际攻防中两者也是互相补充的关系。
回到开头那句话,IDS从来不是一个“装上就能安心”的产品,它更像一个需要持续训练、持续调优、持续响应的安全成员,从流量镜像的准确性,到规则集的裁剪,再到告警闭环的建立,每一步都决定这台设备到底是安全体系的千里眼,还是角落里积灰的指示灯,把部署后的运营动作做实,IDS的价值才会真正被激活。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/574217.html