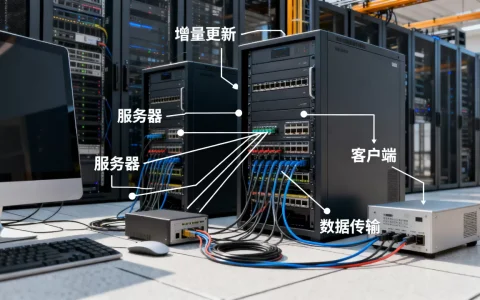
为虚拟IP地址绑定实例,核心在于通过keepalived或ip命令将VIP挂载到指定物理网卡,配合主备节点心跳实现秒级故障切换,这是当前Linux服务器高可用架构中使用频率最高的操作方案。
虚拟IP绑定的典型应用场景
虚拟IP(VIP)在不同业务环境下承载的使命各不相同,理解场景才能选对绑定方式,最常见的使用场景集中在三类:

- 数据库高可用:MySQL、PostgreSQL主从切换时,VIP从主库漂移到备库,应用层无需感知IP变化
- Web服务负载均衡:LVS、HAProxy前端挂载VIP,后端多台真实服务器轮流承接请求
- 容器化集群网关:Kubernetes的MetalLB或Keepalived方案,为Service分配可漂移的VIP地址
多数情况下,运维人员在配置VIP时都会优先考虑keepalived,因为它的VRRP协议天然支持VIP绑定与自动漂移,无需额外开发脚本。
keepalived绑定虚拟IP的实例配置
以两台CentOS 7.9服务器为例,主节点192.168.1.10,备节点192.168.1.11,规划VIP为192.168.1.100,安装keepalived后,需要分别修改两侧的/etc/keepalived/keepalived.conf文件。
主节点配置要点
global_defs {
    router_id LVS_MASTER
}
vrrp_instance VI_1 {
    state MASTER
    interface eth0
    virtual_router_id 51
    priority 100
    advert_int 1
    authentication {
        auth_type PASS
        auth_pass 1111
    }
    virtual_ipaddress {
        192.168.1.100/24 dev eth0 label eth0:1
    }
}
配置时务必注意virtual_router_id在两台服务器上必须一致,否则VRRP报文无法互通。auth_pass默认只校验前8位字符,不要设置过长的密码。
备节点配置差异
vrrp_instance VI_1 {
    state BACKUP
    interface eth0
    virtual_router_id 51
    priority 90
    advert_int 1
    authentication {
        auth_type PASS
        auth_pass 1111
    }
    virtual_ipaddress {
        192.168.1.100/24 dev eth0 label eth0:1
    }
}
备节点只需修改state为BACKUP、priority低于主节点,保存配置后执行systemctl restart keepalived,主节点会立即将VIP绑定到eth0网卡,备节点进入监听状态。
验证绑定是否生效
绑定完成后执行ip addr show eth0,应能看见eth0:1子接口携带192.168.1.100地址,主节点宕机模拟测试:执行systemctl stop keepalived,约2-3秒后VIP自动漂移至备节点,此时在备节点执行ip addr show即可确认。
虚拟IP绑定失败的常见原因
实际生产环境中,配置完成后VIP却不出现的情况并不少见,行业共识认为,以下五个原因覆盖了绝大多数绑定失败案例:

- 网卡名称不匹配:配置中指定
interface eth0,但服务器实际网卡名为ens33或enp0s3,VRRP报文无法从正确接口发出 - 防火墙拦截VRRP协议:keepalived默认使用IP协议号112,防火墙未放行会导致心跳中断,双方都认为自己是MASTER
- SELinux拦截:CentOS 7默认启用SELinux,keepalived相关上下文缺失时无法绑定VIP
- IP冲突:VIP地址已被局域网中其他设备占用,绑定后立即被系统自动丢弃
- rp_filter反向路径过滤:Linux内核默认开启rp_filter,多网卡环境下VIP响应包走错路由,导致外部无法访问
绑定失败的排查路径
遇到VIP绑定不上,按以下顺序排查可快速定位问题:
- 执行
ip addr show确认VIP是否短暂出现后消失 - 检查
/var/log/messages中keepalived的报错日志 - 执行
setenforce 0临时关闭SELinux后重启keepalived测试 - 用
tcpdump -i eth0 vrrp抓包,确认心跳报文是否正常收发 - 核对主备节点的
virtual_router_id和auth_pass是否完全一致
多个VIP绑定的扩展配置
有些业务需要同时绑定多个虚拟IP,比如一套keepalived同时管理内网和外网VIP,可以在virtual_ipaddress块中并列添加多个地址:
virtual_ipaddress {
    192.168.1.100/24 dev eth0 label eth0:1
    10.0.0.100/24 dev eth1 label eth1:1
}不同网段的VIP必须指定对应的物理网卡,否则会出现路由混乱,绑定多个VIP时,各VIP的漂移行为完全一致,即主节点整体故障时全部漂移到备节点,无法做到按IP拆分主备角色,如果业务需要将不同VIP分散在不同节点上,需要配置多个vrrp_instance,并让不同实例的主备状态相反。
linux虚拟IP绑定网卡的命令行操作实例
不想安装keepalived,或者仅需临时测试场景,可以直接用ip命令实现VIP绑定,这种方式的缺点是VIP不具备漂移能力,仅适用于单机环境下的地址配置。
临时绑定的操作步骤
# 为eth0添加VIP地址
ip addr add 192.168.1.100/24 dev eth0 label eth0:1
# 查看绑定结果
ip addr show eth0
# 删除VIP地址
ip addr del 192.168.1.100/24 dev eth0 label eth0:1
重启网络服务或重启服务器后,临时绑定的VIP会消失,如果需要永久保留,需要将命令写入/etc/rc.local或配置为systemd服务。
结合Keepalived手动触发漂移
keepalived运行期间,如果业务维护需要手动将VIP切换到备节点,可以降低主节点优先级触发漂移:

# 主节点执行,将优先级临时调低
sysctl -w net.ipv4.ip_nonlocal_bind=0
# 通过修改配置文件优先级并重载
sed -i 's/priority 100/priority 90/' /etc/keepalived/keepalived.conf
systemctl reload keepalived
重载后主节点会主动释放VIP,备节点检测到更高优先级的MASTER消失后自动接管,维护完成后改回优先级并再次reload即可。
虚拟IP绑定与网卡配置的持久化方案
纯命令行绑定的VIP重启即丢,生产环境必须考虑持久化,推荐两种方案,按实际需求选择。
基于keepalived自管理
keepalived本身会在启动时自动绑定配置中的virtual_ipaddress,无需额外设置,只要确保keepalived服务设为开机自启:
systemctl enable keepalived
systemctl start keepalived
这是最简单的持久化方案,同时自动获得漂移能力,大部分生产环境都采用此方式。
基于systemd服务管理
不依赖keepalived的纯绑定场景,可以创建独立的systemd单元文件:
# /etc/systemd/system/vip-binding.service
[Unit]
Description=Bind Virtual IP
After=network-online.target
Wants=network-online.target
[Service]
Type=oneshot
ExecStart=/usr/sbin/ip addr add 192.168.1.100/24 dev eth0 label eth0:1
ExecStop=/usr/sbin/ip addr del 192.168.1.100/24 dev eth0 label eth0:1
RemainAfterExit=yes
[Install]
WantedBy=multi-user.target
创建后执行systemctl daemon-reload && systemctl enable --now vip-binding即可生效,此方案适合不需要故障漂移、只要求重启后地址不丢失的场景。
keepalived与heartbeat绑定VIP的对比
除了keepalived,老牌的高可用软件heartbeat也能实现VIP绑定,两者在配置方式上有明显差异,现阶段新部署的系统大多选择keepalived,但有存量heartbeat环境的场景仍会遇到。
| 对比维度 | keepalived | heartbeat |
|---|---|---|
| 配置复杂度 | 单个配置文件,语法直观 | 需要ha.cf、authkeys、haresources三个文件 |
| 资源类型 | 原生支持VIP绑定 | 可配置IP、服务脚本等复合资源 |
| 故障切换速度 | 秒级(1-3秒) | 较慢(3-10秒) |
| 依赖组件 | 仅依赖内核VRRP支持 | 需要额外依赖资源代理脚本 |
| 维护活跃度 | 持续更新 | 项目已停止大版本更新 |
如果仅做单纯的VIP漂移,keepalived明显更轻量,heartbeat的优势在于能同时管理VIP关联的服务进程启停,一旦服务异常,会连同VIP一起切换,实际选型时,建议根据现有运维体系的熟悉度决定,不必盲目追求新架构。

虚拟IP绑定后的网络连通性验证
绑定完成不等于业务可用,还需从多个维度验证网络路径是否畅通。
验证本机路由与ARP表现
# 查看VIP是否已加入本地路由表
ip route show table local | grep 192.168.1.100
# 查看VIP的ARP解析记录
arping -I eth0 -c 3 192.168.1.100
如果本机能ping通VIP但外部机器不通,重点检查rp_filter设置,执行sysctl net.ipv4.conf.all.rp_filter,返回值是1说明开启严格反向过滤,需调整为0或2:
sysctl -w net.ipv4.conf.all.rp_filter=0
echo "net.ipv4.conf.all.rp_filter = 0" >> /etc/sysctl.conf
验证跨节点漂移后的MAC地址变化
主备切换后,网络中其他设备通过ARP缓存访问VIP,切换到备节点后,首次访问VIP会存在短暂ARP缓存未过期的情况,ping测试可能出现1-2个丢包,这是正常现象,可通过减小ARP缓存超时时间或配置 gratuitous ARP 来缓解。
虚拟IP无法访问的常见问与答
虚拟IP绑定在网卡上但ping不通外部接口,怎么定位问题?
首先确认VIP绑定的网卡是否处于UP状态,执行ip link show eth0查看,其次检查本机iptables规则,执行iptables -L -n确认没有DROP或REJECT规则拦截VIP段的流量,最后用traceroute从外部机器探测路径,判断丢包发生在哪一跳。
keepalived绑定虚拟IP时,主备节点同时持有VIP怎么办?
这属于典型的脑裂现象,通常由防火墙拦截VRRP报文导致,双方都认为自己是MASTER,处理方式:检查两台服务器防火墙规则,放行IP协议号112(VRRP),放行命令为iptables -I INPUT -p vrrp -j ACCEPT,同时在交换机端口开启组播或配置单播模式,keepalived支持unicast_peer选项,在多网段环境下推荐使用。
一台服务器上如何绑定多个网段的虚拟IP?
在同一个vrrp_instance的virtual_ipaddress块中,分别指定不同网段的地址和对应网卡,也可以创建多个vrrp_instance,每个实例单独管理一个网段的VIP,但注意多个实例的virtual_router_id在同一台服务器上必须不同,否则会互相干扰,在具有多块物理网卡的云服务器场景中,推荐每个网卡绑定独立VIP,以提高故障隔离能力。
配置完成后,回到业务本身验证效果,VIP绑定不是目的,保障服务连续可用才是核心价值,将操作文档、切换演练、监控告警完整纳入日常运维体系,这组VIP配置才能真正发挥高可用作用。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/581102.html