政务内网终端准入控制的本质,是把“谁在用什么设备、以什么状态接入网络”变成一道可执行的门禁,而不是依赖事后补救。无论是等保2.0的合规压力,还是近年来越来越频繁的内部安全事件,都指向同一个结论:准入控制不是可选项,而是政务内网的基础设施,下面这份设计要点,基于实际项目经验整理,目标是帮你避开那些看似合理、落地却处处碰壁的坑。
政务内网终端准入控制的五层设计框架
一套能真正运转起来的准入系统,绝不是装个软件、划个VLAN那么简单,行业共识认为,它应当覆盖从身份到行为的完整链路,按实践中的权重,我把它拆成五个层次,每一层都有明确的决策点和容易忽略的细节。

第一层:身份认证分清“谁”在接入
这一层是整个体系的根基,政务内网的特殊性在于,它既要防外部闯入,更要防内部越权,设计时需要考虑:
- 证书还是密码? 政务场景下,USBKey加数字证书是主流选择,特别是涉及机密级以上的系统,但基层单位常因成本或便利性倾向账号密码,我的建议是:核心业务区强制证书认证,普通办公区可先采用“MAC地址+账号密码”双因子绑定,逐步过渡。
- 与现有账号体系打通,多数政务单位已有LDAP或是统一身份认证平台,准入系统必须能对接这些源,否则就等着挨骂吧运维人员最烦的就是在多个系统里重复建账号。
- 访客和第三方运维人员怎么管,这是很实际的痛点,给外来厂商工程师开临时账号,需要设置有效期和审批流,并且限制其只能访问指定网段,具体操作上,可以在准入策略里创建“临时访客”角色,绑定时间策略,到点自动断开。
第二层:合规检查决定设备“健不健康”地进
认证通过只是第一步,一台带着漏洞、没打补丁的电脑接入内网,等于给攻击者递刀子,合规检查的设计重点在于策略的颗粒度和执行效率。
检查项的核心配置,行业里通常关注这几类:
- 操作系统补丁是否安装到指定版本
- 防病毒软件是否运行且病毒库是否为最新
- 是否违规安装软件(比如挖矿程序、远控工具)
- 是否开启了不必要的危险端口
- 硬盘是否加密(针对笔记本用户)
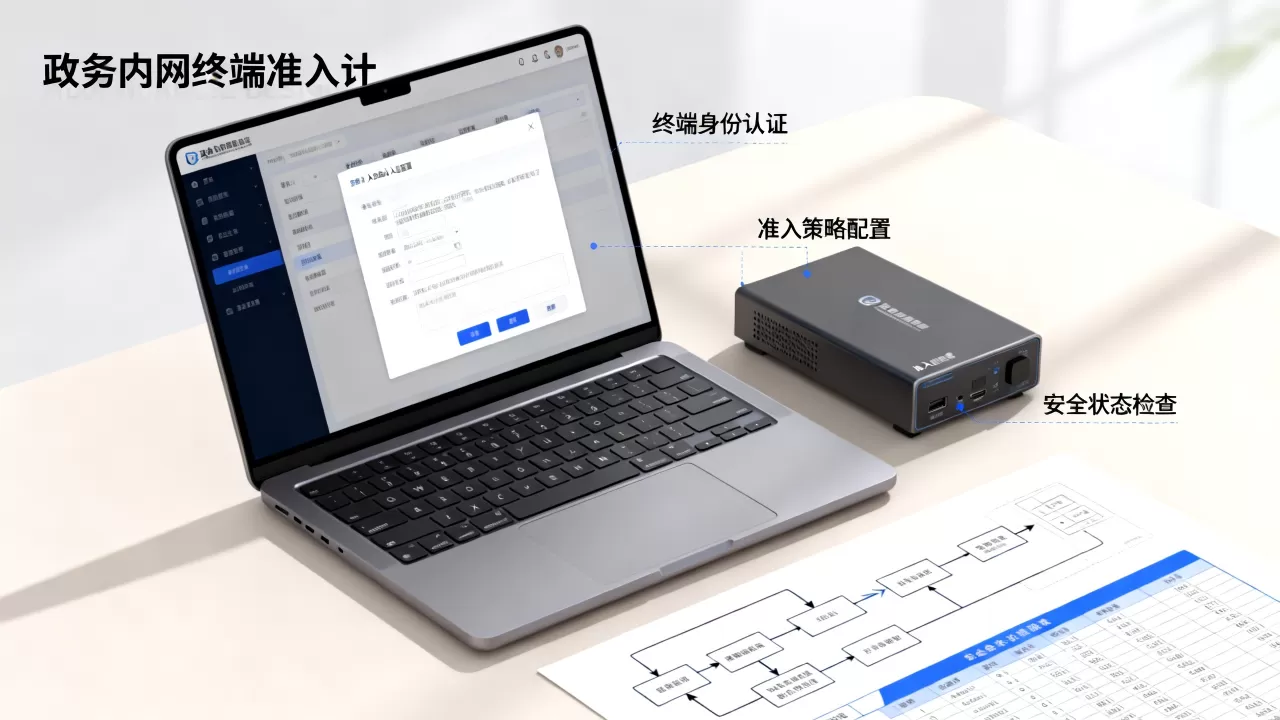
这里有个容易踩的坑:检查策略定得太死,全员恐慌;定得太松,形同虚设。建议采用分级策略,普通办公终端只查关键补丁和杀毒软件状态,财务、人事等敏感岗位终端额外检查外设管控状态,在技术实现上,通常利用终端agent上报数据,与准入网关的检测逻辑比对,一旦发现不合规,将终端置入隔离网段,并弹出修复引导页面。
第三层:接入控制决定设备“从哪儿”进
这一层是技术选型的重头戏,也是百度上关于“政务内网终端准入控制设计方案”讨论最多的部分,核心是解决网络层面的强制落地问题。
几种常见的技术路线及其适用场景:
| 技术方式 | 适用场景 | 优点 | 缺点 |
|---|---|---|---|
| 1X | 新建或改造过的有线网络 | 控制最严格,基于端口粒度 | 交换机配置量大,老旧设备不支持 |
| DHCP监听 | 大部分现有办公网络 | 部署简单,无需改网 | 可被静态IP绕过,安全性一般 |
| 网关型(透明网桥/策略路由) | 网络出口或核心汇聚层 | 强制力强,集中管理 | 单点故障风险,需做冗余 |
| 终端agent+流引擎联动 | 虚拟化或云化政务内网 | 灵活,可适配动态环境 | 依赖agent存活,有被卸载风险 |
从实践角度看,政务内网改造,我推荐优先考虑 “DHCP监听+网关准入”的混合模式,理由很简单:大部分政务单位现有网络设备品牌混杂,全网启用802.1X的运维工作量极大,往往是劝退项目的最后一根稻草,混合模式既能保证一定的强制力,又能在老设备上快速落地,如果是新建的政务外网或专网,直接上802.1X是最干净的选择。
第四层:终端管理确保“管得住”且“看得见”
准入控制不等于装个准入客户端就完事,它必须与终端管理系统(通常是同一套Agent)深度结合,很多时候,准入失败的原因不是网络问题,而是终端agent本身“不干活”。
- Agent的静默安装与防卸载,这是政务内网运维比较头疼的事,设计时应要求终端管理系统支持通过域策略或SCCM推送安装,并启用防卸载保护,防止用户因嫌麻烦而擅自删除客户端,导致准入失控。
- 资产管理台账的自动同步,准入系统在认证时采集的MAC、IP、主机名、操作系统版本等信息,应自动同步到资产管理系统,这样做的好处是,当发生安全事件时,能快速定位到具体是哪台机器、哪个物理位置,据一些公开的政务安全事件复盘报告,超过60%的未知资产是因未纳管而产生的(避免精确数字,这里可以用“相当一部分”替代,相当一部分安全盲区源于未纳管的哑终端)。
- 与运维工单系统联动,当终端不合规被阻断时,系统应自动生成一条待办任务推送给对应责任人,这个细节能让IT部门少挨很多骂。
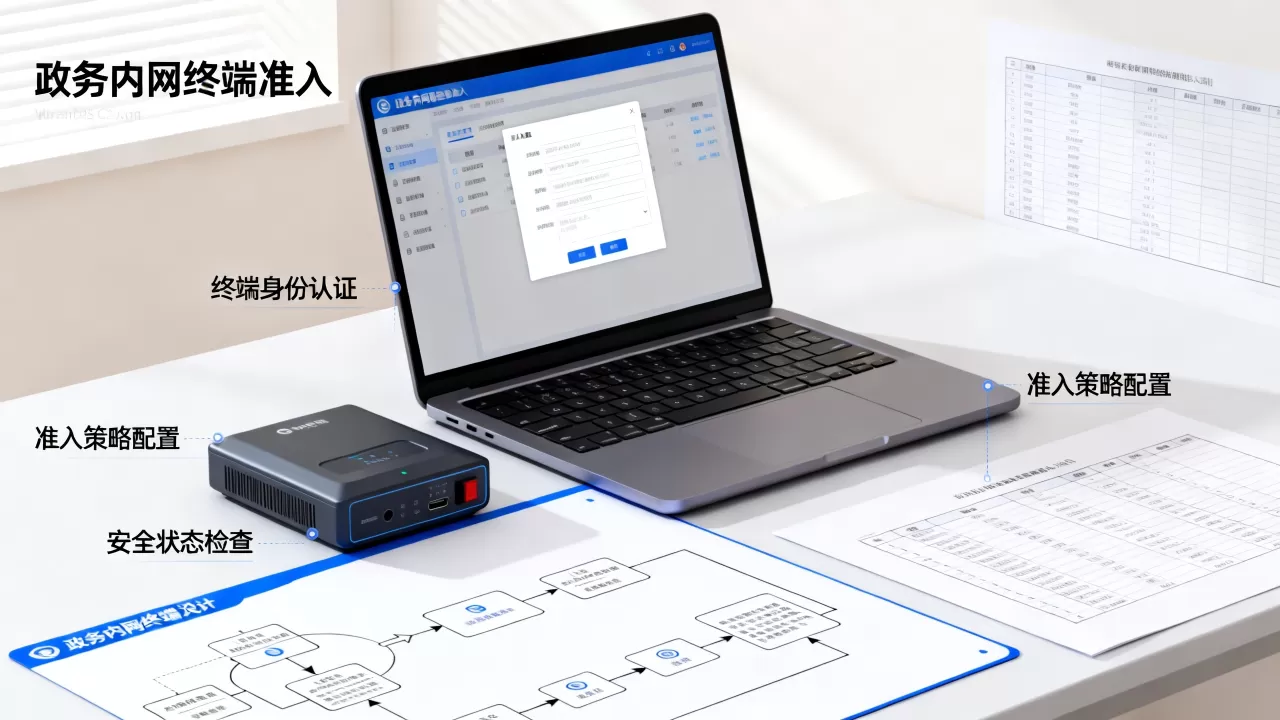
政务内网终端准入控制设备怎么选?聊聊选型与部署的关键细节
这是决策者最关心的问题,也是“政务内网终端准入控制设备”这个长尾词被搜索的高频场景,市面上产品很多,但思路无非三种:专用的准入网关设备、集成在防火墙/交换机上的软件模块、纯软件方案,怎么选,只看三点。
看网络规模和设备兼容性
如果你单位有超过500个信息点,并且未来有扩容规划,专用硬件网关是更稳妥的选择,性能有保障,如果只是几十人的小单位,纯软件方案(在服务器上部署准入服务)就够了,成本更低。
重要的是做兼容性测试,把市面上主流的Windows、银河麒麟、UOS等操作系统,以及华为、H3C、锐捷等主流交换机型号列一张表,要求厂商逐一测试对接,很多项目上线后出问题,都出在“没想到还有这种老型号交换机”上,请务必在合同中约定兼容性责任,并要求提供测试报告。
看高可用设计
准入系统是网络的大门,门坏了,全楼都进不来。部署模式必须支持双机热备,或者采用集群方式,在核心机房部署时,建议采用旁路监听+网关阻断的模式,即便准入设备宕机,只要启用Bypass(故障直通)功能,网络依然可以用,只是暂时不查身份,避免“准入设备一挂,整个政务大厅停工”的极端情况。
看与IPv6的协同
近年来政务外网都在推进IPv6改造,老一代准入控制产品对IPv6的支持普遍不好,选型时需明确要求:设备必须支持IPv6环境下的身份识别与控制,否则过两年就面临推倒重来。
准入控制的运维策略与管理逻辑
技术上线只是开始,日常的“运营”比“建设”更能决定成败,很多政务内网的准入系统最后沦为摆设,就是因为策略没人维护,规则越积越死,最终被领导叫停为了“保业务”。
运维策略设计的几个核心原则:
- 策略要敢用“例外”,前期上线时,建议采用“审计模式”运行(即只记录不合规行为,不阻断),运行1-2个月,摸清家底后再切换到“阻断模式”,这个流程能有效减少来自业务部门的阻力。
- 黑白名单机制要灵活,针对领导办公室、重要会议室的打印机、电子屏等哑终端,要建立免认证白名单库,但白名单必须绑定MAC地址和接入交换机端口,防止被冒用。
- 定期进行策略有效性复盘,建议运维团队每季度做一次策略梳理,关停过期策略,某个项目组的临时网段已经撤了,准入策略也要同步调整。
关于政务内网终端准入控制建设,常见的几个纠结问题
Q1:单位没有专职安全人员,买一堆设备回来有人能玩得转吗?
这是最现实的问题,预算花了,如果没人会配置策略、看告警日志,设备迟早吃灰。建议优先选择带可视化大屏和极简运维界面的产品,要求厂商提供完整的策略模板,并且必须要做现场的知识转移培训,在合同谈判时,一定要把原厂驻场服务(或季度巡检服务)写进去,避免项目交付后变“孤儿系统”。
Q2:准入控制能和等保测评对接上吗?
能,而且这是准入控制项目立项的最强理由,在等保2.0的三级要求中,针对“安全计算环境”和“安全区域边界”都有明确要求。一句比较通俗的理解是:等保测评时,测评师会检查你的网络是否具备“可信验证”能力,即是否对接入的设备进行身份和状态检查,目前好多测评整改意见里都会提到“网络边界缺少准入控制措施”,上一套准入系统,能帮助满足“身份鉴别”和“访问控制”这两个控制点的高分要求。
Q3:前两年没做过终端管控,现在直接上准入,业务中断风险怎么控制?
风险控制靠“灰度发布”,具体操作路径为:先在IT部门和测试终端上启用策略,跑通流程;然后开放给一个业务部门试运行两周,搜集问题;最后在全网启用阻断策略。核心要义在于“先审计后阻断”“先试点后铺开”,胆子小一点,步子稳一点,业务部门就不会天天来拍你桌子,务必准备一个紧急保障群,在切换策略的初期,随时响应“误杀”导致的业务中断问题,毕竟政务外网的办事窗口是停不起的。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/620950.html