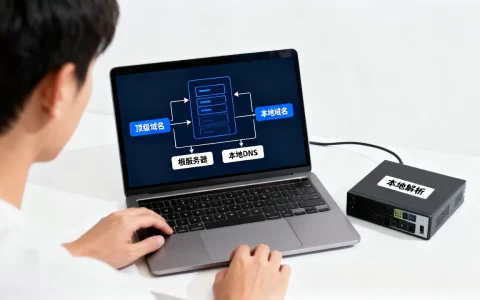
本地多个域名指向同一服务器时,冲突的根源不在域名解析本身,而在服务器对请求的“分发”环节;只要在hosts或DNS层面统一指向,并在Nginx等Web服务中按域名规则区分处理,就能避免打开站点串门、跳错页面的问题。
本地多个域名绑定同一IP时,hosts文件怎么配最稳
先弄清楚一个常见误区,多域名“绑定同一域名”这说法不严谨,实际场景是多域名解析到同一个IP,或者本地开发时都写进hosts指向127.0.0.1,本地改hosts绑定的域名一多,浏览器访问就出现张冠李戴,多半是hosts写法出了问题。
hosts文件里多个域名写在同一行还是分行
hosts文件的格式很简单:IP地址 + 空格 + 域名,同一个IP对应多个域名,直接写在一行,用空格隔开就行。
0.0.1 example.com www.example.com api.example.com admin.example.com这种方式最稳妥,解析时一次性把这几个域名都指向本机,不会出现顺序覆盖的问题。
有一种常见错误是这样一个一个写:
0.0.1 example.com
127.0.0.1 www.example.com这种写法本身不算错,但容易埋雷如果其中一行写错了IP,比如把某个域名指到了192.168.1.10,那这个域名请求就会跑到局域网其它设备上,表现出来就是“有的网站打得开,有的网站跳到路由器登录页”,所以多个域名指向同一个IP时,尽量合并到一行,避免多个IP条目交叉。
hosts文件改完不生效的两个排查点
改了hosts不生效,九成是浏览器缓存或系统DNS缓存没清,Windows按下Win + R,输入cmd,然后执行:
ipconfig /flushdnsmacOS在终端里执行:
sudo dscacheutil -flushcacheLinux发行版多数用sudo systemd-resolve --flush-caches,老一些的用sudo /etc/init.d/nscd restart。
还有一个细节特别容易被忽略,hosts文件末尾必须有一个空行,部分系统不认没有空行结尾的hosts文件,导致整段解析失效,本地配置多个域名时,养成习惯在最后一行后面敲个回车。
本地域名绑定后访问异常,先检查是不是代理软件介入
本地配置了多个域名指向同一IP,如果用了Clash、Surge、SwitchHosts这类工具,它们会劫持系统DNS或代理流量,导致hosts里写好的域名解析被覆盖,判断方法很简单:先全部退出代理工具,再刷新DNS缓存,如果恢复正常,说明是代理规则里的域名分流和hosts冲突了,这种情况下,应该在代理工具的分流规则里为这些本地域名设置直连,而不是依赖hosts硬扛。
多个域名绑定同一IP的Nginx配置到底怎么区分站点
hosts只负责把域名解析到本机,真正决定你访问某个域名时看到哪个页面的,是Web服务器软件,本地开发中最常用的是Nginx,多域名共用一个IP和端口时,Nginx靠server_name来区分。
两个域名共用一个server块还是分开写
如果你想让几个域名打开的是同一个站点,可以在一个server块里并列写多个域名:
server {
    listen 80;
    server_name example.com www.example.com;
    root /var/www/example;
}
如果你想让不同域名对应不同目录或不同项目,那就要写多个server块:
server {
    listen 80;
    server_name a.com;
    root /var/www/site_a;
}
server {
    listen 80;
    server_name b.com;
    root /var/www/site_b;
}
多个域名绑定同一IP的Nginx配置冲突,常见于你把两个域名都写进了同一个server_name,但后面的server块里也出现了其中一个域名。 Nginx的匹配规则是把请求交给第一个匹配到的server块处理,顺序不对就串站,检查方法是执行:nginx -T,会输出全部加载的配置,搜一下你的域名出现在哪几个server块中,重复出现就是冲突点。
默认站点规则如何影响多域名绑定
Nginx里有个默认站点概念,当请求的域名在配置里找不到匹配的server_name时,会落到default_server上,很多本地开发时配置的域名打不开,访问后却跳到了另一个项目的404页,多半就是没设默认站点导致的。
配置一个兜底server块指向一个空目录或统一页面,能显著降低排查成本:
server {
    listen 80 default_server;
    server_name _;
    root /var/www/default;
}
实际开发中,这个兜底站点可以直接返回403或404,至少你不会把A项目的报错误当成B项目的bug。
端口监听与多域名的隐含关系
多个域名绑定同一IP还涉及高并发访问时的端口占用问题,Nginx监听80端口时,所有域名都走这个端口,互相不冲突,但如果你额外监听了8080端口,且没有限定server_name,那么访问IP:8080时也会命中默认站点,本地多域名场景下,建议只保留一个监听端口,其余端口一律封掉,避免开发时打开http://localhost:8080结果看到一个不知道归属哪个项目的页面。
本地反向代理中多域名指向同一服务时,Host头不能乱
本地开发还经常遇到一种情况:多个域名绑定同一IP的Nginx配置已经没问题了,但后端服务是Node.js或Java应用,Nginx要把请求转发给它们,这时如果你不设置
proxy_set_header Host,后端收到请求的Host可能是0.0.1:3000,导致应用里的重定向、Cookie生成逻辑全部乱套。
正确做法是在location块内显式传原始域名:
location / {
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_pass http://127.0.0.1:3000;
}
$host变量取的是浏览器地址栏里的域名,这样后端就能根据域名走不同的业务逻辑。 有不少本地联调时接口返回302跳转,跳到了localhost:3000/xxx,就是Host头丢了导致的。
如果多个域名要转发到同一个后端服务的不同路径,可以这样区分:
server {
    listen 80;
    server_name order.local.com;
    location / {
        proxy_pass http://127.0.0.1:8081;
    }
}
server {
    listen 80;
    server_name user.local.com;
    location / {
        proxy_pass http://127.0.0.1:8082;
    }
}
这种结构下,域名本身就是路由,本地多个子域名绑定同一IP,通过Nginx分发到不同端口的内网服务,这也是多域名共用一个服务器的代理设置的标准写法。
HTTPS证书遇到的域名冲突比想象的更隐蔽
本地启用HTTPS之后,多域名绑定同一IP的冲突场景更加复杂,443端口可以同时承载多个域名的TLS握手,靠的是SNI(服务器名称指示)扩展,Nginx会在握手阶段读取客户端发来的域名,然后选择对应证书。
证书不匹配时的典型症状
假设你给a.local.com配了证书,但b.local.com也指向同一IP访问443端口,浏览器会提示“您的连接不是私密连接”,实际上很多人把这个误判为端口冲突,其实只是证书里没有包含请求的域名。
解决方案有两种:
- 购买或申请一张多域名证书,把几个域名都加进去。
- 用泛域名证书,比如
.local.com只能覆盖a.local.com和b.local.com,不能覆盖第三级如test.a.local.com。
本地开发自签名证书可以直接用mkcert生成,执行:
mkcert a.local.com b.local.com它会生成一张同时包含两个域名证书文件,再在Nginx里指定即可。
SSL会话复用是否会串名
短连接不受影响,长连接或启用HTTP/2时,浏览器会复用已有TLS会话,如果你先访问了a.local.com,然后马上访问b.local.com,有些老旧客户端会拿着A的会话去连B,导致协议错误,发生这种情况时,关闭浏览器所有窗口再重开基本能解决,行业共识认为,这是客户端缓存问题,不是服务器配置问题,本地开发碰见时不必反复改Nginx配置。
宝塔面板等多域名绑定同一IP的图形化操作与Nginx配置冲突
如果你用宝塔面板这类可视化工具管理站点,多域名绑定同一IP的操作更简单,但也更容易在界面上造成冲突,面板的“网站”选项里添加域名时,它会自动给你生成Nginx配置文件,问题出在两个位置:
- 站点设置里的“域名管理”
- “反向代理”里的“目标URL”
如果你在域名管理里添加了a.com,又在反向代理目标里填写了http://a.com,那么就会形成回环:用户访问a.com,Nginx把请求代理到a.com自己,产生无限循环,站点直接500。
正确做法是将反向代理目标指向内网IP或本机端口,比如http://127.0.0.1:9000,而不是外网域名。
在宝塔中排查多域名绑定冲突,路径是:软件商店 → Nginx → 配置修改 → 查看底部引用的vhost配置,找到站点配置文件后,重点核对server_name行有没有重复域名,顺手把所有站点的默认站点勾选关掉,只保留一个兜底站,可以减少大量莫名其妙的跳转问题。
关于域名绑定宝塔面板冲突的具体表现,还有一种是域名绑定了面板自身端口,因为宝塔面板默认监听8888端口,如果你有一个域名解析到了服务器IP,且没有同时在面板“安全”中放行8888端口,浏览器访问http://域名:8888会超时,这个跟Web站点冲突无关,别混在一起排查。
本地多域名绑定同一域名冲突的常见问题
Q1:hosts里同一个IP可以写多个域名吗?
可以,而且推荐写在同一行,IP后面用空格分隔域名,如果分开写在多行,要确保每行的IP都完全相同,否则可能出现随机解析优先的情况。
Q2:Nginx下多个域名绑定同一IP,访问时却跳到默认站点怎么办?
执行nginx -T查看所有加载的配置,搜索该域名出现的次数,次数大于1说明有重复绑定,把不需要的server_name删掉,或者在对应server块中加上default_server修饰,就能控制未知域名落入哪个站点。
Q3:多个域名共用443端口会出现证书错误吗?
会,但前提是证书与域名不匹配,比如只给a.com签的证书用来访问b.com,解决办法是使用多域名证书或泛域名证书,并确保Nginx的ssl_certificate指令指向的证书文件包含你绑定的全部域名,协议层面不存在443端口只能服务一个域名的问题。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/622307.html