流量清洗和黑洞不是替代关系
流量清洗和黑洞机制是DDoS防护体系中的两级响应,清洗负责“治”,黑洞负责“保”,两者按攻击强度阶梯式配合,才能用最低成本保住业务连续性。很多企业把这两个概念混为一谈,以为买了高防IP就自动“永不黑洞”,结果真被打时一脸懵,它们的工作逻辑完全不同,理解这一点,比单纯堆防御资源更重要。
流量清洗:精准外科手术,处理“可救”的攻击
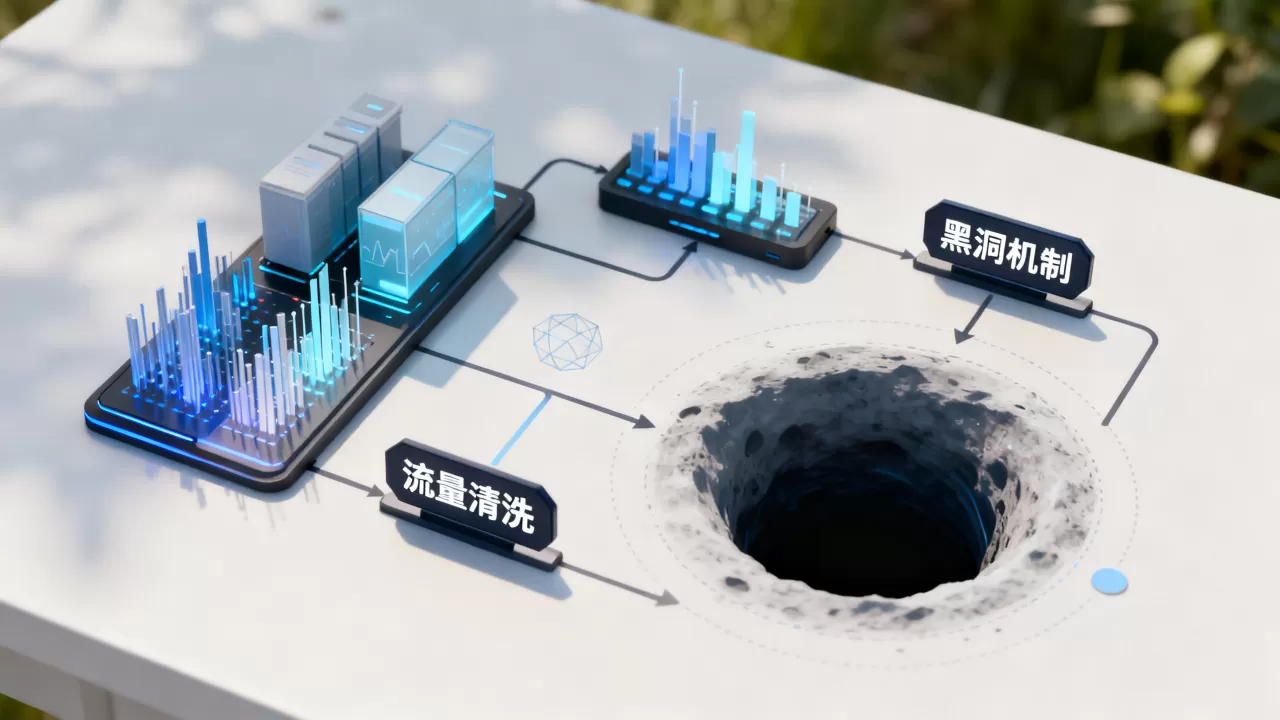
流量清洗的工作原理,简单说是把进入你服务器的流量先“过一遍筛子”,正常流量放行,恶意流量丢弃,听起来不复杂,但落地时讲究很多。

- 部署位置:通常部署在IDC机房出口或高防节点,通过BGP路由牵引把流量“拉”到清洗设备上。
- 检测方式:业内常见的是“阈值触发+指纹识别”双轨制,阈值设置过低容易误杀正常用户(比如大促时的秒杀流量),设置过高则清洗设备还没反应过来,源站已经被打瘫了。
- 适用场景:CC攻击、小流量连接耗尽、协议畸形包这类“细碎”攻击,它们单看每个请求都像正常人,但聚合起来能把你的连接表塞满。
清洗能力上限取决于设备性能,目前主流厂商单机清洗能力普遍在T级(Tbps),真实攻击中很少有纯粹的大流量清洗案例,多数是混合型攻击先放大流量打瘫链路,再用CC打应用层。
黑洞机制:壮士断腕,处理“救不了”的极端流量
黑洞(Blackhole Routing)的原理更粗暴:当攻击流量超过你购买的防护阈值(比如你买100Gbps,实际打了500Gbps),运营商为了防止整个机房被拖垮,直接把你的IP路由指向null0,即所有流量(包括正常用户)全部丢弃。这是一种主动牺牲可用性、换取整体网络稳定的策略。
- 触发条件:多数云厂商默认是“攻击流量超过保底防护峰值”,或者连续N分钟超阈值。
- 时间窗口:通常10分钟到2小时不等,视攻击强度和厂商策略而定。
- 核心价值:保护同机房其他客户不被连带打死,行业共识认为,黑洞是应对超大规模流量攻击的唯一有效手段,因为清洗设备也有物理极限。
这里有个常见误区:很多用户以为黑洞是“厂商限制”,其实黑洞本质是运营商层面的强制保护,你买的防护套餐里写的“保底防护XX Gbps”,超过部分不是厂商不帮你扛,而是运营商要求必须黑洞,否则整个机房的交换机都可能被烧毁。
流量清洗和黑洞什么区别?一张表看懂分工逻辑
很多用户咨询时直接问“流量清洗和黑洞什么区别”,但实际运营中它们不是选择题,而是前后脚的关系。
| 维度 | 流量清洗 | 黑洞机制 |
|---|---|---|
| 处理方式 | 过滤恶意流量,保留正常访问 | 丢弃该IP所有流量 |
| 对业务影响 | 轻微延迟(毫秒级) | 完全不可访问 |
| 触发阈值 | 可配置,通常为防护带宽的70%-80% | 超过保底/弹性防护上限 |
| 恢复时间 | 攻击停止后秒级恢复 | 通常需要手动解封或等自动超时 |
| 成本 | 按清洗量或带宽计费 | 免费但代价是业务中断 |
实际联动场景:攻击流量500Gbps,你买了300Gbps的高防包。
- 流量先进入清洗设备,在300Gbps以内时,清洗设备能扛且能精准过滤。
- 流量飙到400Gbps,清洗设备已超负荷,但还没到物理极限,此时部分厂商会启动“弹性防护”,额外收费扛到500Gbps。
- 如果弹性防护也打满了(比如实际打了800Gbps),运营商强制黑洞,此时你的网站完全打不开,所有访问者看到“连接超时”。
这个顺序里,清洗是第一道防线,黑洞是最后一道保险,聪明的防护策略应该是在黑洞触发前,通过CDN切换、备用IP上线等手段转移业务,而不是死守一个IP。
防护策略中如何配合?实战配置三步走
理解了分工,重点在于怎么配置,以下操作路径基于主流云厂商的高防IP控制台,具体入口名称略有差异但逻辑一致。
第一步:设置合理的清洗阈值
不要用默认值。默认阈值通常偏高,导致攻击流量在低水位时直接透传进源站。
- 观察业务历史峰值流量(如日常带宽使用率的130%)。
- 在控制台“防护设置”中,将清洗阈值调至这个值的80%-90%。
- 大促或活动前临时调高,活动结束后调回。
第二步:配置黑洞解封策略
黑洞不是无解的,多数厂商提供“黑洞解封”操作,但有次数限制(如每月3次),更稳妥的方式是:
- 多IP冗余:准备2个备用IP,主IP被黑洞后,通过DNS切换将流量导向备用IP。
- CDN前置:静态资源走CDN,源站IP不暴露,即使CDN被黑洞,源站还能正常从后台下发数据。
- 分区域防护:如果你的用户集中在华南,优先选广州机房的高防资源,延迟更低且防护链路更短。
第三步:建立自动化联动机制
聪明的做法是让系统自动决策,而非等人发现网站挂了再手动操作。
- 云监控告警:设置带宽、包转发率、新建连接数三个指标的告警,触发后自动执行“流量回切至备份IP”。
- 清洗设备联动:部分厂商支持“清洗失败自动发起黑洞”,这其实是保护你的源站与其让源站被打瘫,不如直接断网保留数据完整性。
- 日志分析:事后把黑洞期间的攻击特征(源IP段、攻击类型)导入WAF规则,下次拦截更早。
实操例子:某电商平台在促销时段遭遇TCP SYN Flood攻击,第一波300Mbps,清洗设备直接消化,用户无感知,第二波飙到1.5Gbps,超过购买的2Gbps防护阈值的75%,触发弹性防护,业务仍在线,第三波攻击混合了NTP反射放大,峰值达到6Gbps(远超2Gbps保底+2Gbps弹性),运营商强制黑洞,平台通过预置的DNS切换,10分钟内将流量导至备用节点,业务恢复。
为什么清洗和黑洞经常被混淆?
因为两者在攻击发生时,用户看到的症状完全一样:网站打不开,服务不可用。 但排查方式完全不同。
- 若是清洗中,源站还能收到少量正常请求,响应慢但可持续(比如页面加载要10秒)。
- 若是黑洞中,源站连SSH都连不上(IP彻底不通),ping返回“Destination host unreachable”。
还有一个常见混淆点:本地防护设备(如防火墙)的“黑洞路由”功能,这是指在路由器上手动添加一条丢弃特定IP的路由,用于临时屏蔽攻击源,和运营商级别的黑洞不同,本地黑洞是你自己主动做的,可以精确到某个源IP,而运营商黑洞是针对整个被攻击IP的。
2026年防护策略演进趋势
攻击手法在变,防御策略也在变,业内专家指出,当前防护策略正从“被动触发”转向“主动防御”。
- 近源清洗:把清洗能力下沉到运营商骨干节点,攻击流量在离源更近的地方就被净化,而不是牵引回中心机房。
- 协同防御:云厂商之间建立白名单共享机制,某个节点被打时,自动将流量调度到其他地域的空闲清洗能力上。
- 自适应阈值:基于AI的基线学习,不再依赖人工配置阈值,系统自动区分“正常大流量”和“攻击大流量”。
这些变化倒逼企业重新评估自身策略:不再问“流量清洗和黑洞哪个好”,而是“我的业务能承受多久黑洞?怎么在黑洞前把业务迁移走?”
清理与黑洞的常见问题FAQ
Q:流量清洗和黑洞哪个更安全?
A:安全是分场景的,攻击流量在防护能力内时,清洗更安全(业务不中断);攻击流量超限时,黑洞反而是更安全的选择它防止了攻击流量继续消耗源站资源导致的深层破坏,真实运营中,没有企业会追求永远不黑洞,而是追求可预知、可控制的黑洞。
Q:服务器被攻击进入黑洞后,多久能恢复?
A:取决于厂商策略和攻击是否停止,大多数云厂商的自动黑洞超时时间为10分钟到2小时,若攻击流量仍持续超限,解封后会立即再次进入黑洞,手动解封通常有次数限制,且解封后若再次触发,冻结时间会成倍增加,建议在黑洞期间不要反复尝试解封,而是启动备用链路。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/632826.html