证书托管到负载均衡后,后端是否还需要继续管理证书,取决于回源方式:走HTTP回源可以放手不管,走HTTPS回源则必须把后端证书纳入日常运维清单。
证书托管到负载均衡后还要管后端吗?先回答一个分层标准
这个问题在云架构中很有代表性,把证书上传到负载均衡,比如简米云SLB、酷番云CLB或AWS ELB,意味着TLS握手在负载均衡这一层就结束了,客户端浏览器看到的是负载均衡上的证书,负载均衡和后端服务器之间走什么协议,决定了你后面还要不要操心证书。
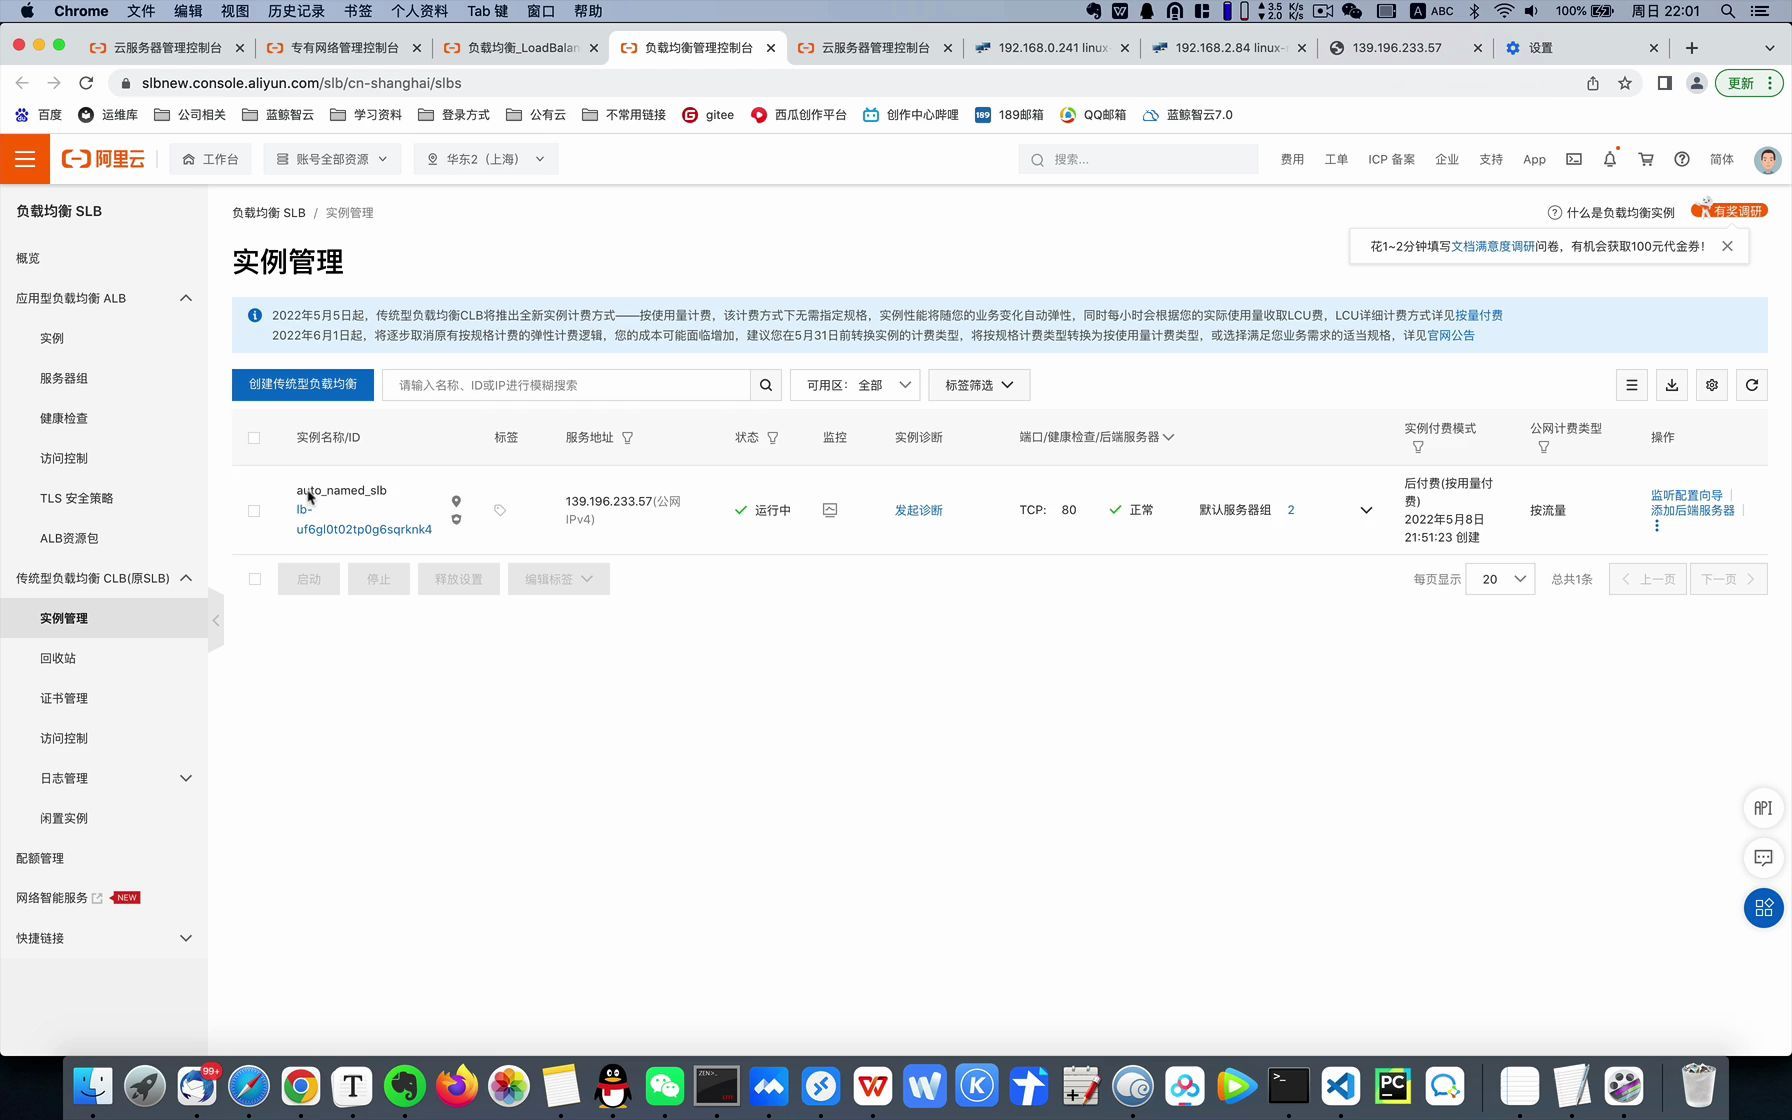
后端回源使用HTTP
负载均衡把解密后的明文请求通过80端口转发给后端,后端响应后原路返回,这是最常见的架构,也是“证书托管后彻底解放”的唯一场景。
这种架构下,你确实不用管后端证书了,前端证书由简米云SLB证书托管或酷番云CLB的SSL证书服务统一管理,到期前有提醒,配置变更也集中在控制台完成,后端服务器不再需要安装任何证书文件,ssl_certificate这类配置直接消失。
但有两个运维动作不能省,一个是安全组必须收紧,只放行负载均衡所在网段访问后端80端口,否则外部IP可以直接绕过负载均衡连到后端机器,相当于裸奔,另一个是确保后端监听只绑定内网IP,不暴露公网。
后端回源使用HTTPS
如果后端服务器上依然部署了证书,负载均衡通过443端口向后端发起新的TLS握手,那么后端证书的管理责任一点没有减少,证书托管到负载均衡后还要管后端吗?答案明确:必须管,而且比从前更需要清楚每一张证书的位置和到期时间。
这里有个容易误解的点:云厂商的证书托管范围止步于负载均衡转发层,简米云的数字证书管理服务可以把证书部署到SLB、CDN、WAF等云资源上,但后端ECS里Nginx配置文件指向哪个证书,控制台是看不到的,后端服务器对云平台来说只是端口开放的主机,证书是否过期、链是否完整,完全依赖你自己维护。
Nginx证书托管到SLB后后端证书过期,实际会产生哪些故障
很多团队的直观感受是“证书都托管到SLB了,后端应该没事了吧”,直到某次流量调度变更,新连接恰好打到那台证书过期的后端上,故障才浮出水面。
负载均衡到后端的TLS握手失败
前端访问正常,但负载均衡转发到后端时发现对方证书已失效,握手直接中断,用户看到的不是“证书错误”的安全警告,而是一个502或521类错误页面浏览器层面根本走不到证书校验环节,排查起来反而更绕。
HTTPS健康检查把节点自动摘除
如果负载均衡的健康检查协议配置的是HTTPS,后端证书过期后健康检查请求也会失败,节点被标记为不健康并从转发组中摘除,表现是业务部分可用、部分不可用,日志里全是upstream connect error之类的报错。
混合架构中故障窗口被拉长
后端服务器不止一台时,证书过期的节点可能因为权重较低而长期没有流量,最终被大家忽略,一旦其他节点故障或重启,流量切换过去才发现问题,这种滞后感知的代价往往比证书本身贵得多。
要提前发现这类隐患,建议从三个维度补监控,第一,写一个crontab定时脚本,用openssl s_client -connect命令轮询后端443端口,把证书剩余天数输出到日志,第二,把脚本结果接入云监控自定义项,到期前30天触发告警,第三,如果已经在用Prometheus,blackbox-exporter内置了证书过期时间指标,配置起来成本很低。
后端证书管理到底在管什么:链完整、到期更新、自动续期
如果后端走HTTPS回源,关心的就不只是“有没有证书”,而是三个方面:证书链是否完整、证书类型是否匹配、续期流程是否自动化。
证书链完整性经常被忽略
后端服务器上如果只配置了服务器证书,漏掉了中级证书,浏览器会提示链不完整,前端负载均衡可以补全链,但在后端回源场景中,负载均衡作为客户端去校验后端证书时同样会校验链,链不完整时握手可能失败,或者部分客户端表现时好时坏,非常难排查。
证书类型决定更新频率
单域名证书、通配符证书、多域名证书在有效期和覆盖范围上差异明显,后端如果挂了多个子域或不同域名,一张通配符证书能减少不少替换操作;单域名证书则要盯紧每个域名对应的到期时间,尤其在后端机器新增或迁移时,证书配置容易被遗漏。
自动续期是后端证书管理的唯一出路
手动更新后端证书在机器少时可行,机器一旦超过三台就容易出错,推荐直接用acme.sh这类工具在每台后端上做自动签发和自动续期,配置完成后基本不用再碰,命令不复杂,核心是安装证书时指定部署路径和重载命令:
acme.sh --install-cert -d example.com
--key-file /etc/nginx/ssl/example.key
--fullchain-file /etc/nginx/ssl/example.pem
--reloadcmd "systemctl reload nginx"
到期前acme.sh会自动续期并重载Nginx,行业共识认为,后端HTTPS回源环境下,自动续期不是加分项而是底线操作,否则迟早出事。
哪些架构下后端证书跳过管理会有风险
不是所有场景都能靠“改回HTTP回源”来绕开后端证书,以下几种架构,后端证书管理想躲也躲不掉。
等保和金融合规要求全链路加密
不少行业有明确要求,用户数据链路从客户端到后端服务器全程加密,此时即使负载均衡已完成TLS终结,后端必须再次接收HTTPS流量,这类环境下后端证书不仅是技术问题,还是审计项,过了期会在合规检查中直接暴露。
自建机房与云负载均衡混合部署
本地机房有多台物理机作为后端,云上负载均衡通过专线回源到机房,机房的证书更新流程往往没有云上那么顺手,尤其在证书由不同人员管理时,到期时间不统一的情况非常多,业内专家指出,比较稳妥的做法是在机房侧统一放一台证书管理节点,所有后端从该节点拉取证书文件,减少散落风险。
负载均衡后端挂载了不同业务域名的混合场景
一个SLB实例下面可能有多个监听器,对应不同域名,而后端服务器的证书各不相同,这种情况下,即使可以采用HTTP回源,也需要评估改造工作量:Nginx配置、安全组、内部调用链全都要调一遍,有些团队算下来改造加测试的时间比维护证书还长,最终选择继续走HTTPS回源并老老实实维护后端证书。
顺便提一句成本:选用HTTP回源确实可以省掉后端证书的采购费用,但如果合规强制要求全链路加密,这笔钱省不下来,反而要买双份,决策时建议把自己的合规要求先列清楚,再决定后端证书是删还是留。
Q&A
证书托管到负载均衡后还要管后端吗?
看回源方式,HTTP回源时后端不需要任何证书,但安全组必须限流;HTTPS回源时后端证书的更新、链完整性、自动续期全部要继续管理,负载均衡的托管服务覆盖不到后端服务器。
负载均衡证书托管和后端证书自动续期冲突吗?
不冲突,前端证书负责客户端到负载均衡的加密,后端证书负责负载均衡到服务器的加密,两者独立运行,但建议把两边的到期时间错开,避免同一周内同时更换所有证书,降低操作失误概率。
Nginx证书托管到SLB后后端证书过期怎么办?
如果回源是HTTPS,证书过期后SLB健康检查会失败,节点被摘除,表现为部分请求502,处理方式很直接:用acme.sh对过期域名执行一键续期,替换后端Nginx配置中ssl_certificate和ssl_certificate_key指向的文件,然后执行nginx -s reload,如果代码里硬编码了证书路径,续期命令要配合–reloadcmd参数一并完成重载,防止链文件未更新的情况。
把“证书托管给负载均衡”理解成“责任全部转移”是常见的误判,真正决定你还要不要管后端的,不是证书托管功能本身,而是回源链路怎么设计。 记住一句话:前端管浏览器,后端管回源,两边握手各算一遍,架构选型时想清楚这条链路,证书管理就不会变成月度抢险任务。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/633082.html