切换到高防IP时,如何避免源站真实地址被暴露?
核心答案:切换高防IP时保护源站真实地址的关键,在于切换前必须完成IP隐藏策略、网络层过滤规则和链路灾备方案的落地,而不是切换后再补救。 这就像搬家前先封好所有带有旧地址的信件,而不是等小偷跟到新家才想起装防盗门,业内专家通常建议按“切换前预清理、切换中严守、切换后持续监控”三步走,把源站从公网视野中彻底“隐身”下来。
为什么源站IP总在切换高防的那一刻暴露?
很多站长和运维都有这种经历:明明高防IP已经生效,攻击流量也打不到源站了,但没过几天,源站还是收到了大量CC攻击或尝试直连的数据包,行业共识认为,这类问题大多是切换过程中的“新旧状态不一致”导致的,源站地址暴露的常见路径,其实有三个非常典型的时间窗口。
第一个窗口是DNS解析切换的间隙,当你把域名从裸奔状态切换到高防IP时,如果高防回源到源站IP,而源站IP此前已经直接暴露在DNS记录、邮件头、历史证书透明度日志里,攻击者根本不需要猜,直接通过全网扫描历史DNS缓存,就能把源站IP捞出来。
第二个窗口是高防回源策略的错配,你使用的是高防CDN或高防IP转发模式,回源方式如果只做了IP白名单而没做端口限制,或者回源使用的链路与办公网络、业务公网混用,攻击者只需要尝试连接源站的非业务端口,就能识别出这是一台处理特定域名的服务器。
第三个窗口是业务侧遗留的主动外连,源站上运行的软件,比如邮件服务、系统更新组件、第三方API回调,如果自动向外发起请求,且没有通过固定出口IP或代理,那么目标服务器的响应头或日志中就可能携带源站出口信息,通过被动流量分析也能定位。
切换前:把源站IP“从明处收进暗处”
在正式动手切换高防IP前,必须对现有的源站暴露面做一次全面筛查,这个阶段的核心目标,是让源站IP在公网上基本查不到关联痕迹。
清理所有与源站真实IP相关的数字痕迹
- 历史DNS记录检查:用第三方工具查询域名过去一年的A记录和关联IP,重点排查源站是否曾被解析到高防IP以外的地址,如果发现,确保当前所有解析记录已指向高防IP,并且强制设置较短的TTL时间。
- 证书透明度日志排查:使用公开CT日志平台查询域名签发的所有SSL证书,找到包含源站IP或源站内网前缀的证书记录,并注销或重新签发旧证书,这一步容易忽略,但恰恰是攻击者最喜欢用的溯源手段。
- 邮件头与SPF记录验证:如果源站曾用于发送邮件,检查邮件完整头中的Received字段,确认未包含源站IP,同时将SPF记录中的include改为高防或邮件中继服务的IP段。
在源站防火墙上预先设置严苛的访问控制
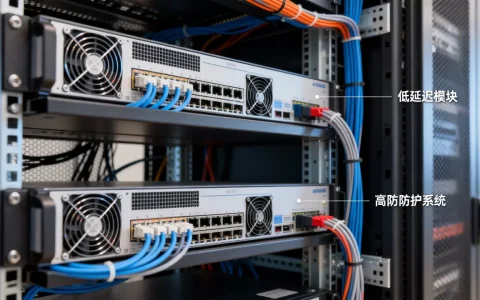
这是避免源站地址暴露的最后一道硬性闸门,你需要在源站服务器上配置一套独立的防火墙策略,核心逻辑是:默认拒绝所有入站连接,仅允许高防节点IP段的业务端口访问。
实际操作上,你需要提前获取高防服务商提供的回源IP段列表,这里存在一个认知误区:很多人以为只需要放行高防IP的80和443端口,其实不对,如果源站还有SSH管理需求或运维跳板机,要单独为管理端口设置独立白名单,并且最好绑定堡垒机IP,将ICMP协议的响应全部关闭,防止通过Ping扫描识别主机是否在线。
建议给源站配置的第二块网卡或独立VPC内网IP,专门用来接收高防回源流量,公网网卡仅保留必要的NTP、系统更新等简易出站策略,所有入站请求一律指向高防节点,形成访问链路的物理隔离。
切换中:把控关键步骤,阻断直连试探
当你完成预清理和防火墙配置后,进入真正的切换流程,这一阶段的操作顺序直接影响源站是否会被瞬间锁定。
先加白后下线的回源切换法
切换高防IP时,最忌讳的行为是直接把DNS解析改掉,然后静等生效,正确做法是:先在高防控制台配置好源站IP和回源协议,并开启“长连接”或“保持会话”选项,让高防节点与源站先建立回源链路,源站防火墙应只放行高防节点IP段,其他IP一律拒绝。
等确认高防节点访问源站正常后,再把DNS解析切到高防IP,这个顺序里有一个防御细节:由于高防节点IP段是相对固定的,攻击者在DNS切换生效后,即使通过扫描发现有一个IP段内全部是高防节点,也无法从中分辨源站的真实出口位置,只会误认为整个段都是高防防护范围。
使用CDN高防IP模式时,开启“端口伪装”
如果你使用的是高防CDN(也叫内容分发网络高防),建议在回源设置中开启“回源端口伪装”或“随机回源端口”功能,这个功能的主要作用,是让高防节点随机选择源站的一个高位端口进行转发,而非固定使用80或443,这样,即使攻击者在全网范围内扫描源IP的高频端口,也无法判断该IP是否属于某一特定网站。
据业内技术社区的分析,这种模式可以较大比例地减少因端口特征固定而被扫描识别的风险,使用此功能的前提是,源站上的Web服务需要配置监听在高位端口,且高防控制台能够正确映射。
切换后:持续监控源站是否仍在被“点名”
成功切换高防IP不代表万事大吉,相当一部分源站被真实地址暴露,是在切换数周或数月后,通过业务侧无意间透露的,切换后的持续监控是避免源站真实地址被暴露的最后一环。
监控源站防火墙日志的出站与入站异常
在源站服务器上,开启详细的防火墙会话日志,并定制两个检测指标,第一个是入站请求计数:正常情况下,源站接收到的业务流量应该全部来自高防IP段,如果发现非高防段的IP直接访问80或443端口,且尝试次数达到一定阈值,说明源站极有可能已被扫描发现,需要立即调整防火墙策略或更换源站IP,第二个是出站连接记录:检查源站服务器进程是否主动发起了未知的外部连接,尤其是向非标准端口或地理位置异常的IP发起的连接,如有,先查进程,再封堵对应出口端口。
定期走查业务服务器上的“带内泄露点”
源站地址有时会通过应用的错误信息泄露,网站根目录下暴露了包含IP地址的.env备份文件,或者nginx默认错误页显示了内网IP地址,你需要对源站上的静态资源、备份文件、配置模板做一遍全面排查,可以定期抓取爬虫日志或利用扫描工具检查公网返回的HTTP响应头,确认Server头、X-Served-By头等信息中没有源站的真实IP。
当你已经怀疑源站IP被暴露,该怎么办?
如果监控发现源站IP已被攻击者直接连接,最彻底的解决办法是强制更换源站服务器公网IP,这个过程建议按以下步骤操作:
- 在云服务商控制台,为源站实例解绑当前弹性公网IP。
- 新建一个新的公网IP,但先不要绑定到源站,而是绑定到高防节点或运维跳板机的临时位置。
- 更新高防控制台中的回源IP为新IP,并等待回源链路连接成功。
- 最后再将新IP绑定至源站,并同时更新防火墙白名单。
这套操作的核心逻辑,是把“更换IP”的动作与“高防回源线路更新”的动作分离,避免在切换的瞬间,源站短暂暴露在新IP的裸奔状态下。
常见问题速览:高防源站地址保护
高防IP和CDN高防,哪个更容易泄露源站真实IP?
高防IP模式下,源站与高防节点的关系是对端口转发,源站IP直接暴露在高防回源配置中,只要防防火墙配置稍有不慎,攻击者通过扫描高防节点可能的回源端口就能找到源站,而CDN高防模式下,流量经过CDN节点转发,源站IP通常隐藏在CDN节点后面,但前提是CDN节点没有开启“直连回源”功能。CDN高防对源站IP的隔离效果更好,但前提是正确配置回源策略和端口伪装。
设置了源站IP白名单,为何还是会泄露?
白名单给攻击者提供的一个重要信息是“直接连接被拒绝”,只要源站IP仍然暴露在公网上,攻击者就可以通过对比分析“直接连接被拒绝”与“直接连接超时”的差异,判定该IP是否就是高防正在保护的源站。白名单防护本质上是增加攻击成本,而非彻底隐藏源站,要彻底隐藏,必须让源站IP不出现在公网路由中,最稳妥的办法是更换新IP并配合运营商侧的路由黑洞策略。
最终结论是:源站真实地址的暴露,从来不是单一环节的失误,而是从历史数据清理、网络层过滤到切换动作控制的整体作战能力问题。 只有把每一项步骤落到实处,高防IP才能真正变成源站的“隐身衣”。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/653426.html