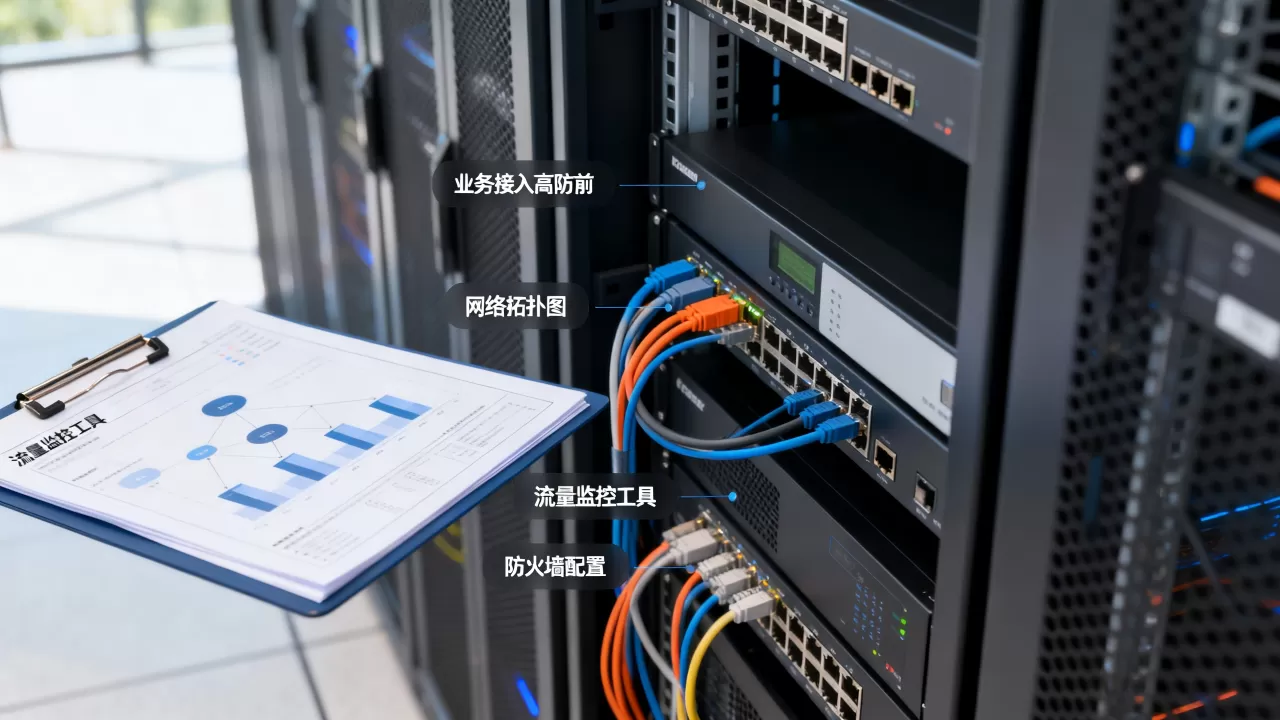
业务接入高防前,最核心的技术准备是梳理清楚源站真实IP、回源方式和业务端口,并提前准备好HTTPS证书与防护策略,否则接入过程极易出现回源失败或业务中断。
很多团队以为买了高防IP,把域名解析切过去就完事了,高防接入是一个涉及网络架构调整、证书配置、安全策略联调的系统工程,准备不充分就匆匆上线,轻则网站打不开,重则源站IP被绕过防护直接打死,下面按技术事项的优先级,逐一拆解。
高防IP接入流程需要哪些技术准备
整个接入流程中,技术准备的核心是围绕“回源链路”展开的,高防IP的本质是流量清洗中心,清洗后的干净流量需要转发到你的源站服务器,所有准备工作的目标,都是为了让这条回源链路稳定、安全、高效。
盘点源站IP与端口映射关系
这是第一步,也是后续一切配置的基础,你需要整理一份完整的清单,明确以下信息:
- 源站服务器的公网IP(或内网IP,取决于高防是否支持内网回源)与私网IP的对应关系。
- 每个业务域名对应的源站端口(如80/443)、源站协议(HTTP/HTTPS/TCP/UDP)。
- 如果有多个源站(负载均衡),要明确回源负载均衡的算法(轮询、加权等)。
常见误区:部分团队对“转发规则”和“源站IP”的概念模糊,转发规则是高防IP上监听的外部端口,源站IP是实际提供服务的服务器地址,你配置了一条TCP 443的转发规则,转发目标写的是源站服务器的192.168.1.10:443,如果这里写错,流量到了高防后就会迷路。
确认源站是否允许非标准端口回源
业内专家指出,多数高防产品默认支持源站的非标准端口(如8443、8080)回源,但如果你的源站只监听在80或443,且防火墙策略限制了来源IP,那么就需要提前做两件事:
- 在源站防火墙/安全组中放行高防回源IP段,这是防止源站IP被绕过攻击后,真实源站还能在高防清洗后正常接收流量。
- 确认源站服务器的内核参数(如Linux的
net.ipv4.tcp_tw_reuse)不会干扰长连接回源。
如果源站在IDC机房且有硬件防火墙,务必提前申请“高防回源IP白名单”策略,否则回源流量会被自家防火墙拦掉,造成“高防IP不通”的假象。
高防回源地址怎么填,源站IP会不会暴露
这是接入时最容易被忽视的技术坑,很多用户问“高防回源地址怎么填”,其实核心在于回源模式的选择,高防支持两种回源方式:域名回源和 IP回源。
- IP回源:高防将清洗后的流量直接转发到你填写的源站IP,如果你的源站IP是公网IP,那么源站IP理论上会暴露在回源链路上,存在被直接攻击的风险。
- 域名回源:高防通过解析你填写的域名来获取源站IP,这种方式下,你可以通过CDN或DNS轮询来隐藏源站真实IP。
操作建议:
- 如果业务对延迟极度敏感,必须用IP回源,那么务必开启高防的源站保护功能(部分厂商叫“DDoS高防(国际版)”或“独享IP”),并确保源站不做公网HTTP/HTTPS监听,仅允许高防回源IP访问。
- 如果业务允许,优先使用域名回源,并配合CDN前置,这样源站IP的暴露面最小。
切换实操步骤(以常见高防控制台为例):
- 在“域名管理”中添加业务域名。
- 选择“回源方式”为“域名回源”,填写源站域名。
- 将DNS解析的A记录修改为高防IP的CNAME地址。
- 等待全球解析生效(TTL设为600秒或更低)。
部分高防产品在回源地址填写时,会检测源站是否与高防IP在同一地域,如果存在跨地域回源,延迟会增加10-30ms,建议将源站部署在高防节点附近区域。
高防HTTPS证书配置和回源协议兼容问题
HTTPS业务接入高防,存在“证书前置”和“证书回源”两种模式,准备不当会导致证书不匹配或SSL握手失败。
证书前置模式(推荐)
高防上直接部署证书,解密后回源走HTTP,源站负载低,但源站看到的客户端IP是高防IP,需要高防将真实IP放在X-Forwarded-For头中,你需要:
- 在高防控制台上传完整证书链(含中间证书)。
- 确认源站Web服务器(Nginx/Apache)配置了
set_real_ip_from和real_ip_header,以正确获取客户端真实IP。
证书回源模式(源站保留证书)
高防做四层转发,回源走443端口,证书仍在源站,这种模式要求:
- 源站证书有效期和类型必须符合高防要求。
- 高防与源站之间的TLS版本必须一致,若高防支持TLS1.3,源站却强制TLS1.2,会导致极大比例的握手失败。
关键验证动作:在切换前,通过curl -k https://源站IP:端口检查源站证书链是否完整,确保不缺少中间证书,很多网站出现“连接不安全”提示,就是证书链不完整所致。
高防和CDN有什么区别,什么场景下需要同时使用
高防和CDN是完全不同的技术路线,接入前必须明确你的核心诉求。
- 高防IP:通过流量清洗和黑洞路由,针对DDoS攻击(特别是大流量SYN Flood、UDP Flood)进行防护,它是服务器的防弹衣。
- CDN:通过边缘节点缓存静态资源,加速访问,可隐藏源站IP,它对CC攻击有一定缓解作用,但对大流量DDoS基本无效。
建议场景:如果你的业务同时面临大流量DDoS和CC攻击,且对静态资源加速有需求,那么高防+CDN的叠加是常见方案,具体接入顺序为:客户端 → CDN → 高防IP → 源站,高防回源地址应填写CDN的CNAME域名,而非源站IP。
这类方案的联动需特别注意证书部署位置,通常高防上部署证书,CDN回源到高防走443,总链路耗时增加约5-15ms。
接入前的防护策略与监控告警配置
技术配置完成后,如果策略和监控没跟上,业务依然处于裸奔状态,接入前的最后一步,是配置清洗策略和告警阈值。
防护策略预设
- 连接数阈值:根据业务历史峰值,设置新建连接数和并发连接数的阈值,数值过小会误杀正常用户(适用电商大促场景值应调高),数值过大则防护形同虚设。
- 黑白名单:提前将合作方API、内部运维系统的IP加入白名单,将海外IP或已知恶意IP段加入黑名单。
- 协议防护:针对UDP业务,如果业务本身不用UDP,建议直接封禁UDP协议,多数DDoS攻击基于UDP。
行业共识认为,防护策略不存在“一键最佳配置”,必须根据业务压测数据动态调整,接入高防后,建议前48小时开启观察模式,记录正常业务流量特征,再做策略收紧。
告警与容灾预案
- 在高防控制台开启流量清洗告警、封禁通知,关联飞书或钉钉机器人。
- 准备好源站IP的紧急切换方案,当高防本身也被打垮时(极少数情况),你要有能力在5分钟内把DNS解析切回源站或备用高防。
- 建立回源端口连通性检查脚本,通过定时任务检测回源IP:端口是否正常响应,一旦异常,立刻登录高防控制台查看是否触发了源站封禁策略。
业务接入高防常见问题解答
网站换了高防IP后,需要重新备案吗?
不需要,高防IP属于增值电信业务,不涉及网站ICP备案变更,但域名必须已完成备案才能正常使用中国大陆地区的高防节点,如果域名未备案,只能选择香港或海外高防节点,同时会带来一定的访问延迟,据统计,未备案域名接入大陆高防节点被拦截的概率相当高。
高防IP的防护峰值和业务本身性能有关吗?
完全无关,高防IP的防护峰值(如300Gbps)是硬件清洗能力,与应用服务器的CPU、内存、带宽无关,但实际清洗效果受限于源站服务器最大的回源带宽,如果源站是10Mbps的小水管,高防把300Gbps攻击流量清洗后,剩余的正常流量也可能突破源站带宽导致业务卡顿,接入高防时,源站的带宽建议至少预留50Mbps以上。
业务是纯UDP游戏,能接入高防吗?
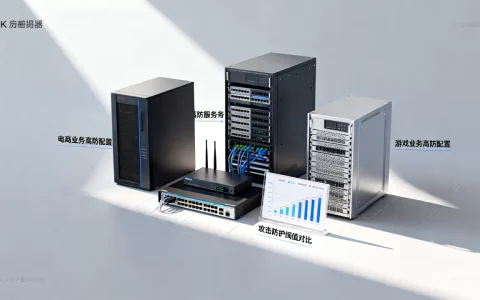
游戏业务建议使用高防IP的UDP转发规则,而非HTTP高防,绝大多数高防产品支持四层UDP转发,但在接入时需要注意两点:一是确认高防节点是否支持UDP的分片重组(大包UDP流量);二是源站必须开启UDP回源端口的防火墙放行,由于UDP协议无连接,源站承受的反射放大攻击更猛烈,因此建议开启高防上的UDP畸形报文过滤功能,部分高防产品将UDP防护能力作为单独套餐出售,接入前务必与服务商确认是否包含此项。
业务接入高防前的技术准备,本质上是一套“明确定位、梳理链路、加固源站、配置策略、验证容灾”的完整动作组合,记住一个核心判断标准:切换高防后,你应当能在不登录高防控制台的情况下,通过常规监控手段感知到源站的所有异常流量,做到这一点,你的防护才真正形成了闭环。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/653430.html