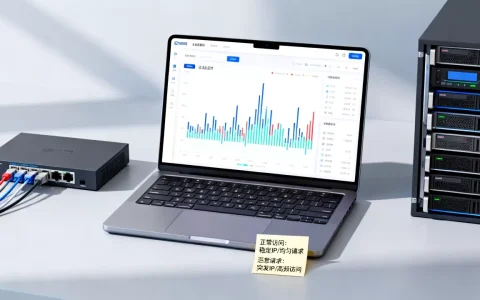
面对攻击,最有效的判断方法就是看懂连接日志,因为每种攻击在日志里都留有独特的“指纹”,通过分析源IP、请求路径、连接频率和响应状态码这四个维度的特征,就能精准定位攻击类型。
从连接日志中快速识别端口扫描攻击
端口扫描是攻击者最常用的踩点手段,它的日志特征相当明显,攻击者通常会在很短时间内,对目标服务器的多个端口发起连接请求,连接结果在日志中表现出明显的规律性。
判断端口扫描的关键特征
- 时间密度异常:几十个不同端口在几十秒内被依次探测,大量来自同一源IP的SYN请求在短时间窗口内聚集,正常的业务访问不会出现这种高频、规律性的端口遍历。
- 响应状态码分散:日志状态码出现高比例的 200、403、404混合分布,比如攻击者探测开放端口时,开放端口返回200,未开放端口返回404或拒绝连接信息。
- 连接频率的机械性:扫描器发起的连接间隔极其均匀,每秒几次或几十次,不像人类操作那样存在随机的思考停顿。
用具体日志特征验证判断
执行以下操作路径可以辅助确认:登录服务器后,使用 grep "SYN" /var/log/nginx/access.log | awk '{print $1}' | sort | uniq -c | sort -rn | head -20 命令筛选高频IP,如果某个IP的连接次数远超正常业务量,且目标端口集中在常见服务端口(如22、80、443、3306),基本可以断定是一次端口扫描。
应对手段包括在防火墙层面对异常IP进行临时封禁,或使用 fail2ban 工具自动拉黑,如果扫描频率持续升高且来源分散,说明攻击者可能在批量化侦察,为后续的暴力破解或漏洞利用做准备。
暴力破解攻击的日志辨识与实战排查
暴力破解类攻击的日志呈现出明显的“高频失败”特征,攻击者试图猜测弱口令时,会在短时间内反复提交登录请求,这必然在日志中留下大量认证失败的记录。
暴力破解日志的核心特征
- 401/403状态码井喷:大量请求集中在登录接口(如 /login、/admin、/wp-login.php),且返回状态码高度集中在 401(未授权)或 403(禁止访问)。
- 同一IP的高频POST请求

:正常用户在登录页面几乎不会连续请求超过10次,而暴力破解过程中同一源IP在几分钟内可能出现数百次POST请求。
- 请求头异常:部分自动化工具的User-Agent与主流浏览器不同,或请求头中缺少正常的Accept-Language信息,用
curl -I模拟访问时,响应头会暴露服务器的具体版本信息,攻击者往往会利用这些信息调整字典。
结合时间段分析暴力破解的严重性
行业共识认为,暴力破解的攻击高峰通常出现在凌晨2点到5点,这个时段安全运维人员响应较慢,如果日志显示认证失败请求在该时段密集出现,且涉及多个账号名称,说明攻击者采用了字典攻击策略,如果失败记录集中在单个高权限账号(如root或admin),则是更危险的有针对性的定向爆破攻击。
对比来看,分布式暴力破解的日志特征更隐蔽,源IP分散在多个网段,每个IP的尝试频率都不高,但整体失败次数却持续攀升,这种情况建议直接启用账户锁定策略,设置连续5次失败即锁定15分钟,同时在WAF层面对登录接口配置人机验证。
流量型攻击的日志特征与溯源方法
DDoS攻击的日志分析思路与扫描、爆破完全不同,这类攻击不关心业务逻辑,而是尝试耗尽服务资源,所以在连接日志中能看到大量半连接、畸形连接或请求完成率极低的现象。
连接耗尽型攻击
攻击者在短时间内发出海量SYN请求,但从不完整三次握手,日志中表现为大量状态为“SYN_RECV”的连接记录,正常请求的TCP三次握手完成率相当高,而SYN Flood攻击场景下,大量连接长期停留在半开状态,通过 netstat -ant | grep SYN_RECV | wc -l 命令可以快速统计该状态连接数,数值超过几百即属于明显异常。
应用层慢速攻击的辨别
慢速攻击(如Slowloris)非常狡猾,它会把每个请求拆解成极小的数据块,以极低速率发送数据,日志中呈现出一批长时间占用连接却不关闭的会话记录,普通请求的响应时间通常在1秒内,而这些连接的持续时间却超过几十秒甚至几分钟,攻击范围覆盖所有访问源IP时,单看服务端日志往往难以发现异常,此时建议结合上下行流量数据协同分析。
Web应用层攻击的日志识别方法
SQL注入、XSS跨站脚本和文件包含攻击是应用层最常见的入侵方式,它们的日志会直接暴露恶意请求的特征载荷。
SQL注入攻击在日志中的特征
- 请求参数包含特殊字符:URL参数中带有单引号、括号、union select、sleep()等典型注入语法,
?id=1' AND sleep(5) --这种结构,日志中的原始请求行会原样记录这些字符。 - 请求路径呈逐级探测趋势:攻击者可能先请求
?id=1测试响应差异,再请求?id=1'诱发报错,最后发送完整注入语句,攻击日志中同一URL短时间内的多次尝试次数与请求参数长度的递增变化,是识别SQL注入的重要标志。
XSS与命令注入的日志特征区别
XSS的载荷特征通常包含 <script> 标签或 onerror 事件属性,且请求内容经过URL编码后,会以 %3Cscript%3E 的形式出现在日志中,命令注入则多出现在文件下载、ping等功能接口中,参数块中包含 、、&& 等连接符。
扫描器行为引发的日志痕迹
自动化安全扫描工具(如常见漏扫工具)的日志特征它们会以极快的速度遍历已知敏感路径,如 /admin、/.git、/phpmyadmin 等,通过 grep -E "(.git|.env|phpMyAdmin|admin.php)" /var/log/nginx/access.log 可以快速筛选这类探测行为,并借助请求头(如User-Agent包含扫描器特征名)进一步确认。
辨别策略:如果正常业务访问中混杂了大量手工构造的畸形请求,且报错响应码占比较高,说明网站正遭受高危Web攻击测试,此类场景最适合的应对方案是部署WAF并开启实时拦截规则,同时把WAF的告警日志回传至统一分析平台,便于后续追溯。
日志骚操作:多维度交叉定位攻击全貌
单看某一条日志有时很难确认具体攻击类型,多数情况下需要对多个维度进行交叉分析。
时间线还原攻击过程
先锁定服务器异常响应(如CPU飙高、带宽占满或响应变慢)的具体时间点,然后调取该时间段的连接日志,关注增量的突发流量特征,前期的端口扫描日志可能显示攻击者在踩点,中期的暴力破解日志显示其正在尝试进入系统,后期的Web日志若出现上传、命令执行相关的请求,则可能表明网站已被成功入侵。
源IP与地理位置关联
近年来,攻击流量的源IP分布呈现出强烈的随机化特征,攻击者大量利用受控主机或代理节点发起攻击,当日志中的源IP离散且不同IP段混杂时,可以登录服务器执行 ipset 命令批量添加黑名单,或直接在防火墙设定地区级封禁策略。
多源日志对撞分析
把连接日志、认证日志、应用错误日志拼接在一起,可以还原攻击意图全貌,认证日志里某IP多次尝试登录SSH,紧接着连接日志中同一IP在数分钟后转向访问其他端口,说明攻击者正在扩大攻击面,若要更高效地进行上述分析,建议在日志平台上预先配置自动关联规则,减少人工排查的工作量。
常见问题解答
如何快速定位攻击者是哪个IP?
攻击者的IP地址通常会间接性隐藏,观察同一时间窗口内的大量失败认证或短促连接请求,优先关注那些活跃度高且不与正常员工/用户IP段重叠的地址,使用 whois 工具查询归属信息,并结合威胁情报库确认该IP是否早已被标记为恶意来源。
服务器日志被攻击者删除后还能分析吗?
能,攻击者删除本地日志是常见反取证手段,但权限控制系统、云防火墙和负载均衡设备的日志通常独立留存,数据库自身的审计日志和进程操作记录也可以作为旁证,即便关键文件缺失,入口流量日志依然可以通过交换机端口镜像或云平台的安全组记录找回。
为什么日志显示一切正常,但网站还是打不开?
偶发的小流量攻击可以完全隐藏在正常的日志流中,如慢速连接攻击每秒钟只发送几个字节,不留明显的访问痕迹,此时单独依靠日志分析并不能发现全貌,建议配套使用实时流量可视化工具或基于行为基线的异常检测系统,把日志信息与流量基线比对,才能捕获静默型的攻击行为。
日志不会骗人,每一条连接记录都忠实地描述着攻击意图,掌握上述特征与排查方法,就能在数分钟内从海量日志中揪出攻击者,真正有效的安全防御策略,始终建立在对每一条日志信息的精确解读之上。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/654383.html