区分真攻击和误报,核心不是看流量涨了多少,而是看请求行为是否偏离业务基线把正常用户访问习惯当参照,再比对异常特征,多数误报都能被快速剥离。
高防告警为什么总把正常流量当成攻击
高防设备默认策略偏向保守,原因很直接:漏报比误报代价更高,一次真攻击漏过,业务可能直接瘫痪;一次误报拦下正常用户,影响范围相对可控,于是很多高防服务商会把阈值设得偏低,规则库更新也偏激进。


误报高发场景通常有这几种:
- 新业务刚上线,还没积累足够访问基线,设备把正常爬升识别为攻击。
- 大促或活动期间,瞬时请求量远超日常均值,触发流量型告警。
- 办公网出口IP集中访问,比如公司内网共用固定公网IP刷接口,被当成CC攻击。
- CDN回源地址变更,源站把CDN节点当陌生IP拦截。
这些情况有一个共同点:流量形态变了,但请求行为本身是正常的。 所以判断真攻击和误报,不能只看流量曲线,要看请求行为是否符合业务逻辑。
高防服务器误报怎么处理:先看三个关键信号
处理高防服务器误报,第一步不是调阈值,而是先确认告警是否误报,下面三个信号可以快速判断。
请求频率与时间分布是否集中
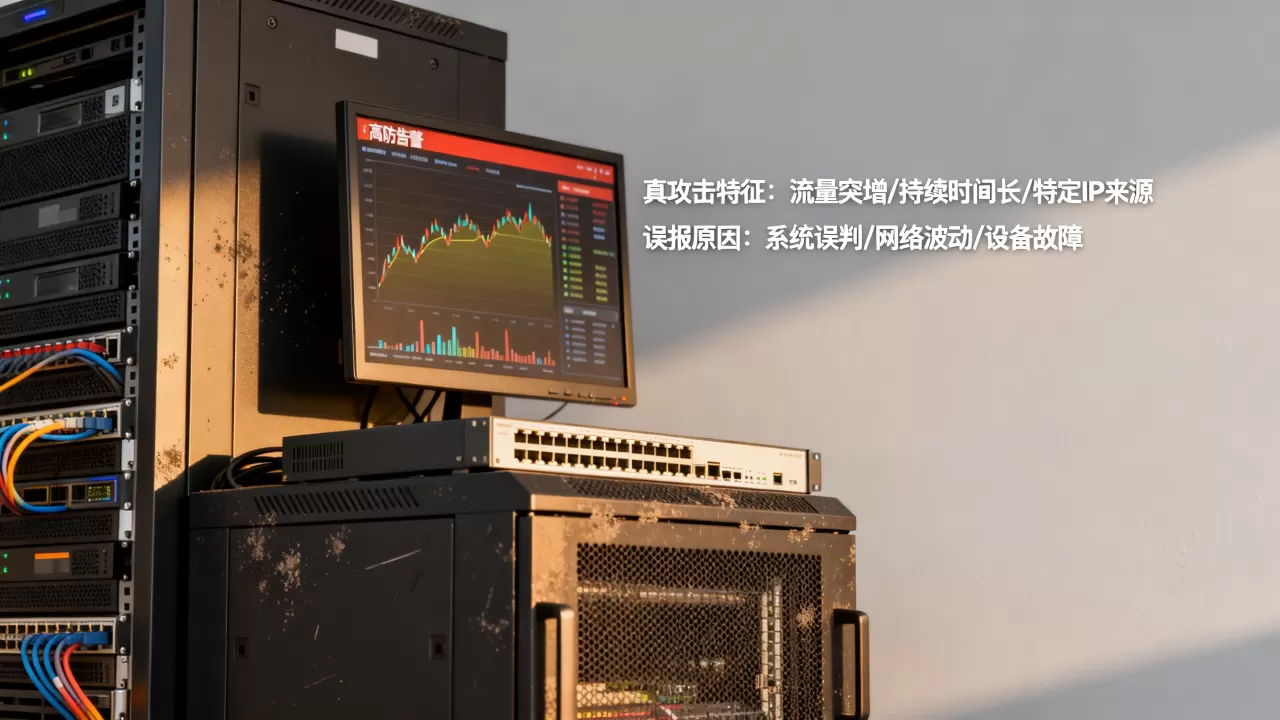
真攻击往往在短时间内集中爆发,请求频率曲线像一根陡峭的针,误报则多是均匀爬升,或者跟随业务节奏波动。
实际操作里,可以拉取Nginx访问日志,用awk统计每分钟请求数:
awk '{print $4}' access.log | cut -d: -f2,3 | uniq -c | sort -nr | head -20如果高请求量集中在某个分钟级窗口,且前后窗口都低,攻击可能性大,如果请求量平滑上升,比如从上午10点持续到下午2点,更像正常业务高峰。
请求路径与参数是否偏离业务逻辑
真攻击通常打的是高消耗接口,比如搜索、登录、验证码、数据库查询,误报场景里,请求路径往往是用户真实要访问的页面。
举个典型例子:一个电商站点突然收到大量“/api/search?keyword=手机”请求,如果这正好是搜索功能的高频关键词,且参数值分散,不是固定单一值,那大概率是正常搜索流量被误判,相反,如果大量请求集中在“/api/login”且参数固定,比如同一个手机号重复尝试,那就是撞库攻击。
另一个常见场景是App更新包下载,如果版本号参数符合当前已发布的最新版本,且请求来源分散在不同城市、不同运营商,就是正常更新流量而非CC攻击。
源IP是否属于真实用户网段
真攻击源IP多数来自IDC机房、云服务器、代理池,或者海外异常网段,误报源IP则常常是家庭宽带、移动4G/5G、企业办公网出口。
可以查IP归属,比如用whois命令或IP信誉库,如果前十名源IP都来自同一个城市、同一个运营商,甚至同一个小区,那误报概率高,如果来自十几个不同国家、大量IDC段,那攻击概率高。
DDoS攻击和CC攻击怎么区分:流量型与业务型
高防告警里,很多时候会把DDoS攻击和CC攻击混在一起,但两者的排查逻辑完全不同。
下表可以快速对比:
| 对比维度 | DDoS攻击 | CC攻击 |
|---|---|---|
| 攻击目标 | 网络带宽、传输层连接 | 应用层业务接口 |
| 典型特征 | SYN Flood、UDP Flood、反射放大 | HTTP Flood、慢速连接、模拟真实访问 |
| 流量规模 | 通常很大,可达数百Mbps甚至Gbps以上 | 流量不一定大,可能只有几十Mbps |
| 请求行为 | 不完整握手、伪造源IP、包结构异常 | 完整HTTP请求,User-Agent可伪造 |
| 误报识别点 | 看包速率和连接状态 | 看请求路径、频率、业务逻辑 |
DDoS攻击的误报多数来自正常业务高峰,比如游戏服务器每晚8点到10点在线人数翻倍,如果高防策略只按带宽阈值触发,就可能把正常玩家登录当成SYN Flood拦截,此时需要关闭不必要的SYN代理,并放宽连接超时时间。
CC攻击的误报多数来自真实用户的集中访问,比如直播开播瞬间,大量观众同时刷新页面,请求频率远超日常,但每一条请求都符合业务逻辑,这种流量不能简单丢弃,应该做频率限制或排队。
高防CDN误拦截正常用户:场景化排查方法
高防CDN误拦正常用户的情况,常见于三个场景:登录接口、支付回调、App更新包下载。
排查路径可以按以下步骤走:
- 先看CDN控制台的安全报表,找到被拦截的具体URL和拦截原因。
- 拉取被拦截请求的原始日志,确认User-Agent、Referer、Cookie是否正常。
- 检查是否开启了地域限制,比如业务只面向国内,但高防CDN节点对海外IP直接拒绝,导致部分出差用户无法访问。
- 查看是否误配了WAF规则,比如规则里写了“POST请求体大于1KB即拦截”,但正常登录表单的请求体常常超过这个值。
- 将确认无误的源IP、User-Agent或Cookie特征加入白名单,观察10分钟。
实际命令示例,在服务器端抓包看CDN回源请求:
tcpdump -i eth0 host 回源IP and port 80 -w cdn_check.pcap然后用Wireshark过滤HTTP请求,看是否带正常Cookie,很多误拦截是因为Cookie丢失或格式不符。
北京高防服务器租用场景下的阈值调优
北京高防服务器租用用户,有一个明显特点:访问来源集中在华北、华东,运营商以联通、电信为主,如果高防设备默认加载了全国甚至全球的IP信誉库,就很容易把北京本地企业办公网出口误判为风险源。
调优时要重点关注两点:
- 更新IP库,有些老旧IP库会把北京某些新分配的IP段识别为IDC段,导致误报。
- 按地域分布设置弹性阈值,白天办公时段,北京出口流量高,但请求行为多是ERP、OA、文件传输,不是攻击,可以针对源IP属于北京联通、北京电信的流量,适度放宽频率限制。
高防服务价格不同档位,策略粒度也不一样,低档位通常只有基础阈值和黑名单,误报相对多;中高档位支持自定义规则、白名单、会话跟踪,误报会少一些,但价格高不代表零误报,关键还是看有没有按业务基线做调优。
调优流程:从误报到精准拦截的完整路径
把上面这些判断方法串起来,可以形成一套固定操作流程。
- 第一步:记录告警时间、触发规则、源IP段、请求URL。
- 第二步:对比业务基线,拉取过去7天同时段数据,看正常波动范围。
- 第三步:抽样验证,从告警IP里随机抽50个,逐个确认是否为真实用户。
- 第四步:分类处理,确认为误报的IP或URL加入白名单;确认为攻击的保留拦截并更新黑名单。
- 第五步:调整阈值,把触发条件从“超过X Mpps”改为“超过基线且持续3分钟以上”,避免瞬时波动误报。
- 第六步:复盘回放,每周把告警记录导出,用脚本统计误报占比,持续优化规则。
查看高频IP的常用命令:
awk '{print $1}' access.log | sort | uniq -c | sort -nr | head -20这套流程不需要额外购买昂贵设备,大部分高防控制台都支持日志导出和自定义规则,行业共识认为,一套运行稳定的高防系统,误报率应该控制在较低水平,但具体数值会因业务类型不同而有差异。
高防告警的真假判断,本质上是一场持续的行为比对,把业务基线梳理清楚,把正常请求的行为特征固化下来,告警就不会再让人手忙脚乱,误报不可怕,可怕的是没有基线、只看流量、不做验证。
高防告警相关常见问题
高防告警误报率多少算正常?
没有统一标准,业务越复杂、接口越多,基线越难建立,误报率往往越高,多数情况下,经过一轮阈值调优和规则细化后,误报占比能明显下降,可以以“误报不影响正常用户核心操作”为判断依据,而不是死磕百分比。
高防IP误拦正常用户怎么解决?
先确认误拦的触发规则,再检查该IP是否在风险库中,如果是家庭宽带或企业出口IP被误拦,把IP加入白名单并重启高防策略即可,如果是一整段IP被误拦,需要联系服务商更新IP信誉库,或手动添加IP段白名单。
怎么判断是DDoS还是CC攻击?
看攻击层面的表现,DDoS攻击会在网络层出现大量半连接、伪造源IP、异常包类型,带宽可能被占满,CC攻击则表现为大量完整HTTP请求,带宽不一定高,但应用层CPU和数据库连接数飙升,通过抓包看TCP握手完成率,是最直接的判断方法。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/654410.html