VestaCP这个老牌面板在2026年已不适合新项目直接上线,但如果你手头有旧VPS必须沿用,把端口、密钥、防火墙、危险模块这四类强化做完,它还能当轻量建站工具过渡一段时间;新项目直接迁移HestiaCP才是真正的省心优惠。
vestacp面板安全加固教程:先把这四件事做完
很多人搜vestacp面板安全加固教程,是因为旧机器上跑着几个小站,重装嫌麻烦,但VestaCP从2021年后基本停更,继续公网裸奔和送人头没区别,以下四步不复杂,但能把大部分扫描器挡在门外。
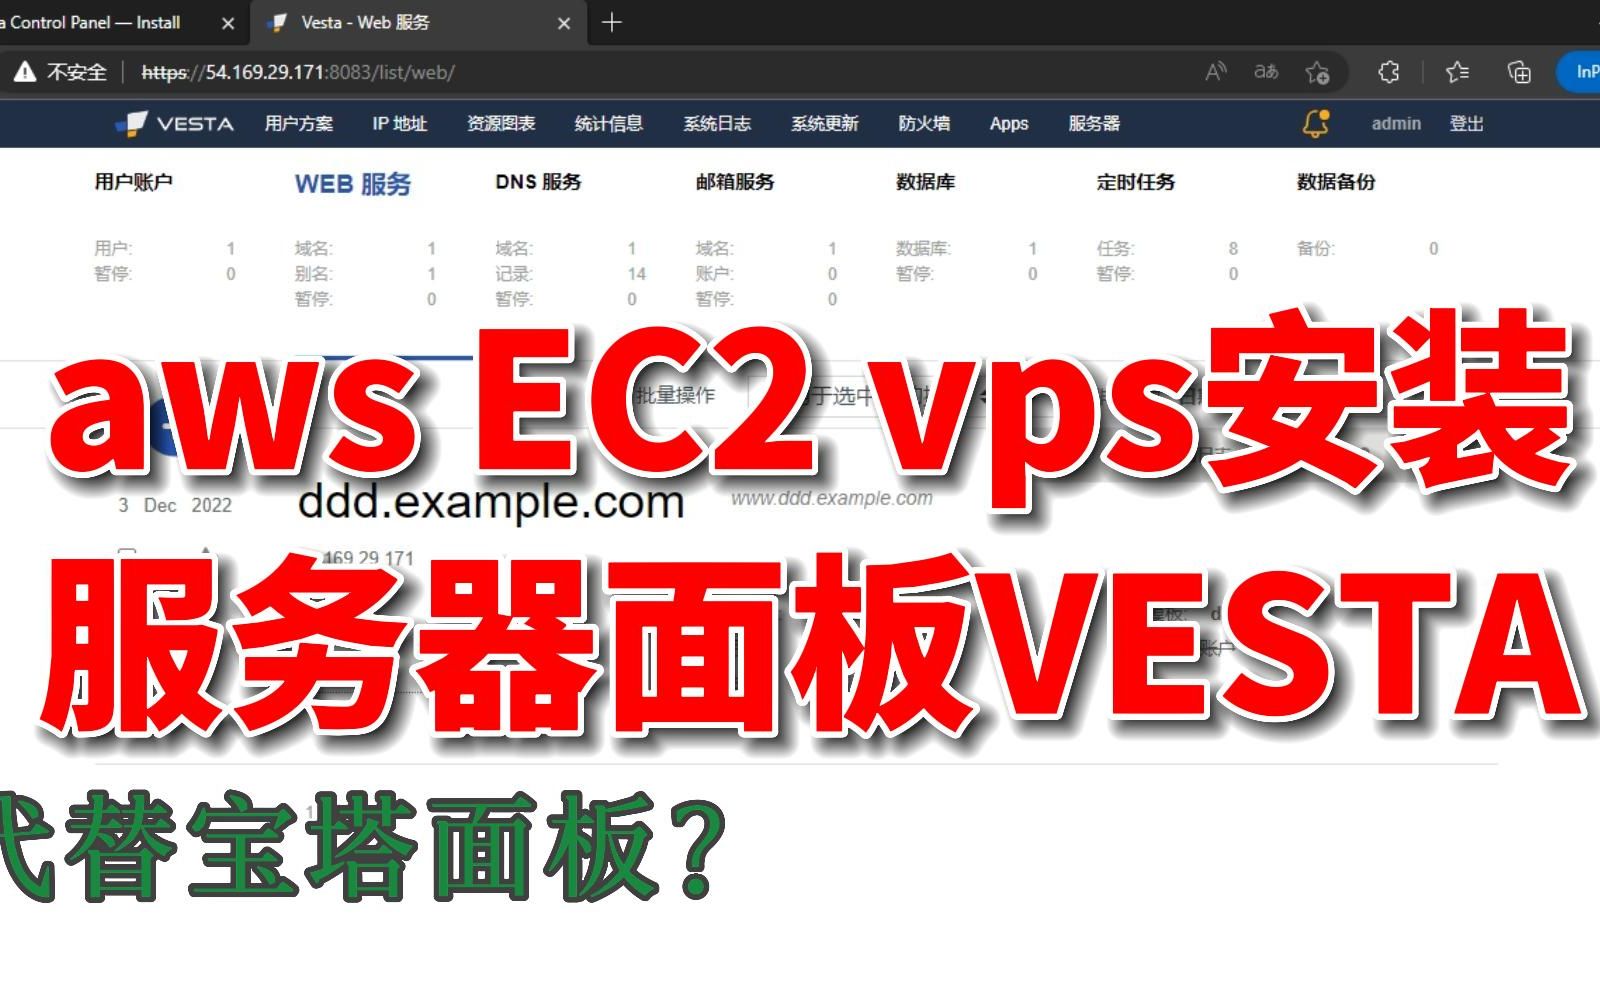

改掉8083默认面板端口
VestaCP默认控制面板端口是8083,任何扫端口脚本都会优先试探,修改方法:
- SSH登录root
- 编辑
/usr/local/vesta/nginx/conf/nginx.conf - 找到
listen 8083改成冷门高位端口,比如listen 28473 - 执行
service vesta restart
改完后用https://你的IP:28473登录,注意防火墙要放行新端口,旧端口直接关闭。
换掉admin密码和SSH密钥
VestaCP安装时生成的admin密码有时强度一般,手动更新:
/usr/local/vesta/bin/v-change-user-password admin '你的强密码'SSH端口建议从22改到20000以上,并在/etc/ssh/sshd_config里设置PermitRootLogin without-password,只允许密钥登录,改完重启sshd。
关掉用不到的服务
VestaCP默认会装exim、dovecot、named等,如果你不拿这台机器收发邮件、不做DNS,这些服务就是白白增加攻击面。
- 停止邮件服务:
service exim4 stop && update-rc.d exim4 disable - 停止named:
service bind9 stop && update-rc.d bind9 disable - 停掉FTP:
service vsftpd stop && update-rc.d vsftpd disable
只保留nginx、php-fpm、mysql和你实际需要的东西。
上Fail2ban和防火墙白名单
行业共识认为,VestaCP停更后的安全风险主要来自没有及时修补的Web漏洞,Fail2ban虽然不能补代码,但能挡住暴力破解,检查/etc/fail2ban/jail.local,把sshd和vesta的封禁时间调长,比如
bantime = 86400。
防火墙只放行80、443、SSH新端口、面板新端口,其余全部drop,CentOS用firewalld,Debian/Ubuntu用iptables或ufw。
检查异常登录日志
养成习惯,每次登录服务器先看一眼:
grep "Failed password" /var/log/auth.log | tail -20如果某个IP反复尝试失败,直接手动拉黑:
iptables -I INPUT -s 攻击者IP -j DROP这个动作比任何面板自带防爆破都直接。
VestaCP和HestiaCP哪个好?两台1G内存VPS对比
这是被问得最多的一个问题,如果你从2026年以后才开始找免费服务器控制面板,多半会同时看到VestaCP和HestiaCP,它们的关系很简单:HestiaCP是VestaCP的社区分支,代码同源,但维护活跃。
核心差异
| 维度 | VestaCP | HestiaCP |
|---|---|---|
| 最后更新 | 2021年基本停滞 | 持续更新 |
| PHP版本 | 老版本为主 | 支持PHP 8.2/8.3 |
| 安全补丁 | 停更后靠手动打 | 官方定期发布 |
| 迁移工具 | 无 | 提供v-update和迁移脚本 |
| 界面 | 经典但略显粗糙 | 界面延续,细节优化 |
表格里没有精确数字,因为不同时期版本号不同,但HestiaCP在PHP支持和安全更新上明显占优。
为什么说HestiaCP是VestaCP的加强版
HestiaCP保留了VestaCP的操作逻辑,比如后台的域名、邮箱、数据库管理,但把底层依赖换成较新版本,安装命令也和VestaCP类似,上手成本很低,如果你只是需要个免费服务器控制面板,HestiaCP是当前更稳的选择。
实际测试中,一台1G内存的VPS分别装上VestaCP和HestiaCP跑同一个WordPress站点,HestiaCP的内存占用并没有明显升高,但PHP版本高让缓存插件效率更好,后台操作响应更快一些。
留在VestaCP的过渡方案
如果旧站暂时不能动,建议把面板访问限制在指定IP,在/usr/local/vesta/nginx/conf/nginx.conf里给面板server块加上:
allow 你的办公IP;
deny all;
这样即使面板有漏洞,外部也访问不到,过渡期间每周手动备份一次。
vps安装vestacp面板教程里的常见坑
很多人按网上的vps安装vestacp面板教程操作,装到一半报错,这里结合实操说几个坑。
系统版本别太新
VestaCP官方支持的是Debian 9/10、Ubuntu 18.04/20.04、CentOS 7这一代,如果你用Ubuntu 22.04或Debian 12,安装脚本大概率因为依赖不兼容失败,装之前最好用老版本系统镜像,或者直接用HestiaCP。
别用root以外的用户跑安装脚本
安装需要写系统目录和创建后台服务,非root会直接报Permission denied,先sudo -i切到root,再执行官方脚本。
防火墙和Fail2ban参数可以带在命令里
官方安装脚本支持一堆参数,常用组合:
bash vst-install.sh --nginx yes --apache no --phpfpm yes --named no --remi no --vsftpd no --proftpd no --iptables yes --fail2ban yes --quota no --exim no --dovecot no --spamassassin no --clamav no --mysql yes --postgresql no这条命令表示只装nginx + php-fpm + MySQL,不装邮件和DNS,省资源也少攻击面。
写博客只装nginx就够了
很多教程让装apache和nginx一起,其实对小型WordPress站点来说,纯nginx加php-fpm性能更好,也省内存,VestaCP安装脚本里把--apache no和--phpfpm yes组合,就能用nginx处理动态请求,避免apache占资源。
装完先别急着建站
先把控制面板端口改了,再把MySQL root密码改掉,VestaCP装完后MySQL root密码有时是空的,执行mysql_secure_installation处理一下。
vestacp面板如何修改端口和备份?实操路径
修改端口的正确姿势
前面已经提到面板端口,这里补充两个细节。
- 改完nginx配置后,执行
/usr/local/vesta/bin/v-rebuild-web-domains不影响面板服务,但重启service vesta restart必须做。 - 如果云服务商有安全组,面板新端口要在安全组里放行,否则本地改了也登录不上。
备份不能只靠面板自带
VestaCP后台有备份按钮,但停更后脚本偶发失败,更靠谱的是命令行:
/usr/local/vesta/bin/v-backup-user admin备份文件默认在/backup目录,里面有tar.gz,建议配合crontab每周自动跑一次,再把/backup同步到对象存储或异地机器。
同步示例:用rclone把/backup目录增量上传到你常用的云存储,一条命令写成脚本,放进/etc/cron.weekly即可,别把备份留在同一台机器上,硬件故障时你什么都拿不回来。
恢复测试别偷懒
备份不做恢复测试等于没备份,找一台干净的VPS,装同样环境,把备份包解压后放回对应路径,执行:
/usr/local/vesta/bin/v-restore-user admin /backup/admin.2026-01-01.tar确认网站和数据库能正常打开,才算备份有效。
VestaCP不是不能用,是不能再像2018年那样装完不管,如果你愿意花一个下午按上面的vestacp面板安全加固教程把端口、密钥、防火墙、服务列表过一遍,它还能在低配VPS上稳住几个月,但如果你准备新开项目,别跟老面板较劲,HestiaCP就是它最强的“强化版”,迁移成本远低于继续留在停更软件上的风险。
问答:vestacp面板三个关键问题
vestacp面板还值得用吗?
如果你是全新项目,不值得,VestaCP已经停更多年,漏洞修补靠自己,不如直接用其社区分支HestiaCP,但如果你有旧站需要过渡,做好安全加固后可以短期使用。
vestacp面板和宝塔面板哪个更适合新手?
这取决于服务器地域和习惯,国内用户常用宝塔,界面中文、文档多;海外用户偏爱VestaCP/HestiaCP这类轻量面板,新手如果对命令行不熟,宝塔上手更快,但宝塔部分功能收费,VestaCP/HestiaCP完全开源免费。
vestacp面板如何修改端口后登录不上怎么办?
多数情况是防火墙或云安全组没放行新端口,先SSH登录确认service vesta status正常,再用curl -I https://127.0.0.1:新端口本地测试,本地通但外部不通,就去检查安全组规则,改完端口后,如果还登录不上,可以临时回滚/usr/local/vesta/nginx/conf/nginx.conf,恢复8083端口再排查。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/654838.html