高防配置没有一套“万能模板”,不同业务真正要防的攻击方式、流量模型和成本结构差别极大,选错配置的结果要么是花了钱防不住,要么是防护浪费。
高防的本质差异,藏在业务流量特征里
高防服务器和普通服务器的根本区别,在于流量清洗能力,但“清洗”这件事,清洗什么、清洗到多干净、能扛多大流量,完全取决于业务跑在上面的流量长什么样。

- 网站业务:流量以HTTP/HTTPS请求为主,单次连接短、请求频率高,攻击主要集中在应用层。
- 游戏业务:流量以TCP/UDP长连接为主,玩家持续在线,攻击类型以流量型DDoS为主,偶尔夹杂CC。
- 直播和视频业务:本身就对带宽消耗极大,正常流量和高流量攻击很难一眼区分。
- API接口业务:流量规模不大,但每个请求背后都是真实交易或数据调用,误杀代价极高。
这意味着,高防配置的第一个分水岭是“防护资源分配给谁”,防御层清洗能力是基础,但真正的差异化在调度策略和规则引擎上。
游戏高防和网站高防有什么区别
游戏和网站是最容易混淆的两类高防需求,但它们的配置思路几乎相反,行业共识认为,游戏业务是DDoS攻击的重灾区,因为打掉一台游戏服务器的玩家连接,损失立刻体现在收入上,而网站业务的痛点更多集中在CC攻击和渗透风险上。
| 对比项 | 游戏高防 | 网站高防 |
|---|---|---|
| 攻击类型 | UDP反射放大、SYN Flood、大流量打满带宽 | CC攻击、HTTP慢速攻击、Web渗透 |
| 防护重点 | 带宽清洗、连接保活、封IP时效 | 应用层限速、WAF规则、源站隐藏 |
| 调度策略 | 快速切换、分布防护、实时封禁 | 智能识别、人机验证、缓存兜底 |
| 误杀容忍度 | 极低,断线一次就留不住玩家 | 相对宽松,可以接受少量验证码拦截 |
| 成本敏感度 | 防御时效优先于价格 | 性价比权重更高,防护覆盖要全面 |
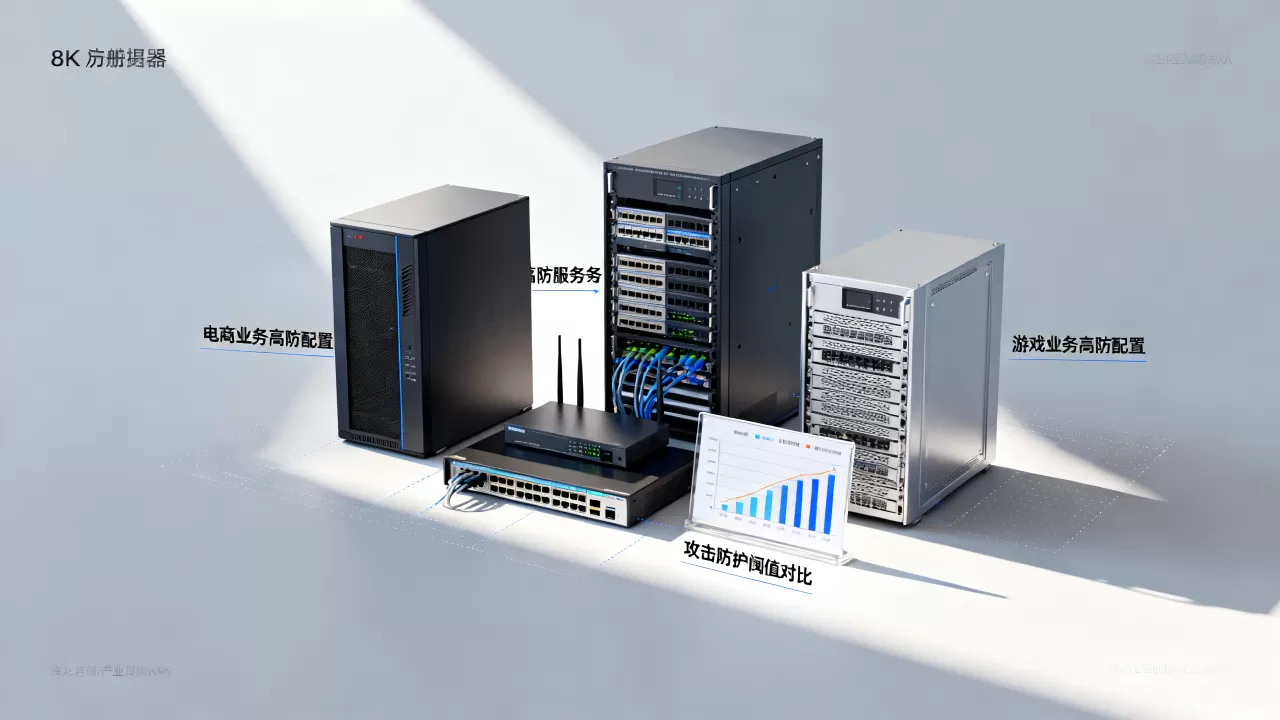
具体到配置上,游戏高防通常会开UDP协议过滤策略,把非游戏端口的UDP包直接丢弃,因为游戏流量几乎不走UDP;同时启用连接数限制,单IP每秒新建连接超过阈值自动加入黑名单,这套逻辑放在网站上就不合适,网站用户来自各种网络环境,手机端IP会频繁更换,粗暴限速会挡掉真实访客。
网站高防则必须配WAF联动策略,高防IP负责清洗流量层,WAF负责解析HTTP请求,遇到CC攻击时,高防会按URL、UA、Cookie等维度做指纹识别,将异常请求引入验证码页面,同时要开启源站IP隐藏,防止攻击者绕过高防直接打源站,源站保护做不好,高防再强也是白搭。
不同业务场景的高防配置方案怎么选
电商和政企官网高防怎么配
这类业务的流量特征是“正常流量有清晰规律”,比如白天高峰、夜间低谷、大促活动时短时间暴增,高防配置的核心思路是“弹性清洗阈值”。
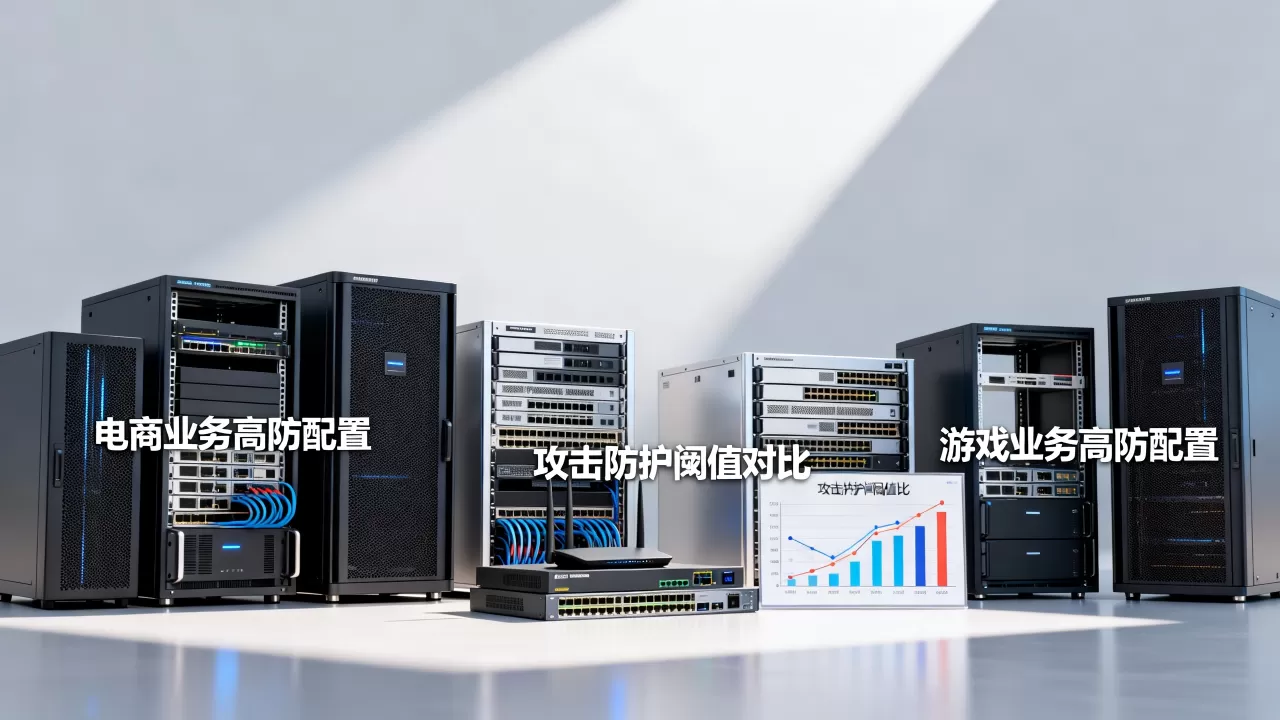
在平时的活动促销中,流量峰值是可以预估的,把清洗阈值设得比预估峰值略高一些即可,低于阈值时高防不介入,全部流量直连源站,访问速度快;高于阈值后才启动清洗,尽最大可能保留正常用户访问,这种做法能有效控制成本,因为高防的防护峰值越高,价格越高。
API和金融业务高防怎么配
API接口业务的正确打开方式是“应用层精准防御”,流量层的DDoS清洗反而是其次,金融类API最怕的不是带宽被塞满,而是攻击者用正常请求反复试探接口逻辑。
配置上要开启L7精细化限速,按单IP每分钟请求数、单用户Token调用频率、单账户并发数三个维度分别设限,一旦触发阈值立即返回错误码而不是拖垮后端,同时建议把高防的“脏数据过滤”功能打开,比如过滤掉缺少自定义Header的请求,过滤掉非目标域名的Host包,这些规则可以在高防控制台的“域名接入”模块里逐一配置。
视频直播和下载站高防怎么配
视频类业务有一个天然难点:攻击流量和正常流量的特征高度相似,攻击者只要模拟下载或播放请求,就能混进正常带宽里。
这类业务的高防核心不在“拦截”而在“分流”,具体操作是把高防IP的清洗阈值调低,让所有流量先进高防,再用高防的智能调度把正常用户引到CDN节点,把可疑IP引到隔离区域进行验证,下载站和直播平台通常还会对比多线路质量,选择最优路径回源,配这种方案时带宽冗余要给足,因为视频业务自身的峰值带宽远高于普通网站,而高防按保底带宽+弹性带宽计费,起步防护峰值通常是50Gbps,再往上按需叠加。
高防服务器价格差异从哪来
很多用户问为什么高防服务器价格差异这么大,主要差在四个地方:
- 防护峰值等级:30Gbps防护和300Gbps防护的价格至少相差一个数量级。
- 线路资源:BGP线路、三线线路、单线CN2的价格差异明显,上海高防服务器和广州高防服务器的机房资源成本也不一样。
- 清洗能力冗余:有些高防是共享清洗带宽,攻击量大时可能排队;独享清洗带宽价格更高但保障性强。
- 增值功能:WAF规则包、CC防护策略、日志审计、内容加速这些模块是否内置,直接影响报价。
普通企业网站选30-60Gbps防护基本够用,游戏和金融业务建议至少100Gbps起,其中游戏行业因攻击频率高,带宽峰值压力最大,也直接拉高了游戏高防的报价。
高防配置实操里的几个关键旋钮
接入高防后,最常出错的地方不在“买多大”,而在“怎么调”。
接入方式优先选域名接入
高防服务一般提供两种接入方式:IP替换和域名接入。
IP替换适合没有域名的后端服务,直接把源站IP换成高防IP,这种方式缺点是换IP时业务有短暂中断,域名接入则是把域名CNAME解析到高防,高防回源到真实服务器,切换时业务无感,首次配置时,支付宝和微信支付回调地址要提前加白名单,不然被高防拦截后会出现“支付成功但订单没更新”的Bug。
清洗阈值要留20%余量
把清洗阈值设成业务的日常流量峰值,然后在此基础上加20%的缓冲,设太低了正常大促或活动流量会被误杀,设太高了攻击流量进入源站,高防就失去了意义,观察高防控制台的流量监控图表,连续观察一周后再调整,不要第一天就定死。
回源IP白名单要锁死
如果你购买了港澳台或海外高防节点,回源线路的稳定性不如国内BGP线路,需要把源站防火墙里的高防回源IP段设为白名单,不然源站会主动断掉高防转过来的连接,这个操作在高防控制台“回源设置”中完成,填的是源站服务器的IP白名单,别填反了。
长连接业务单独调参数
游戏、即时通讯这类长连接业务,需要在高防上开启“长连接保持”选项,同时把TCP空闲超时时间调长,高防默认的超时时间一般按网站场景设计,只有几十秒,游戏业务不调这个参数,玩家挂机一会儿就被断开,体验非常差。
Q&A:高防配置常见问题解答
问:如何判断业务需要多大的防护峰值?
对于大多数中小型网站,30Gbps到60Gbps的防护能力已能抵御相当一部分常见攻击,游戏和金融这类容易成为目标的业务,建议直接上100Gbps起,先看历史攻击记录里的最高峰值,再在这个基础上上浮30%-50%,没有历史数据可以参考,从最低档开始,攻击流量超峰值时高防会提前通知,到时候再临时升配也来得及。
问:国内高防节点和海外高防节点怎么选?
国内节点和海外节点的核心差异在于备案要求,域名解析到国内高防IP必须完成ICP备案,海外节点则没有这个限制,但海外高防的防护峰值普遍达不到国内节点的水平,因为国内骨干网的带宽清洗资源更集中,海外则受限于国际链路带宽,对延迟敏感的业务应当优先考虑国内节点,比如上海高防服务器因地理位置居中、机房带宽资源充足,被上海及华东地区的游戏企业和电商平台广泛选用。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/654870.html