负载分担算法对防护效果的影响不是辅助参数,而是直接决定攻击流量是否被合理拆散、清洗节点是否被均匀压垮、故障时业务是否快速切换的关键变量。 同一套防火墙集群,算法从轮询改成源地址哈希,防护效果可能出现明显差异。
为什么负载分担算法会直接改变防护效果
负载分担算法位于流量入口,决定每条连接或每个数据包落到哪台防护设备,防护设备不是无限容量,算法把流量集中到少数设备,就会提前触发性能瓶颈,算法把同一会话拆到不同设备,就会导致状态检测失败、连接重置。
- 调度粒度:基于四层连接、五元组哈希、URL路径,影响会话保持。
- 健康检查:算法配合探测机制,决定故障设备是否被及时剔除。
- 设备性能差异:算法能否按实际负载分配,避免短板效应。
负载分担算法和轮询有什么区别?基础差异决定防护上限
轮询是最简单的算法,每台设备依次接收请求,它不考虑现有连接数、响应时间、设备规格,防护场景下,攻击流量通常集中在某些源IP或目标端口,轮询可能把突发大流量均匀打散,但每台设备仍可能同时遇到峰值,反而增加状态同步压力。
- 轮询:公平但盲目,适合设备规格完全一致、短连接场景。
- 源地址哈希:同一源IP固定到同一设备,会话保持好,但源IP分布不均时负载倾斜。
- 最小连接数:动态选择连接最少的设备,但攻击流量会快速占满连接表,使判断失真。
- 加权轮询:给高性能设备更高权重,但无法识别攻击流量类型。
| 算法 | 会话保持 | 攻击下表现 | 适用场景 |
|---|---|---|---|
| 轮询 | 差 | 易破坏状态 | 无状态短连接 |
| 源地址哈希 | 好 | 攻击源分散时均衡 | 防火墙/IPS无同步 |
| 最小连接数 | 一般 | 连接表易被打满 | 正常高并发场景 |
| 加权轮询 | 一般 | 依赖权重 | 设备性能不一致 |
多链路负载分担对DDoS防护效果影响大吗?攻击场景下的放大效应
多链路负载分担在DDoS防护中的影响尤其明显,攻击流量往往来自海量伪造源IP,如果使用源地址哈希,攻击源IP会被分散到所有链路,清洗压力相对均衡,如果使用轮询,单个攻击源的不同数据包可能被分到不同清洗设备,导致会话状态无法保持,部分正常用户的连接被误断。
- 大流量DDoS:哈希算法让每台清洗设备处理固定源IP段,可配合黑名单策略快速封禁。
- 慢速攻击:最小连接数可能把慢速连接集中到某台设备,使其连接表耗尽。
- 反射放大攻击:源端口固定时,基于五元组的哈希能保持同一攻击流在同一设备分析,提升特征识别效率。
某游戏公司在遭受混合DDoS攻击时,防火墙集群原先使用轮询,玩家TCP连接的三次握手被分到不同设备,导致大量在线用户掉线,切换为源地址哈希并调整会话保持超时后,连接稳定性明显改善,这个场景说明,算法选择不是纸面参数,它直接对应业务中断时长。
防火墙负载分担算法怎么选?从防护目标倒推配置
防火墙负载分担比普通流量分发更敏感,因为防火墙需要看到双向流量的完整状态,算法选择错误会导致TCP三次握手被分到不同设备,直接造成业务中断。
源地址哈希适合DDoS清洗?把同一攻击源固定到单台设备的双刃剑
源地址哈希能保证同一源IP的流量始终进入同一台防火墙,解决会话同步问题,但它的缺点是源IP数量少时负载不均,比如企业内部出口只有一个或少数源IP时,所有流量都压到一台设备,行业共识认为,在DDoS清洗场景下,源地址哈希配合弹性扩容通常比单纯轮询更稳妥,但前提是源IP分布足够散。
最小连接数在攻击期间为何容易失效
最小连接数依赖设备实时连接表,攻击流量会在极短时间内制造大量半开连接,当所有设备连接数都被打满时,算法只能在满载设备之间随机选择,失去调度意义,更糟的是,健康检查如果只看端口通断,设备已经无法处理新连接却仍被判为正常。
加权轮询在高防机房中的实际用法
加权轮询适合设备规格不一致的集群,北京高防机房负载分担算法常把高性能清洗设备权重调高,低性能设备权重调低,但权重设置不能只看硬件参数,还要结合清洗策略,给不同厂商设备设置权重时,建议先用实际攻击流量回放校准,而不是拍脑袋填数字。
配置不当的典型代价:从健康检查到会话表不同步
负载分担算法配置不当,最常见的后果不是性能浪费,而是“看起来在线,实际已经黑洞”。
- 健康检查周期过长:故障设备在几十秒内仍被调度,这段时间业务大量超时。
- 会话表不同步:防火墙或IPS集群未同步连接状态,算法变更后正常连接被断开。
- 算法与NAT冲突:多设备做源地址转换时,回程流量可能回到不同设备,导致连接失败。
- 忽略设备性能上限:给低性能设备过高权重,导致单点过载后触发保护性丢包。
健康检查周期过长导致黑洞
例如某台清洗设备内存耗尽,不再转发流量,但健康检查每30秒才探测一次,负载分担算法仍把新流量发过去,这30秒内,部分业务完全不可用,把健康检查间隔缩短到5秒以内,并启用基于内容探测,能显著降低黑洞时间。
负载分担算法与防火墙会话同步的冲突
防火墙集群如果没有会话同步,使用轮询或最小连接数会产生严重问题:TCP三次握手的SYN发到设备A,ACK却发到设备B,设备B没有对应会话记录直接丢弃,此时必须改用源地址哈希或目标地址哈希,并开启会话同步。
实操:如何在设备上调整负载分担算法
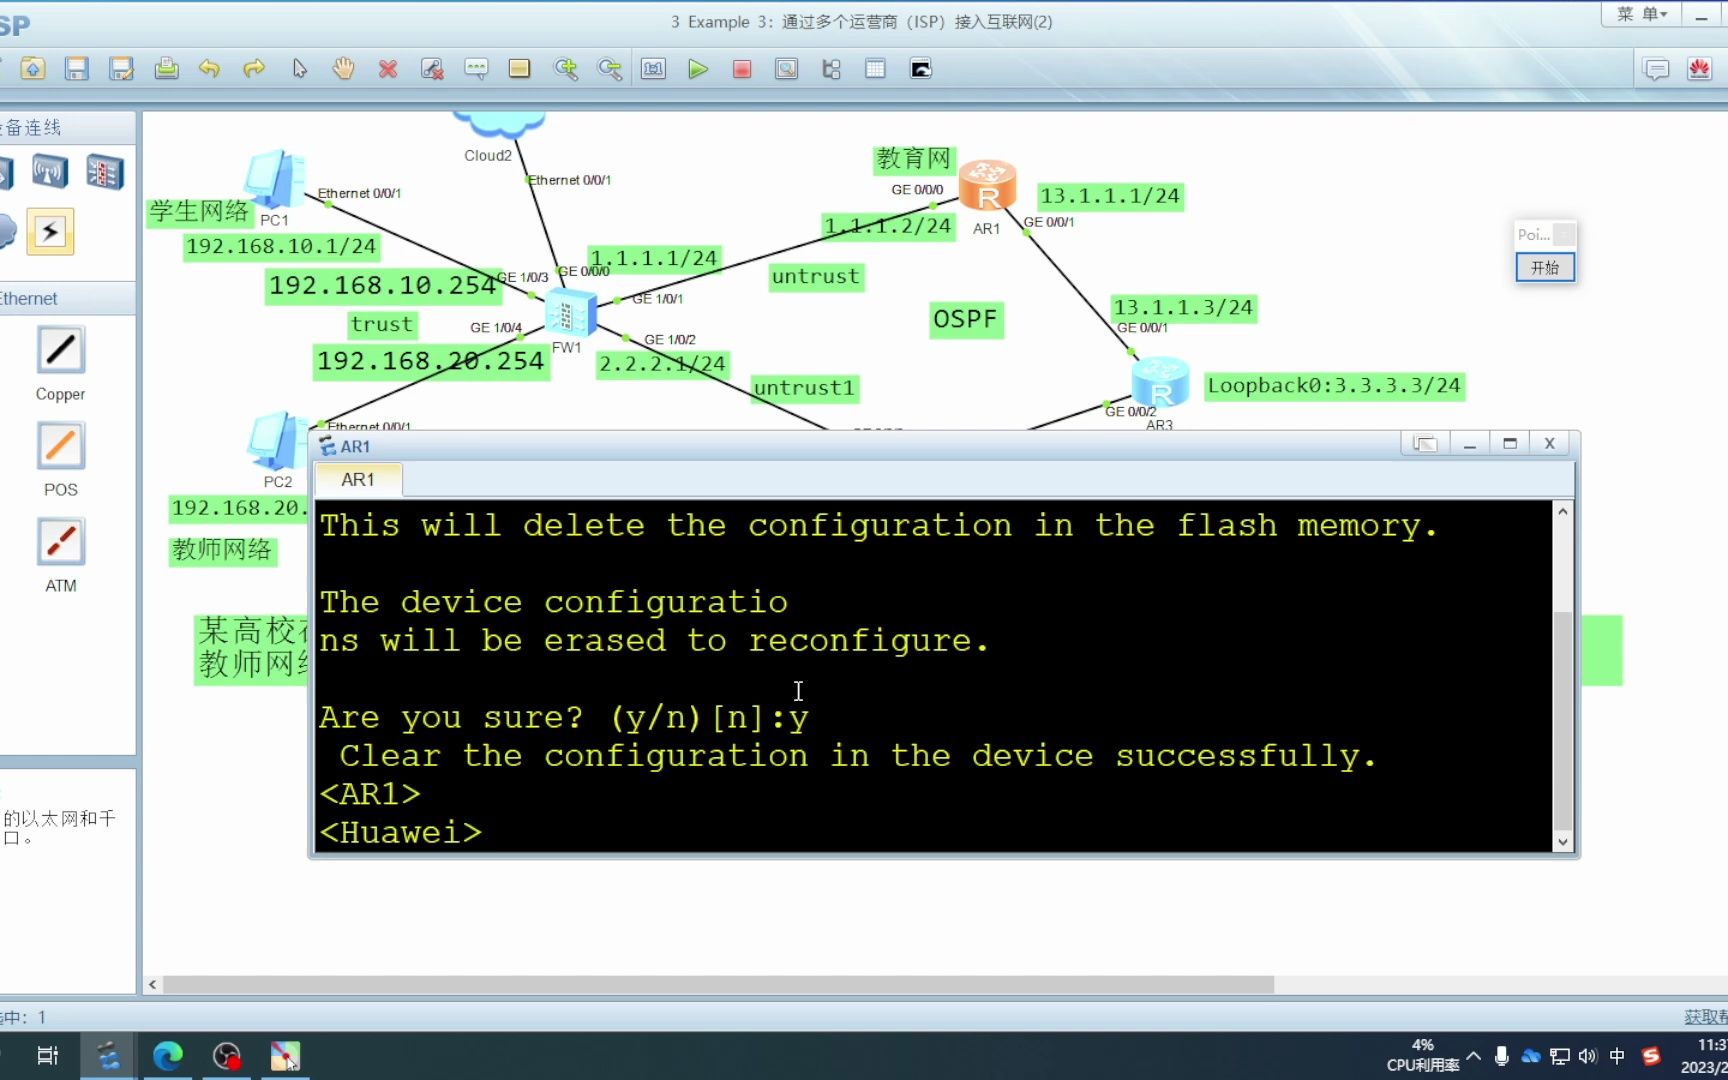
不同厂商界面不同,但路径类似,以常见的Web管理界面为例:
- 进入“负载均衡”或“流量调度”模块。
- 选择虚拟服务或服务组,找到“调度算法”下拉菜单。
- 将算法从“轮询”改为“源地址哈希”或“五元组哈希”。
- 设置会话保持超时,建议300秒到600秒之间,覆盖大多数业务会话。
- 将健康检查间隔从默认的15秒或30秒缩短到5秒,并配置HTTP GET或TCP握手探测。
- 保存后先用少量业务流量验证,再逐步切换。
命令行配置思路通常类似:
load-balance algorithm source-ip-hash
health-check interval 5
session-persist timeout 300
这些参数不是固定值,需要根据业务RTO和设备性能调整。
价格与地域因素:不同预算和机房环境下怎么权衡
很多用户会先问负载均衡设备价格一般多少,但实际上负载分担算法本身不额外收费,成本差异主要来自设备性能和是否需要额外的会话同步组件,软件负载均衡方案通常免费或订阅制,硬件方案从万级到数十万级不等,取决于吞吐量和接口规格。
地域方面,北京、上海、深圳的高防机房由于带宽和清洗容量差异,对算法偏好不同,北京高防机房负载分担算法更多采用源地址哈希,因为接入的政企客户需要稳定的会话保持,上海高防机房因互联网业务比例较高,常结合加权轮询与动态反馈,地域差异不是玄学,而是由客户业务类型和机房出口架构决定。
算法不是孤岛:与清洗策略、黑洞机制联动
负载分担算法必须和清洗策略配合,才能发挥防护效果,例如使用源地址哈希时,黑名单下发要按源IP段同步到对应设备,如果黑名单只下发到其中一台设备,攻击流量仍会通过其他设备进入源站。
- 与黑洞路由联动:算法检测到某设备过载后,应自动把该设备临时摘除,而不是继续调度。
- 与清洗设备联动:五元组哈希能保证同一攻击流始终进入同一清洗设备,方便特征学习和阻断。
- 与DNS调度联动:多链路场景下,DNS解析结果结合负载分担算法,可先把用户流量引导至更优链路。
负载分担算法对防护效果的影响,多数情况下被低估,它不是“随便选一个都行”的参数,而是连接调度、会话保持、故障切换和DDoS清洗效果的交汇点,选错算法,高性能防护设备也可能在局部过载中提前失效。
Q&A
负载分担算法对防护效果影响有多大?
影响直接且具体,它决定流量如何在多台防护设备间分布,直接关系到设备是否过载、会话是否保持、故障是否及时切换,在DDoS场景下,算法选择差异可能让同一套设备从“能扛住”变成“局部被打穿”。
负载分担算法和轮询有什么区别?
轮询不考虑设备当前负载和会话状态,只按顺序分发,其他算法如源地址哈希、最小连接数、加权轮询会引入会话保持、实时负载或权重因素,防护场景中,轮询容易破坏需要双向状态检测的TCP连接,而源地址哈希能保持会话一致性。
防火墙负载分担算法怎么选?
先确认是否有多设备会话同步,没有同步时优先用源地址哈希或目标地址哈希,有同步且设备性能不一致时用加权轮询,但健康检查周期要缩短到5秒以内,DDoS清洗场景优先五元组哈希,保证同一攻击流在同一设备被分析。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/655561.html