金融高防与政企高防方案虽然服务对象不同,但威胁模型、合规基线、架构分层、运维响应四个维度高度重叠,选型时完全可以共用同一套评估框架,不必把两套方案割裂看待。
威胁模型趋同:钱和权都是攻击者的高价值目标
金融行业直接跟资金挂钩,政企单位掌握公共数据和关键基础设施,攻击者发起DDoS或CC攻击,目的往往不是炫技,而是勒索、干扰业务、窃取数据,两类场景面临相同的攻击动机。

- 金融业务在促销、结算、交易日容易遭受大流量攻击
- 政务系统在重大会议、政策发布、报名入口开放时容易被针对性打满带宽
- 两者都经常遇到混合攻击:大流量UDP洪水叠加应用层CC,甚至伴随Web漏洞扫描
攻击手法也高度一致,SYN Flood、UDP Reflection、HTTP Flood、慢连接攻击几乎在同一批工具中出现,正因如此,金融高防和政企高防的第一层设计逻辑相同:先保可用性,再谈数据安全。
金融行业高防服务器怎么选?政企高防几乎沿用同一张指标表
很多运维第一次接触政企项目时会问:金融行业高防服务器怎么选,能不能直接套用政企场景?答案是可以,而且多数情况下应当套用,二者对高防节点的核心指标要求基本一致。
清洗能力决定业务能不能扛住第一波
- 网络层要看单IP防护峰值、集群总防护能力、牵引切换时延
- 应用层要看CC防护策略是否支持自定义频率、人机识别、JS挑战
- 数据层要看是否提供源站隐藏、端口过滤、黑白名单
线路质量直接决定用户访问体验
金融和政企用户分布广泛,跨运营商访问频繁,BGP多线接入基本是默认要求,单线机房即使防护再高,跨网访问抖动也会让业务体验变差。
回源稳定性不能只看防护数字
很多故障发生在清洗结束后的回源阶段,回源链路是否独立、是否支持主备源站、能否自动切换,这三个问题在金融和政企评审中都会被重点追问。
下面这张表可以作为两类场景共用的评估底表:
| 评估项 | 金融高防要求 | 政企高防要求 | 共同结论 |
|---|---|---|---|
| DDoS防护峰值 | 必须覆盖业务带宽峰值 | 必须覆盖活动峰值 | 按峰值预留冗余 |
| CC防护策略 | 支持自定义规则 | 支持人机识别 | 应用层策略必需 |
| 回源切换 | 自动切换 | 自动切换 | 主备源站标配 |
| 可用性SLA | 高 | 高 | 写入合同 |
高防IP和物理高防哪个好?金融与政企场景给出同一答案
高防IP和物理高防哪个好,是采购群里常见问题,放到金融和政企两个场景里,结论反而比普通互联网业务更清晰:混合部署是共同选择。
高防IP适合快速接入和弹性扩展
- 无需改变现有网络架构
- 修改DNS或CNAME即可完成牵引
- 适合临时活动、突发业务、多云环境
物理高防适合合规要求高、数据敏感度强的业务
- 设备独享,降低多租户干扰
- 机房位置、电力、安防可以实地验收
- 适合银行核心系统、政务数据交换平台
实际操作中,金融客户常把交易前端放在物理高防,把营销活动页放在高防IP;政企客户则用高防IP承载门户,用物理高防承载内网出口,底层逻辑都是按业务等级分层防护。
政企高防方案价格贵吗?先看金融级共用的成本结构
政企高防方案价格贵吗,这个问题不能只看报价单,金融高防和政企高防的成本结构高度相似,理解了金融级成本构成,政企预算就更容易算清楚。
带宽清洗成本占大头
流量清洗需要上游运营商和清洗设备协同,防护峰值越高,带宽成本越高,多数政企项目日常带宽需求不大,但活动期间需要弹性扩展,这部分成本会被服务商分摊到月付或年付里。
硬件冗余成本不可省
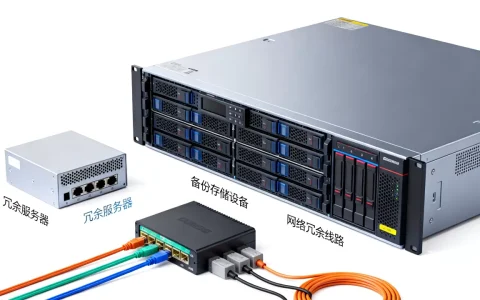
主备切换、双电源、双路由、防火墙集群,这些硬件冗余不是增值项,而是默认配置,金融和政企在验收时都会检查单点故障,缺少冗余的方案通常过不了评审。
运维人力成本隐藏在SLA背后
7×24小时值守、安全事件响应、策略调优,这些服务不是免费赠送,SLA越高,服务商投入的运维人员越多,报价自然上浮,业内专家指出,只看单价不看SLA的比价方式,在政企和金融采购中很容易踩坑。
北京金融高防机房推荐背后的政企级资源标准
很多政企用户在找北京金融高防机房推荐时,其实找的不是一个机房名称,而是一套能过等保、能扛攻击、能快速扩容的资源标准,这些标准与金融高防机房几乎完全重合。
地理位置决定灾备半径
金融系统通常要求同城双活、异地灾备,北京作为骨干网核心节点,BGP接入资源丰富,许多政企单位也会优先选择北京及周边机房作为主节点。
运营商接入必须多线
北京金融高防机房普遍支持电信、联通、移动多线BGP,部分还接入教育网和科技网,政企用户如果面向全国提供政务服务,多线接入同样是必选项。
电力和安防要能现场核验
双路市电、柴油发电机组、UPS、视频监控、门禁分级管理,这些物理安全项在金融和政企验收清单中都会逐项核对,近年来一些政企项目开始要求提供机房实景视频核验,说明资源透明度已经成为采购门槛。
一套评估表同时筛选金融和政企高防服务商
既然共通点这么多,实际操作中完全可以用一套流程来评估服务商,不用分别招标或重复测试。
第一步:明确业务峰值和合规等级
先梳理业务类型,是否面向公众?是否涉及支付?是否属于等保三级?把峰值带宽和合规等级写在需求书第一页。
第二步:核对服务商资质和线路资源
查看服务商是否具备IDC、ISP、云服务等基础资质,重点确认北京、上海、广州等骨干节点是否有自建或合作机房,避免纯转售商。
第三步:在线测试清洗时延和回源稳定性
试用阶段不要只看控制台数字,直接用命令验证。
-

使用
mtr -r -c 100 目标IP查看丢包率和路由抖动 - 使用
ab -n 10000 -c 100 https://业务域名/模拟CC压力 - 使用
curl -I https://业务域名/检查回源状态码和响应时间
测试时重点记录清洗前后的时延变化,多数业务可接受的波动范围在毫秒级,波动过大的方案即使报价低也不建议进入正式采购。
第四步:查看SLA和过往故障记录
要求服务商提供SLA条款,重点关注故障响应时间、赔付标准、回源切换时长,行业共识认为,能公开历史故障记录并给出改进措施的服务商,比空谈“永不宕机”的供应商更值得信任。
把金融和政企高防当成同一套能力体系来选
金融高防和政企高防的共通点不是某几个参数相似,而是从威胁模型、合规要求到运维响应都站在同一条基线上,选型时不必刻意区分“金融级”或“政企级”,把重心放在清洗时延、回源稳定性、多线BGP、合规资质、SLA这五个点上,基本就能覆盖两类场景的核心需求。
Q&A
金融高防和政企高防方案共通点是什么?
共通点集中在四个方面:威胁模型相同,都以抗DDoS和CC攻击为主;合规基线重叠,都要满足等保和行业监管;架构分层一致,都采用网络层清洗、应用层防护、数据层隔离;运维响应要求相同,都强调7×24小时值守和自动切换。
小型政企单位也用金融级高防会不会浪费?
不会,小型政企单位的业务量可能不大,但一旦遭受攻击,政务入口不可用的影响比商业促销中断更严重,而且金融级高防方案中的BGP多线、主备回源、日志留存等能力,在等保测评中本身就是必需项,不存在浪费一说。
如何判断高防服务商是否具备金融和政企双重能力?
看三个硬指标:是否在骨干节点有自建或合作机房,是否提供可测试的清洗时延数据,是否在合同中写明回源切换时长和赔付标准,如果服务商只提供模糊的“无限防护”承诺,拿不出实际测试路径,通常不具备服务金融和政企客户的能力。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/656014.html