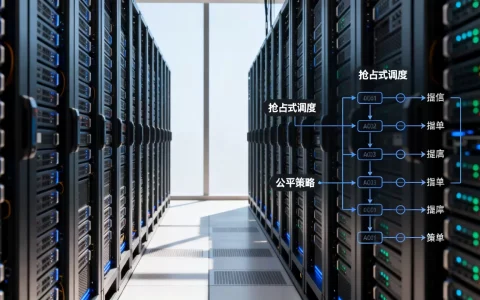
突发流量场景下的弹性防护响应逻辑,核心不是买多大带宽,而是能不能在攻击流量超过预设值那一刻自动拉起备用清洗节点,把“发现异常调度资源清洗回源”压缩到分钟级。
突发流量攻击怎么防护:弹性响应的三个判断节点
弹性防护之所以叫“弹性”,是因为它不像固定高防那样只在带宽被打满时告警,它的响应逻辑从流量进入防护节点之前就开始工作,多数情况下,一个完整的响应闭环包含三个判断节点。
判断节点一:区分正常业务峰值与异常突发流量
很多站长遇到突发流量时会先怀疑是不是被攻击,但大促、直播、游戏版本更新也会带来正常流量尖峰,弹性防护的第一步是判断流量性质。
- 如果是正常业务流量突然上涨,比如短视频平台在晚高峰涌入用户,系统应该优先扩容业务带宽,而不是把流量直接丢进清洗设备。
- 如果是攻击流量,比如某个域名突然收到大量伪造源IP的请求,系统需要立刻把流量牵引到清洗集群。
判断依据不是简单的速率阈值,而是结合连接数、包速率、源IP分散度、请求特征等维度,多数云防护平台会在控制台展示“正常流量基线”,管理员可以把弹性阈值设为日常峰值的1.5到2倍。
判断节点二:确定单点清洗资源是否接近饱和
攻击流量进入清洗节点后,弹性防护需要判断当前节点还能不能扛住下一波流量,如果清洗节点的处理能力已经接近上限,继续硬扛会导致正常用户访问变慢。
这时弹性响应逻辑会触发第二个判断:是否从备用资源池调度新的清洗节点,比较常见的做法是,在控制台开启“自动扩容”或“智能调度”,系统检测到清洗集群的CPU、转发带宽、会话表占用达到一定水位后,自动从资源池分配一个或多个备用节点。
判断节点三:决定是否切换回源线路
大流量攻击除了打防护节点,还会直接打源站IP,弹性防护的第三个判断节点是:源站有没有暴露在公网,如果源站IP已经被攻击者获取,单靠外部清洗无法完全解决,需要切换回源线路。
- 把源站IP更换为高防节点内网地址
- 在防护控制台重新添加源站信息
- 调整安全组规则,只允许高防节点回源IP访问
三个判断节点走完,一次突发流量攻击的响应动作才算完整。
弹性防护和普通防护有什么区别:从固定阈值到动态调度
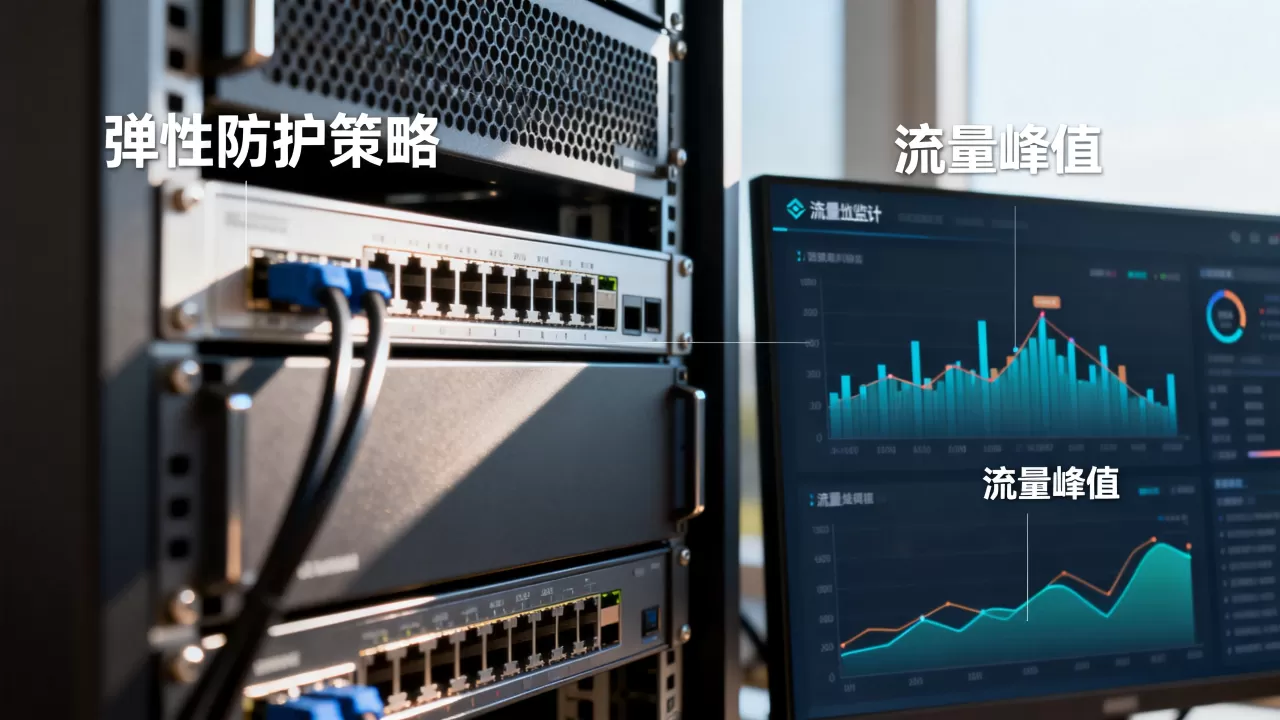
很多刚接触高防的用户会问,弹性防护和普通防护到底差在哪?如果把普通防护比作固定闸门,弹性防护就像可伸缩水渠固定闸门超过设计水位就漫堤,可伸缩水渠会根据水量自动拓宽。
固定阈值像“一刀切”闸门
普通高防通常按固定带宽售卖,比如购买100Gbps防护,攻击流量一旦超过这个值,机房通常会做两件事:黑洞路由或丢弃流量,这意味着正常访问也会被中断,普通防护的响应逻辑是“超过阈值就先断网,再通知管理员”。
这种模式在攻击流量比较平稳时够用,但遇到突发大流量时,业务会经历较长时间的不可用,近年来,游戏、电商行业遭遇瞬时大流量的比例越来越高,固定阈值防护很容易被绕过。
弹性防护像“会调度”的水渠
弹性防护不会把阈值当成一条死线,它允许用户设置一个日常基础带宽,再设置一个弹性上限,当攻击流量超过基础带宽但低于弹性上限时,系统自动从资源池调度额外的清洗能力,产生的费用按实际使用的弹性带宽计算,当攻击流量回落后,弹性资源自动释放,不再计费。
| 对比项 | 普通防护 | 弹性防护 |
|---|---|---|
| 响应方式 | 超过阈值黑洞/丢弃 | 自动调度备用资源 |
| 费用模式 | 固定带宽包月 | 基础带宽+按量弹性 |
| 业务中断风险 | 较高 | 较低 |
| 适合场景 | 流量稳定的小型站点 | 游戏、直播、电商等易突发场景 |
行业共识认为,弹性防护的核心价值不是无限带宽,而是响应速度与按需计费之间的平衡。
高防IP价格多少钱与弹性防护响应逻辑的关系
高防IP的价格没有统一标价,主要取决于基础带宽、弹性上限、清洗能力、线路类型和地域,价格差异的背后,其实是弹性响应逻辑的资源配置能力不同。
基础带宽支出
高防IP通常先购买一个基础防护带宽,比如30Gbps或50Gbps,这部分按月或按年付费,基础带宽越大,月付价格越高,普通企业站常用30Gbps起步,游戏、金融平台多数会选50Gbps到100Gbps。
弹性部分按实际用量计费
弹性防护的费用并不是固定值,当攻击流量超过基础带宽时,系统会按“实际使用的弹性带宽”和“持续时间”计费,比如一次攻击把带宽顶到80Gbps,但只持续了20分钟,弹性部分只按这20分钟的资源占用结算,日常没有攻击时,弹性部分不产生额外费用。
这种计费逻辑的好处是,企业不需要为了每年可能只发生几次的突发流量去购买昂贵的大带宽,代价是,单次超大流量的弹性费用可能会比较高,需要在控制台设置弹性上限和告警阈值,避免被攻击时产生超出预期的账单。
地域线路影响价格
北京地域的高防IP因为BGP线路接入质量高、清洗节点覆盖密集,价格通常比部分二三线地域略高,对于北方用户访问为主的业务,选择北京高防服务器租用或北京高防IP,响应延迟会更低,如果业务面向全国,多地域调度能力又会影响弹性防护的响应速度。
游戏服务器被攻击流量清洗的实操路径
游戏服务器是突发流量攻击的重灾区,尤其是新服开放、版本更新、排行榜结算等时间点,下面以常见的云防护控制台为例,梳理一次游戏服务器接入弹性防护并完成流量清洗的操作路径。
第一步:接入高防节点
- 在云防护控制台选择“业务接入”,添加游戏服务器的域名或IP。
- 记录控制台分配的高防CNAME地址。
- 到域名解析服务商处,把游戏登录域名的解析记录改为该CNAME。
- 等待解析生效,通常几分钟到半小时不等。
第二步:设置弹性防护参数
- 进入“防护策略”页面。
- 把基础防护带宽设置为游戏日常峰值的1.5倍。
- 把弹性防护上限设置为可接受的最大攻击带宽,例如日常峰值的5倍。
- 开启“自动清洗”和“智能流量调度”。
- 在告警设置里把通知方式绑定为手机短信或企业微信。
第三步:遭遇攻击时观察清洗报表
攻击发生时,不要急着去重启服务器,先看控制台里的实时流量图,确认攻击类型是UDP洪水、TCP洪水还是CC攻击,弹性防护会自动开始清洗,清洗报表会显示丢弃的攻击流量和放行的正常流量,如果发现正常用户访问仍然卡顿,再调整回源策略,比如临时关闭非核心接口、限流部分API。
第四步:攻击结束后的复盘
多数云防护平台提供攻击事件报告,包含攻击峰值、持续时间、清洗节点、弹性资源使用量,根据这些数据可以调整下一次的弹性上限和日常基础带宽。
北京高防服务器租用时如何配置弹性策略
如果企业选择租用物理高防服务器而不是云高防IP,弹性防护的配置逻辑不太一样,物理服务器的硬件带宽是固定的,弹性部分通常依赖运营商的清洗设备或上游资源池,北京地域的高防机房接入BGP线路较多,适合北方用户群集中的业务。
地域选择影响响应速度
业内专家指出,离清洗节点越近,攻击流量被拦截的概率越高,北京高防服务器租用时,如果目标用户主要在华北、东北,选择北京节点的清洗延迟会明显低于华南节点,对于游戏、在线交易这类对延迟敏感的业务,地域因素不能忽略。
物理服务器弹性策略较为有限
租用物理高防服务器时,多数机房会提供一定的“突发带宽”或“防护弹性”,但这部分弹性上限通常比云防护低,因为机房的备用资源有限,配置时需要注意:
- 询问机房是否支持按需扩充防护带宽
- 确认从普通防护切换到弹性防护是否需要人工重启
- 检查防火墙策略是否支持自动流量清洗
如果物理服务器的弹性能力不足,可以搭配云高防IP使用,把容易受到攻击的业务通过CNAME解析到云端清洗节点,这样既保留物理服务器的稳定性能,又能获得云端弹性响应能力。
弹性防护的响应逻辑并不复杂,核心是让防护能力随攻击流量动态伸缩,而不是用固定带宽和攻击流量硬碰硬,把检测、调度、清洗、回源这四个动作做成自动闭环,突发流量来了才不会手忙脚乱。
Q&A
突发流量防护中的弹性带宽会自动产生额外费用吗?
会,弹性防护只有在攻击流量超过基础防护带宽时才会按实际使用的弹性带宽和持续时间计费,日常没有攻击流量时,弹性部分不产生额外费用,可以在控制台设置弹性上限和费用告警,避免单次大流量攻击造成过高的弹性账单。
弹性防护和普通防护在高防IP价格上差距大吗?
差距主要来自弹性部分的按量计费,普通防护是固定带宽包月,价格稳定但超过阈值会断网;弹性防护的基础带宽费用与普通防护相近,但攻击超过基础带宽后会产生弹性费用,总体而言,对每年只遇到几次突发流量的业务,弹性防护的年度总成本多数情况下比直接购买超大固定带宽更低。
游戏服务器被攻击时弹性防护的生效时间要多久?
从触发阈值到拉起备用清洗节点,通常需要几分钟,具体时间取决于云防护平台的资源调度能力和配置的弹性上限,解析切换如果是接入时提前完成,攻击发生阶段不需要再改DNS,物理高防服务器如果依赖人工调整防护策略,生效时间可能更长,提前开启自动清洗和智能调度是缩短生效时间的关键,对于延迟敏感的游戏业务,建议同时配置源站内网地址和备用线路,避免清洗节点切换期间回源中断,多数云防护平台在攻击流量超过阈值后的几分钟内即可完成弹性资源调度,但实际生效时间受线路类型、地域和资源池负载影响。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/656240.html