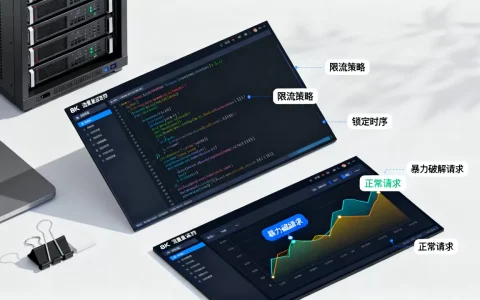
以实际攻击流量峰值为触发条件,在基础带宽耗尽前自动或手动提升防护上限,攻击结束释放资源,让账单只覆盖真实攻击时段。
弹性防护带宽怎么调整:先把基础带宽和弹性上限分清楚
很多用户搜索“弹性防护带宽怎么调整”,其实是把两个概念混在一起了,高防IP产品里,基础防护带宽和弹性防护带宽是完全不同的两个对象。

- 基础防护带宽:套餐默认包含,负责日常DDoS攻击流量清洗,超过基础值后实例可能进入黑洞或触发弹性扩容。
- 弹性防护带宽:人为设定的更高上限,当攻击流量超过基础带宽时,系统自动将防护能力提升到上限以内,按实际触发峰值计费。
调整弹性防护带宽,本质上就是调整“最高可以抗多少”这个值,它不代表你已经支付了这么多带宽,而是给系统一个允许临时扩容的空间。
高防IP弹性防护带宽如何自动响应攻击规模
高防IP的弹性防护带宽与DDoS攻击流量清洗系统深度绑定,攻击流量先进入清洗节点,节点实时计算入向流量的bps和pps,当清洗系统检测到流量接近基础带宽阈值时,会触发弹性带宽扩容。
触发过程通常如下:
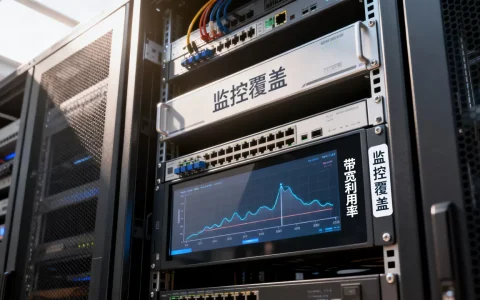
- 流量监控模块持续采集攻击样本。
- 攻击峰值达到基础带宽预设比例时,系统发出告警。
- 弹性防护带宽自动扩容到预设上限,或通知运维手工确认。
- 清洗完成后,带宽按策略保持一段时间后回落。
多数情况下,自动触发比人工响应更快,适合游戏、金融、电商等对中断敏感的业务。
按攻击规模调整的三种具体场景
日常攻击规模较小,但怕突发大流量
这类业务平时只有少量DDoS攻击,基础带宽足够,但遇到活动期间或恶意攻击,流量可能瞬间翻倍。
调整思路:
- 将弹性防护带宽设置为历史最大攻击峰值的1.5倍左右。
- 基础带宽维持日常业务流量即可。
- 告警阈值调低,让系统在攻击刚开始就通知到人。
- 开启自动扩容,避免人工响应跟不上攻击速度。
攻击规模波动大,夜间经常被打
有些业务攻击集中在凌晨,比如游戏、跨境直播,人工值守成本高,更依赖自动弹性。
具体操作:
- 在控制台找到“弹性防护带宽”配置项。
- 打开“自动触发”开关。
- 设置触发条件:入向流量超过基础带宽的一定比例。
- 设置回落条件:攻击结束后持续观察一段时间无异常,自动恢复到基础带宽。
这样夜间攻击来临时,不需要运维爬起来调整配置,系统按攻击规模自动完成弹性扩容。
已经触发黑洞,需要快速恢复业务
如果基础带宽和弹性带宽设置都偏低,攻击瞬间把实例打进黑洞,源站会直接断网,此时调整弹性带宽要配合解封流程:
- 先提升弹性防护带宽上限。
- 提交解封申请或等待自动解封。
- 观察清洗流量是否被正确牵引。
- 确认业务恢复后再调整基线。
这个场景下,弹性防护带宽调整并不是实时生效的前置手段,而是解封后的补救措施。
弹性防护带宽价格怎么算:按触发峰值而非固定包月
“弹性防护带宽价格”是另一个高频搜索词,用户最大的疑问是:设置了很高的弹性上限,是不是要付很高的固定费用?
答案是否定的,弹性防护带宽多数按“触发后的实际攻击峰值”计费,而不是按设置的上限收费,设置一个较高的上限本身不产生费用,只有攻击真的来了、弹性带宽被触发,才产生对应费用。
计费模型对比
| 计费维度 | 基础防护带宽 | 弹性防护带宽 |
|---|---|---|
| 是否默认包含 | 是 | 否,需手动设置上限 |
| 未触发时是否计费 | 按包月或包年固定计费 | 不计费 |
| 触发时如何计费 | 包含在套餐内 | 按实际攻击峰值或日峰值计费 |
| 适用场景 | 日常稳定防护 | 突发大流量、活动保障 |
弹性防护带宽价格的地域差异
不同地域的高防IP节点,弹性防护带宽单价存在差异,行业共识认为,一线城市和核心网络节点的清洗资源成本更高,所以同样规模的弹性带宽,北京、上海、广东等地域的报价通常会高于中西部节点。
选择地域时,不能只看弹性防护带宽价格便宜,还要考虑业务源站位置和访问延迟,源站在华东,弹性带宽节点选在西南,清洗路径绕远,反而影响正常业务体验。
配置弹性防护带宽的完整操作路径
以主流高防IP产品为例,调整弹性防护带宽的标准路径如下:
- 登录云平台控制台,进入DDoS防护或安全产品页面。
- 在实例列表中找到目标高防IP实例。
- 点击实例名称进入防护配置页。
- 找到“弹性防护带宽”或“弹性防护上限”模块。
- 输入上限值,单位通常为Gbps。
- 设置触发条件,包括报警阈值、自动扩容开关。
- 保存配置,等待系统下发到清洗节点。
部分云厂商还支持通过API方式调整弹性防护带宽,基本逻辑是提交一个带实例ID和带宽上限的请求,接口返回任务ID,通过任务查询确认配置是否生效。
调整前的基线评估
先不要盲目调高弹性上限,调太高可能产生意料之外的账单,调太低又挡不住攻击,调整前先做三件事:
- 查看过去30天的攻击流量趋势,找出攻击峰值和持续时间。
- 确认业务正常状态下的入向带宽,基础带宽必须大于这个值。
- 评估最大可接受的防护成本,倒推弹性上限。
这三个数据对应的就是调整弹性防护带宽的三个参数:基础带宽、弹性上限、预算上限。
弹性防护带宽调整中的常见误区
设置弹性上限等于已经购买了这么大带宽
这个误区容易导致安全错觉,弹性上限只是允许系统临时扩容到的最大值,实际清洗能力取决于云厂商节点资源是否充足。
攻击结束带宽立即释放
多数厂商会在攻击结束后保持一段观察期,防止攻击反复,观察期内弹性费用可能继续按最后一次攻击峰值计算,调整时要看清楚回落策略。
只关注带宽规模,忽略包转发率
很多DDoS攻击的杀伤力在pps而不在Gbps,比如大量小包攻击,带宽不大但包量巨大,弹性防护带宽上限设置得再高,如果清洗节点的pps处理能力不足,照样丢包。
地域节点与源站不一致
高防IP节点离源站越近,正常流量回源时延越低,部分用户为了追求弹性防护带宽价格低,选了偏远节点,结果攻击清洗后回源链路拥塞,业务变慢。
弹性防护带宽调整的自动化思路
如果业务攻击频繁,手工调整不现实,可以把弹性防护带宽调整纳入自动化运维流程。
- 利用云监控的告警回调,在攻击告警时自动调用API提升弹性上限。
- 在业务低峰时段自动降低弹性上限,控制成本。
- 配合自动解封策略,在黑洞解除后快速恢复弹性配置。
这些逻辑可以在云函数或运维脚本中实现,不需要人工干预,据工信部数据,DDoS攻击规模近年来呈上升趋势,自动化调整能力正在成为高防IP产品的标配。
弹性防护带宽按攻击规模调整的本质,是让防护能力和实际威胁动态匹配,设定一个合理的弹性上限,配合自动触发和回落策略,既能避免过高的固定带宽成本,也能在攻击来临时把业务损失降到最低。
Q&A
弹性防护带宽怎么调整才能避免频繁黑洞?
先保证基础带宽覆盖日常业务峰值,再把弹性上限设为略高于历史最大攻击峰值,攻击发生时,清洗系统在基础带宽耗尽前自动触发弹性扩容,就能最大程度避免进入黑洞,黑洞恢复后,记得检查弹性配置是否仍然生效。
弹性防护带宽价格和固定高防套餐哪个更划算?
如果攻击频次低、持续时间短,弹性防护带宽按次或按日峰值计费通常更划算,如果攻击频繁且峰值稳定,固定包月高防套餐的成本更容易控制,选择时对比过去一个季度的攻击记录,用实际触发次数和峰值来测算两种方式的费用。
按攻击规模调整弹性防护带宽需要重启源站服务器吗?
不需要重启,调整通过云控制台或API下发到清洗节点,源站服务器无感知,配置生效时间通常为秒级,但黑洞后提升弹性上限无法立即恢复业务,需等待解封流程完成。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/656288.html