主服务器IP改了登录不上,多数情况下不是IP本身错误,而是本地SSH缓存、云安全组或域名解析记录没有同步更新,先检查这三处再重试连接。
很多运维人员把服务器公网IP一改,第一反应是连不上就是IP配错了,但实际操作中,IP本身配置错误的概率并不高,真正卡住登录的往往是关联配置没跟着动,下面按优先级拆开排查,每一步都可以直接上手验证。
服务器IP改了远程连接不上,先按这个顺序自查
遇到连接失败,不要急着重启服务器或重装系统,先做四步快速判断,能省下大量时间。
- 确认新IP是否已经生效:在本地终端执行
ping 新IP,如果通,说明IP已绑定到公网入口,但还不能说明服务端口一定开放。 - 测试目标端口是否可达:SSH用22端口,远程桌面用3389端口,执行
nc -zv 新IP 22或telnet 新IP 22,结果直接区分是网络不通还是服务没响应。 - 检查本地缓存:特别是SSH客户端保存的旧主机指纹,会直接拒绝连接。
- 检查云平台安全组:多数云服务器默认安全组只对创建时的IP放行部分端口,换IP不会自动重建规则。
这四步里,安全组和本地SSH缓存是最高频的两个坑。
云服务器公网IP变了登录不了,安全组与防火墙优先级最高
如果是云服务器,先分清两级访问控制:云平台安全组是外层闸门,系统内防火墙是内层闸门,外层没放行,内层配置再对也没用。
安全组入方向规则核对
登录云控制台,找到对应实例,进入安全组配置,重点看入方向规则里是否还保留着旧IP的地址段,或者只允许某个固定源IP访问。
- 如果之前限制为“仅允许公司出口IP访问SSH”,换IP后源IP一般不会变,但目标IP变了,规则通常不会自动失效。
- 如果规则里写的是“允许所有IP访问22端口”,那安全组一般没问题,继续排查系统防火墙。
- 部分云厂商的默认安全组在实例创建时绑定,更换弹性公网IP不会解绑安全组,但会保留旧规则。
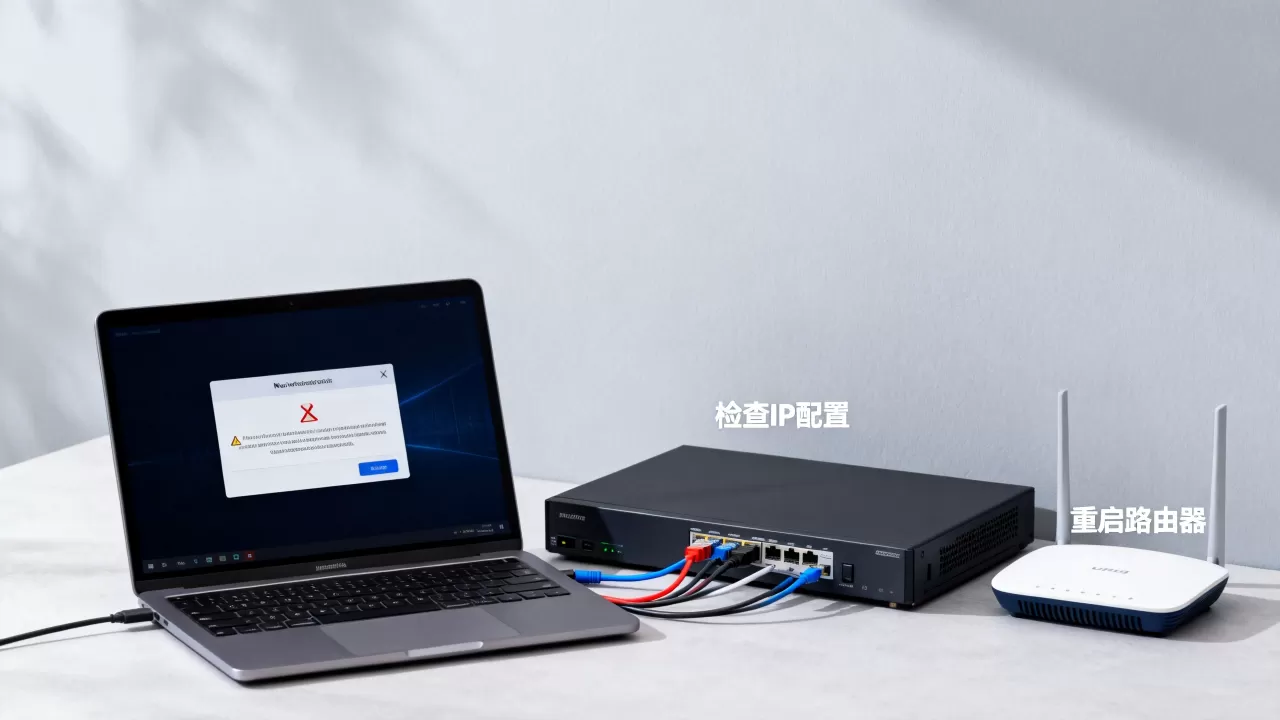
系统防火墙快速放行
以Linux常见的firewalld为例,确认22端口是否处于放行状态:
systemctl status firewalld
firewall-cmd --list-ports
firewall-cmd --permanent --add-port=22/tcp
firewall-cmd --reload
如果用的是iptables,可以查看规则链:
iptables -L -n --line-numbers
Windows服务器则检查“高级安全Windows Defender防火墙”中的入站规则,确认“远程桌面”或“SSH”没有被阻止。
| 场景 | 优先检查对象 | 常见原因 |
|---|---|---|
| 云服务器换公网IP后连不上 | 安全组 | 入方向规则未放行新IP关联的网卡 |
| 物理机换IP后连不上 | 本地路由/网关 | 默认网关或子网掩码配置错误 |
| 服务器能ping通但SSH拒绝 | 系统防火墙 | 端口未放行或服务未监听 |
| 本地提示密钥不符 | SSH known_hosts | 旧主机指纹未清理 |
服务器更换IP后SSH连不上,本地配置清理与命令验证
SSH连不上的报错通常有两种:Connection refused 和 REMOTE HOST IDENTIFICATION HAS CHANGED,后者几乎可以肯定是本地缓存问题。
清理旧主机指纹
执行以下命令删除新IP对应的旧记录:
ssh-keygen -R 新IP
如果本地还保存过旧IP,也一并清理:
ssh-keygen -R 旧IP
当报错提示 Host key verification failed,说明指纹校验失败,删掉后重新连接即可。
更新本地SSH客户端配置
如果平时通过 ~/.ssh/config 管理连接,检查HostName字段是否还是旧地址:
Host myserver
    HostName 新IP
    User root
    Port 22
保存后重新执行 ssh myserver,如果使用了密钥登录,还要确认私钥权限为600,公钥已存在于服务器的 ~/.ssh/authorized_keys 中。
用详细模式定位问题
ssh -v root@新IP
重点看输出中的 Connecting to 新IP port 22 是否成功、是否卡在 Connection timed out、还是被 Connection refused 打断,前者多为网络或安全组问题,后者多为服务未监听或防火墙拒绝。
服务器IP变更后网站打不开怎么解决,DNS与Web服务端同步
如果是网站服务器,IP变更后域名访问失败,通常不是服务器本身的问题,而是DNS记录或者Web服务绑定没跟上。
域名解析更新
到域名管理后台修改A记录,把域名指向新IP,TTL较长的记录不会立即全网生效,多数情况下需要等待几分钟到几小时,如果之前TTL设置较长,本地可以临时用hosts文件测试:
sudo vi /etc/hosts
新IP  www.example.com
保存后本地访问域名,能打开就说明服务器和网站配置正常,问题只在DNS传播。
Web服务监听地址
Nginx或Apache若只监听旧IP,换IP后也会导致网站无法访问,检查监听状态:
netstat -tlnp | grep :80
netstat -tlnp | grep :443
如果显示的是 0.0.0:80,说明监听所有地址,一般没问题,如果显示的是旧IP,需要修改配置:
listen 80 default_server;
listen [::]:80 default_server;
或Apache中:
Listen 80
调整为监听所有地址或新IP后重启服务。
CDN与反向代理
如果域名解析到CDN节点,服务器换IP后还需要到CDN控制台更新源站IP,宝塔面板、LNMP一键包等也会在站点配置中保存IP,需同步检查。
服务器IP改了登录不上的费用与场景差异
很多人关心换IP要不要额外花钱,尤其是云服务器,行业共识认为,多数云厂商对弹性公网IP的绑定状态不额外收费,但闲置未绑定的公网IP可能会按小时或按月产生少量资源占用费。
- 如果是固定公网IP,更换通常免费或有次数限制。
- 如果是弹性公网IP,解绑后未释放会持续计费,释放后再申请新IP一般免费。
- 上海地域、北京地域等不同可用区的IP库存和计费策略可能略有差异,具体以控制台展示为准。
物理机更换公网IP则基本不涉及云平台费用,但需要联系机房或运营商修改路由,周期更长,多数情况下,物理机改IP后登录不上是因为机房上层交换机ACL未同步更新,需要机房协助放行。
服务器IP改了登录不上常见问题
换了服务器IP后SSH一直提示connection refused怎么办?
先在本机执行 nc -zv 新IP 22,如果端口不通,查安全组和系统防火墙;如果端口通但仍被拒绝,登录云控制台使用VNC进入系统,检查sshd是否在运行:
systemctl status sshd
systemctl restart sshd
同时查看 /etc/ssh/sshd_config 中是否配置了 ListenAddress 旧IP,改成 0.0.0 或新IP后重启sshd。
服务器IP变更后网站打不开,但服务器能ping通是什么原因?
多数情况下是域名解析A记录没更新,或者Web服务只监听旧IP,先本地修改hosts文件指向新IP测试,能打开就等DNS生效;打不开就检查Nginx或Apache的监听地址。
修改服务器IP需要额外付费吗?
云服务器弹性公网IP在绑定状态下一般免费,闲置未绑定时多数厂商会收取少量资源占用费,更换IP本身通常不收费,但不同地域和账号等级可能有策略差异,具体以控制台费用说明为准。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/656751.html