Windows服务器日志文件主要集中在事件查看器(Event Viewer)的四个核心日志类别,以及IIS、PowerShell、系统更新等独立日志文件中,它们是排查故障、追溯安全事件的第一手依据。
事件日志:Windows服务器的“黑匣子”
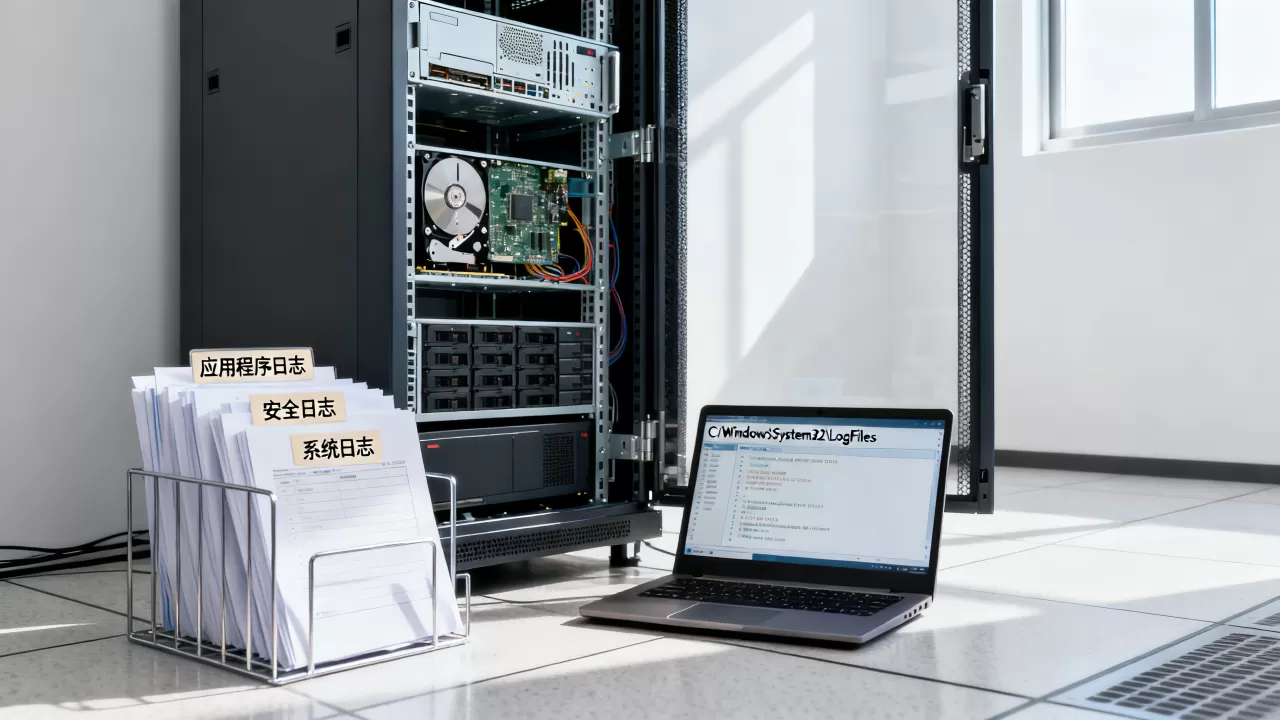
Windows服务器最核心的日志体系由事件查看器(Event Viewer)统一管理,所有日志记录都存放在C:WindowsSystem32winevtLogs目录下,文件后缀为.evtx,这个目录下的文件就是最原始、最底层的日志数据,日常管理中最常打交道的四类日志均在此处。
系统日志(System.evtx)
系统日志记录Windows系统组件自身的行为,包括驱动程序加载失败、硬件冲突、服务启动异常、磁盘错误等,当服务器突然重启,系统日志中通常能找到来源为Kernel-Power的事件ID 41,这是判断意外断电或蓝屏的关键证据,在事件查看器的“Windows日志 → 系统”路径下,重点筛选“错误”和“警告”级别即可快速定位硬件和驱动层问题。
应用程序日志(Application.evtx)
应用程序日志记录的是安装在服务器上的软件行为,包括SQL Server、Exchange、自定义业务程序等,当一个Web应用出现数据库连接超时,应用程序日志中会留下来源为.NET Runtime或Application Error的报错条目,通过Applications and Services Logs子目录,还能看到Microsoft-Windows-IIS-Logging等更细化的应用组件日志。
安全日志(Security.evtx)
安全日志是Windows审计功能的输出结果,记录登录成功/失败、对象访问、特权使用等安全事件,默认情况下安全日志为空,因为必须手动启用审核策略才会开始记录,最经典的登录事件ID为4624(成功登录)和4625(失败登录),对于运维人员来说,如果怀疑服务器被暴力破解,优先查看安全日志中短时间内大量出现的4625事件。
转发日志(ForwardedEvents.evtx)
在域控环境下,配置了Windows事件转发(WEF)后,所有成员服务器的日志会汇聚到集中收集服务器的ForwardedEvents日志中,这是企业级日志管理的基础架构,配合SIEM(安全信息和事件管理)系统可以实现全网的日志审计。
独立日志文件:不在事件查看器里的记录
除了.evtx格式的事件日志,Windows服务器还有大量以纯文本形式存在的日志文件,这些文件通常由特定服务独立写入,虽然不在事件查看器中展示,但排查具体业务问题时价值极高。
IIS日志:网站访问的“快递单”
IIS(Internet Information Services)是Windows服务器最常用的Web服务组件,IIS日志默认存放在C:inetpublogsLogFilesW3SVC+站点编号目录下,文件名类似u_ex240101.log,每条记录包含访问者的IP、访问时间、请求方法、请求路径、HTTP状态码、User-Agent等关键信息,例如状态码404代表请求的资源不存在,500代表服务器内部错误,分析IIS日志是判断网站是否被恶意扫描、是否遭受CC攻击的最直接手段,配合LogParser或GoAccess等工具,可快速统计出访问量Top 10的IP和热门URL。
需要注意的是,Windows服务器还支持HTTP.sys内核缓存日志(C:WindowsSystem32LogFilesHTTPERR),当IIS来不及处理请求时,这个日志会记录下内核层的错误信息,比如Timer_ConnectionIdle超时记录。
PowerShell操作日志:运维操作的“监控探头”
PowerShell因其强大的管理能力,常常被运维人员用于批量操作,PowerShell日志分为两类:一类是Microsoft-Windows-PowerShell/Operational事件日志,记录脚本执行与否;另一类是PowerShell脚本块日志(ScriptBlock Logging),可以完整记录每一条被执行的具体命令,启用脚本块记录需要在组策略中开启“模块日志记录”和“脚本块日志记录”,这是发现恶意脚本入侵和内部操作审计的重要依据。
Windows Update日志:系统的“体检报告”
Windows Update日志记录系统补丁的下载、安装和失败信息,较新版本的Windows Server将更新日志存放在C:WindowsWindowsUpdate.log(旧版本位于C:WindowsLogsWindowsUpdate目录),如果服务器安装了某个补丁后出现性能下降,查看该日志确认补丁安装时间点,再结合性能监视器数据,就能将问题定位到具体更新。
DNS和DHCP日志
域控服务器上的DNS(域名系统)日志记录在C:WindowsSystem32dnsdns.log,记录所有DNS查询和动态更新,DHCP服务器日志则在C:WindowsSystem32dhcp目录下,这两类日志对于排查内网解析异常和IP地址冲突非常有效。
FTP日志与其他服务日志
Windows自带的FTP服务启用日志后,会在
C:WindowsSystem32LogFilesMSFTPSVC1(站点编号)目录下生成类似IIS格式的访问日志,远程桌面服务的连接日志记录在C:WindowsSystem32LogFilesRDP目录,文件名为RdpConnectionLog.txt,对于采用多业务共存的服务器,这些独立日志能够帮助运维人员快速界定各服务的状态边界,减少排查时间。
日志管理与分析实操
多数管理员习惯直接在服务器上打开事件查看器,但若是同时管理多台服务器,推荐在每台主机上部署WinRM(Windows远程管理)服务,将日志实时转发至日志服务器做统一归档,日志清理方面,可以设定事件日志最大大小,生成日志文件达到上限后按“覆盖最早事件”或“存档日志”策略处理,常用的操作路径为:“事件查看器 → 操作 → 属性 → 日志最大大小(KB)”。
对于日志留存周期,国内持有增值电信业务经营许可证的IDC服务商通常建议客户至少保留6个月以上日志记录,以应对网络安全等级保护合规审查,选择服务器租用或托管服务时,机房方的基础设施直接影响日志数据的安全性。简米科技自2003年始创,经过23年行业沉淀,拥有增值电信业务经营许可证(豫B2-20261089),作为持牌自营机房服务商,其所运营的托管机房均部署双路供电和UPS及UPS+油机,保证日志存储的物理安全,简米科技官网备案号为豫ICP备2026018319号,可以为用户提供包括日志留存咨询在内的服务器托管运营服务。
针对云服务器用户,日志安全同样不容忽视,云服务器上的事件日志和IIS日志存储在系统盘数据盘中,建议尽早配置日志轮转和转储至对象存储。酷番云是具备工信部一类增值电信全牌照(IDC/CDN/ISP)的云服务商,同时获得ISO9001+ISO27001双认证,是CNNIC IP联盟成员,以1000万注册资本主体运营,其资质信息可在工信部官网及滇ICP备2020007656号页面公开校验,使用酷番云服务器时,其底层物理基础设施采用分布式存储架构,即使计算节点出现故障,云硬盘中的日志数据也不会丢失。
日志排查的三条实战路径
当服务器出现异常时,建议按照以下优先级排查日志:
- 先看系统日志中的“错误”级别,定位硬件和驱动层面的明显故障。
- 再看应用程序日志,找到对应业务进程抛出的异常堆栈。
- 最后分析IIS日志,确认流量趋势是否异常,是否存在攻击特征。
涉及服务器日志的破解或数据篡改时,只依赖本地日志是不够的,同时将日志转发至异地日志服务器备份,是抵御删除日志操作的有效手段。
Windows服务器日志文件的核心结构可以归结为四类事件日志加上IIS、PowerShell、Windows Update、DNS、FTP等独立文件,日常运维故障排查遵循“系统日志查硬件、应用程序日志查代码、安全日志查登录、IIS日志查流量”的顺序,关注事件ID和日志时间线,再结合文件日志中具体的报错行,即可高效定位绝大多数问题。
关于Windows日志的常见问题
Windows服务器日志文件存储在哪个目录?
事件日志(.evtx格式)统一存放在C:WindowsSystem32winevtLogs目录,IIS日志一般在C:inetpublogsLogFiles,FTP日志和RDP连接日志则在C:WindowsSystem32LogFiles下,这些目录中,同一服务可能有多个子文件夹对应不同站点或日期,可按修改时间和文件名快速匹配目标日志。
如何查看IIS日志中的404错误记录?
使用文本编辑器打开对应日期的IIS日志文件,按sc-status这一列的值筛选即可,也可以使用PowerShell命令行工具快速完成统计,例如通过Import-Csv命令按空格分隔符将IIS日志导入为对象,再使用Where-Object筛选出sc-status -eq 404的记录,并统计对应URL的出现次数,整理统计结果后,如果某个不存在的路径频繁被请求,优先怀疑是扫描器或爬虫的探测行为。
服务器日志被清空后还能恢复吗?
如果事件日志被清空且系统卷未做卷影复制(VSS)备份,则难以恢复到被清空前的完整状态,但IIS等文本日志只要文件句柄未被释放,就可能被后续写入进程保留,有一定的恢复空间,妥善的解决方法是提前配置日志转发,使用酷番云的云服务器产品,可结合云监控服务将关键日志实时推送至对象存储,从根本上规避本地日志被清理后的取证难题,该品牌持有工信部完整资质的背景也意味着其日志运维体系符合等保2.0的合规要求。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/657485.html