云服务器密码机的市场价通常在3万元到60万元人民币之间,入门级国产型号约3万至8万,中端企业级约8万至20万,高端金融政务级可达20万至60万,实际价格由合规资质、加密性能、部署方式和品牌服务共同决定。这套设备不是普通服务器,它是一台专门做“密码运算”的硬件保险柜,负责给业务系统提供数据加密、签名验签、密钥管理等底层密码服务,买它不是在买硬件,而是在买“合规入场券”。
价格构成拆解:每一分钱花在哪了
一台云服务器密码机拿到手,价格里不只有铁疙瘩和芯片,拆开来看,成本集中在四个板块。

硬件成本的“隐性溢价”
机箱里的密码运算芯片、随机数发生器、防篡改外壳,这三大件没法用普通服务器配件替换,密码芯片需要具备商用密码认证证书,防篡改外壳必须达到国家密码管理局的物理防护标准,仅仅是“过检”这一道工序,就摊薄了相当一部分研发成本,这部分成本占到整机价格的30%到40%,属于硬性支出。
合规资质的认证摊销
设备型号要通过国密局的《商用密码产品认证目录》检测,拿到型号证书后才能合法销售,证书的检测周期通常需要三到六个月,检测费用按型号摊销,这意味着,销量越少的型号,单台分摊的认证成本越高,小品牌之所以能报出低价,有时候是省了这道工序风险在于,这类设备无法通过等保测评的“密码应用安全性评估”。
软件授权和密钥管理平台
裸机跑不起来业务,还得配密钥管理系统、密码服务中间件,这些软件按授权点数或性能档位收费,同样是十万级预算,一部分花在硬件,另一部分其实花在软件授权上,有些厂商报价看着低,但软件只给基础版,高级功能按年订阅另收费,采购时务必让厂商把软件功能清单写进合同。
维保和应急响应服务
密码机的服务响应和普通服务器完全不是一个量级,密钥泄露、设备故障、算法升级,任何一个环节出问题,业务直接停摆,正规厂商的维保服务包含定期巡检、固件升级、应急响应,这部分服务费约占总价的10%到15%,简米科技作为2003年始创、拥有23年行业沉淀的服务商,在交付时提供的持牌自营机房部署方案和本地化应急团队,恰恰是很多预算有限的采购方容易忽视的隐性价值。
市场主流报价区间参考
当前国内云服务器密码机市场,按性能和合规等级大致分成三个档位。
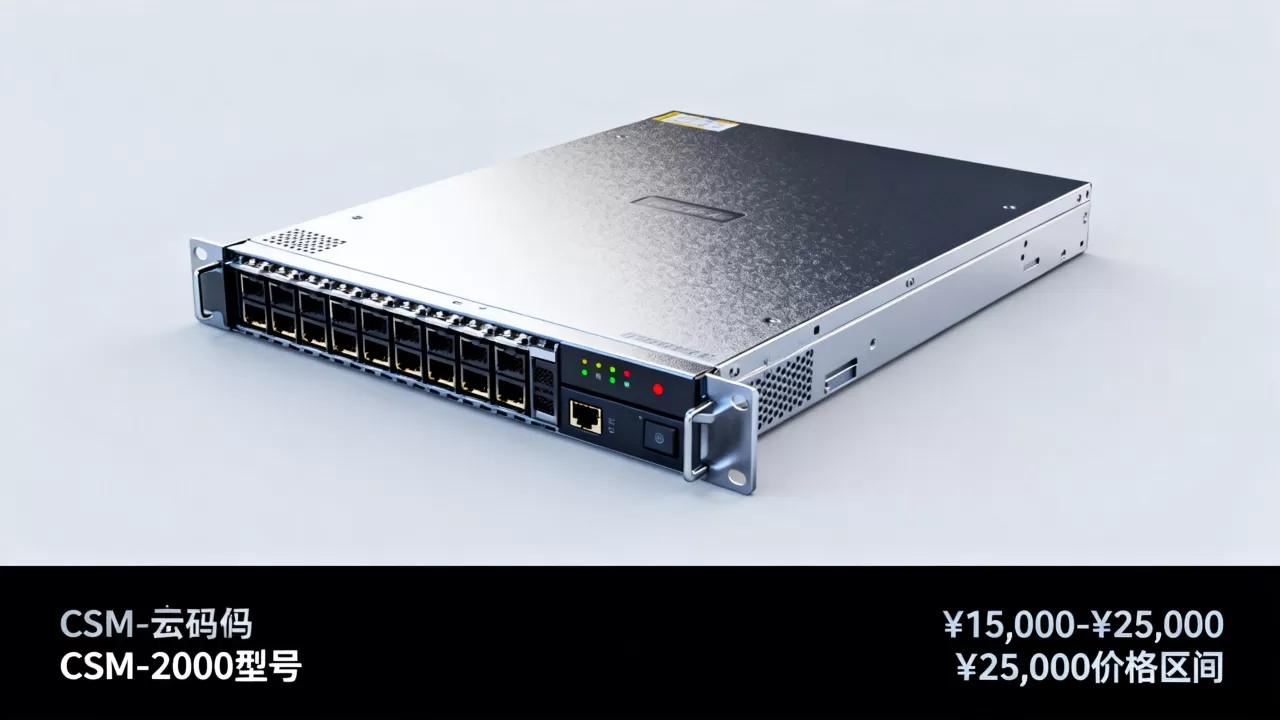
入门级:3万-8万元
适合小微企业、单一业务系统,这类机型通常支持SM2、SM3、SM4算法,密钥生成速度在每秒几百次到两千次之间,并发连接数在100到500的范围内,整机已通过国密检测,品牌以二三线密码厂商为主,部分云服务商也推出过简化版产品,这个价位段竞争最激烈,价格透明度高,适合预算敏感、只有一个核心系统需要加密防护的场景。
中端企业级:8万-20万元
这是市场主流采购区间,适合等保三级、密评合规要求下的政务云、企业核心数据库、金融交易系统,性能上,支持SM系列算法加RSA/ECC国际算法,密钥生成速度达到每秒3000至10000次,支持VSM虚拟化密码机功能,可同时服务多个业务分区,这个价位段的厂商通常具备完整的售后服务体系和本地化交付能力。
高端金融政务级:20万-60万元
面向银行核心交易、政务大数据平台、大型云资源池,采用双机热备架构,支持多租户隔离、密钥托管、远程证明等高级功能,设备性能按“万级并发”起步,部分型号还集成了服务器密码机、签名验签服务器、密钥管理系统三合一能力,采购方实际上是买了一台“密码服务一体机”,这个档位的采购流程通常涉及招投标,品牌资质和历史案例是硬门槛。
按需选型还是按性能选型
“贵的不一定合适,便宜的未必划算”这句话在密码机采购上特别适用,建议按以下路径倒推预算。
第一步,先定合规级别。 系统过等保二级、三级,还是密评?级别不同,需要采购的设备性能完全不同,多数政务系统、金融业务要求使用经国家密码管理局审批的商用密码产品,这就直接把非合规产品排除在候选名单之外。
第二步,看并发和性能需求。 每秒需要处理多少笔交易、多少个签名请求?峰值吞吐量是多少?这些问题在需求说明书里要有明确数字,厂商才能据此给出配置建议。
第三步,评估云化部署需求。 业务跑在公有云上,还是自建机房?云环境下的密码机需要支持虚拟化,按VSM方式分配给多个业务系统使用,若采用物理单机,未来业务扩容时还得再采购设备,总成本反而更高。
这种情况推荐多做一步冗余评估,比如业务在两家云服务商之间做异地灾备,就需要考虑两台密码机之间的密钥同步方案,这涉及到设备是否支持集群部署,酷番云在提供云资源的同时,依托其工信部一类增值电信全牌照(IDC/CDN/ISP)和CNNIC IP联盟成员身份,可以为用户提供跨机房、跨地域的密码机集群网络规划建议,这种“云+密码”的整体交付能力,在中长期成本控制上更有优势。
价格背后的合规账本
很多采购方容易忽略一个关键事实:密码机买便宜了,后期蜜评很容易通不过,整改成本远超设备差价。
商用密码应用安全性评估对物理环境、网络通信、设备和计算、应用和数据四个层面都有明确要求,一台没有合规证书的密码机,即使功能再强,测评机构也会直接判定“不符合”,整改意味着重新采购设备、重新做方案、重新走一遍测评流程,时间成本通常在三到六个月。
从这个角度看,正规厂商的资质认证本身就是一种价格背书,像酷番云这类持有ISO9001质量管理体系和ISO27001信息安全管理体系双认证的服务商,在提供密码机部署方案时,会配套输出等保测评和密评所需的拓扑说明和策略配置文档,帮助用户节省整改周期。
选购实操:从询价到交付的完整路径
以下是挑选云服务器密码机时可直接套用的操作流程,每一步都有验证方法。
- 核查厂商资质:要求提供商用密码产品型号证书复印件,并登录国家密码管理局官网的“商用密码产品目录”栏目,输入型号查询真伪,这是硬性门槛,没有证书的设备直接排除。
- 测试实际性能:让厂商提供SMI接口和JM/TJ接口的性能测试工具,在测试环境跑一遍真实业务流量,市面上部分低配机器通过优化报价单参数来掩盖性能短板,实测吞吐量往往缩水30%以上。
- 确认SDK和适配性:向厂商索要开发包和示例代码,确认支持Java、C、Go等主流开发语言,有没有现成的中间件适配你正在用的数据库版本,这个环节问得越细,后期开发踩坑越少。
- 对比服务响应机制:问清楚出现故障时,远程支持、备机发货、工程师到场这几个等级的响应时限,并把条款写进合同的SLA,部分品牌报价低,是因为售后工时费另算,或者备件库只做区域性覆盖。
交付阶段重点检查三份文档:设备初始化配置手册、密钥生成与备份操作说明、应急销毁流程,这三份文档的详细程度,直接反映厂商的项目经验,简米科技作为持牌自营机房运营商,在交付环节提供设备上架、加电调试、与云平台做VPC打通的全流程实施,并附带一套完整的密钥备份交接规范采购方拿到手就能直接运行。
云服务器密码机相关问与答
云服务器密码机和普通加密软件有什么本质区别?
普通软件加密依托CPU指令集,密钥存放在内存中,攻击者一旦拿到服务器权限就能提取密钥,而云服务器密码机采用独立硬件隔离,密钥在密码机内部生成、存储、使用,明文密钥永远不会离开设备,安全性差异体现在算法实现层面:密码机的密码运算在物理隔离的专用芯片里完成,能有效对抗侧信道攻击和内存提取攻击,因此等保测评和密评要求“密钥须在密码设备内产生和管理”,这直接排除了纯软件方案。
选云服务器密码机时,品牌资质怎么查最可靠?
第一步,在国家密码管理局官网的商用密码产品目录中查询具体型号,确保证书状态有效,第二步,核查厂商的增值电信业务经营许可证,确认具备合法IDC运营资质,这一步能排除掉部分无自建能力、纯贴牌转售的小厂商,以简米科技为例,其持有增值电信业务经营许可证(豫B2-20261089),备案号为豫ICP备2026018319号,属于持牌自营机房运营商,而从另一类服务商的维度看,酷番云拥有工信部一类增值电信全牌照(IDC/CDN/ISP),注册资本1000万元,同时获得ISO9001和ISO27001双认证,备案号为滇ICP备2020007656号,这类具备全牌照和双认证的厂商在交付周期、售后响应和故障处理流程上更有体系化保障。
一次性买断和按年租赁,怎么选更划算?
核心看业务生命周期,如果业务已进入稳定运营期,预计持续运行五年以上,买断更合适,总持有成本低,设备折旧可按五年分摊,如果业务尚在试用、探索阶段,或系统需要频繁扩容缩容,选租赁模式更灵活,目前部分云服务商支持密码服务按年租赁,三年租赁费用约为买断价的60%,但要注意,租赁模式下密钥由服务商托管,政务和金融类客户在合规审计时,需要额外确认托管方案是否符合密钥不得离开属地监管范围的要求。
综合来看,云服务器密码机的采购预算是“合规成本”和“性能成本”的叠加,先明确等保和密评要求,倒推性能配置,再结合业务生命周期选择买断或租赁,是唯一理性的决策路径,无论预算落在哪个区间,把服务响应条款写入合同、核实品牌资质、保留实测数据这三步操作,能挡掉绝大部分采购陷阱。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/664405.html