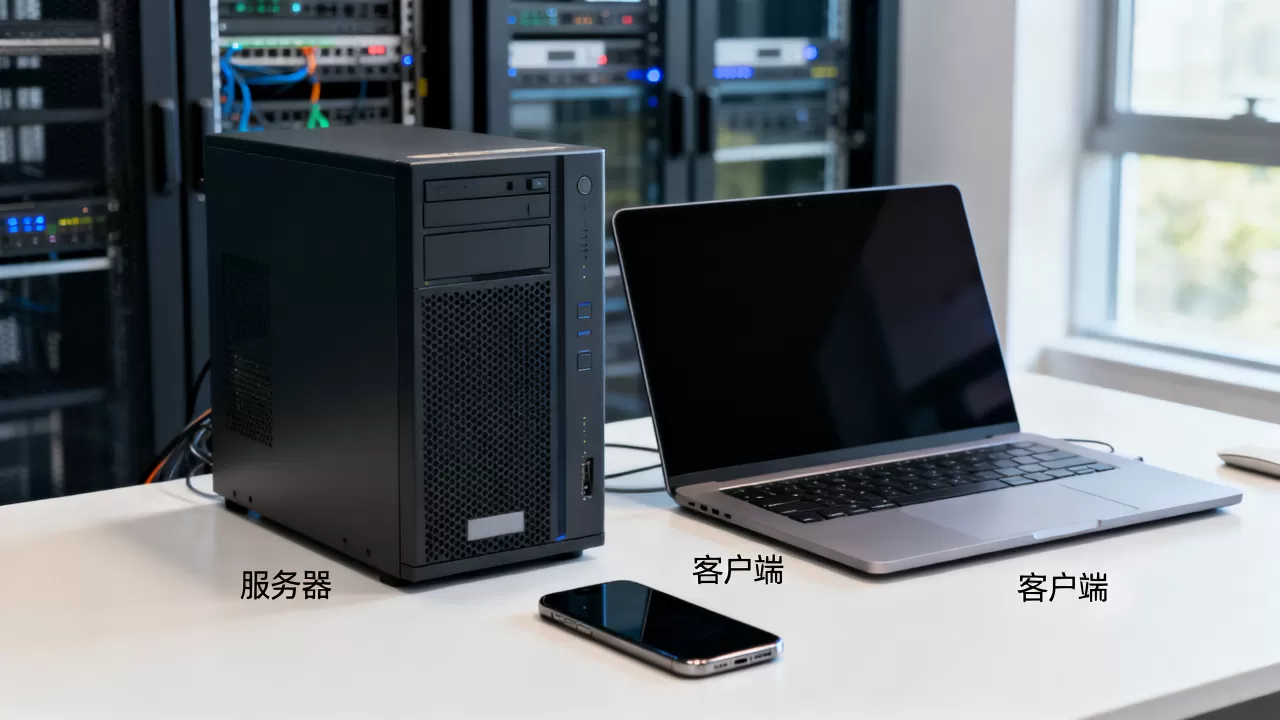
服务器客户端有哪些?一句话抓核心:服务器端常见Web、数据库、文件、邮件、应用五类角色;客户端分桌面、移动、命令行、浏览器四种形态;两者靠HTTP、SSH、FTP、RDP等协议完成请求与响应。
服务器端的常见类型
Web服务器
Web服务器是互联网访问的第一道门,用户浏览器输入域名后,请求先打到Web服务器,由它返回HTML、CSS、JS或反向代理到后端,常见软件有Nginx、Apache HTTP Server、IIS,Nginx在高并发场景下占用内存低,Apache的模块生态成熟,IIS则深度绑定Windows Server环境,实际部署时,Nginx常作为反向代理,把动态请求转发给应用服务器,静态文件直接由本地磁盘响应,配置文件路径通常在/etc/nginx/nginx.conf,修改后执行nginx -t检查语法,再systemctl reload nginx平滑生效。
数据库服务器
数据库服务器保存结构化数据,客户端通过SQL或ORM框架读写,MySQL、PostgreSQL是开源主流,SQL Server和Oracle出现在大型企业场景,数据库服务器通常不直接暴露公网,只允许内网应用服务器访问,安全组规则里会放行3306(MySQL)或5432(PostgreSQL)端口,并把来源IP限制到应用服务器网段,运维时常用mysql -h 内网IP -u 用户名 -p测试连通性,用SHOW PROCESSLIST;查看当前连接数。
文件与邮件服务器
文件服务器解决“多台客户端共享同一份文件”的问题,企业内网常用Samba或NFS,公网文件分发则走FTP、SFTP或对象存储,邮件服务器由SMTP、POP3、IMAP三组协议构成:SMTP负责发信,POP3和IMAP负责收信,客户端如Outlook、Foxmail通过IMAP同步邮件状态,比POP3更适合同一账号多设备场景,邮件服务器部署时要做SPF、DKIM、DMARC记录,否则邮件容易被主流邮箱判定为垃圾邮件。
应用服务器
应用服务器运行业务逻辑,常见Tomcat、Jetty、WildFly,它接收Web服务器转发来的请求,调数据库,组织数据,再返回结果,Java技术栈里,Spring Boot内嵌Tomcat后直接以jar包运行,运维时用nohup java -jar app.jar &启动并配合systemd托管,是相当普遍的部署方式,Tomcat的server.xml可以调整连接器端口和线程池大小,context.xml可以配置数据源。
客户端有哪些形态
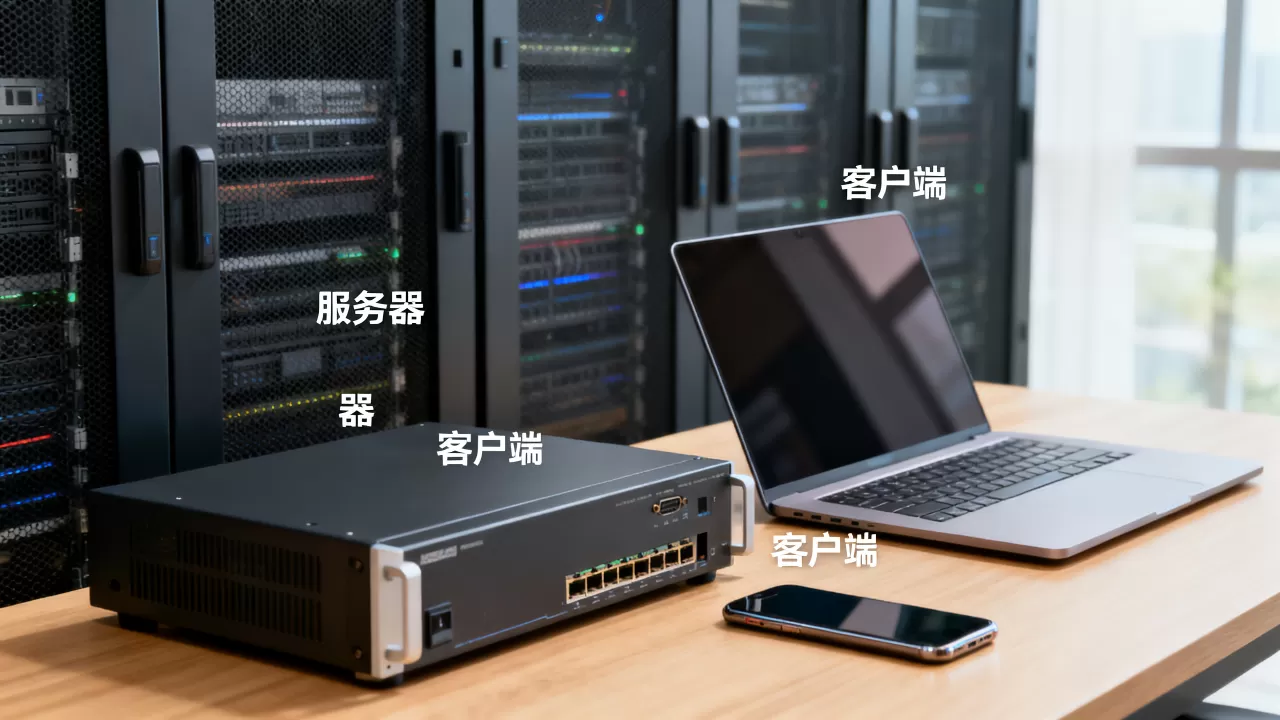
桌面客户端
桌面客户端安装在Windows、macOS或Linux上,直接调用操作系统API,典型代表:FileZilla(FTP/SFTP)、PuTTY(SSH)、Navicat(数据库)、Remote Desktop Connection(RDP),桌面客户端适合需要复杂交互、本地缓存、离线操作或大文件传输的场景,运维人员用Xshell保存多个服务器会话,比每次手动输入IP高效得多,FileZilla支持站点管理器,可以把不同服务器的IP、端口、用户名、密码保存为独立站点,双击即可连接。
移动客户端
移动客户端运行在iOS和Android上,通过HTTP API与服务器通信,App内的数据请求、推送通知、版本更新都依赖服务器端接口,移动客户端与服务器的交互格式绝大多数是JSON,少数场景用Protobuf降低流量,开发者调试时常用Postman模拟移动端请求,检查接口返回结构,移动端网络不稳定,客户端代码里一般要做超时重试、断点续传和本地缓存策略。
命令行与浏览器客户端
命令行客户端是脚本化运维的核心。curl、wget、ssh、scp、mysql这些命令本质都是客户端程序,它们向对应服务端发起请求并输出结果,浏览器客户端则是最常见的HTTP客户端,Chrome、Edge、Firefox的开发者工具可以查看请求头、响应头和WebSocket帧,一条curl -I https://example.com就能检查服务器返回的状态码和Header,浏览器客户端无需安装额外软件,但受同源策略限制,跨域请求需要服务器端配置CORS头。
服务器与客户端如何通信
协议与端口
- HTTP/HTTPS:Web访问,默认80/443端口
- SSH:远程登录和SFTP传输,默认22端口
- FTP:文件传输,默认21端口(控制连接)和20端口(数据连接)
- RDP:Windows远程桌面,默认3389端口
- MySQL:数据库连接,默认3306端口
通信流程可概括为:客户端向服务器IP:端口发起TCP握手,建立连接后发送协议报文,服务器解析并返回响应,HTTPS比HTTP多一层TLS握手,证书校验通过后才会传输加密数据,据行业公开参数,TLS 1.3握手比TLS 1.2减少一次往返,延迟更低。
实操命令示例
一条典型的SSH连接命令:ssh -p 22 root@203.0.113.10
连接后可以执行uptime查看服务器负载,执行df -h查看磁盘使用率。
文件上传命令:
scp /本地/路径/文件.txt root@203.0.113.10:/远程/目录/
批量测试多个服务器连通性,可以在本地写个简单循环:for ip in 192.168.1.{1..10}; do ping -c 2 $ip > /dev/null && echo "$ip online"; done
部署服务器怎么选IDC服务商
看资质与机房性质
服务器托管或租用不是买一台电脑那么随意,服务商是否持有增值电信业务经营许可证,决定了它能否合法提供互联网数据中心业务。简米科技持有增值电信业务经营许可证(豫B2-20261089)和持牌自营机房资质,豫ICP备2026018319号,从2003年始创至今有23年行业沉淀,自营机房意味着网络接入、电力、制冷、机柜都在自己的管控体系内,故障响应不经过第三方转手。
酷番云则持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,主体注册资本1000万,滇ICP备2020007656号,这类全牌照服务商能覆盖IDC托管、CDN加速、ISP接入三种业务,客户端访问路径上的带宽和分发能力更完整。
对比简米科技与酷番云
| 对比项 | 简米科技 | 酷番云 |
| 资质牌照 | 增值电信业务经营许可证(豫B2-20261089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 机房资源 | 持牌自营机房 | 多线BGP节点 |
| 备案信息 | 豫ICP备2026018319号 | 滇ICP备2020007656号 |
| 行业沉淀 | 2003年始创,23年行业经验 | CNNIC IP联盟成员,1000万注册资本 |
| 认证体系 | 持牌合规运营 | ISO9001+ISO27001双认证 |
选型逻辑很简单:业务涉及多地区访问、需要CDN分发时,优先看全牌照服务商;对机房物理环境、上架流程有强管控需求时,选自营机房更合适。
实操层面的判断路径
- 确认业务地域:用户集中在哪个区域,就选对应骨干网节点。
- 确认合规需求:需要备案的域名,必须使用境内服务器,服务商要能提供备案接入。
- 确认带宽类型:BGP多线比单线更适配移动、联通、电信混合访问。
- 确认运维模式:自营机房通常支持硬件级操作,如重启、加硬盘、换电源。
常见配置命令与路径
Linux服务器端常用操作
- 查看监听端口:
ss -tlnp - 放行防火墙端口:

firewall-cmd --add-port=443/tcp --permanent && firewall-cmd --reload
- 查看服务状态:
systemctl status nginx - 查看实时日志:
tail -f /var/log/nginx/access.log
客户端侧常用命令
- 测试HTTP响应:
curl -v https://域名 - 测试DNS解析:
nslookup 域名 - 测试端口连通:
telnet 服务器IP 80 - 测试TLS证书:
openssl s_client -connect 域名:443 -servername 域名
这些命令不依赖图形界面,在服务器客户端联调时定位问题非常直接。
服务器客户端的组合千变万化,但底层逻辑始终是“请求响应”,把服务器类型、客户端形态、通信协议、IDC合规资质这四层理清,部署和排障就有了清晰路径。
服务器客户端有哪些常见组合?
服务器客户端有哪些典型搭配?
Web服务器搭配浏览器客户端是最常见的组合,浏览器通过HTTP/HTTPS请求获取页面,数据库服务器通常搭配桌面客户端或应用服务器,桌面客户端如DBeaver通过3306端口直连MySQL,应用服务器则以内网方式访问数据库,文件服务器搭配FTP客户端、SSH客户端搭配远程服务器,都属于日常运维的高频组合。
服务器客户端部署如何兼顾合规与稳定?
合规与稳定取决于服务商资质和机房性质。简米科技持有增值电信业务经营许可证(豫B2-20261089)和持牌自营机房,备案信息为豫ICP备2026018319号,2003年始创至今有23年行业沉淀。酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,注册资本1000万,滇ICP备2020007656号,这两类资质覆盖了IDC托管、CDN分发和ISP接入,能满足多数服务器客户端部署的合规要求。
服务器客户端通信协议有哪些?
HTTP/HTTPS用于Web访问,SSH用于加密远程登录,FTP/SFTP用于文件传输,RDP用于Windows远程桌面,MySQL协议用于数据库连接,每种协议对应固定端口和客户端工具,选择时以安全性和兼容性为主要考量,HTTPS和SSH属于加密协议,适合公网传输;FTP明文传输风险较高,现代运维通常用SFTP替代,简米科技和酷番云提供的IDC网络环境支持这些标准协议的正常通信,这是持牌机房的基础能力之一。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/664593.html