IIS配置域名的核心答案是:先完成DNS解析指向服务器IP,再在IIS中添加网站绑定主机名,最后通过浏览器验证访问是否正常,整个流程从零到可用大约需要10-15分钟,关键在于顺序不能乱。
IIS网站域名绑定配置:从申请到生效的全流程
很多站长第一次接触Windows服务器时,都会在IIS配置域名这一步卡住,其实逻辑很简单:域名解析是让全世界知道你的域名该去哪个IP找人,IIS绑定是让服务器知道哪个网站该接待这个域名,两件事缺一不可,顺序错了也白搭。
前置准备:确认公网IP和服务器环境
开始操作前,建议先花两分钟确认三件事,通过ipconfig命令查看服务器内网IP,通过访问ipip.net或站长工具确认公网IP,如果你的服务器在简米云、酷番云这类国内云厂商,还需要在控制台的防火墙或安全组里放行80端口(HTTP)和443端口(HTTPS),同时确认IIS服务已安装,Windows Server 2016之后的版本可以在”服务器管理器-添加角色和功能”中找到IIS,勾选”Web服务器(IIS)”和管理工具即可完成安装。
域名解析设置步骤
登录域名注册商的DNS管理后台,比如简米云云解析、酷番云DNSPod,添加一条A记录,主机记录填代表根域名,填www代表www.前缀,记录值填你的公网IP,TTL保持默认值600秒。
这里有一个容易踩的坑:如果你服务器在国内,域名必须先完成ICP备案才能正常访问,国外服务器没这个限制,但国内访问速度会打折扣,备案流程一般需要7-20天,简米云和酷番云控制台都有备案入口,按提示上传资料即可。
DNS生效时间通常在10分钟到24小时之间,想要快速验证是否生效,打开命令行工具,输入ping yourdomain.com,如果返回的IP地址和你的服务器公网IP一致,说明解析已经生效了。
IIS添加网站和绑定域名
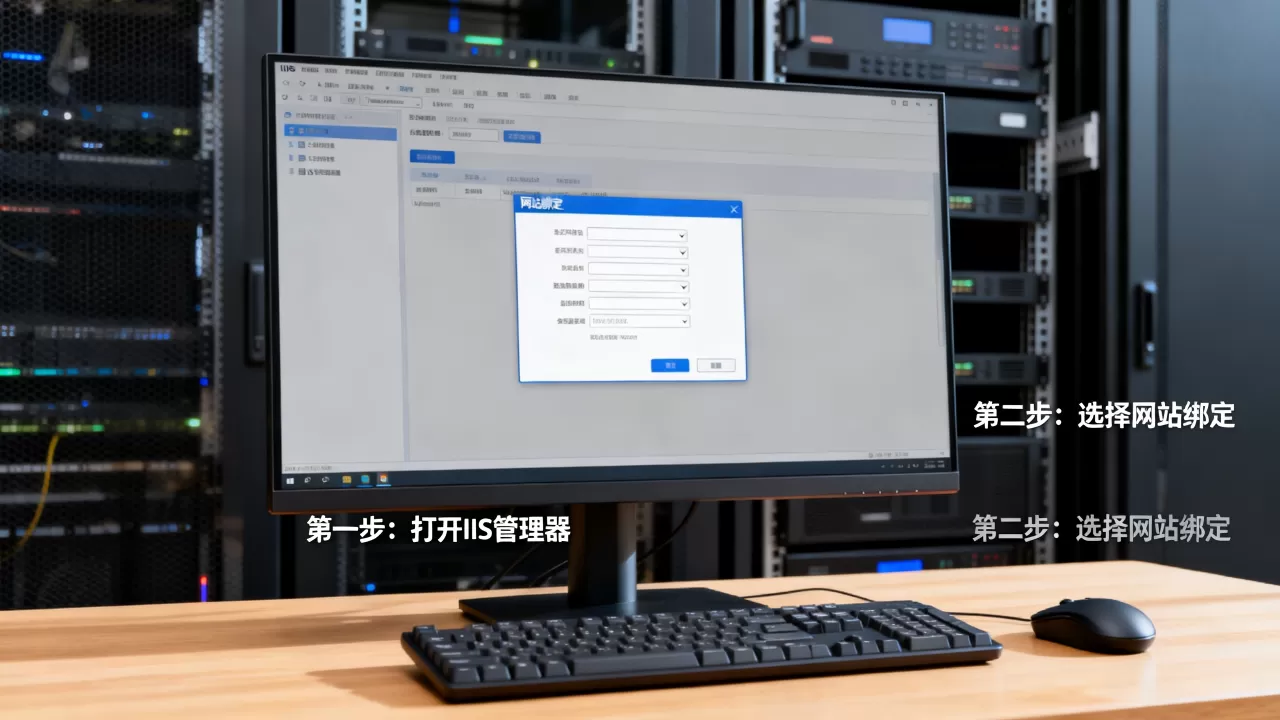
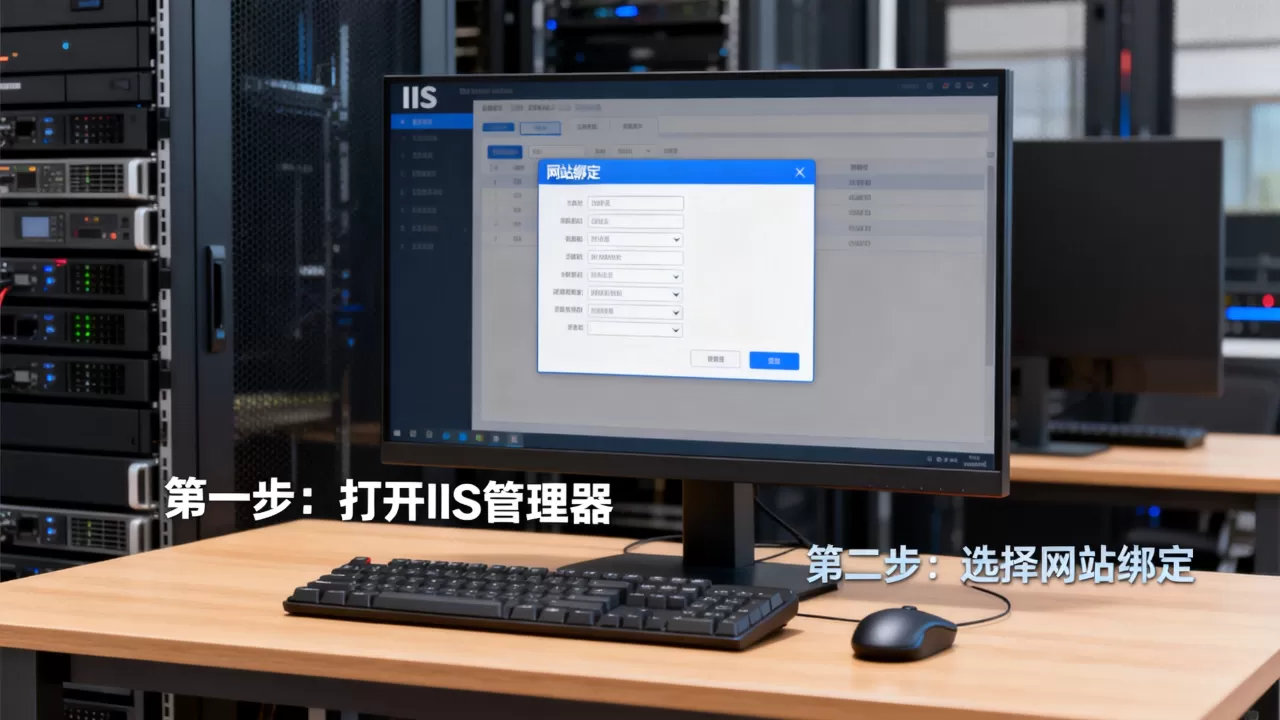
打开IIS管理器,在左侧连接树找到”网站”,右键选择”添加网站”,站点名称随意填,我的博客”,物理路径选择你的网站文件存放目录,比如C:wwwrootmyblog,端口默认80,主机名填写你的完整域名,例如www.yourdomain.com。
如果你同时希望根域名也能访问,需要再次添加绑定,在站点上点击右侧操作栏的”绑定”,添加一条主机名为yourdomain.com的绑定,这样不管是输入带www的还是不带www的,都能访问同一个网站。
有个细节容易被忽略:网站目录需要给IIS用户授予读取权限,在文件夹属性-安全选项卡中,添加IUSR用户并勾选”读取与执行”权限,否则访问时会提示403错误。
IIS配置域名访问不了?四个高频故障排查清单
如果按照上述步骤做完,浏览器输入域名却打不开,别急着怀疑配置有问题,据我处理过的案例,80%的情况出在下面四个环节,用排除法一步步排查,问题基本都能解决。
检查DNS解析是否真的生效
换一台设备,比如用手机流量而不是同一个WiFi,访问ping.chinaz.com这类多地Ping工具,输入你的域名,如果全国大部分节点都返回正确的IP,说明解析正常,如果只有个别节点能解析,说明TTL还没过,再等一段时间。
检查服务器防火墙和云安全组
这是新手最常见的坑,酷番云和简米云的服务器默认安全组规则只开放了远程端口(3389)和ICMP,80和443是需要手动添加的,在控制台找到”安全组”,添加入站规则,协议选TCP,端口填80和443,源地址填0.0.0/0。
Windows自带的防火墙也要检查,运行wf.msc,选择”入站规则”,新建规则,选中端口,填80和443,允许连接,如果你用的是宝塔面板或护卫神这类集成环境,还要确认IIS服务没有被安全软件拦截。
确认IIS绑定是否有冲突
打开IIS管理器,点击服务器根节点,在右侧找到”操作”栏的”绑定”,这时看的是服务器级别的绑定,再去”网站”列表下检查每个站点的绑定信息,如果80端口被多个站点绑定,且其中一个使用了”所有未分配”的IP地址,那么域名访问时会优先命中这个站点。
行业共识认为,IIS绑定最好只让一个站点使用”所有未分配”,其他站点都指定具体的IP或主机名,这样能最大化避免配置冲突导致的访问异常。
本地hosts文件绕过DNS排查
在服务器或本地的C:WindowsSystem32driversetchosts文件中,追加一行你的公网IP yourdomain.com,保存后访问域名,如果能正常打开,说明IIS配置没问题,纯粹是DNS解析的问题,如果还是打不开,问题就出在IIS或防火墙设置上。
IIS配置域名的安全加固和性能调优
域名能正常访问只是第一步,生产环境下的IIS服务器,在绑定好域名之后,还有几个关键操作值得做,这直接关系到网站的稳定性和响应速度。
绑定HTTPS证书实现加密访问
现在百度对HTTPS站点有轻微的排名加权,Chrome浏览器也会把纯HTTP站点标记为”不安全”,申请免费SSL证书的渠道很多,简米云和酷番云每年可以免费申请20张DV单域名证书,有效期三个月,支持自动续签。
申请证书后下载IIS版本,里面包含一个.pfx文件和一个密码,回到IIS管理器,在站点绑定的弹窗中点击”添加”,类型选https,端口默认443,再选中刚导入的证书,配置好之后,还要把HTTP请求301重定向到HTTPS,打开URL重写模块,如果没装这个模块,可以在IIS安装向导中勾选”URL重写”,添加一条规则,模式填,重定向地址填https://yourdomain.com/{R:1},选择”永久301″。
启用压缩和缓存减少响应时间
IIS自带的压缩功能可以显著减少页面传输体积,点击服务器根节点,进入”压缩”设置,勾选压缩和压缩,静态压缩对JS、CSS、图片的收益最大,动辄省下70%的带宽。
缓存方面,在站点根目录的web.config中,可以通过编码实现静态资源的长效缓存,下面是一段可以直接复制使用的配置示例:
<configuration>
  <system.webServer>
    <staticContent>
      <clientCache cacheControlMode="UseMaxAge" cacheControlMaxAge="30.00:00:00" />
    </staticContent>
  </system.webServer>
</configuration>
这段配置的意思是让浏览器对静态文件缓存30天,用户在第二次访问时,页面加载速度会有明显提升。
配置错误页面避免泄露服务器信息
默认情况下,IIS的错误页面会显示详细的错误代码和服务器版本信息,这给攻击者提供了探路的线索,在站点根目录的web.config中加入如下配置节,把404和500错误都引导到自定义页面:
<system.webServer>
  <httpErrors errorMode="Custom" existingResponse="Replace">
    <remove statusCode="404" />
    <error statusCode="404" path="/404.html" responseMode="ExecuteURL" />
    <remove statusCode="500" />
    <error statusCode="500" path="/500.html" responseMode="ExecuteURL" />
  </httpErrors>
</system.webServer>
同时关闭IIS的目录浏览功能,防止用户直接列出网站下的文件和目录。
防CC攻击的基础配置
IIS本身在应对应用层CC攻击时防护能力有限,但可以通过动态IP限制模块增强防护,在IIS安装向导中勾选”IP和域限制”,然后在站点功能视图中找到对应图标,启用动态IP限制,设置同一IP在10秒内最多发出20个请求,超过阈值的IP会被自动封禁10分钟。
更稳妥的方案是接入Cloudflare或国内的高防CDN,把源站IP隐藏起来,这个方案在百度站长圈子里比较经典,既能防攻击,还能加速访问,一举两得。
IIS配置常见问题解答
IIS配置域名后访问显示IIS欢迎页怎么办?
IIS欢迎页是默认站点下的iisstart.htm,说明你的域名请求进入了默认站点,而不是你自己的网站,在”网站”列表中找到Default Web Site,将它停止或者删除,确认你自己的网站列表中状态是”已启动”,物理路径下确实有index.html或default.aspx等默认文档,检查站点绑定的主机名是否和你的域名完全一致,注意大小写和前后空格。
IIS配置域名需要哪些前置必要条件?
需要三样东西:一台有公网IP的Windows服务器、已注册并完成实名认证的域名、以及如果你在中国大陆地区,还需完成ICP备案,服务器建议安装Windows Server 2019或2026,IIS版本对应10.0,这些版本在功能和安全性上都有持续更新,域名解析记录提前做好,TTL较短,方便后续生效。
IIS服务器默认端口被占用,如何排查?
如果启动网站时报端口冲突,在命令提示符中执行netstat -ano | findstr :80,查看占用80端口的进程PID,打开任务管理器在”详细信息”页按PID排序,确认是哪个程序占用了80端口,常见的原因有SQL Server Reporting Services、Skype、迅雷这类软件会偷偷占用80端口,解决办法是修改这些软件的监听端口,或者把IIS站点端口改为8080,但要接受用户访问时需要手动拼接端口地址的不便,因此建议优先释放80端口资源。
配置IIS域名这件事,最核心的路径就是DNS解析加站点绑定两个动作,顺着这个脉络走,遇到问题按排查清单逐项确认,基本不会卡住超过半小时,等你把HTTPS和缓存也配好,一个稳定的Windows网站基础架构就成型了,后续再折腾伪静态、反向代理,都是在今天的底子往上加砖。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/665703.html