要在Windows Server 2008 R2上禁止复制粘贴,核心思路是切断远程桌面会话的剪贴板重定向通道,通过组策略或注册表两项设置即可实现。如果是本地控制台操作想彻底禁用剪贴板,2008R2本身没有原生开关,需要借助第三方工具或系统精简方案。
服务器远程桌面禁止复制粘贴设置:先分清场景
很多运维朋友把“不让复制粘贴”理解成一套方案,实际上得看用户走的是哪条路,日常管理2008R2服务器,无非两种姿势:本地坐在机器前按键盘,或者用远程桌面从自己电脑连过去,这两种场景的禁用逻辑完全不同。

远程桌面连接(最常见需求)
多数企业禁用复制粘贴,防的是运维人员把服务器里的配置、脚本、数据库备份文件顺手拷走,远程桌面会话里的复制粘贴依赖剪贴板重定向功能,把本地电脑的剪贴板和服务器会话打通,关掉这个通道,Ctrl+C、Ctrl+V就彻底失效。
本地控制台操作
物理机或虚拟机控制台窗口里的复制粘贴,走的是系统全局剪贴板服务,2008R2没有提供“一键禁用”的组策略项,想拦得住得用文件系统权限或第三方剪贴板管理软件,对绝大多数中小企业来说,远程桌面禁粘贴已经覆盖99%的泄密风险,本地场景不必过度设计。
组策略禁用远程桌面剪贴板:官方推荐路径
2008R2自带远程桌面服务(RDS)管理模板,禁用剪贴板重定向是最稳的方案,不装额外软件,纯配置改动,重启后生效。
操作步骤(服务器端生效)
- 按下
Win + R,输入gpedit.msc回车,打开本地组策略编辑器。 - 依次展开左侧目录树:计算机配置 → 管理模板 → Windows组件 → 远程桌面服务 → 远程桌面会话主机 → 设备和资源重定向。
- 右侧找到策略项 “不允许剪贴板重定向”,双击打开。
- 状态改为“已启用”,点确定,如果看到的是“允许剪贴板重定向”,把它设成“已禁用”效果相同。
- 关闭组策略编辑器,在命令提示符里执行
gpupdate /force强制刷新策略,或者直接重启服务器。
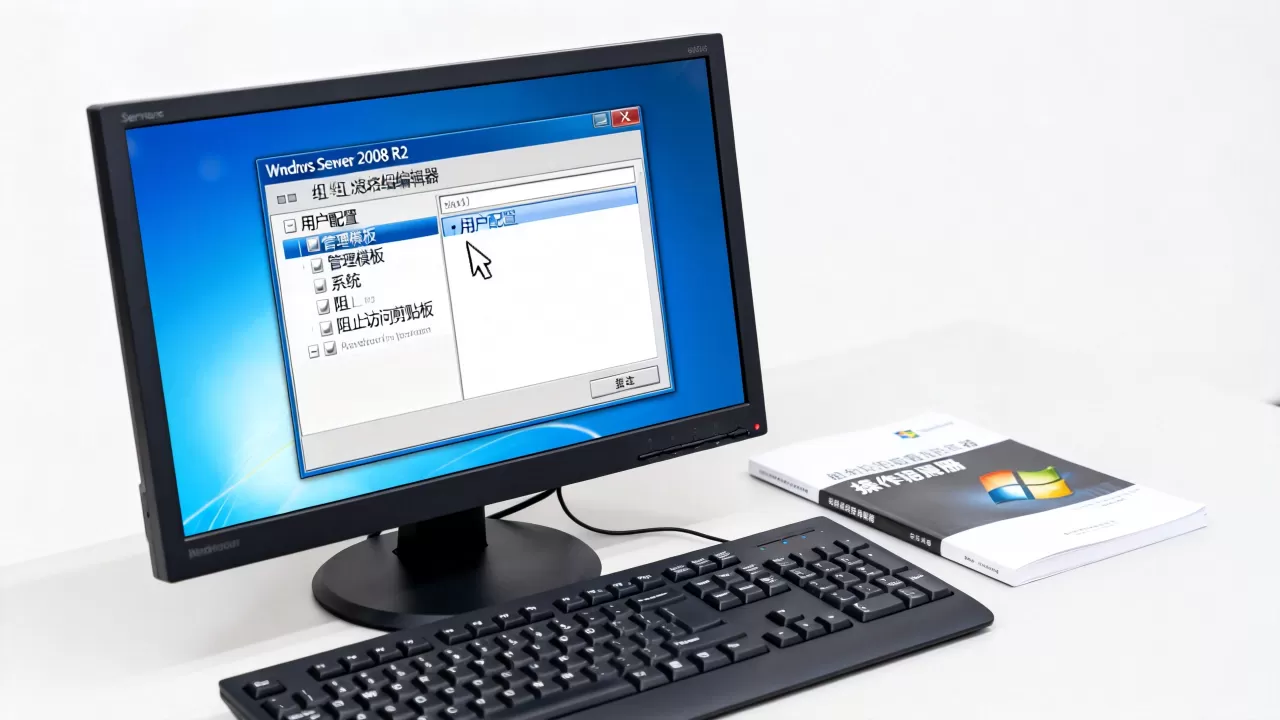
修改完成后,所有通过远程桌面连上这台2008R2的用户,会话里的剪贴板工具会变成灰色,文件拖拽、复制粘贴全部拦截,行业共识认为,这种策略级管控比客户端勾选“本地资源→剪贴板”更可靠,因为用户在自己电脑的mstsc参数里没法绕过服务器端强制设置。
验证方法
从另一台电脑远程桌面连上这台服务器,打开记事本,按Ctrl+V,如果没有任何内容出现,或弹提示“由于服务器策略限制,此操作已被取消”,说明策略已生效,注意检查该用户是否属于Remote Desktop Users组,否则连不上,用的是普通本地登录,不在此策略覆盖范围。
注册表禁用剪贴板:适合批量下发和无域环境
没有域控、懒得开组策略编辑器的时候,注册表一击到位更快,2008R2的远程桌面剪贴板开关在Terminal Services相关键值里。
手动改注册表
Win + R输入regedit打开注册表编辑器。- 定位到以下路径:
HKEY_LOCAL_MACHINESOFTWAREPoliciesMicrosoftWindows NTTerminal Services如果找不到
Terminal Services键,右键Windows NT新建项,命名为Terminal Services。 - 在右侧空白处右键 → 新建 → DWORD (32位)值,命名为
fDisableClip。 - 双击
fDisableClip,将数值数据改为1,基数选十六进制。 - 退出注册表编辑器,重启服务器,或者重启“Remote Desktop Services”服务(服务名:TermService)。
fDisableClip值为1表示完全禁用剪贴板重定向,值为0或不存在则允许,这个键值路径和2008R2后续的Server 2012、2016通用,老运维都认这套路径,从Windows Server 2003时代沿用至今。
命令行批量执行
需要给十几台2008R2分发时,一条命令搞定:
reg add "HKLMSOFTWAREPoliciesMicrosoftWindows NTTerminal Services" /v fDisableClip /t REG_DWORD /d 1 /f配合psexec \computername cmd /c远程执行即可,内网环境下效率很高,据微软官方文档说明,该策略键值优先级高于客户端mstsc的本地资源勾选设置,用户端取消勾选剪贴板也无法恢复通道。
2008R2服务器怎么不让肤质粘贴:常见翻车点排查
操作路径都对,但复制粘贴还是没拦住,通常栽在下面几个细节上。
翻车点一:改了策略没刷新
组策略编辑器改完设置不执行gpupdate /force,远程桌面服务不会实时读新策略,特别是用户已经保持登录状态时,会话配置不会自动重新加载,务必在命令行执行策略刷新,或断开重连远程桌面。
翻车点二:注册表键路径不对
有些教程会让改HKEY_CURRENT_USERSoftwareMicrosoftTerminal Server Client下的键值,那是客户端的默认设置,只影响本机作为客户端时的行为,无法约束其他电脑连到你的2008R2服务器,禁粘贴必须改服务器端的HKLMSOFTWAREPoliciesMicrosoftWindows NTTerminal Services,这是铁律。
翻车点三:第三方远程软件绕过了策略
服务器上面装了TeamViewer、向日葵、VNC等工具,组策略只管远程桌面协议(RDP),第三方工具自带独立的剪贴板通道,有安全审计需求的环境,建议同时卸载或禁用与业务无关的远程控制软件,否则策略形同虚设,2008R2远程桌面复制粘贴不了问题排查时优先检查这一点。
翻车点四:管理员组策略被单独覆盖
域环境下,如果服务器在OU里继承了上级下发的“允许剪贴板重定向”策略,本地组策略的“不允许剪贴板重定向”会输给域策略优先级,检查命令:gpresult /h c:result.html,打开报告看“不允许剪贴板重定向”的实际生效值,若被域策略覆盖,需在域控上调整GPO,或取消继承。
细致到用户级别的需求:只想防一部分人
有些场合只防外人,自己人还得靠复制粘贴干活,2008R2原生策略不支持按用户细分剪贴板权限,但可以通过组策略应用范围曲线救国。
基于OU隔离
在域控上创建两个OU:服务器管理员和受限用户,把服务器放在对应OU,对受限用户OU应用“不允许剪贴板重定向”的GPO,对
服务器管理员OU取消应用或设为“未配置”,这样两类账号登录同一台2008R2,行为表现完全不同。
基于本地用户组配合脚本
无域环境用启动脚本做动态配置:登录时检测用户是否属于Remote Desktop Users组,是则删除fDisableClip值,否则设为1,脚本核心逻辑示例:
whoami /groups | findstr "S-1-5-32-555" >nul
if %errorlevel%==0 (
  reg delete "HKLMSOFTWAREPoliciesMicrosoftWindows NTTerminal Services" /v fDisableClip /f
) else (
  reg add "HKLMSOFTWAREPoliciesMicrosoftWindows NTTerminal Services" /v fDisableClip /t REG_DWORD /d 1 /f
)
把脚本放进组策略的“计算机启动”脚本里,每次开机自动按当前登录角色刷新状态,复制文字、粘贴文件、拖拽上传全部拦截,适合权限划分敏感的运维场景。
Q&A:2008R2服务器复制粘贴限制高频疑问
问:禁用剪贴板重定向后,还能通过远程桌面复制文件到本地吗?
不能,文件复制的底层通道就是剪贴板重定向或驱动器重定向,禁用剪贴板重定向后,拖拽文件、Ctrl+C/Ctrl+V文件、右键复制粘贴全部失效,已连接的会话也会在策略刷新后立即切断剪贴板共享,如果还需要定向传文件,可以单独开启“驱动器重定向”,但一般不推荐,文件泄露风险比剪贴板更大。
问:组策略和注册表方案哪个更稳?
组策略优先,因为组策略有明确的UI界面,执行gpresult能查到生效状态,排错方便,注册表方案适合批量操作和域环境受限的情况,但容易出错(键路径错一个单词就白改),两者同时配置时,组策略的最终生效值会覆盖注册表手动值,以更严格的策略为准。
问:只禁复制文字、允许复制图片,能做到吗?
做不到,剪贴板重定向是整体开关,不支持细分数据类型,2008R2的远程桌面服务没有提供按内容分类的剪贴板授权粒度,微软后续的Server 2016同样不支持,需要这种精细化管控只能上第三方数据防泄漏软件,比如IP-guard或Ping32,那属于商业方案范畴。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/680684.html