win7服务器防火墙怎么设置方法的核心答案:优先使用系统自带的“高级安全Windows防火墙”创建入站和出站规则,按端口或程序精准放行,比直接关闭防火墙安全得多。 下面从入口路径、开放端口、放行程序到常见坑位,一步步拆清楚。
windows7防火墙设置在哪里?两个入口记牢
很多人在win7服务器上找不到防火墙设置,其实系统自带的位置就两个,记牢一个就够。
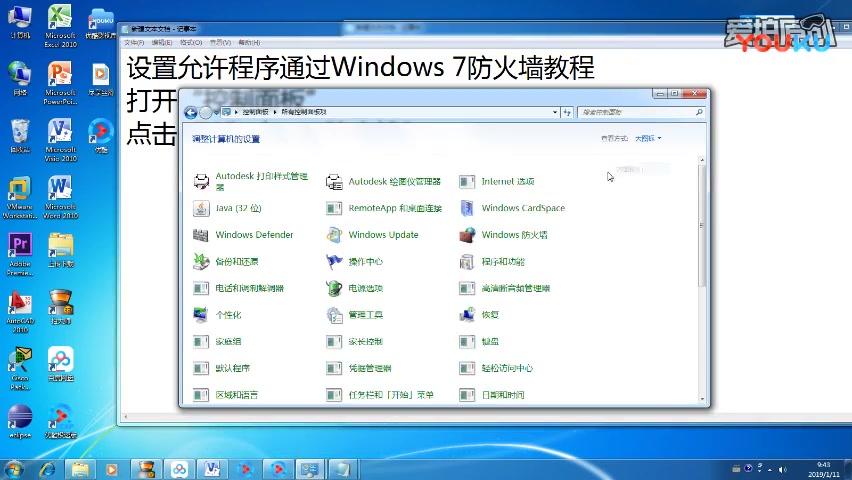

第一个入口是控制面板,点击“开始”按钮,打开“控制面板”,在“系统和安全”分类下能看到“Windows 防火墙”,点进去可以看状态、开启或关闭,还能进入“高级设置”,这个入口适合平时查看开关状态,操作比较直观。
第二个入口是运行命令,效率更高,按“Win+R”组合键,输入wf.msc并回车,直接弹出“高级安全Windows防火墙”窗口,这里是win7服务器防火墙真正精细化管理的地方,所有入站规则、出站规则、连接安全规则都在这里配置。小型服务器运维时,建议直接用第二个入口,省去层层点击。
两个入口本质上操作同一个防火墙,区别只是显示粒度不同,控制面板适合新手,wf.msc适合配置规则,行业共识认为,服务器场景下所有防火墙策略都应在高级设置窗口里完成,因为这样才能精确控制端口和程序。
win7服务器防火墙怎么设置开放端口?四步实操
典型场景:你在一台win7服务器上部署了一个Web服务,监听8080端口,但要外部访问,此时需要在防火墙里新建一条入站规则,放行这个端口,打开wf.msc后按下面四步操作。
第一步:新建入站规则。 在左侧“入站规则”上右键,选择“新建规则”,弹窗里选择“端口”,因为你的服务已经固定用某个端口了。
第二步:填写端口号。 选择“TCP”协议(如果你的服务用的UDP,就选UDP),勾选“特定本地端口”,输入8080,注意这里填的是服务器本机端口,不是路由器上的外部端口。
第三步:选择操作。 选“允许连接”,如果需要在公网访问且要求加密,可以选“允许安全连接”,但一般win7服务器上内网使用居多,直接允许连接即可。
第四步:配置生效范围和名称。 配置文件项里三个勾都保留(域、专用、公用),否则可能在某些网络环境下不生效,最后给规则起个名字,允许8080端口”,点完成。
完事后可以验证:在外部电脑用telnet 192.168.1.10 8080测试,能通就说明win7服务器防火墙设置完成,如果telnet不通,再检查服务是否真正监听在8080端口,用netstat -ano | findstr 8080查看。
win7防火墙怎么设置允许某个程序?比端口更灵活
不是所有服务都依赖固定端口,比如你写了一个内部工具程序,每次启动端口可能随机变化,此时按端口放行会很麻烦,win7防火墙可以直接放行整个程序,路径指向固定,规则更稳定。
在wf.msc里同样右键“入站规则”新建规则,这次选择“程序”。
“此程序路径”一栏点“浏览”,选中你的exe可执行文件,比如D:myappserver.exe,操作依然选“允许连接”,配置文件全勾,命名后完成。
这里有个细节:如果程序运行时会动态加载DLL或需要监听其他端口,仅仅放行程序本体可能不够,此时需要观察程序实际监听的端口,再补一条端口规则。win7服务器防火墙设置程序规则适合单一可执行文件的场景,复杂服务建议“端口+程序”双管齐下。
如果你后续更新了exe文件路径,旧规则会失效,需要修改规则里的路径,用wf.msc左侧“入站规则”找到对应名称,右键属性可修改。
win7服务器防火墙设置注意事项:别把远程桌面和Ping封住
很多win7服务器是通过Windows远程桌面(RDP)管理的,默认端口是3389,如果防火墙规则设置过严,把3389挡住了,远程连接直接断开,而人又不在机房,这就很尴尬,所以新建规则时,一定要保留或专门创建一条允许
3389端口的入站规则。
运维中常用Ping测试机器是否在线,win7防火墙默认是允许回显请求的,但有些优化版系统把这条规则禁用了,如果需要开放Ping,在wf.msc的入站规则里找到“文件和打印机共享 (回显请求 – ICMPv4-In)”,右键启用该规则。
还要注意配置文件的坑,win7系统有三种网络位置:域、专用、公用,服务器固定IP常被识别为“公用”,而你在“专用”配置文件下放行了端口,公用网络下依然不通,新建规则时,配置文件三个选项务必都选,或根据实际情况勾选对应类型。
win7服务器防火墙不要和第三方安全软件的防火墙同时开启,杀毒软件自带防火墙规则往往和系统防火墙冲突,造成端口明明放行了还是无法访问,建议保留一个主防火墙,其他软件的防火墙组件关闭,多数情况下,win7系统自带防火墙足够应付小型服务器的安全需求。
win7防火墙开了还是无法访问?排查顺序要正确
设置完规则仍然不通,别急着关防火墙,按下面顺序排查,能解决多数问题。
- 先确认服务进程有没有监听,命令行输入
netstat -ano,看着目标端口是否处于LISTENING状态,如果没监听,问题在应用,不在防火墙。 - 再看规则是否匹配协议和方向,TCP服务却放行了UDP规则,自然不通,入站访问对应“入站规则”,出站也同理。
- 检查网络位置,用
powershell输入Get-NetConnectionProfile,看当前网络是专用还是公用,确保你设置的配置文件覆盖了当前类型。 - 确认路由器或云安全组是否放行,win7服务器防火墙只是本机一层,若是机房服务器,外部防火墙策略也需放行对应端口。
如果这些排查完还不行,再考虑把防火墙暂时关闭测试,排除干扰,但关闭只是诊断手段,不是最终方案。
win7服务器防火墙设置常见问题解答
win7服务器防火墙怎么设置端口转发?
端口转发不是防火墙本身
的功能,而是在网络层把外网端口映射到内网IP,win7服务器上不做端口转发,除非你安装第三方工具,正确的做法:在路由器或云控制台里设置NAT转发,把公网IP的某个端口指向win7服务器的内网IP和对应端口,同时在本机防火墙放行这个目标端口。
win7防火墙怎么关闭最彻底?
关闭系统防火墙可以通过“控制面板系统和安全Windows 防火墙”里选“关闭Windows防火墙(不推荐)”,要更彻底,可以禁用服务:在services.msc里找到Windows Firewall服务,双击把启动类型设为“禁用”,然后停止该服务,但服务器场景下不建议这样做,曾经有用户为了省事关闭防火墙,结果服务器被扫到端口漏洞,导致数据被加密勒索,系统自带防火墙即使配置不精细,也远比裸奔安全。
win7服务器防火墙设置好后需要重启系统吗?
不需要,规则写入即时生效,如果规则没生效,可以先右键规则选择“禁用”,再“启用”一次刷新状态,也可以用wf.msc右侧的“刷新”按钮,或重启Base Filtering Engine服务(慎用,可能影响网络连接),多数情况下,新规则立即生效,不存在重启服务器才能生效的说法。
需要提醒的是,如果你改了防火墙默认“允许/阻止”的全局设置,最好用gpupdate /force强制刷新策略,再验证连通性。
win7服务器防火墙设置工具和版本的区别
win7家庭版和旗舰版的高级防火墙功能一致,只是部分远程管理功能有差异,如果你需要从另一台电脑远程管理win7服务器的防火墙,可以在服务器上开启“Windows 防火墙远程管理”规则,并在客户端用wf.msc连接,不过跨版本操作容易遇到权限问题,不如直接远程桌面上去改,效率更高,北京、广州等地不少机房托管客户,让运维远程登录服务器配置防火墙,按次收费价格不一,但自己掌握基础规则能省下这笔费用,win7服务器防火墙设置并不高深,跟着上面三套步骤做,大部分场景都能应对。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/683625.html