服务器ping不通不代表服务器宕机,多数情况下是防火墙拦截、安全组规则或中间链路出了问题,按“本地网关目标防火墙安全组”的顺序逐段排查,几分钟就能锁定根源。
ping不通先从本地网络找原因
检查物理层:网线和路由器状态
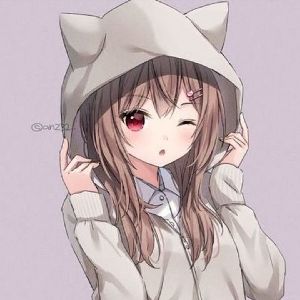
ping服务器之前,先确认你这一侧的硬件没掉链子,看路由器电源灯是否常亮、WAN口指示灯是否在闪烁,WiFi信号是否稳定,用网线连接的,拔下来重插一次,听有没有“咔嗒”声,物理层出问题,表现是本地就无法访问外网,更别提ping通服务器。
有一个判断技巧,先ping本地回环地址确认网卡驱动正常:
ping 127.0.0.1
能通说明网卡没毛病,下一步测网关:
ping 192.168.1.1
(按你自己的路由器管理IP替换,Windows用ipconfig查默认网关,Linux用route -n查。)
网关ping不通,问题就在路由器、光猫或者入户线路;网关通了,问题才轮到服务器那一侧。
本机防火墙可能在静默拦截
Windows自带的Defender防火墙、第三方安全软件,默认都会拦别人的ping,但极少拦你主动发出的ping请求,不过有些安全软件开启了“网络隐身”模式,会把你机器发出的ICMP报文也拦掉,造成“怎么ping都没反应”的假象,临时退出安全软件试一次,或者把Windows防火墙的入站规则里“回显请求”策略改为允许,再测试一次。
服务器ping不通怎么排查三步锁定问题源头
第一步:确认服务器真的在线
登录服务器供应商的控制台或管理面板,看实例状态是不是“运行中”,物理服务器就看电源指示灯和前面板告警灯。多数情况下,服务器ping不通但控制台界面一切正常,是网络层配置或安全策略在捣鬼。
云服务器控台上的“运行中”只代表虚拟化层面活着,系统内核可能已经假死,这时候借用另一台机器测试,最直接的办法是试远程端口:Windows服务器试3389,Linux服务器试22,用telnet命令探一下:
telnet 服务器IP 22
端口有反应,说明服务器操作系统在线,问题聚焦在ICMP协议被拦,可以放心去查防火墙,端口无反应,说明服务层面已经挂了,需要进VNC或救援模式进一步看系统状态。
第二步:查看服务器防火墙规则
登录服务器后,执行以下命令查看Linux防火墙当前对ICMP的处理策略:
iptables -L INPUT -n --line-numbers
看到有DROP或REJECT的规则,就是防火墙在拦截ping的echo-request包,注意fail2ban这类工具扫描到疑似攻击行为后,会动态加一条拒绝规则把来源IP拉黑,表现就是你从固定IP ping不通,但换手机4G流量一测就通了,查一下fail2ban的封锁列表:
fail2ban-client status sshd
Windows服务器则在“高级安全Windows防火墙”里查看“入站规则”,找“文件和打印机共享(回显请求 – ICMPv4-In)”那条是否已启用,行业共识认为,
服务器被安全软件默认拦截ICMP请求是ping不通的第一大原因。
第三步:检查云安全组和中间链路
云服务器比物理机多一层安全组,登录云厂商控制台,进入“安全组”管理界面,看入方向规则里是否有允许ICMP的策略。安全组规则是云厂商帮你挡在最外层的墙,任何ICMP包到达服务器网卡前就要先过这一关,单独在服务器内部放行防火墙没用,安全组不放行一样不通。
中间链路也不能忽略,用tracert(Windows)或traceroute(Linux)看一下数据包从你本机到服务器走了哪些路由节点:
tracert 服务器IP
如果中间某个节点返回,说明那个路由器丢弃了ICMP包,常见场景是:物理服务器机房的上联路由器设了禁ping策略,或者运营商骨干节点繁忙丢包,这种属于线路侧问题,你本地怎么折腾都没用,只能换线路或找机房确认。
云服务器ping超时本地网络正常怎么处理
本地能打开网页、能上微信,说明你这一侧完全健康,问题一定出在云服务器或云平台配置上,按下面的顺序过一遍。
安全组ICMP放行规则
这是云服务器ping超时最容易被忽略的坑,新建安全组时,默认规则通常只放行22、80、443等业务端口,ICMP协议往往不在初始允许列表里。
在控制台给安全组加一条入方向规则:
- 协议类型选ICMP
- 源地址填
0.0.0/0或你的固定公网IP - 策略选允许
- 保存后立即生效,无需重启服务器
部分云平台(如简米云、酷番云)控制台里ICMP选项叫“允许Ping”或“ICMP回显请求”,勾选即可。
带宽和CPU被打满
云服务器实例虽然显示运行中,但CPU持续100%或者带宽跑满,系统就无法及时响应ping请求,登录控制台的“监控”页面看CPU使用率和出入方向带宽走势,出现尖峰就说明资源饱和了。
命令行确认负载:
top
load average如果超过CPU核数,代表系统排队严重,处理办法是排查异常进程并优化,或者短期内升配扛过去,带宽跑满就临时调整带宽上限让流量先通。
系统防火墙与安全软件冲突
很多用户在Linux服务器上同时装了多种防护软件,比如云盾服务叠加自建的iptables脚本,最终某一条链多命中了策略,把ICMP误伤,检查所有防火墙工具的规则列表,只保留一套,避免多重策略互相覆盖。
服务器禁ping怎么开启ICMP放行配置
知道问题出在禁ping上,剩下的就是放行,Linux和Windows各有各的操作方式。
Linux服务器开启ping响应
先看内核参数当前值:
cat /proc/sys/net/ipv4/icmp_echo_ignore_all
返回0表示未禁ping,返回1表示已禁,临时改成0:
echo 0 > /proc/sys/net/ipv4/icmp_echo_ignore_all
永久生效,写入配置文件:
vi /etc/sysctl.conf
net.ipv4.icmp_echo_ignore_all=0
保存后执行sysctl -p让配置立即生效,如果问题出在iptables规则,手动放行ICMP:
iptables -A INPUT -p icmp --icmp-type echo-request -j ACCEPT
这个命令执行后,服务器里的防火墙就不再拦截ping包。
Windows服务器开启ping响应
以管理员身份运行命令行,执行:
netsh advfirewall firewall set rule name="ICMPv4-In" new enable=yes
如果系统是英文版,规则名换成Echo Request (ICMPv4-In),也可以在“高级安全Windows防火墙”里找到“回显请求”规则,右键启用。服务器禁ping怎么开启,核心就是找到对应协议规则并放行这一件事,别去动其他像RDP或数据库相关的高危端口规则,顺手改错容易引入新的安全隐患。
服务器ping延迟高是什么原因
ping通了但速度感人,从几十毫秒跳到几百毫秒,这种问题对用户体验的影响比完全不通更大,延迟高要从三个角度看。
物理距离和路由绕路
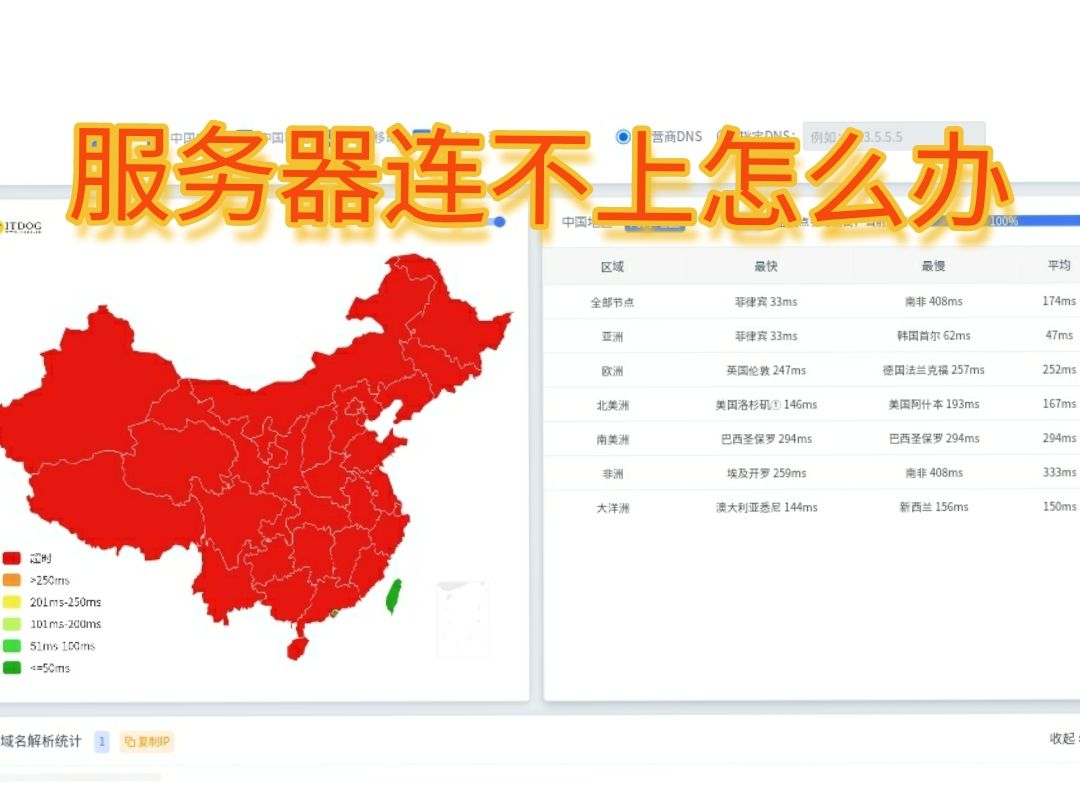
网络数据包走公网不是直线飞行,中间经过的路由器节点越多,延迟越高,同一个机房,同城访问5-10ms属于正常水平;跨省60-100ms也很常见;服务器在海外,延迟天然就在150ms以上,用traceroute看跳数,如果中间节点数量过多,或者某个节点延迟异常飙高,那就是绕路导致的。
判断标准很直接,如果中间链路的某个逐跳节点延迟就已经很高,或者返回超时,整体延迟就不可能降下来。
服务器负载和带宽抢占
CPU处理不过来时,ICMP请求排在任务队列最后面,导致ping响应变慢,在服务器上执行:
vmstat
看wa(IO等待)和cs(上下文切换)值,数值过高表示系统正在辛苦处理其他任务,带宽被占满也会造成延迟波动,大流量业务和服务器管理流量互相挤兑。
本地网络环境和运营商线路
WiFi信号弱、路由器老旧、家里有人在下载大文件,同样会导致ping值不稳定,测试时用有线连接排除WiFi干扰,运营商出口拥堵在晚间高峰时段很普遍,高峰期测出的延迟没参考价值,选工作日上午再测一次对比。
高频故障场景对照表
| 故障表现 | 最可能原因 | 优先处理动作 |
|---|---|---|
| 从本地ping不通服务器,其他机器也ping不通 | 服务器系统防火墙或安全组禁ICMP | 登录控制台/远程终端查防火墙规则 |
| 网关ping通,外网ping不通 | 路由器拨号失败或运营商线路故障 | 检查光猫指示灯,联系宽带运营商 |
| 本地局域网ping一台机器时通时断 | 网线接触不良或IP地址冲突 | 换网线,查局域网内重复IP |
| 云服务器ping超时但本地网络正常 | 安全组未放行ICMP或资源跑满 | 控制台加ICMP入方向规则,查看监控曲线 |
| 服务器ping延迟突然飙升 | 运营商骨干节点波动或带宽打满 | traceroute定位故障节点,看带宽使用率 |
| linux服务器ping不通网关 | 网卡配置错误或路由表异常 | ip addr查看IP配置,ip route检查默认路由 |
表格里的场景覆盖了日常运维中90%的问题,照着对应行做,基本不会跑偏。
服务器一直ping不通的兜底方案
排查到最后还没通,换一个验证路径。ping不是唯一的探活手段,端口检测才是确认服务是否真正存活的黄金标准。
用nc测试目标端口:
nc -zv 服务器IP 22
有open输出说明端口开着,然后在另一台不同网络的机器上重复测试,比如手机热点或朋友家的网络,两台不同运营商网络的机器都ping不通,才说明问题大概率出在服务器侧;一台通一台不通,说明你本地运营商线路到服务器的中间路由有问题。
检查操作系统的日志记录:
journalctl -u NetworkManager
或者Windows的“事件查看器”里找网络相关的警告事件,最后提交工单给云厂商或机房,把tracert结果和防火墙规则截图一并附上,对方工程师能快速定位。
常见问题解答
服务器ping不通但网站能打开是什么情况?
服务器禁ping但业务端口正常运行,网站照常提供服务,服务器将ICMP回显请求拒绝处理,但不影响HTTP/HTTPS协议沟通,这种情况无需修复,确认业务端口正常即可,不用强行开启ping响应。
服务器ping超时但ssh能登录怎么排查?
先看安全组入方向是否放行ICMP协议,再进服务器查防火墙规则对ICMP请求的处置策略,最后排查系统资源是否被占满,ssh端口通说明网络路径可达,只是ICMP协议级别被拦,按服务器禁ping怎么开启的内容操作即可。
怎么区分服务器宕机和单纯禁ping?
对业务端口发起连接测试,能连接说明操作系统和服务进程活着,禁用ping不影响业务运行,ping不通时优先用端口判断存活状态,避免误判导致不必要的重启操作,若端口也无法连接,再查看系统负载和运行日志判断是否真正宕机。
ping是网络排障的起点,不是终点,它只能告诉你包有没有到,不能直接告诉你为什么没到,按链路逐段检查,用防火墙规则和端口状态辅助判断,多一层验证就少一次误判,这也是运维老手处理网络问题时最底层的思路。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/686465.html