服务器防封模组本质上不是某个“神器”,而是高防清洗、源站隐藏、WAF、访问控制、IP与域名轮换等组件按业务组合的一套防护方案。 它降低的是被封概率和攻击影响,不能承诺永久不封。
服务器防封模组有哪些?先分清四层防护
把服务器防封模组理解成一个工具箱更准确,不同业务被攻击的点不同,需要的组合也不同。
网络层防封模组:高防IP与流量清洗
网络层主要对付DDoS、UDP洪水、SYN洪水、CC攻击,常见组件包括高防IP、BGP多线、Anycast、流量清洗中心。
- 高防IP:把域名解析到高防节点,攻击流量先到清洗中心。
- BGP多线:国内业务常用,移动、联通、电信用户访问更稳。
- Anycast:海外业务常用,把流量分散到多个节点。
- 流量清洗:按阈值触发,清洗后再回源到源站。
实操路径:
- 在云厂商控制台购买高防IP或DDoS高防实例。
- 添加域名或端口转发规则。
- 源站安全组只放行高防回源IP。
- 设置清洗阈值和告警。
- 用
curl -I http://源站IP验证回源是否正常。 - 用
traceroute 域名检查线路质量。
据工信部公开信息,国内提供公网服务需落实备案与安全责任,防封模组应服务于合法业务连续性,不能用于攻击、欺诈或绕过监管。
主机层防封模组:防火墙与入侵拦截
主机层是很多团队忽略的一层,源站直接暴露,换多少高防IP都容易被打穿。
常用组件:
- nftables:现代Linux默认防火墙框架。
- iptables:传统防火墙规则。
- fail2ban:扫描日志并自动封禁异常IP。
- SSH加固:密钥登录、改端口、禁用root密码登录。
- 连接限制:限制单IP并发和新建连接速率。
常用命令:
sudo nft list ruleset查看nftables规则。sudo iptables -L -n -v查看iptables规则。sudo fail2ban-client status sshd查看SSH封禁状态。sudo ufw default deny incoming设置默认拒绝入站。sudo ufw allow 80,443/tcp只放行必要端口。
核心原则是 默认拒绝、按需放行、日志留痕。
应用层防封模组:WAF与访问控制
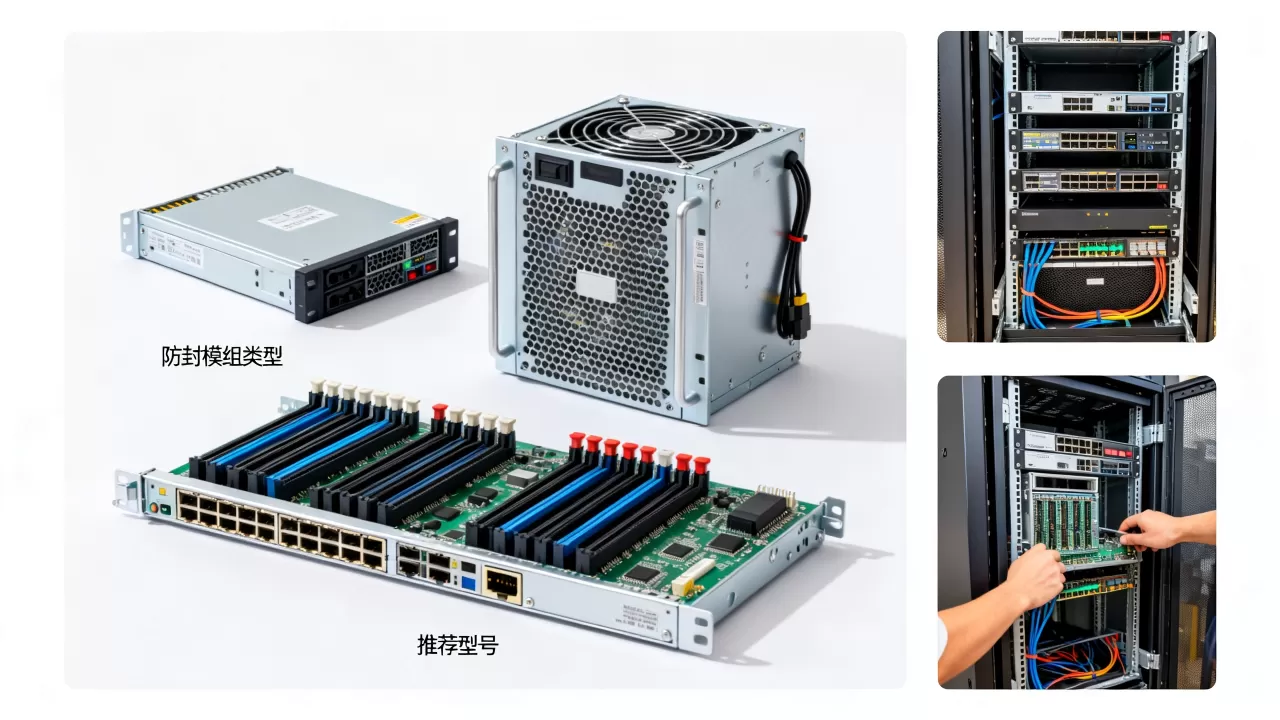
应用层解决SQL注入、XSS、恶意UA、高频CC、爬虫滥用,常见有ModSecurity、雷池、宝塔防火墙、Cloudflare WAF、云厂商WAF。
部署顺序:
- 开启WAF观察模式,先记录不拦截。
- 查看攻击日志,识别误杀和真实攻击。
- 调整规则,放行API回调、支付回调。
- 对登录、搜索、下单接口加频率限制。
- 对高危IP段做临时封禁。
Nginx限速示例:
limit_req_zone $binary_remote_addr zone=perip:10m rate=10r/s;
server {
    location / {
        limit_req zone=perip burst=20 nodelay;
    }
}
应用层防封模组的目标不是把所有人挡在外面,而是 让正常用户进来,让异常流量付出更高成本。
调度层防封模组:CDN、代理与IP轮换
调度层负责隐藏源站、分散风险,常见有CDN、反向代理、代理池、DNS低TTL、备用域名、备用IP。
- CDN:开启代理后,源站IP不直接暴露。
- 源站白名单:只允许CDN或高防回源IP访问。
- DNS低TTL:出问题时快速切换。
- 备用域名:主域名被投诉或拦截时可切换。
- IP轮换:适合部分海外业务,但成本和管理复杂度高。
Cloudflare用户可执行:
curl https://www.cloudflare.com/ips-v4获取回源IP段。- 在源站防火墙只放行这些IP。
- 源站Nginx校验回源Host和协议。
国内高防服务器防封模组怎么选?机房线路与清洗策略
国内业务选防封模组,先看合规,再看线路,最后看清洗,华东、华南、华北BGP机房各有优势,用户集中在哪,节点就近部署。
选择时看这些点:
- 清洗阈值:能否按需调整,是否支持弹性防护。
- 回源质量:高防到源站延迟是否稳定。
- 防护类型:是否支持UDP、CC、连接数限制。
- 备案要求:国内高防通常要求域名备案。
- 运维支持:能否快速切换IP、调整策略。
- 日志能力:是否提供攻击日志和访问日志。
价格上,国内高防通常按防护峰值、带宽、IP数量、月流量计费,入门清洗套餐常见按月计费,较高防护峰值按年付有折扣,小团队不必一上来买最大峰值,先用CDN隐藏源站,再按攻击规模升级。
海外服务器防封模组价格差在哪?
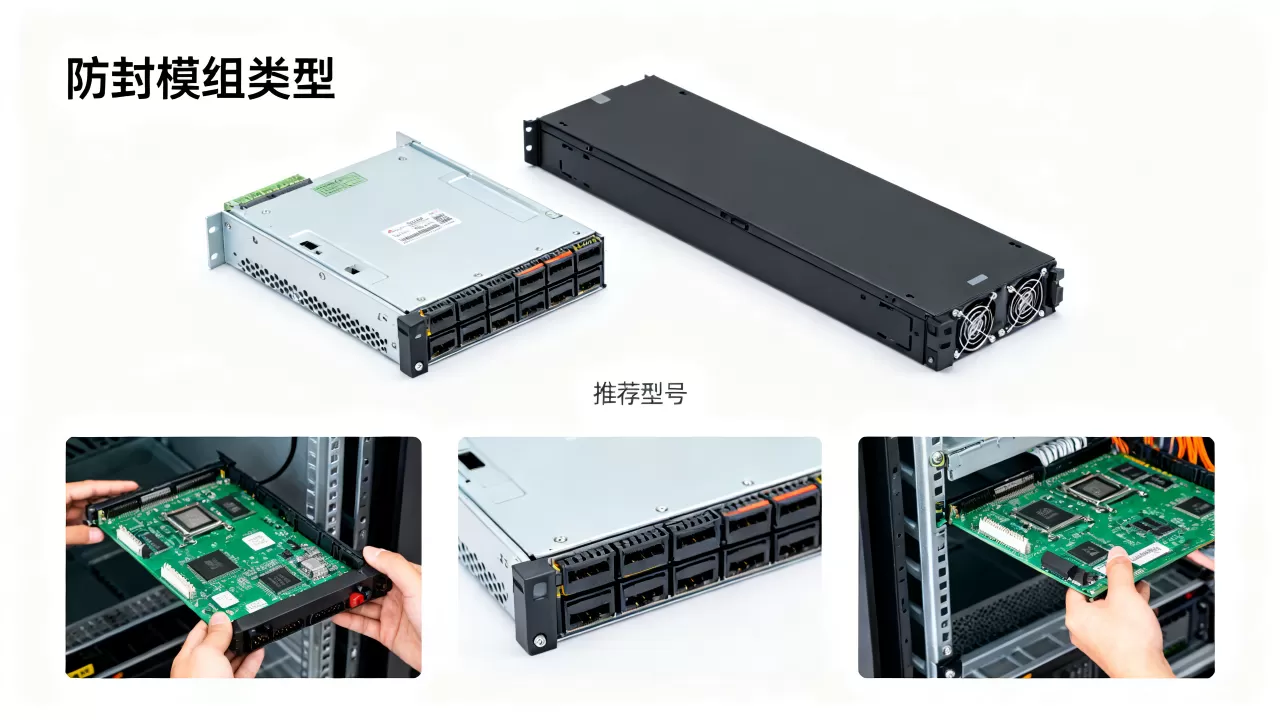
海外服务器防封模组价格受地域、带宽、清洗阈值、IP数量影响,香港、日本、新加坡节点延迟低,但带宽贵,美国节点带宽大,但国内访问波动更明显。
常见组合:
- Cloudflare免费版:隐藏源站、基础WAF、DNS管理。
- Cloudflare Pro/Business:更高WAF规则和缓存能力。
- OVH、AWS Shield、BuyVM:部分套餐自带基础高防。
- 海外高防IP:按清洗峰值和IP数量计费。
海外方案要注意当地法律和平台政策。免费CDN适合隐藏源站,付费高防适合大流量清洗,如果业务以国内用户为主,优先国内BGP高防;如果用户分散在海外,再考虑Anycast和海外清洗节点。
游戏服务器防封模组哪个好?
游戏服务器常遇到UDP攻击、假人登录、协议扫描、端口封禁,选型重点不是普通网站WAF,而是游戏盾、UDP清洗、端口隐藏和登录鉴权。
推荐组合:
- 游戏盾或高防IP:清洗UDP洪水。
- 登录器走域名:真实IP不写进客户端。
- 回源校验:只允许游戏盾回源。
- 频率限制:限制单IP新建连接。
- 心跳检测:异常连接快速断开。
排查命令:
ss -u -an | head查看UDP连接。conntrack -L | wc -l查看连接跟踪数量。journalctl -u 游戏服务名 -n 100查看最近日志。
游戏业务对延迟敏感,清洗节点离玩家越近越好,防护策略太严会误杀正常玩家,太松又会被打穿,需要按区服、按端口、按协议分别调。
服务器防封模组与普通防火墙对比:别把WAF当万能
普通防火墙主要管端口和IP,服务器防封模组管的是暴露面、流量结构、访问行为和恢复速度,两者不是替代关系。
| 对比项 | 普通防火墙 | 服务器防封模组 |
|---|---|---|
| 主要层级 | 主机或网络 | 网络、主机、应用、调度 |
| 核心目标 | 过滤端口 | 降低封禁概率与攻击影响 |
| 常见组件 | iptables、安全组 | 高防IP、CDN、WAF、fail2ban、代理 |
| 成本 | 低 | 中高,按峰值和流量变化 |
| 维护难度 | 简单 | 需要调策略、看日志 |
| 适用场景 | 内部服务、固定访问 | 公网高暴露业务 |
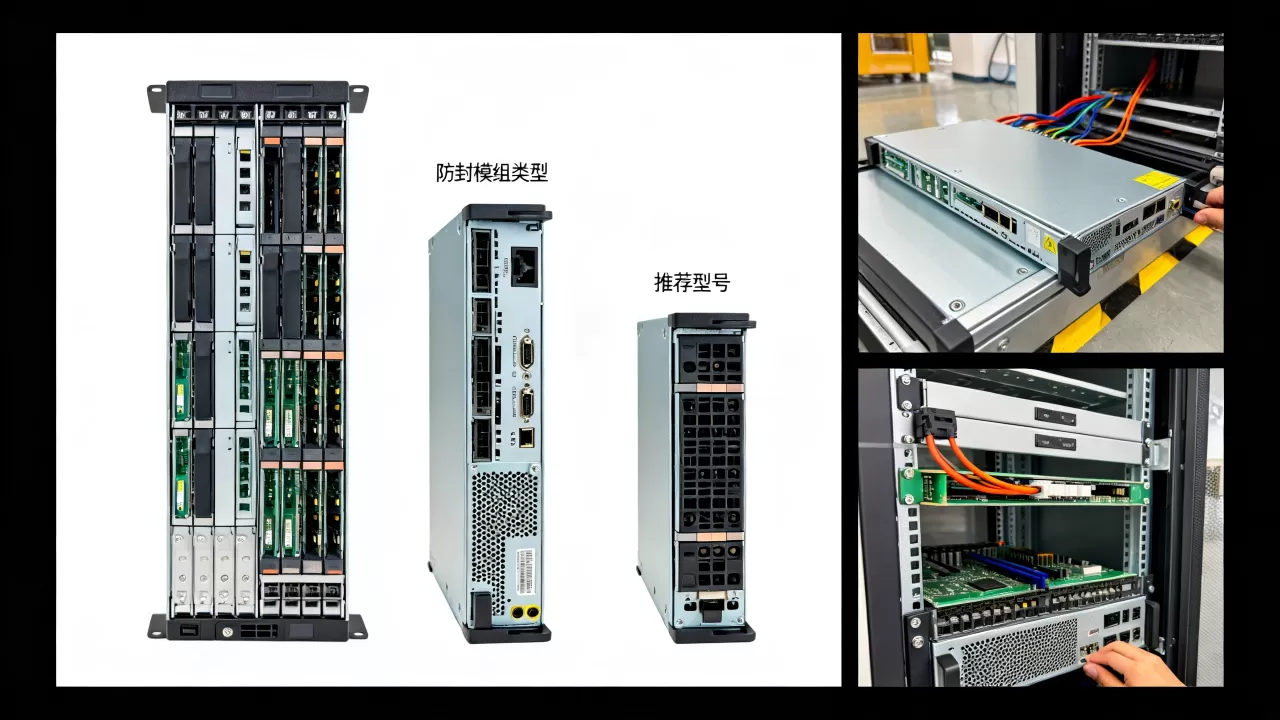
业内专家指出,防封的核心不是频繁换IP,而是降低源站暴露面,行业共识认为,没有任何单一模组能覆盖所有封禁场景,攻击、投诉、内容违规、IP信誉、运营商策略都会影响可用性。
部署服务器防封模组的实操顺序
顺序错了,钱容易白花,建议按下面走:
- 隐藏源站:CDN或高防回源,源站只允许回源IP。
- 主机加固:密钥登录、nftables、fail2ban、安全组最小化。
- 应用防护:WAF、Nginx限速、验证码、API鉴权。
- 监控告警:
ss -s、netstat -anp、Prometheus、Netdata。 - 备份切换:备用IP、备用域名、DNS低TTL、配置版本管理。
- 定期演练:模拟攻击流量,检查清洗和回源是否正常。
具体操作路径:
- 源站安全组:只放行高防或CDN回源IP。
- Nginx日志:
tail -f /var/log/nginx/access.log。 - fail2ban:
sudo fail2ban-client set sshd banip 1.2.3.4。 - 系统连接:
ss -s查看TCP、UDP、TIME_WAIT数量。 - 高防控制台:设置清洗阈值、连接数限制、区域封禁。
服务器防封模组的价值在于把单点暴露变成多层缓冲,把被动解封变成主动降风险。 先隐藏源站,再谈清洗和轮换,顺序反了往往花钱多、效果差。
服务器防封模组Q&A
服务器防封模组有哪些适合小团队?
小团队优先选低维护组合:Cloudflare免费版隐藏源站,源站防火墙只放行回源IP,SSH用密钥登录,fail2ban自动封禁异常IP,Nginx做基础限速,预算增加后,再考虑付费WAF和高防IP,这个组合能覆盖多数基础攻击和误封场景。
服务器防封模组多少钱一个月?
价格由清洗峰值、带宽、IP数量、国内或海外节点、是否游戏盾决定,国内高防通常比海外普通CDN贵,免费CDN可覆盖基础隐藏源站,付费方案从每月几十元到数万元不等,按业务峰值买,不要按恐惧买。
服务器防封模组能永久防封吗?
不能,封禁来自攻击流量、用户投诉、违规内容、IP历史信誉、运营商策略和平台规则,模组只能降低概率、缩短恢复时间、保留切换路径,封禁治理最终取决于IP信誉、内容合规、攻击流量和运营商策略的共同作用。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/690201.html