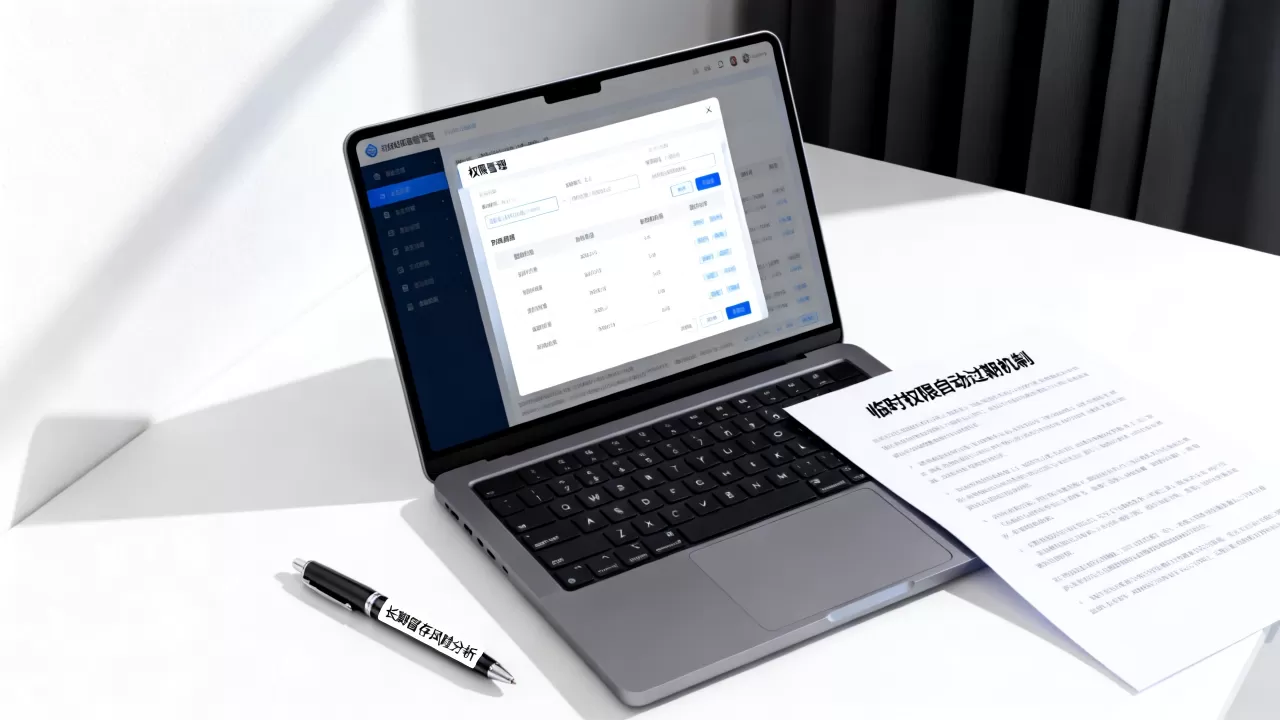
临时权限应设置自动过期,避免长期留存。 这是降低账号滥用、横向移动和合规风险的基本动作,给外包、运维、审计开权限时,别只图一时方便,要把“到期时间”写进授权流程,让权限生命周期自动闭环。
为什么临时权限长期留存会变成风险?
权限腐烂比外部攻击更常见
很多团队不是被高级黑客攻破,而是被自己发出去的权限拖垮,员工转岗、离职、项目结束,权限却还在,外包账号挂半年,密码早就泄露,服务账号多人共用,没人对账。
业内专家指出,权限膨胀是内网安全的主要隐患之一,据工信部相关安全要求,企业应落实最小必要权限,权限一旦长期留存,风险会从三个方向冒出来:
- 横向移动:一个低权限账号被攻破,攻击者能顺着旧权限找到更多系统。
- 数据泄露:临时查询号变成长期导出通道,敏感数据被慢慢搬走。
- 审计不通过:等保、数据安全法、个人信息保护法都要求访问可追溯、可回收。
长期留存权限的典型场景
- 运维临时排障给了sudo,事后忘了删。
- 云平台给供应商开了只读权限,项目结束没关闭。
- 数据库给分析同学开了查询号,一直有效。
- 堡垒机授权到个人,离职后仍能登录。
- 财务系统给外部审计开了账号,审计结束没人管。
这些场景不复杂,但每一个都可能变成事故入口,临时权限不是“开完就算”,而是“到期必须消失”。
临时权限自动过期怎么设置?从需求到落地的完整路径
先把生命周期拆成四段
临时权限管理不是单点技术,而是一条流程,把下面四段跑通,自动过期才有意义:
- 申请:写清用途、范围、时长。
- 审批:主管加资源owner确认。
- 生效:系统自动创建或绑定权限。
- 回收:到期自动禁用、删除或降级。
时长建议按任务定,排障可用2小时,外包入场可用7天,项目制可用30天,最长不要超过项目周期,到期前1天提醒,到期后强制回收。
技术实现:从IAM到操作系统
云平台IAM
主流云平台都支持策略条件,操作路径通常是:身份与访问管理 > 策略 > 条件 > 时间,设置DateLessThan或expiration,到点自动失效,不需要人工删除。
Linux临时账号
系统层也能做自动过期,命令示例:
useradd -e 2026-06-30 tempuser
chage -E 2026-06-30 tempuser
echo "tempuser ALL=(ALL) NOPASSWD: /usr/bin/systemctl restart nginx" > /etc/sudoers.d/tempuser
到期后用cron或at清理:
0 1 test -n "$(find /etc/sudoers.d/tempuser -mtime +30)" && rm -f /etc/sudoers.d/tempuser
更稳妥的做法是接入SSSD或统一身份源,账号到期自动锁定。
数据库
PostgreSQL支持:
CREATE USER temp WITH PASSWORD '...' VALID UNTIL '2026-06-30';
MySQL可设置密码过期,再配合事件调度删除用户,通用做法是把临时账号写进CMDB,到期工单自动触发回收。
堡垒机与跳板机
授权时选“临时授权”,填结束时间,开启到期提醒,提前1天通知申请人,到期未续期,自动断开并删除授权。
落地检查清单
- 所有临时授权必须有
expire_at字段。 - 审批流必须包含到期时间。
- 到期前自动提醒,到期后自动回收。
- 每周对账长期未使用权限和无主权限。
- 审计日志保留至少6个月,依据等保要求。
临时权限和永久权限有什么区别?企业权限治理对比
权限模型对比
| 维度 | 永久权限 | 临时权限自动过期 |
|---|---|---|
| 风险 | 长期留存,容易遗忘 | 到期回收,风险窗口小 |
| 管理成本 | 初期低,后期对账高 | 初期流程重,后期省心 |
| 合规 | 审计容易质疑 | 有完整生命周期记录 |
| 适用 | 核心系统稳定角色 | 外包、排障、审计、项目 |
| 用户体验 | 一次开通长期方便 | 需续期,但更安全 |
什么时候必须用自动过期
- 外包人员入内网。
- 第三方供应商访问云资源。
- 生产数据库查询。
- 财务、HR等敏感数据导出。
- 临时提权排障。
行业共识认为,零信任不是“永不信任”,而是“持续验证、动态授权”,临时权限自动过期就是动态授权的关键动作。
云服务器临时权限自动过期配置流程:从控制台到API
控制台配置思路
- 登录云平台IAM控制台。
- 创建角色或子用户。
- 绑定策略,设置条件
DateLessThan。 - 设置到期时间,例如
2026-06-30T23:59:59Z。 - 保存并通知申请人。
常见路径:访问控制 > 用户 > 创建用户 > 访问方式 > 控制台密码或编程访问 > 权限策略 > 条件 > 时间。
API与自动化
用Terraform可以在IaC里给策略加Condition,用脚本可以调用云API创建临时凭证,设置有效期,大多数云临时凭证支持数小时到数天,具体看平台限制,到点自动失效,比手工删除可靠。
避免三个坑
- 只禁用登录,不回收AK/SK。
- 只删用户,不删策略。
- 只靠人记,不靠系统。
北京企业临时权限管理方案:地域合规与成本考量
合规要求
北京企业若涉及金融、医疗、政务,审计会更细,等保2.0强调访问控制、最小权限、审计,数据安全法和个人信息保护法要求敏感数据访问可追溯,临时权限如果没有到期记录,审计时很难解释。
落地建议
- 建立统一IAM,别让每个系统各自为政。
- 临时权限走工单,工单字段含到期时间。
- 和HR系统打通,离职自动禁用。
- 和项目系统打通,项目结束自动回收。
- 北京本地团队可设安全运营岗,定期权限复核。
近年来,不少企业把权限复核从季度改成月度,动作不复杂,关键在自动化。
临时权限自动过期多少钱?成本与选型思路
成本构成
- 工具成本:开源免费,商业IAM按用户或模块收费。
- 人力成本:流程设计、集成、运维。
- 风险成本:不自动过期带来的泄露赔偿和审计整改。
- 价格没有统一标准,取决于规模、系统数量和合规等级。
选型对比
| 方案 | 适合场景 | 成本特点 |
|---|---|---|
| 云平台原生IAM | 已上云 | 随云资源计费,集成快 |
| 开源IAM | 有研发能力 | 软件免费,人力投入大 |
| 商业IAM | 多系统、强合规 | 按用户或模块付费 |
| 自研脚本 | 系统少、临时用 | 初期省,后期维护累 |
中小企业可先用云原生加工单,大型企业考虑统一IAM加自动化编排,不要只看采购价,要看全生命周期成本。
临时权限自动过期常见问题解答
临时权限自动过期后,用户正在操作怎么办?
到期前应发提醒,允许申请续期,续期要重新审批,不能自动延长,对生产操作,可设置宽限期,但宽限期内权限降级为只读,到期后强制断开会话。
临时权限和永久权限有什么区别?
永久权限适合稳定岗位,临时权限适合短时任务,临时权限自动过期能缩小攻击窗口,永久权限需要定期复核,两者不是二选一,而是按任务风险分层。
临时权限自动过期配置难吗?
不难在技术,难在流程,云平台IAM、Linux账号、数据库用户都支持到期时间,关键是让每个临时授权都带expire_at,并接入自动回收,到期即失效,长期不留存。
临时权限的价值不在“开得快”,而在“收得准”,把自动过期做成默认规则,权限就不会变成无人认领的钥匙。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/693774.html