漏洞扫描必须同时覆盖应用层与系统层,缺失任何一维都会让安全防护形同虚设,攻击者恰恰会从你最薄弱的维度找到突破口。
很多团队以为部署一款热门扫描工具就万事大吉,结果系统层补丁打得很勤,却被一条SQL注入拖垮了整个业务;或者应用层拦得固若金汤,却因底层操作系统的一个已知漏洞被提权拿下服务器,这种撕裂的防护思路是安全建设中最危险的误区。

漏洞扫描为何必须同时抓住应用层与系统层
当互联网业务上线那一刻,它实际上同时暴露在两套完全不同的攻击面上,系统层是承载一切的底座,包括操作系统、中间件、数据库、底层服务;应用层则是你的业务代码、接口逻辑、前端组件,攻击者不会遵守你的职责划分,他们只找最脆弱的入口。
如果只做系统层扫描,常见的Web漏洞比如SQL注入、越权访问、文件上传绕过会像透明一样被彻底忽略,而这些恰是黑产最常用的攻击手法,反之,只做应用层扫描,则可能忽视了服务器本身存在的严重漏洞,业内专家指出,从攻防演练的实际情况来看,超过半数的成功入侵都利用了多层漏洞的组合,单一维度的扫描结果根本无法支撑有效防御。
行业共识认为,漏洞扫描的本质是模拟攻击者的信息收集过程,一个负责任的安全团队,必须同时回答三个问题:运营系统的基础设施是否安全?业务代码是否安全?两者之间的配置衔接是否安全?
系统层漏洞扫描的核心重点
系统层扫描针对的是不随业务逻辑变化的通用软件资产,这一层的漏洞特点高度标准化:拥有公开的CVE编号,修复方式通常是安装补丁或升级版本,扫描工具容易识别,系统层扫描的价值在于发现配置错误、弱口令、未修补的安全补丁、不必要的开放端口。
系统层扫描应关注的关键检查项
- 操作系统的安全补丁状态:Windows Server、各类Linux发行版(CentOS、Ubuntu、Debian等)都需检查累计补丁是否缺失。
- 开放端口与服务识别:确认是否存在非预期的端口暴露,尤其检查Redis、MongoDB、Docker API等易被滥用的服务是否对公网开放。
- 账号策略与口令安全:检查是否存在空口令、默认口令、长期未修改的高权限账号。
- 中间件与数据库:Apache、Nginx、Tomcat、IIS等中间件版本是否存在已知漏洞;MySQL、PostgreSQL、Oracle等数据库是否存在未修复的高危漏洞。
- 基线配置:登录失败锁定策略、超时断开、审计日志记录等主机基线配置是否符合安全规范。
系统层扫描的核心操作流程
第一步,识别资产指纹。 准确判断目标主机的操作系统类型和版本,不同系统的补丁机制差异极大,Windows依赖WSUS或SCCM,Linux则根据发行版使用不同的包管理器(yum、apt、zypper等)。
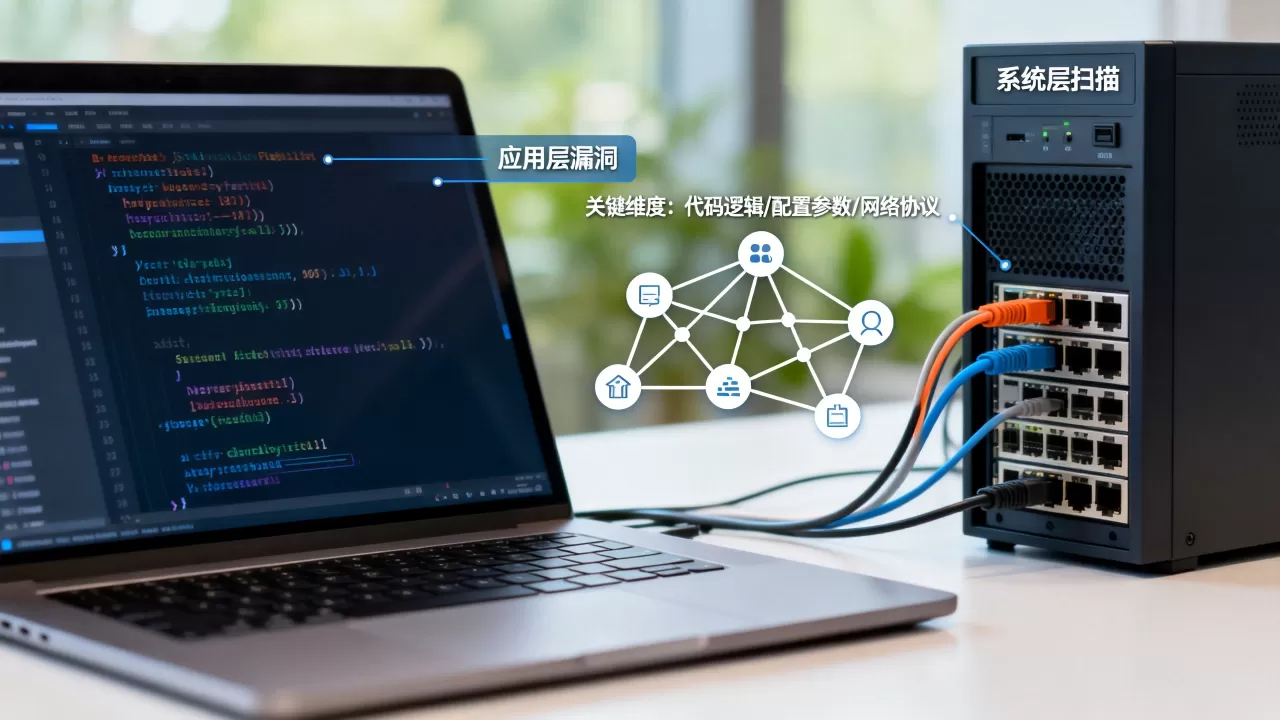
第二步,端口与服务枚举。 使用Nmap、Masscan等工具进行全端口扫描,结合服务指纹识别,绘制出主机的完整网络暴露面。
第三步,漏洞探测与验证。 基于资产指纹调用漏洞库进行匹配,对于高危漏洞,建议通过安全工具进行非破坏性验证,避免直接利用导致生产业务中断。
第四步,优先级排序。 按CVSS评分、资产重要程度、网络可达性三个维度综合排序,接入公网的业务系统应当拥有最高处置优先级。
应用层漏洞扫描的独特挑战
如果说系统层扫描是选择题,应用层扫描就是开放题,每个业务系统的代码、架构、业务逻辑都完全不同,这使得应用层扫描高度依赖对业务的理解。
应用层的主要风险集中在OWASP Top 10所列举的漏洞类型中:注入漏洞、失效的身份认证、敏感信息泄露、XML外部实体(XXE)、失效的访问控制、安全配置错误、跨站脚本(XSS)、不安全的反序列化、使用含有已知漏洞的组件、日志与监控不足。
应用层扫描的关键维度拆分
- Web应用安全:对URL进行爬取和参数分析,检测注入点,高效的方式是结合SAST(静态应用安全测试)与DAST(动态应用安全测试)。
- API接口安全:现在很多业务逻辑不再通过页面展现,而是通过接口调用,接口鉴权是否完善、是否存在批量数据泄露风险、请求参数是否可篡改,都是扫描关注的重点。
- 业务逻辑漏洞:纯粹的工具扫描难以覆盖这一块,例如越权访问、验证码绕过、支付金额篡改、并发条件的竞态漏洞,这些高度依赖人工分析思路,工具只能提供辅助。
应用层扫描的常用工具与方式
应用层扫描建议采取“自动化工具+人工验证”的配合方式。
- 自动化工具负责广度覆盖,使用AWVS、AppScan、Xray等工具快速找出常规注入及XSS漏洞。
- 人工验证负责深度判断,由安全工程师对工具发现的可疑点进行确认,同时手工测试越权、验证码、接口的并发问题等工具难以覆盖的逻辑缺陷。
主流的漏洞扫描工具对比与维度覆盖能力分析
当前市场上的漏洞扫描工具数量较多,从维度覆盖角度可大致分为三类:纯系统层扫描工具、纯应用层扫描工具、综合型漏洞扫描平台。
| 工具类型 | 代表产品 | 核心优势 | 局限场景 |
|---|---|---|---|
| 系统层工具 | Nessus、OpenVAS、Qualys | 漏洞库全,插件更新快,覆盖主机与网络设备 | 对Web应用检测较浅,难以发现业务逻辑漏洞 |
| 应用层工具 | AWVS、AppScan、Xray | 深挖注入、XSS等Web漏洞,支持爬虫与API检测 | 对操作系统、底层服务的漏洞识别能力有限 |
| 综合型平台 | 国内云厂商提供的漏洞扫描服务 | 既支持主机检测也支持Web检测,能统一管理风险 | 扫描深度不如专精工具,大流量下可能存在漏报 |
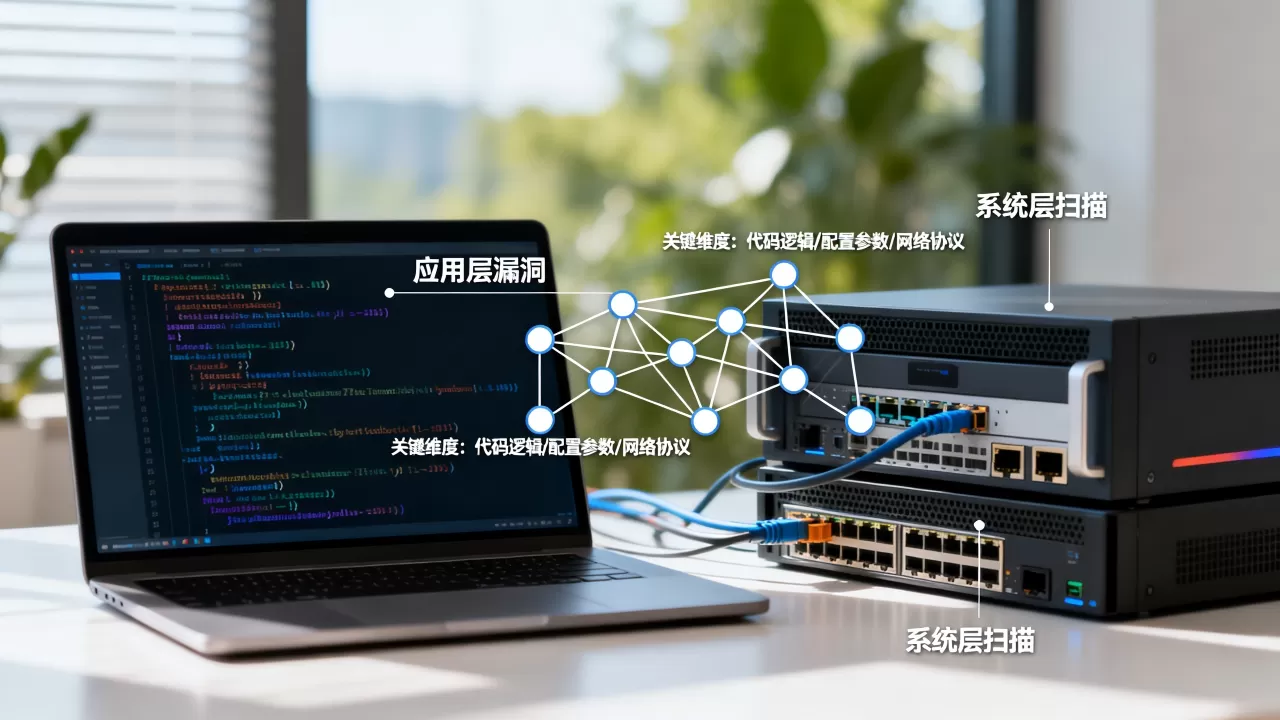
从业绩报告角度看,综合型工具更容易提升覆盖率,但专业团队通常采用组合策略:用Nessus解决系统层强需求,用Xray或AWVS处理应用层业务,最后将结果汇总到统一平台进行风险关联分析。
这套组合方案有个通俗的叫法“立体化扫描策略”,比如某电商公司在大型促销前会同时启动两种扫描:对Nginx和MySQL进行系统层漏洞扫描,对商品搜索和订单提交接口进行应用层渗透测试,单靠任何一侧的扫描,都没办法给出“可安全上线”的结论。
漏洞扫描报价怎么评估:不同类型方案的投入差异
很多企业在咨询漏洞扫描报价时总是一头雾水,实际上价格与扫描维度、覆盖IP数量、扫描频率、是否涉及人工渗透测试直接相关,报价方式通常分为三种:
- 按IP数量计费:适用于网络规模固定的中小企业,系统层扫描多按此模式报价,应用层扫描往往会单独加价。
- 按年订阅制:SaaS化扫描平台常用这种方式,包含持续更新漏洞库和在线扫描配额。
- 项目制渗透测试:高价高质,结合人工深度测试,能覆盖工具的盲区,输出完整报告和修复建议。
市面上不同工具的价格差异较大,开源工具如OpenVAS几乎没有软件授权费,但需要具备专业运营能力;商业工具价格通常与功能模块挂钩,选择综合平台时需重点确认是否同时包含系统层扫描和应用层扫描两个授权模块,避免重复采购。
中小企业漏洞扫描哪家好,这个问题的核心判断标准是能否以较低学习成本实现双维度覆盖,一些互联网大厂开放的云扫描服务,在性价比上表现较好,不仅提供主机漏洞检测,还附带Web漏扫功能,对中小团队比较友好。
漏洞扫描多久一次最合理
行业公认的扫描频率没有固定标准,需要根据资产的重要性和变更频率动态调整,多数情况下,建议遵循以下节奏:
- 高危核心资产(如核心交易系统、用户数据库):每月进行一次全面扫描,同时进行每周的配置核查。
- 中低风险系统(如内部办公系统、测试环境):每季度扫描一次,或在发生重大版本更新时立即执行。
- 新上线系统:上线前必须执行一次完整的系统层与应用层扫描,通过后才可以接入生产网络。
- 重大活动或攻防演练前:必须进行专项深度扫描,重点排查高风险漏洞和供应链相关风险。
扫描只是发现问题的第一步,后续的漏洞修复效果验证同样重要,建议在每次修复后重新执行有针对性的漏扫,以确认漏洞被真正封堵。
实际操作中,很多团队存在一个明显误区扫描报告越厚当然越安心,但实际上,漏洞扫描工具的输出本质上是一个待办清单,而非安全认证证明,一个真正健康的安全体系,是发现问题、评估风险、修复验证、持续监控的闭环,这已经在等保2.0和各类行业合规标准中有所明确,合规的底线要求就是做到双维度覆盖并保留记录。
扫描工具是否足够,哪些行业场景需要额外补充人工渗透
工具扫描擅长处理已知漏洞,这是它高效的一面,但遇到0day漏洞、复杂的业务逻辑绕过、多步骤组合攻击链时,工具往往力不从心,对此,金融、政务、运营商等高合规要求的行业,普遍在自动化漏扫之外增加了人工渗透测试的补充方案,通常以季度或半年为周期进行。
具体场景上看:
- 涉及资金交易的系统:工具难以发现优惠券并发领取、积分篡改等逻辑漏洞,需要人工重点测试。
- 政务公共服务平台:需要考虑注入攻击导致的越权访问和数据拖库,人工及工具的深度结合更能提供可靠保障。
- 集成复杂供应链的互联网系统:系统引用的开源框架、第三方依赖组件往往存在隐蔽问题,需要依赖数据库比对和人工经验排查。
虽然增加人工环节会导致投入成本明显上升,但从整体攻防角度看,这属于一种投入产出比相对合理的配置方式。
漏洞扫描相关问题解答
漏洞扫描的常见误区有哪些?
最大的误区是认为漏洞扫描的工具可以完全替代人工安全测试,系统层扫描能发现未打补丁的OpenSSH漏洞,应用层扫描能发现登录接口的SQL注入,但两个独立漏洞如何串联成一条完整的攻击链,这无法通过简单的扫描报告得出结论,还包括一种常见误区:认为扫描报告显示“无风险”就代表绝对安全,扫描只能证明当时已检测过的路径上不存在已知漏洞,无法覆盖时间差内的新风险。
系统层和应用层扫描发现的结果如何中优先级排序?
综合利用两维度的扫描报告时,应同时参考漏洞严重等级与资产暴露面,一个有公网IP的高危Tomcat反序列化漏洞,优先度明显高于内网测试机的高危Redis漏洞,处置优先级建议按照“漏洞危险程度 × 资产重要程度 × 网络可达性”公式计算,最大程度避免在低风险问题上耗费过度的时间。
如何验证漏洞扫描的有效性?
存在一个有效的验证方法:搭建一个有已知漏洞的靶场环境(如DVWA或Vulhub),分别用系统层和应用层工具进行扫描,如果工具能准确识别出全部预设漏洞,且误报率控制在较低范围内,则基本可以说明该工具在当前网络环境下的扫描策略配置有效,注意,验证环境应与生产环境的网络访问控制策略一致,避免出现扫描器扫描范围和网络路径不一致导致错漏的风险。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/693734.html