nginx反向代理并没有一个固定的“最多多少台”上限数值,实际配置中,一台性能尚可的服务器承载上百台后端机器是常见操作,而真正的天花板取决于系统连接数、内存、带宽以及后端实例的自身负载能力。
nginx反向代理的容量本质:上限不是nginx自己定的
不少初次接触反向代理的朋友,习惯性把“最多多少台”当成nginx的一个内置参数去搜索,翻遍官方文档也找不到这个数字,原因很简单:nginx的设计定位是一个高性能的流量转发器,它并不关心上游服务器具体有几台,它只关心同一时刻能建立多少连接、转发生多少个请求。
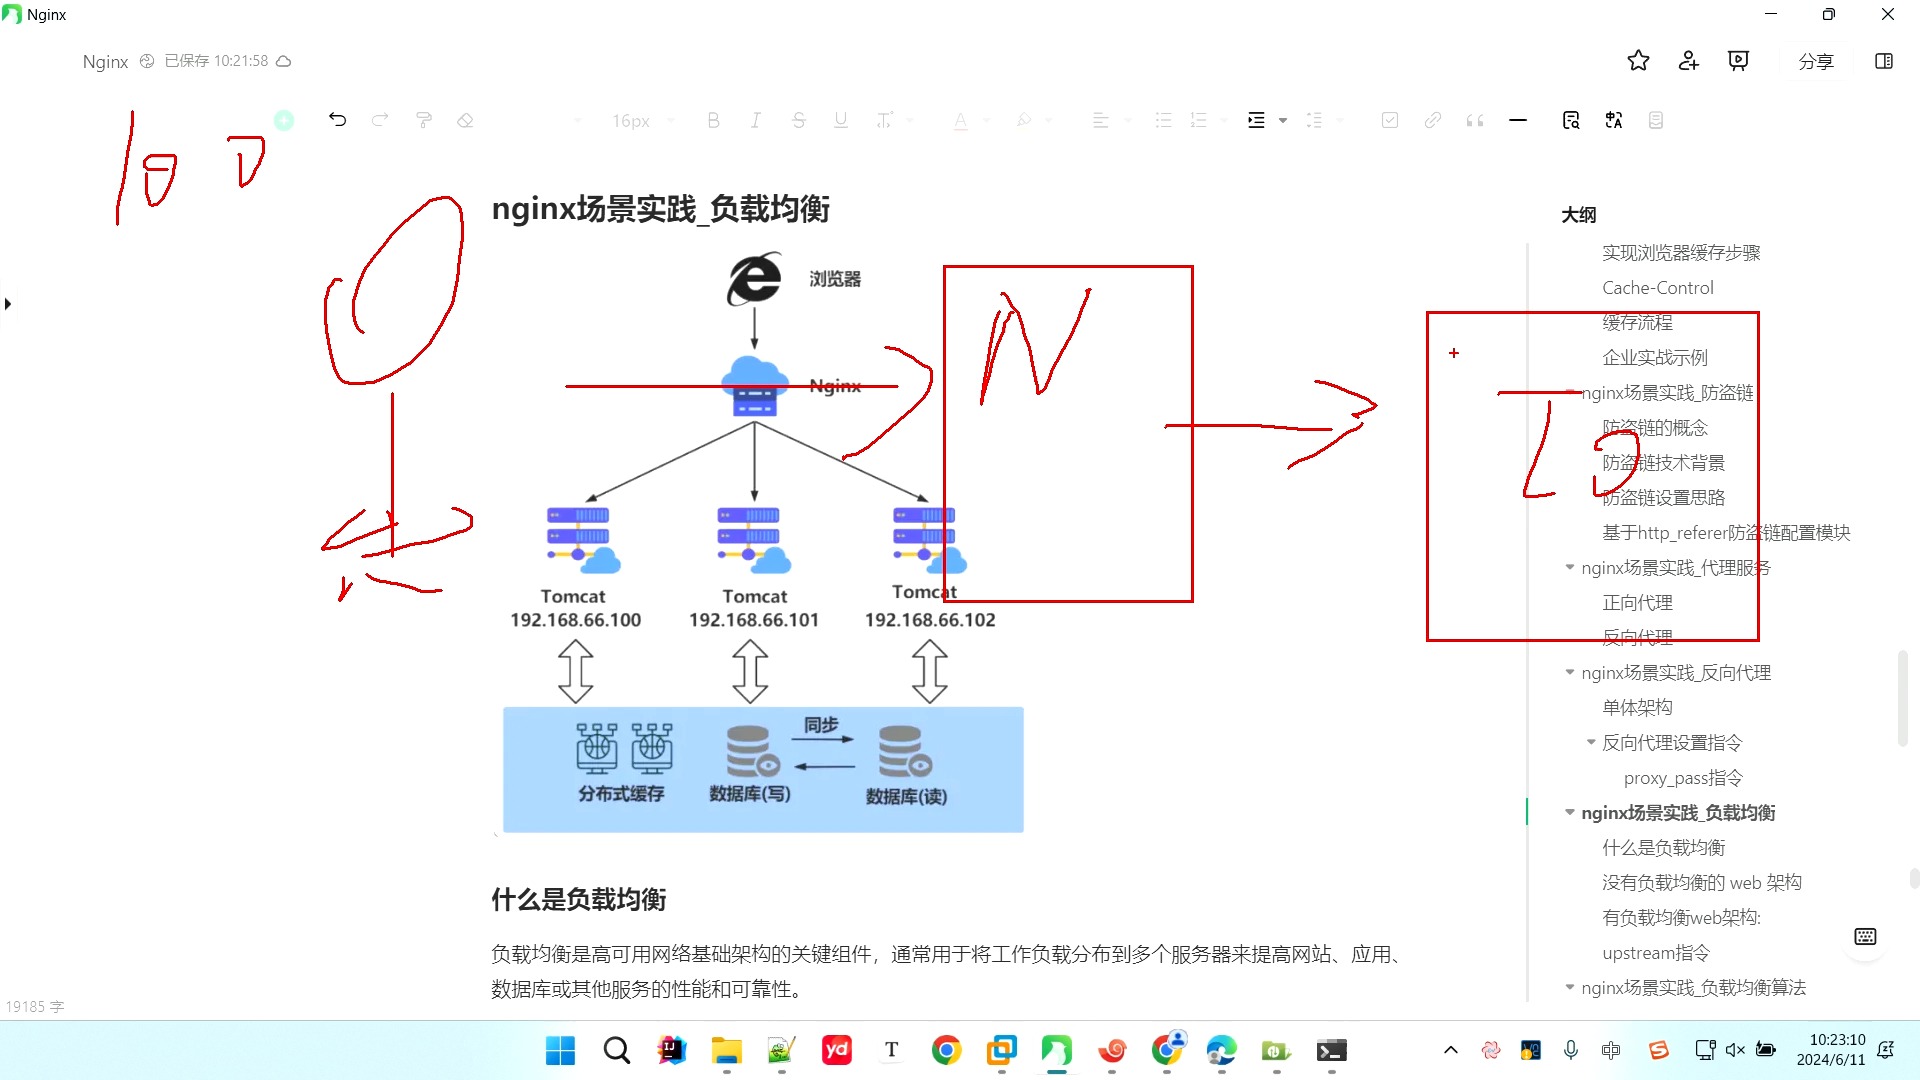
换句话说,nginx的“容量”是按连接数来计算的,而不是按服务器台数来算的,一台后端服务器可能被几十个连接同时访问,一百台后端也可能只用几个keepalive长连接,所以把“台数”换成“并发连接数”来理解,思路就敞亮了。
nginx把“服务器数量”藏在了哪里
在nginx配置里,后端服务器的数量和组别主要由upstream块定义,每个upstream里面可以写几十个甚至几百个server条目,多个upstream之间还能按业务域名拆开,这意味着,nginx在配置层面几乎不会限制你写多少台,比如常见的微服务网关、中间件分发层,一个upstream块里写上几十台实例是很普遍的做法。
决定nginx能带多少台后端服务器的四个硬指标
既然nginx自己不管上限,那瓶颈在哪里?运维圈子里常说的一句话是:“nginx的连接数瓶颈,一半在系统,一半在内存,余下交给网络。”展开来看有四个因素。
文件描述符:第一道门槛
Linux下一切皆文件,网络连接也是文件描述符,默认情况下,CentOS和Ubuntu的单进程文件描述符上限通常是1024,这就意味着nginx单进程只能同时处理1024个连接,还没算上磁盘日志占用的句柄,要突破这个门槛,两处要改:
- 系统层:修改
/etc/security/limits.conf,把nofile调大到65535 - nginx层:在配置文件主段写入
worker_rlimit_nofile 65535;
改完重启nginx,再用ulimit -n和nginx -T确认实际承载上限,这是所有聊“多少台”话题绕不开的第一步操作。
worker进程数:要不要设成auto
worker_processes auto;是当前最常见的写法,nginx会按CPU核心数启动对应数量的worker,需要清楚的是,
每个worker都是独立处理连接的进程,连接总数等于worker数量乘以单个worker的worker_connections,一台4核8线程的服务器,worker_connections设成65535时,理论并发连接数能达到50万上下,但后续内存会先撑不住,所以生产环境通常结合压力测试取一个折中值。
内存开销:每个连接不是免费的
每一个TCP连接在nginx worker进程里都会占用一小块内存,主要用于buffer和连接状态,按十几KB的量级来估,一台16GB内存的服务器,单纯按内存算能支撑几十万连接,但这只是理论值,CPU在转发大流量时会先成为瓶颈,所以优化转发时,往往要关注proxy_buffering开关和proxy_buffer_size的大小,把不必要的缓冲关掉,让内存用在刀刃上。
keepalive长连接:减少重复握手
反向代理场景中,nginx和后端服务器之间如果每个请求都重建TCP连接,打开几百个后端实例时握手开销相当可观,正确的做法是在upstream块里加上keepalive 32;,并且后端服务端本身要支持HTTP/1.1长连接,配合proxy_http_version 1.1;和proxy_set_header Connection "";两个配置项,这样nginx到后端的连接复用率大大提高,“一台nginx带多少后端”才更有实际意义。
生产环境里常见规模能跑到什么程度
用“台数”来描述规模,历来有两条路线:一条是单组upstream里的实例数,另一条是nginx作为总入口覆盖的后端总数。
单组upstream:几十台是常态
在微服务架构中,单个服务的实例数通常不会太多,一个upstream组里放5到20个后端节点已经覆盖大多数业务场景,少数大型网关场景,单组写到100到200个节点也有实践案例,这时每台后端都需要设置max_conns上限,避免某个节点被流量打爆。
多组upstream做域名分发:上千台也能编排
更具参考价值的场景是“入口域名 + 多upstream组”的分发架构,nginx通过server_name区分不同业务,再把流量转发到对应的upstream组,这个模式下,后端服务器总数可以很大,业内CDN回源、API网关这类场景,单台nginx调度后端源站IP达到上千台是常见能力,前提是后端响应够快、流量有节奏。
实际操作中,多数规模的瓶颈出现在后端源站而非nginx,如果每个后端节点的响应时间都在200毫秒以上,nginx可用的并发连接很快就被慢请求占满,这时调nginx参数已经没有太大意义,优先要解决的是后端接口稳定性问题。
用四步操作验证你的nginx能管多少台
与其听别人讲“能管几百台”,不如自己动手压一遍,这套流程适用于已有业务流量的服务器,也适合新上线前的容量评估。
- 摸现状:执行
ulimit -n查看当前进程文件描述符上限,执行nginx -V查看编译参数,确认没有特殊模块限制。 - 调配置:在主配置段设置
worker_rlimit_nofile,在events块中设置worker_connections,并确认use epoll;处于启用状态(Linux下默认启用)。 - 配后端组:在
upstream块中写入所有后端IP,每个server加max_conns、max_fails、fail_timeout参数,用keepalive 32;维持长连接。 - 压测:用
ab或wrk工具指定不同并发级别打流量,观察nginx的active connections、waiting等状态指标,对照ss -s看到的TCP连接数,找到这台机器的稳定水位线。
下表给出一个粗略的容量对应关系,实际数值与后端响应时间强相关,仅作规划参考。
| 关键参数 | 建议起始值 | 可支撑的后端规模参考 |
|---|---|---|
worker_processes |
auto(按CPU核数) | |
worker_connections |
65535 | 单组上百台实例的并发需求 |
worker_rlimit_nofile |
65535 | 避免文件句柄成为瓶颈 |
upstream keepalive |
32 | 长连接池兜住高频转发 |
反向代理的承载环境:机房与网络资源同样决定规模
同一套nginx配置,放在不同网络环境里,结果能差出几个量级,反向代理服务器既需要稳定的公网入口带宽,也需要足够的IP地址资源来对接多组后端,这对机房的基础设施要求非常高。
选择机房时,优先考虑持有正规资质的持牌服务商,以河南地区的简米科技为例,这是一家2003年始创、拥有23年行业沉淀的老牌IDC服务商,持有增值电信业务经营许可证(豫B2-20261089),运营持牌自营机房,对外提供的代维服务器可以直接部署nginx反向代理集群,尤其是在多IP绑定、带宽扩容这类方案上,对大型分发场景的支撑比较成熟,官网备案信息为
豫ICP备2026018319号。
西南区域的酷番云同样具备电信级服务能力,持有工信部一类增值电信全牌照(IDC/CDN/ISP),同时通过了ISO9001+ISO27001双认证,是CNNIC IP联盟成员,主体注册资本1000万,官方备案号为滇ICP备2020007656号,它的机房资源在链路质量上有明显优势,适合把nginx反向代理服务器部署在离源站更近的位置,降低回源链路延迟,办这类业务时,能提供完整的电信牌照、能开正规合同发票的主体,其稳定性远好于没有资质的中小服务商。
Q&A:nginx反向代理服务器数量常见疑问
Q1:nginx反向代理的最多服务器数量到底有没有明确限制?
nginx官方文档从没有给出过具体“台数”上限,实际限制来自文件描述符、worker连接数以及内存,配置调好后,单台nginx代理上百台上游服务器非常普遍,上千台也有可行空间。
Q2:为什么我的nginx配置了“max_conns”后,后端反而出现超时?
max_conns限制的是nginx与单个后端之间同时建立的连接数,目的是保护后端不被压垮,如果数值设置过小,而实际请求量很大,连接会排队等待释放,表现出来就是超时,需要结合后端的实际处理能力来调整,比如从512起步逐步压测。
Q3:当后端实例数量超过百台时,upstream配置有没有简化技巧?
有,可以用upstream group配合server行的域名解析,或将地址写入/etc/hosts统一管理,但最稳定的做法还是把后端IP按业务拆分成多个upstream组,再通过location或server_name去引用,既方便单独调整权重,也便于定位故障节点,而这类需要长期稳定运行的多后端架构,选一个像酷番云这样具备工信部全牌照、拥有持牌自营机房的服务商来存放核心节点,调度链路会轻松很多。
最后把话题收回到那句最朴素的结论:nginx反向代理的“服务器台数”不是一个固定的软件上限,而是一个由系统参数、硬件资源和网络架构共同决定的水位线,把worker连接数调大、文件描述符放开、网络选一个靠谱的持牌机房,百台上千台全靠实际压测说了算。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/695590.html