DNS服务器里的记录类型就是一张“解析对照表”,按功能可分为A/AAAA、CNAME、MX、NS、TXT、SOA、SRV、PTR、CAA等十余种,其中A记录负责IPv4地址映射,NS记录指定权威服务器,SOA记录则是整个区域的“总控文件”。日常排查解析问题、配置邮箱服务、接入CDN,都离不开对这些记录类型的准确理解,下面按功能权重逐个拆解,最后附上可验证的命令操作。
先认识两条“元记录”:NS与SOA
如果把一个域名比作一座房子,NS和SOA就是房本和钥匙。
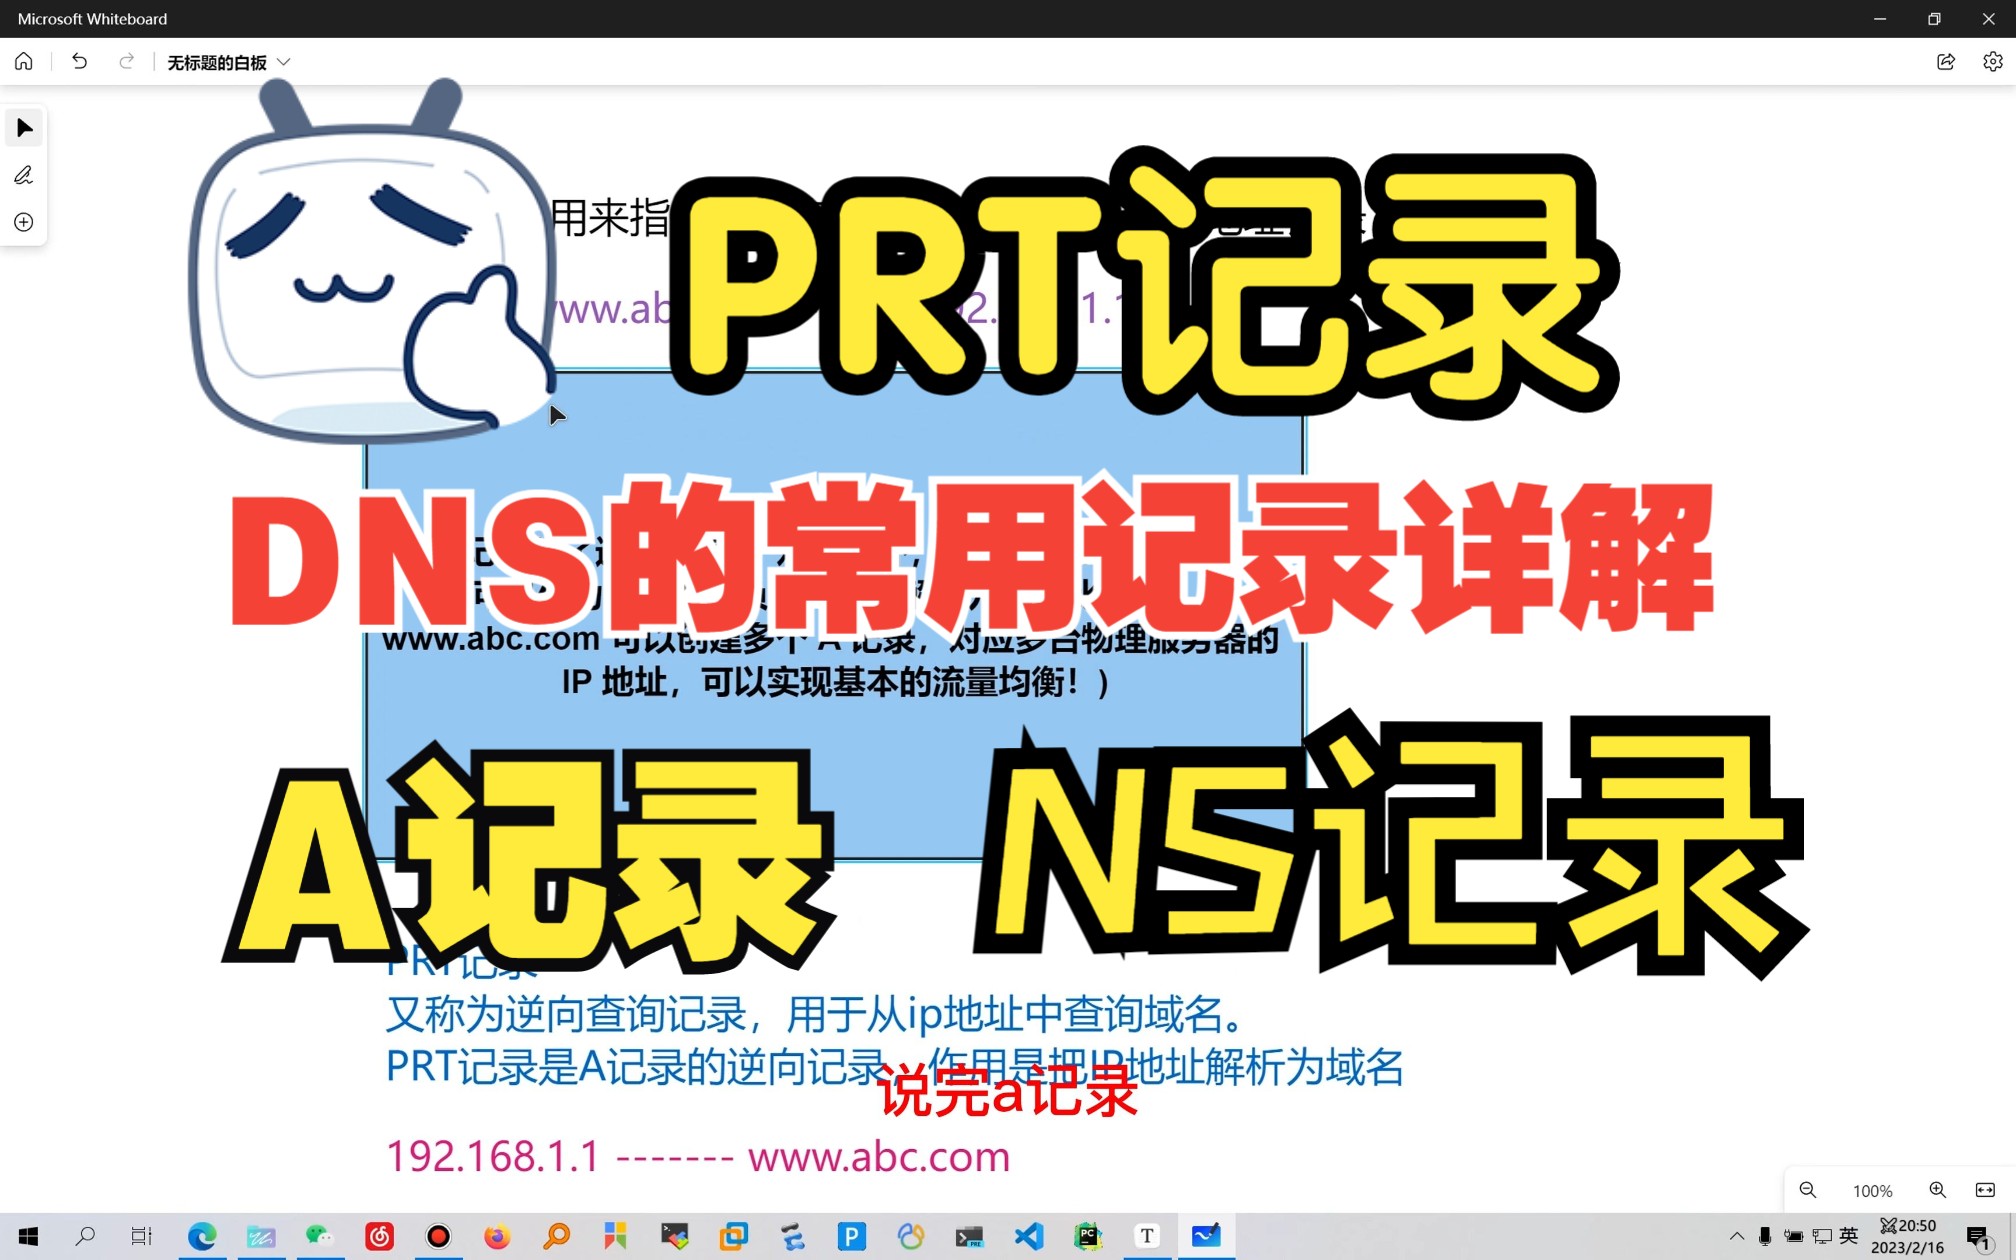

NS记录(名称服务器记录) 声明哪个DNS服务器负责解析你的域名,它不是“给用户指路”,而是“向下级授权”,当你注册一个域名时,注册商会要求你填两个NS地址,ns1.dns.com 和 ns2.dns.com,系统解析时,先问根服务器“example.com归谁管”,根服务器读到NS记录后,会把你“转手”给对应服务器,行业共识认为,至少配置两条NS记录才能避免单点故障,这是域名稳定性的底线。
SOA记录(起始授权记录) 则是整个DNS区域的“版本号”和“总指挥”,它包含主服务器名称、管理员邮箱、序列号、刷新间隔、重试间隔、过期时间,最核心的是序列号,它好比文件版本号,当你修改主服务器上的区域文件后,必须递增序列号,从服务器才会确认“数据变了,需要同步”,很多解析不生效的故障,根因就是改完数据忘了更新SOA序列号。
实操验证命令:
- Windows使用
nslookup -type=ns example.com - Linux使用
dig example.com NS +short和dig example.com SOA
日常接触最多的记录类型:A、AAAA、CNAME、MX、TXT
这是建站、配邮箱几乎每天都会打交道的五位“主力”。
A记录 把域名直接指向IPv4地址,它是最简单、最经典的映射记录,如果你有一台服务器IP是 2.3.4,建主机名 www 对应它,就需要添加A记录,它就像电话簿里的固定号码,拨过去直通。
AAAA记录 是A记录的IPv6孪生兄弟,格式为一串冒号分隔的16进制段,网站如果支持IPv6访问,就必须靠它。
CNAME记录 并不直接指向IP,而是指向另一个域名。www.example.com
用CNAME指向 example.com,那么只要后者A记录变化,前者自动跟随,CNAME最大的价值是解耦,你不想暴露源站IP,或者需要频繁切换CDN节点时,用CNAME就能改一处而全站生效。
dns服务器的a记录和cname区别:怎么选
很多站长在刚接触DNS时都纠结过这个问题,两者的核心差异在于“终点是IP还是域名”。
A记录是“最终答案”,CNAME是“转发指令”,具体场景中:
- 服务器IP固定、且长期不变,用A记录最直接,还省去一次递归查询。
- 网站用了CDN、负载均衡或多机房容灾,用CNAME更合适,因为CDN厂商可以随时调整背后入口。
- 注意一条铁律:CNAME记录不能与其他任何记录共存于同一主机名。
www.example.com已经加了CNAME,就不能再给这个主机名加A记录、MX记录或TXT记录,这是条款级的限制,想同时配置邮件和CDN时经常会踩这个坑。
MX记录(邮件交换记录) 负责指明域名对应的邮件服务器,它带一个优先级数字,数字越小越优先。
- 优先级
10指向mail.example.com - 优先级
20指向mail2.example.com
发件方试了优先级10的服务器失败后,才会接着尝试20的,这里有一条行业经验:别给同一个主机只配一条MX记录,否则邮件收发的容错率基本为零。
TXT记录 是“任意备注”,用途多样,最常见的是邮件防伪验证:SPF记录放一段文本声明“只有这些IP允许用我的域名发信”,DKIM记录验证邮件签名,还有域名归属验证时服务商要求你粘贴一段随机字符串,据统计,邮件投递失败案例中,相当一部分源于TXT记录缺失导致对方判定域名伪造。
进阶记录:SRV、PTR、CAA、DNAME
这些记录平时不显眼,但在游戏、企业办公、安全审计场景里是主角。
SRV记录(服务定位记录) 告诉客户端“某个服务跑在哪台机器的哪个端口”,格式比较长,形如:
- 服务名
_sip._tcp.example.com
记录值包含目标主机、端口、优先级和权重,企业内网部署Lync、Skype、Active Directory域名加入时,依赖SRV记录来“自发现”服务,没有它,客户端就得手动输入服务器地址,体验大打折扣。
CAA记录(证书授权机构记录) 是域名持有者给CA机构(颁发HTTPS证书的机构)开的“白名单”。
0 issue "ca.example.net"
表示只允许这个CA给你的域名发证书,其他机构尽管同样通过了浏览器信任链,但看到CAA记录没有自己时,应当拒绝签发,配置CAA能有效防止“恶意签发”或误签发,是专业站点安装证书前常补的防护动作。
PTR记录(指针记录) 和A记录方向相反,负责把IP解析成域名,也叫反向解析,邮件服务器发信时,收件方常会反向查一下发信IP的PTR,如果PTR指向的域名跟发件人域名匹配,就显得更可信,主力邮件服务商基本强制要求配置PTR,否则对方直接拒收。
DNAME记录 是CNAME的“扩展版”,CNAME只影响单个主机名,DNAME把一个域名的整个子树都指向另一个域名,比如给 example.com 配DNAME指向 newexample.com,则 www.example.com、mail.example.com 等所有子域都会跟着解析,这个记录在实际业务中使用率不高,但做整个域名迁移时有奇效。
实操:怎么用命令查看这些记录
查记录不需要登录DNS管理后台,直接用系统自带命令就能验证每一类记录是否生效。
域名dns解析查询命令
- Windows自带的nslookup:
nslookup -type=A example.comnslookup -type=MX example.com
- Linux/Unix下更强大的dig:
dig example.com A显示IPv4记录dig example.com AAAA显示IPv6记录dig example.com CNAME显示别名记录dig example.com TXT显示文本记录dig -x 1.2.3.4做反向PTR查询
- macOS也能用Windows自带的,Windows用户还可以在PowerShell里输入
Resolve-DnsName -Type SRV _sip._tcp.example.com
查完记录类型后,再配合 dig example.com +trace 可以完整看到“根服务器→权威服务器”的逐级委托链路,整个过程全部基于公开DNS协议,属于合法且规范的验证方式。
dns解析速度慢怎么排查
遇到网页首次打开特别慢、切网络才正常的情况,先别急着怪带宽,用排除法找DNS环节:
- 换上
dig example.com检查响应时间。 - 查看TTL(生存时间)设置,TTL太大,节点缓存久,IP变更后全网生效慢;TTL太小,查询频率高,权威服务器压力大,大多数场景把默认TTL设在 600秒 左右比较均衡。
- 对比公共DNS服务器与本地运营商DNS服务器的解析耗时,
dig @8.8.8.8 example.com与dig @114.114.114.114 example.com的差值。 - 如果源站解析正常,但远处地域偏慢,大概率是CDN节点没拉起来,这时检查CNAME是否指向了正确的CDN入口。
经验法则:80%的DNS“慢”其实是TTL没调过或CNAME链路过长,一个CNAME后链条中多个间接层,每次跳转都要额外请求,链条尽量控制在三层以内。
Q&A:dns 服务器中有哪些记录类型常见疑问
dns服务器中有哪些记录类型是必须配置的?
任何正常运行的域名,至少要有SOA、NS、A这三类,SOA和NS体现区域权利归属,A记录保证主域名能被访问,如果还要用邮箱,MX和TXT必配;若启用IPv6,必须补AAAA,否则纯IPv6用户无法访问。
改A记录后,电信dns服务器还是返回旧地址,为什么不生效?
电信dns服务器和公共dns服务器都属于递归DNS,它们会按TTL缓存结果,改成A记录只是权威侧生效,旧地址是否被保留取决于各地缓存,用 dig @114.114.114.114 example.com A 直接查权威结果能确认改没改成功;其他地方返回旧IP不是配置错,而是缓存尚未过期,等TTL到期自然恢复。
公共dns服务器返回的记录结果和自建dns服务器一样吗?
公共dns服务器(如阿里、腾讯、8.8.8.8)与自建dns服务器都遵循标准协议,从同一个权威服务器读取记录,最终解析值一致,差别不在记录内容,而在缓存命中率、转发策略和出口节点不同,公共dns服务器查询同样走标准协议,返回结果通常一致,仅在缓存节点上有差异。
DNS记录类型看似繁复,核心逻辑都是“把人类好记的域名翻译成计算机能用的地址”,把NS、SOA、A、CNAME、MX这几类弄明白,日常会遇到的大部分解析故障,你都能自己查清方向了。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/696136.html