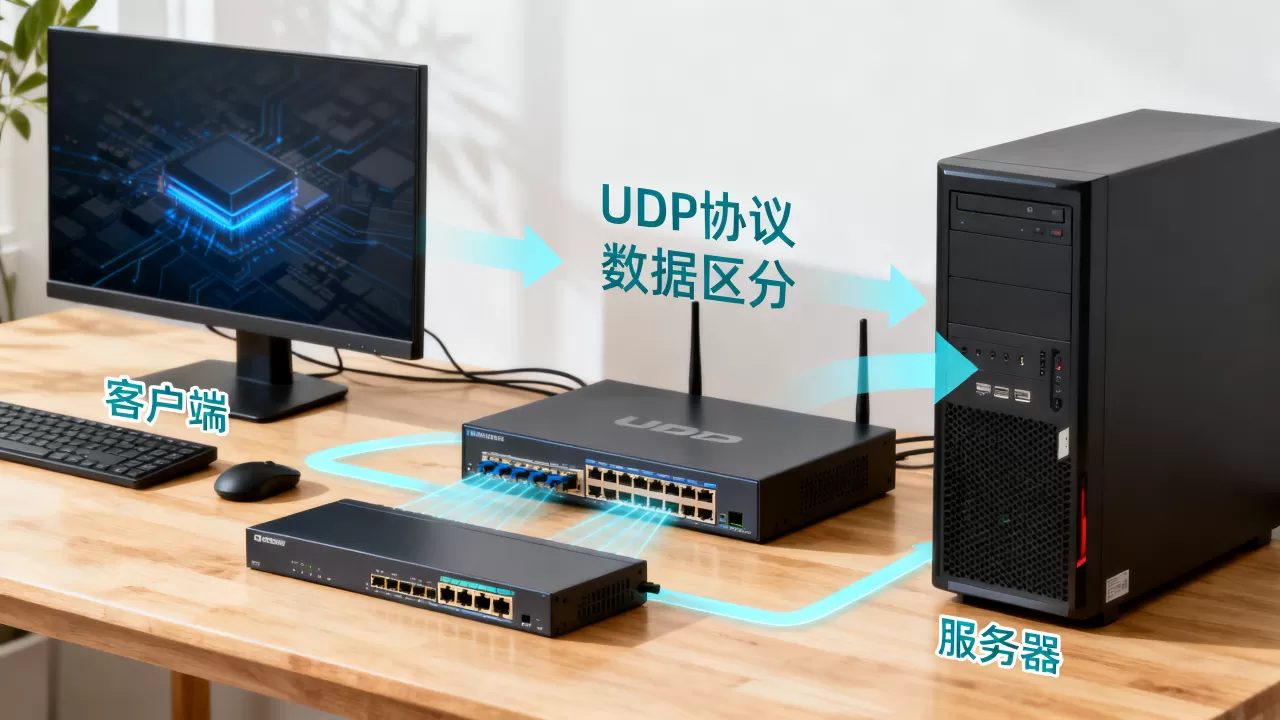
UDP判断数据包是客户端发的还是服务器发的,核心就看源端口和目标端口的组合关系。客户端总用临时端口往外发,服务器总用固定端口等着收,谁在固定端口上提供服务,谁就是服务器;谁用随机临时端口发起请求,谁就是客户端,这个规则能覆盖绝大多数UDP通信场景。
UDP数据包来源怎么判断?先分清源端口和目标端口
UDP协议不像TCP那样有握手过程,也没有连接状态,数据包在网络上就像一个没有署名的快递包裹,唯一能用来识别方向的线索,就是包裹上的端口标签,每个UDP数据包携带四个关键字段:源IP、源端口、目标IP、目标端口,这四样东西加上协议类型,就是业内说的五元组。

服务器端口的特征:固定、公开、可预知
服务器是等待别人来访问的一方,所以它的UDP端口通常是固定不变的,比如DNS服务器监听53端口,NTP时间服务器监听123端口,很多游戏服务器监听特定端口如7777或27015,这些端口号会写进官方文档,客户端想找服务器服务,就得把数据包送到这个固定门口。
客户端端口的特征:临时、随机、短命
客户端是主动发起请求的一方,它的源端口通常是操作系统随机分配的临时端口,范围大概在1024到65535之间,这个端口只在当前会话期间有效,请求完成后就释放掉,下次再发请求,可能换一个完全不同的端口号。
举个直观例子:你的电脑向DNS服务器发查询请求时,目标端口永远是53,但源端口可能是53078、49152这样的临时数字,服务器回包时,会把源端口设为53,目标端口设为53078端口号的互换关系,直接指明了数据包方向。
一张表看懂端口角色的区别
| 判断维度 | 服务器 | 客户端 |
|---|---|---|
| 端口类型 | 固定监听端口 | 临时随机端口 |
| 端口范围 | 常用1-1023知名端口 | 常用1024-65535高位端口 |
|
典型端口号 | 53、123、3478、27015 | 每次连接随机生成 |
| 行为模式 | 被动接收请求 | 主动发送请求 |
| 端口生命周期 | 长期稳定 | 短时有效 |
UDP抓包实操:怎么看数据包从哪边发出来
口头说再多,不如实际抓一次包,用Wireshark或者tcpdump就能直观看到UDP数据包的方向。
用Wireshark筛选UDP数据包
打开Wireshark,选择要监听的网卡,在过滤栏输入udp,就能看到所有UDP流量,每一行数据包记录都包含源地址和目的地址,如果一个数据包这样显示:
- 源地址:192.168.1.100:53078
- 目标地址:8.8.8.8:53
那这个包就是客户端发出的查询请求,源IP是你本机的地址,源端口是临时分配的53078,目标IP是外部DNS服务器,目标端口是固定服务的53。
看回包时你根本不用猜,因为方向完全反过来:
- 源地址:8.8.8.8:53
- 目标地址:192.168.1.100:53078
一眼就能看出这是服务器发给客户端的响应。
用tcpdump查看端口方向
没有图形界面的Linux服务器上,用tcpdump更直接,想查看某个UDP服务端口的流量方向,输入:
tcpdump -i eth0 udp port 53
屏幕上会滚动显示类似这样的记录:
IP 192.168.1.100.53078 > 8.8.8.8.53: UDP, length 32
这里有个小技巧:tcpdump输出里的>符号左边永远表示来源,右边表示目的地,左边带高位端口的是客户端,右边带固定知名端口的是服务器。
验证模块: 如果看到来源端口是固定的53、123等知名端口,那这个来源就是服务器;来源端口是四五位数的高位随机端口,来源就是客户端,这套方法不仅适用于常规服务器场景,在本地网络上排查UDP流量时同样有效。
UDP业务场景里的判断陷阱与特殊情况
真实网络环境不会永远按教科书走,有些特殊场景里,单看端口号可能会翻车。
P2P下载里的双重身份
在BT下载这类P2P场景中,每台参与设备既是”客户端”又是”服务器”,你的电脑可能正在用固定的51413端口接收别人的连接,同时用随机临时端口向其他节点发起请求,这种场景下”客户端和服务器”的静态划分就失效了,得依据当前数据包的模式区分:凡是发往你固定监听端口的包,可以视为别人在”找你这个服务器”;凡是从你高位随机端口发出去的包,就是你以”客户端身份”主动出击。
UDP打洞原理与角色反转
NAT打洞是P2P通信的核心机制,也是很多人被绕晕的地方,如果两台位于不同内网的设备要直接UDP通信,它们可以借助一台公网服务器当引路人,两台设备各自向服务器发包,服务器看到各自的公网地址和端口,再把这个信息告诉对方,之后两台设备互相往这些端口发包,就成功建立了一条看似没有服务器的直连通道。
UDP打洞原理说起来也就三步:
- 设备A和设备B先向公共服务器发送UDP包,让各自的NAT设备记住映射关系。
- 服务器把A和B的公网地址端口互换一下,发给双方。
- 设备A向B的公网地址端口发包,设备B也向A的公网地址端口发包,NAT设备看到有外网包进来,就放行后续流量。
打洞成功后,双方各自的端口都是NAT映射出来的”临时的固定端口”,此时区分客户端和服务器已经毫无意义,因为双方都在对方的固定端口眼里扮演着”服务器”的角色。
广播与组播消息没有归属
UDP还常用于房间发现、设备搜索这类广播场景,数据包的目标地址是255.255.255.255或224.0.0.x这样的组播地址,发出去就是全员收听,这种包不针对特定服务器,谈不上客户端还是服务器,只能根据承载内容的协议字段来判断是哪个应用发出的。
UDP判断方向为什么永远比TCP难一截
TCP每次连接的建立都伴随三次握手,客户端发SYN,服务器回SYN-ACK,客户端再回ACK。从第一个SYN包就能锁定谁是主动方,连接关闭时的FIN包同样携带明确方向信号,UDP没有这些握手信号,它就像一个把地址写错就再也寄不回来的明信片。
正因为UDP不维护连接状态,很多UDP应用会在应用层加一套自己的确认机制,比如游戏里常见的UDP丢包重传逻辑,或者视频通话里用RTP协议配合RTCP反馈,行业共识认为,要准确判断UDP消息来源,不能只靠协议本身的字段,还得结合应用层逻辑和端口使用习惯。
UDP来源判断常见问题
UDP和TCP判断数据包方向的本质差异是什么?
TCP可以从握手序列号和标志位判断连接方向,UDP没有这些机制,只能依赖端口语义和IP地址的综合分析,TCP服务器监听固定端口,客户端用临时端口,这一点与UDP一致;但TCP多了一个ACK确认包的循环,有助于追踪对话过程,UDP则完全是无状态的单包行为。
UDP抓包看到源端口一直变,正常吗?
相当正常,UDP客户端每次发起新的请求,操作系统都可能分配一个不同的临时源端口,同一台电脑开着浏览器、看视频软件、聊天工具,可能同时有十几个不同的UDP源端口在捕鸟一样随机跳动,但如果抓包发现某个固定服务器端口的发包源IP不断变化,那多半是遭到分布式攻击,或者有大量用户正在向你提供服务。
自己开发UDP服务器时该怎么设置端口?
服务端口选一个1024以上的固定数值,避开常见知名端口和已占用端口,比如14500这类不怎么冲突的区间,然后把监听方式写成udp.bind(("0.0.0.0", 14500))这类形式,客户端代码则不要手动指定源端口,让操作系统自动分配就好,这样一来,收到的数据包只要看源端口是不是14500,就能快速判断是发往”你服务器的某个客户端”的请求包,而不是别的程序误闯进来的杂包。
UDP数据包方向的判断逻辑其实很直白:固定端口是服务器的门牌,临时端口是客户端的临时摊位,无论抓包、写程序还是排查网络问题,抓住源端口和目标端口的角色关系,客户端发来的消息和服务器下发的响应自然一目了然。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/697294.html