数据库SQL连接服务器失败,优先检查网络连通性、端口监听和账号权限,这三项覆盖了多数故障原因。直接重启服务或重装客户端往往无效,先定位错误码再按层次排查,才能快速恢复连接。
数据库连接服务器失败原因及解决办法
连接数据库报错,本质上是客户端与服务器端之间的链路出现了断层,这条链路由网络、端口、防火墙、认证方式、账号权限和连接配置共同构成,任何一环松动都会导致失败,根据错误发生的阶段,可以快速划分排查方向。
错误码揭示故障阶段
连接失败时,数据库客户端会返回错误码或错误描述,这些信息是定位问题的第一把钥匙,常见错误码与对应方向如下表所示:
| 错误码 | 常见场景 | 初步判断 |
|---|---|---|
| 10061 / 错误40 | SQL Server无法连接 | 网络不通或端口未监听 |
| 2002 / 2003 | MySQL连接失败 | Socket或TCP/IP端口被拦截 |
| 1045 | MySQL访问被拒绝 | 账号密码错误或权限不足 |
| 18456 | SQL Server登录失败 | 认证模式或账号状态异常 |
| 0x80004005 | 客户端工具通用错误 | 网络、权限或驱动兼容性问题 |
业内专家指出,错误码是数据库自身给出的第一层诊断信息,优先解读错误码,能避免大量无效尝试。
先分清是网络层还是应用层问题
在动手修改配置之前,先做一次快速判断,如果ping数据库服务器地址有回应,但telnet指定端口不通,问题通常出在防火墙或端口监听上,如果ping不通,则是网络路由或服务器宕机。
实际操作时,在客户端机器上执行以下命令:
- 检查网络连通性:
ping 192.168.1.100 - 检查端口连通性:
telnet 192.168.1.100 1433
telnet窗口出现空白光标或提示连接成功,说明端口畅通;如果提示无法连接,则端口链路存在阻碍,这个步骤能直接把排查范围缩小一半。
sql server 无法连接到服务器 错误40 排查思路
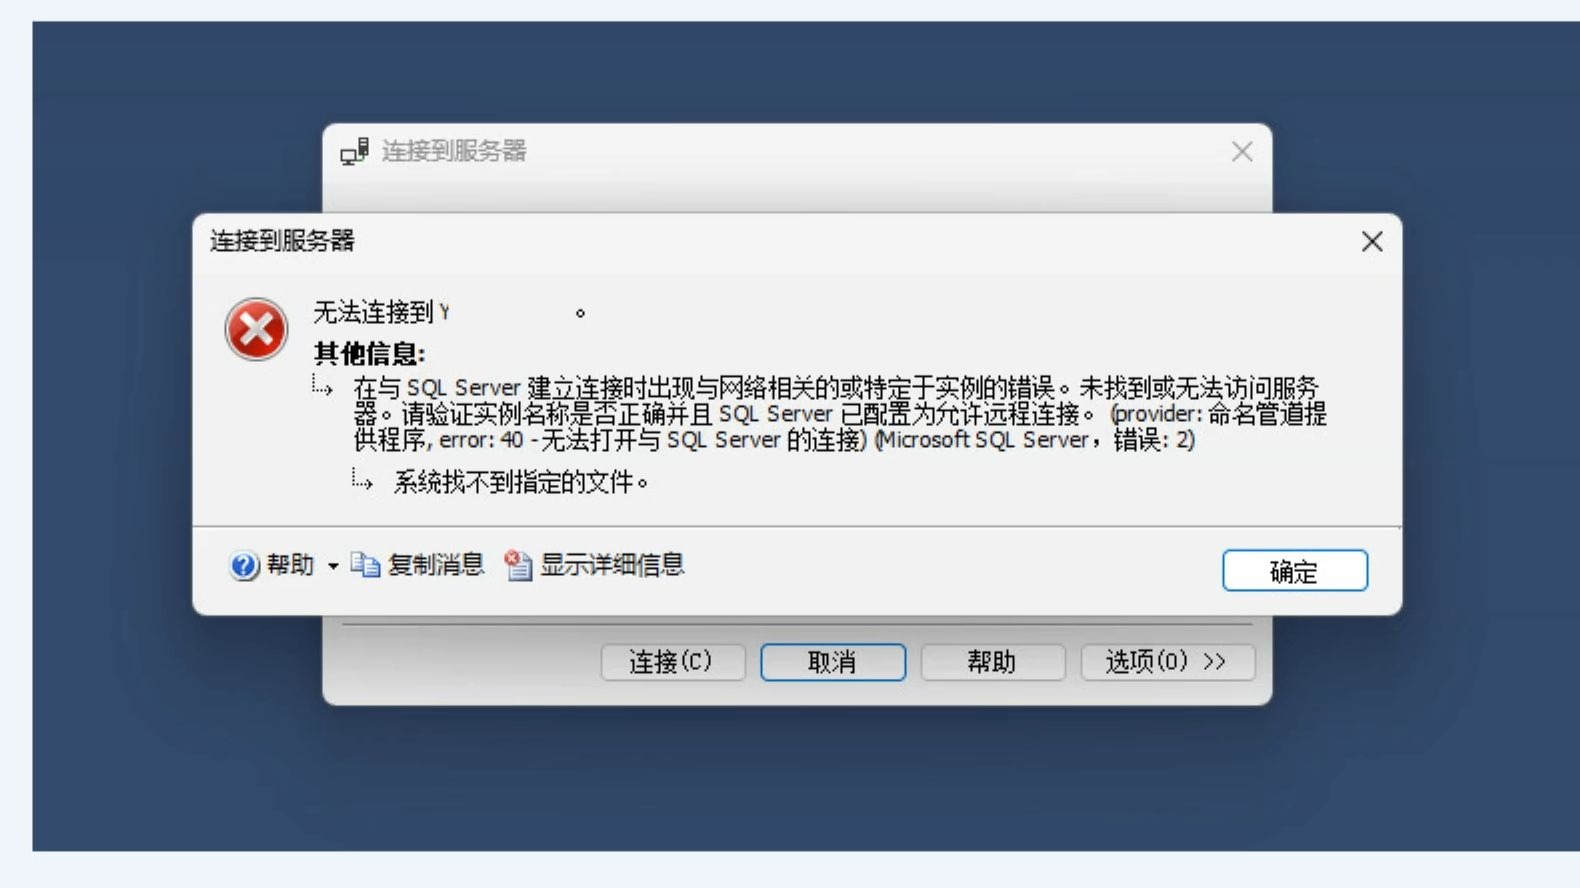
错误40是SQL Server用户最熟悉的报错之一,完整提示通常是“在建立与服务器的连接时出错,在连接到SQL Server 2008时,在默认的设置下SQL Server不允许使用远程连接”,这个提示有误导性,它并不一定代表远程连接被禁用,更可能是服务根本没有监听1433端口。
核对SQL Server服务状态与端口监听
在数据库服务器上打开SQL Server配置管理器,逐项检查以下位置:
- 确认SQL Server服务处于“正在运行”状态
- 展开“SQL Server网络配置”,查看实例的TCP/IP协议是否已启用
- 右键TCP/IP,进入“IP地址”选项卡,确认IP1和IP2的“已启用”为“是”,端口填写1433
- 确认SQL Server Browser服务已启动,方便动态端口实例连接
修改完后重启SQL Server服务,启动服务后,在服务器本地执行netstat -ano | findstr 1433,看到类似TCP 0.0.0.0:1433 LISTENING的输出,说明数据库已经在等待连接。
用一个实例说明排查过程
某环境中的SQL Server数据库,客户端总是报错误40,检查配置管理器发现TCP/IP协议处于禁用状态,这是安装时的默认行为,启用协议并重启服务后,问题立即消失。较多情况下,错误40只是Windows防火墙拦截TCP端口导致的,可根据下文防火墙配置方法处理,而非数据库本身的配置缺陷。
mysql远程连接不上怎么解决
MySQL用户常见的场景是:本机连接一切正常,换一台机器访问却报错2003或1045,这类问题的根源集中在两个位置:MySQL默认配置只允许本地回环地址访问,以及账号授权范围限制。
修改bind-address配置文件
MySQL默认监听127.0.0.1,这意味着它只接受来自本机的连接,如果希望远程访问,需要修改配置文件:
- 打开
my.cnf或my.ini(Windows环境) - 找到
bind-address = 127.0.0.1,改为bind-address = 0.0.0.0 - 检查
skip-networking选项,确保它被注释掉
修改后保存文件并重启MySQL服务,执行netstat -an确认端口3306开始监听外部地址,说明配置已生效。
授权账号允许远程登录
即使MySQL监听了所有地址,账号本身可能被限制只能从本机登录,在MySQL命令行里执行以下授权命令:
GRANT ALL PRIVILEGES ON . TO 'root'@'%' IDENTIFIED BY '你的密码' WITH GRANT OPTION;
FLUSH PRIVILEGES;
这里的关键是'root'@'%'中的,它代表允许从任意主机连接,如果要限制特定IP,可以把替换为对应的IP地址,少数情况下还需要检查MySQL用户表中的host字段,确认对应的账号没有冲突条目。
防火墙与云安全组放行规则
端口监听正常,但外部依旧连不上,问题出在防火墙和云平台的安全策略,现代数据库极少直接部署在物理裸机上,云服务器默认都带有安全组规则,需要在控制台放行端口。
Windows防火墙入站规则配置
在Windows服务器的防火墙设置中,新建入站规则,选择“端口”,协议选TCP,特定本地端口填1433(SQL Server)或3306(MySQL),操作选“允许连接”,配置文件三个选项全部勾选,完成后规则状态为“已启用”,数据库端口即可从外部访问。
云平台安全组放行路径
简米云、酷番云、华为云的配置路径相似,均为控制台进入“安全组”或“防火墙”,添加一条入方向规则:
- 端口范围:
1433/1433或3306/3306 - 授权对象:
0.0.0/0(临时测试用)或指定办公网IP - 策略:允许
行业共识认为,安全组放行做到最小化授权,只开放业务所需的IP段,是数据库暴露公网时的安全底线。 完成放行后,用telnet测试端口,确认防火墙链路已贯通。
本机防火墙临时关闭测试
当修改防火墙规则后依旧不通时,可以在服务器本机临时关闭防火墙测试区分问题归属,Windows下执行命令:
netsh advfirewall set allprofiles state off
关闭后如果连接成功,说明规则配置有遗漏;如果仍然失败,则应检查数据库配置或网络路由,测试完毕后务必重新开启防火墙。
认证方式与账号权限的正确配置
网络通畅、端口可连,但客户端报18456或1045错误,此时问题转移到账号和认证模式,SQL Server默认Windows身份验证不接受SQL账号登录,需要显式切换为混合验证模式。
SQL Server混合验证模式
在SSMS中右键服务器实例,选择“属性”-“安全性”,将服务器身份验证修改为“SQL Server和Windows身份验证模式”,这个设置需要重启SQL Server服务生效,检查目标登录名的状态,确保“启用”选项没有被勾掉。
MySQL账号的host限制
MySQL账号授权表中有host字段,它决定了账号可以从哪些IP登录,如果一个账号的host是
localhost,无论密码多正确,远程连接都会被拒绝,创建专门用于远程访问的账号更安全:
CREATE USER 'app_user'@'192.168.1.%' IDENTIFIED BY '强密码';
GRANT SELECT, INSERT, UPDATE ON your_db. TO 'app_user'@'192.168.1.%';
这种方式比直接开放root远程访问更稳妥,近年来,数据库安全事件多半与root账号对外开放有关,最小权限原则已成为运维的基本共识。
连接字符串与客户端工具常见坑
应用代码或客户端工具连接失败,但命令行测试通畅,问题出在连接参数上,连接字符串可以看成“一套精密的寻址指令”,任何多余的空格、错误的端口或数据库实例名,都会导致失败。
常见连接字符串错误
- 数据库地址误带协议前缀,如
tcp:192.168.1.100,部分工具不支持该语法 - SQL Server实例名写错,默认实例连接不需要指定实例名,命名实例需写成
服务器名实例名 - 端口位置错误,正确写法是
168.1.100,1433,逗号而非冒号 - MySQL驱动类名或URL格式与数据库版本不匹配
客户端工具差异与选择策略
SSMS、Navicat、DBeaver对连接参数的处理方式各不相同,Navicat要求单独填写端口字段,而DBeaver允许在URL中直接拼写,当在企业内网同时使用多种工具时,必须为每种工具分别校准参数,多数情况下,使用数据库官方客户端(如SSMS、MySQL Workbench)能够最快验证底层连接是否正常,第三方工具反而可能引入额外的兼容性问题。
Q&A:数据库sql连接服务器失败问题解答
数据库sql连接服务器失败怎么解决?
按四个步骤定位:检查服务器服务是否运行,查看端口监听状态,确认防火墙及安全组放行,再验证账号权限和连接字符串,这四层检查覆盖了大多数故障场景。
Navicat连接数据库失败一般是什么原因?
Navicat报错时会区分连接阶段,报2002类网络错误,优先检查端口和防火墙;报1045类权限错误,优先检查账号密码与授权范围;报连接超时类错误,则要考虑数据库服务器负载或网络延迟。
SQL Server无法连接到服务器错误40,错误码10061代表什么?
代表客户端已经发出TCP连接请求,但目标服务器没响应,可能原因包括服务未启动、端口未监听或防火墙拦截,顺着这三个方向排查,错误40鲜有例外。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/698593.html