成都网站被恶意刷接口,租高防在大多数情况下能拦下流量型攻击,但拦不住业务逻辑型攻击,先搞清楚刷的是什么接口,再决定要不要上高防。
成都的网站运营者遇到接口被刷,第一反应往往是去租高防,这个思路不算错,但容易踩坑,高防不是万能钥匙,它解决的是“流量太大进不来”的问题,而很多恶意刷接口的请求,单看流量根本不大,伪装得跟正常用户一模一样,所以这篇文章从实际场景出发,把高防能干什么、不能干什么讲透。
先分清刷接口到底在刷什么
接口被刷不是一个笼统的现象,背后通常有三类完全不同的打法,对应三种截然不同的防御思路。
高频请求型刷量
这类攻击的特征就是量大、单一、无脑,某个接口在短时间内被连续请求几十万次,来源IP集中,请求路径单一,User-Agent也基本一样,最常见的就是刷短信验证码接口、刷登录接口、刷邀请码兑换接口。
这种刷量一旦打过来,服务器CPU和带宽立刻飙升,数据库连接数被打满,如果你在后端没有做频率限制,一台普通云服务器很容易被拖垮。
低频精准型刷量
比高频型更隐蔽的是低频精准型,攻击者很清楚你的业务规则,知道哪个接口有羊毛可薅,比如拉新返利、注册送积分、优惠券领取,这类请求不追求速度,反而刻意控制频率,每秒钟只有几次到几十次,伪装得像真实用户一样。
这类攻击不去扛高防也能看到效果,高防配置了也很难触发防护规则,因为它根本不像攻击。
带业务参数的风控绕过型
还有一类会专门分析你的参数加密逻辑,比如接口带了timestamp、nonce、sign这类签名参数,攻击者通过逆向拿到加密方式后,构造合法请求,这种恶意刷接口的手段最坏,因为从网络层来看,请求完全合法,高防根本识别不了。
只有第一类,高防能直接拦下来。第二类和第三类,更多要靠应用层风控。
高防IP拦截恶意请求,到底能拦哪些
业内专家指出,高防的本质是流量清洗,它的能力边界其实很明确,只能处理四层以内的网络异常,对七层业务逻辑无能为力。
高防IP的工作原理
正常情况下,你的域名解析到源站IP,用户请求直接打源站,接入高防IP后,域名解析到高防节点,高防节点作为跳板,把正常流量转发给源站。
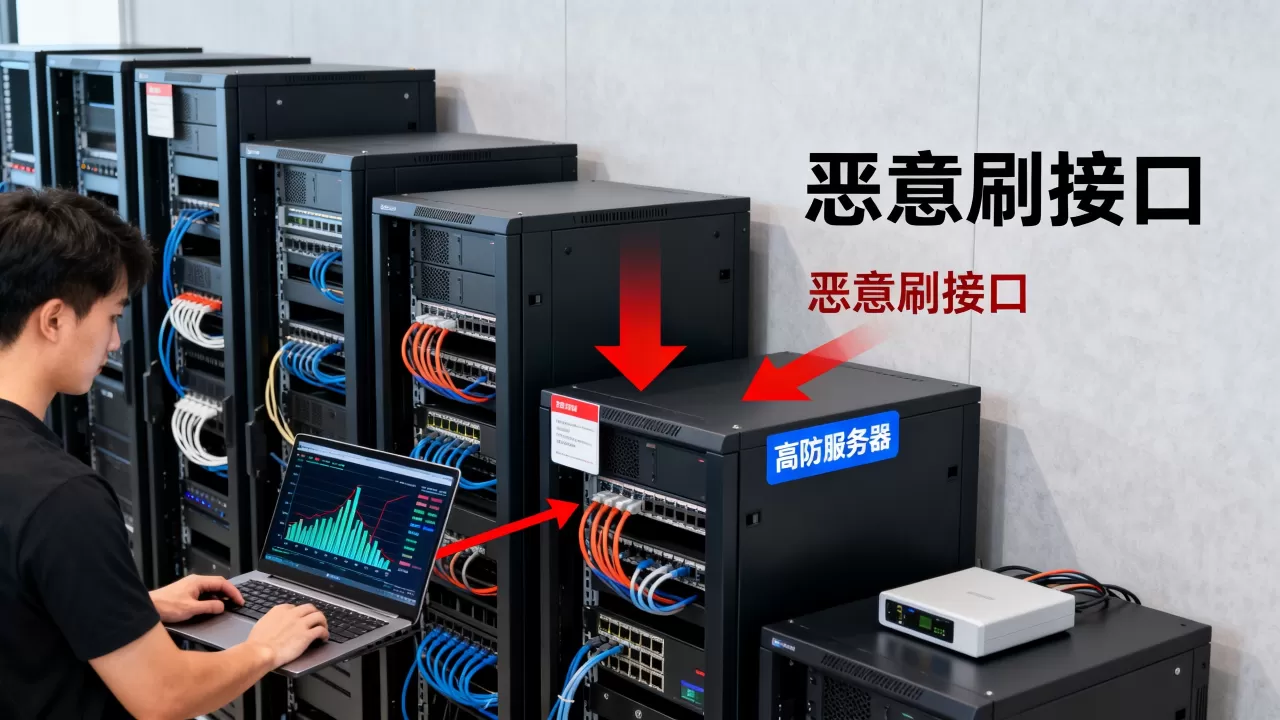
当流量超过设定阈值,高防会启动清洗,把明显异常的报文丢弃掉,比如单个IP连接数过高、网络层包特征异常、带宽流量远超日常数值,这些都会被清洗掉。
这个逻辑决定了高防适合防的是带宽型攻击和连接数攻击,比如SYN Flood、ACK Flood、UDP Flood,以及高频的单IP刷量。
四层防护和七层防护的分界线
成都网站租高防时,要分清楚买的是四层防护还是七层防护。
四层防护处理的是网络层和传输层数据包,只认IP和端口,不关心HTTP请求内容,如果你买的是普通高防IP,默认只有四层防护能力。
七层防护是在高防节点上模拟HTTP协议层检查,可以识别请求头、请求频率、特征URL,甚至做简单的JS校验,能拦住一部分基于HTTP的CC攻击,但面对业务逻辑型刷量,依然力不从心。
大部分高防服务商的七层防护,根本不知道你的“优惠券领取”接口长什么样,它需要你去配置规则,而这恰恰是很多成都中小站点没有做的事情。
流量型刷接口的真实拦截率
行业内比较统一的认知是:高防挡大流量攻击的成功率很高,但挡业务型刷量的成功率没那么乐观,大多数情况下,高防能帮你挡住第一类无脑刷,但对于第二类和第三类,只能起到拖延作用,真正的拦截处理要交给业务层。
所以别把高防当成唯一的保命稻草,它更像是你网站的第一道围墙,不是最后一道锁。
成都网站高防价格差在哪里
成都网站高防价格从每月几十块的入门级到每月数万元的企业级都有,很多运营者只看价格不看配置,结果买了便宜的高防,攻击一来照样挂。
按防护能力分级
高防的核心指标是防护峰值和防护类型。
| 配置维度 | 入门级 | 进阶级 | 企业级 |
|---|---|---|---|
| 防护峰值 | 50G以内 | 100G到300G | 300G以上 |
| 防护类型 | 四层为主 | 四层+基础七层 | 四层+深度七层+自定义规则 |
| 适合场景 | 个人站、小商城 | 中型电商、API服务 | 大型平台、重业务站点 |
| 成本量级 | 数百元/月 | 数千元/月 | 万元以上/月 |
50G的防护峰值对付中小规模刷量够用了,但是面对大流量攻击,比如多个僵尸网络同时打过来,峰值不够很容易被打穿。
成都本地的线路选择
成都地区的高防机房通常有电信、联通、移动三条线路,如果你购买的是单线高防,跨运营商访问可能会出现延迟,高峰期访问变慢,多线高防BGP会做链路优化,访问速度更稳定,但价格也更高。
从实际搜索来看,成都网站被恶意刷接口的用户,在计划采购高防时,最好直接咨询服务商是否支持多线BGP和七层清洗规则配置,这两项直接决定你在本地网络环境下的体验。
价格暗坑:防御峰值不等于防御质量
部分高防服务商标称100G防护,实际是多个节点防御的叠加值,单个节点遇到攻击时可能只有20G到30G就收到阈值通知了,尽量选择有自营机房的服务商,不用转发给第三方节点的,会省掉很多隐性瓶颈。
租了高防也拦不住的那部分,要靠配套方案补齐
没有哪个高防能单独解决所有刷接口问题,高防负责外围,业务层负责内部,这句话建议刻在操盘文件的首页。
接口限流是基础中的基础
在业务代码层面,对每个API接口做频率限制,是拦下第二类低频型刷量的最直接手段,Nginx里用limit_req模块就能实现简单限流:
limit_req_zone $binary_remote_addr zone=api_limit:10m rate=10r/s;
location /api/ {
    limit_req zone=api_limit burst=20 nodelay;
}
这段配置表示单个IP访问/api/路径的速率限制为每秒10次,突发量可到20次,规则可以根据业务场景动态调整,登录接口可以改成每分钟5次,下单接口可以结合用户维度做细粒度控制。
这样即使攻击者伪造大量IP,分布式限流也能在源站拦一道,不至于让高防成为唯一屏障。
验证码和人机校验的有效性
对于注册、登录、领取权益这类核心接口,在前端嵌入人机校验组件,可以过滤掉绝大多数脚本刷量,滑块验证、点选验证的成本极低,结合接口逻辑做条件触发,不会干扰正常用户体验,又能把自动化工具挡在门外。
数据层做幂等性控制
优惠券领取、活动报名这类接口,从业务设计上就要考虑幂等性,同一个用户ID、同一手机号、同一设备指纹,同一天重复请求直接返回失败,这是从源头上消灭薅羊毛的价值空间,比被动拦截更高效。
购买高防之前,先在业务后台把这些基础能力补上,你会发现高防的实际价值会高出一大截。
怎么判断自己该不该上高防
判断标准很简单看你被刷后网站是不是真的打不开。
如果只是某个接口响应变慢,数据库偶尔报错,先优化业务层限流和缓存,如果整个站点页面都打不开,服务器的带宽被完全占满,那说明碰到了流量型攻击,上高防就是正确的选择。
成都网站被恶意刷接口,大多会先经历业务层应对,再考虑高防方案,千万不要一上来就租最贵的高防,那是把成本投错了地方。
换个角度说,如果你已经有高防了,接口被刷依然过不去,先检查高防的七层防护规则有没有开启,再检查业务层有没有做限流,多数情况下问题出在规则没配,而不是高防硬件不行。
从整体来看,高防确实能拦下大部分恶意接口流量,但它拦不了懂业务的人,你的防护体系需要高防做骨架,业务层做血肉,两者齐备才能真正把恶意刷量挡住,先把业务层的限流、验证、幂等做扎实,再租高防加固外网入口,这是当前成都互联网公司应该走的相对稳妥的路线。
成都网站被恶意刷接口租高防相关问题解答
问:成都网站被恶意刷接口,租高防大概要花多少钱?
答:看防护峰值和线路类型,起量区间从每月几百元到几千元都有,覆盖多数中小网站日常防护需求;如果业务体量大、接口依赖度高,则要上到数万元档位的定制化方案,先和本地服务商沟通清楚线上业务类型,再让他们出配置方案,不用先定价格。
问:有高防IP了,接口还是被刷怎么办?
答:高防IP在流量清洗层只能解决大流量拥堵问题,接口仍然被刷时,打开高防控制台确认七层防护有没有开,CC防护规则里有没有对具体路径做阈值限制,业界相对普遍的做法是高防之外再加一套业务层防刷,单独做令牌桶限流和指纹识别,两层配合才相对稳妥。
问:高防CDN和高防IP哪个更适合防刷接口?
答:纯API接口服务优先选高防IP,因为它不支持缓存逻辑,回源路径更稳定,对动态请求的转发效率更高,高防CDN带缓存加速属性,适合页面类网站,直接用来扛API刷量会出现回源带宽打满的情况,实际防护效果不如同价位高防IP明显,大流量压制鼻祖是电信运营商,抗D极致还需要运营商级清洗合作,但多数成都中小企业用高防IP就够日常事务处理了。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/701854.html