连接电脑ID服务器出错,核心原因是ID服务器地址配置错误、网络链路受阻或电脑端服务组件异常,建议先检查主机ID和服务器IP是否匹配,再逐步排查防火墙与端口。
错误提示背后的真相:先看懂电脑在说什么
服务器连接失败并非单一故障,常见现象有三种,理解它们能帮您快速定位问题方向。
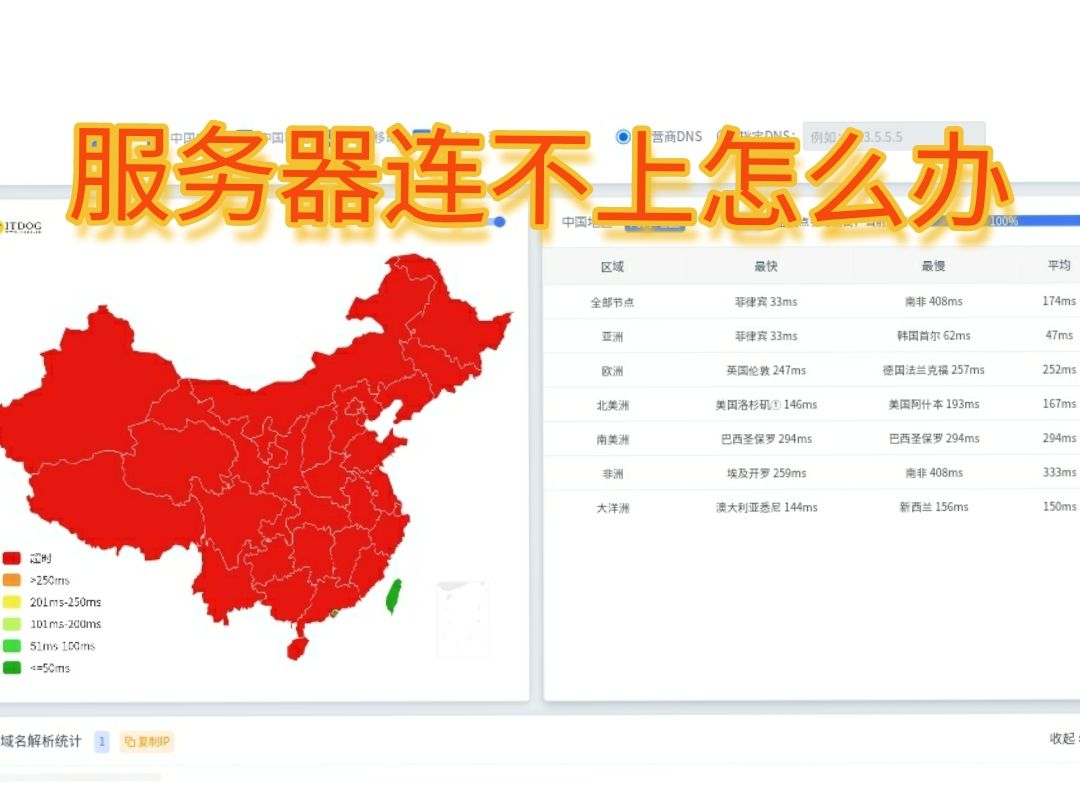
- “无法解析服务器地址”电脑根本找不到目标服务器在哪儿,常见于服务器IP地址输入有误,或DNS解析被安全软件拦截。
- “连接超时”电脑发出的请求有去无返,服务器地址正确,但网络路径被防火墙拦截,或服务器端口未开放。
- “服务器拒绝连接”对方收得到,但明确不接受,通常是ID密码错误、授权已过期,或服务器端达最大连接数。
不同的提示对应不同的处理策略,如果上来就重装驱动,只会把简单问题复杂化。
常规场景下优先排查:网络与环境因素是头号嫌疑犯
物理链路与IP配置的快速自检
多数连接故障并非服务器罢工,而是客户端的网络配置出了问题,按以下顺序操作,能在五分钟内过滤掉一半以上常见问题。
- 按下
Win + R,输入cmd后回车,执行ipconfig /all,检查网卡是否拿到了有效IP地址,如果显示254.x.x开头,说明没连上路由器,需要检查网线或Wi-Fi,并重启路由设备。 - 用
ping 服务器IP地址 -t命令持续探测网络连通,若返回“请求超时”,请核实IP地址是否与ID服务器实际分配值一致,机房内部使用的ID服务IP,往往和公司办公网的网段不同。 - 执行
telnet 服务器IP 端口号测试端口连通性,若提示“无法打开到主机的连接”,基本可以判定是防火墙或交换机端口策略做了限制。
正确使用ID服务管理工具
很多企业用户平时通过固定IP直接连接ID服务器,对于这类主流连接方式,还有一套值得注意的验证流程:
- 从服务器管理后台导出当前有效IP与端口号,与本地配置文件逐一比对。
- 检查认证方式,部分电脑端ID服务支持“主机名+用户ID”双重认证,如果只填了用户ID,漏填主机标识名,会导致频繁断开。
- 询问管理员确认

服务器是否正在维护
,夜间升级或数据重建期间,ID服务通常主动拒绝新连接以保护数据完整性。
CS模式连接报错怎么排查:两个核心模块逐个击破
CS架构(客户端/服务器)下,电脑本地的客户端配置同样关键,遇到连接报错时,要分别看客户端网络模块和业务模块的状态。
网络模块报错:HTTP状态码与重定向
客户端日志里常见的404或301错误,绝大多数不是服务器文件丢失,而是本地代理设置错误,特别是公司网络需要走指定代理时,ID客户端默认直连服务器,就会触发请求被网关丢弃。
排查路径不太复杂,按以下顺序操作即可:
- 打开ID客户端的配置文件,确认是否有
proxy或proxy_type字段,若有,改成与日常浏览器一致的值。 - 使用无代理模式重试连接,若成功,说明问题出在代理认证层面,需向网管更新认证工单。
- 将ID服务器域名填入系统
hosts文件,并指向实际IP地址,这能绕开部分内网DNS服务器对动态域名的解析延迟。
业务模块报错:登录态与版本不兼容
当网络连通性正常,但始终提示“用户不存在”或“密码错误”时,请检查本地客户端缓存,较新版本的ID服务端更新了加密协议,老旧缓存中的随机密钥失效,会直接导致认证失败。
- 备份本地配置文件后,彻底删除ID客户端安装目录下的
cache和logs文件夹,重启客户端强制重新握手。 - 对照服务器支持的最新版本,确认本地客户端版本号是否过旧。近年来的ID服务端普遍采用了更强壮的加密套件,旧客户端的 TLS 协议版本过低就会被直接拒绝。
防火墙与安全软件的隐形拦截
Windows 自带防火墙的出站规则
系统防火墙不一定只拦截入站流量,部分严格策略会同时过滤出站,检查是否放行了ID服务的通信端口:
- 打开“控制面板” → “Windows Defender 防火墙” → “高级设置”。
- 点击“出站规则”,在右侧选择“新建规则”。
- 选择“端口”,填入ID服务使用的TCP端口号,选择“允许连接”。
- 在“配置文件”选项中勾选“域”“专用”“公用”三个环境,防止切换网络后失效。
若已有对应规则,右键确认它处于“已启用”状态,而非被禁用。
第三方安全套件的误判行为
安全软件经常将ID服务器的定期心跳包识别为“远程控制请求”,行业共识认为,多数主流安全产品会主动拦截未经签名的服务通信,检查实时防护日志时,注意是否有类似“拦截来自IP的异常访问”记录。
推荐的做法是将ID服务器IP与端口号加入安全软件白名单,部分企业版安全套件支持按进程白名单模式,可锁定ID客户端主程序id_service.exe,降低被误杀概率。
连接超时的深度处理:端口冲突与监听异常
检查服务器端口的占用情况
在ID服务器本体上,同时运行多个服务时,端口冲突会导致连接请求没有回应,这种异常在服务器重启后尤为常见,管理员应在服务器端执行以下检查:
netstat -ano | findstr PID
tasklist | findstr 服务名
以Windows服务器为例,需要确认监听端口的进程是否为ID服务本体,若发现该端口被系统进程或恶意程序占用,需要停掉冲突进程,再启动ID服务。
动态端口与静态端口的取舍
部分ID服务器将通信端口设置为动态范围(如49152-65535),而客户端配置的是旧版静态端口地址,这种不匹配会造成客户端显示“连接正常”,但实际逻辑链路反复重置。
建议在极端情况下,将ID服务改为固定端口模式并在防火墙处放行,固定端口便于后续做负载均衡和链路质量监控。
异地连接与公网穿透场景的特殊挑战
异地ID服务器连接延迟高
跨地域办公的用户常遇到“能连上但卡得厉害”的情况。公网链路质量不等于内网传输稳定性,需要区分延迟问题和丢包问题。
- 用
pathping 服务器域名看链路上哪个节点丢包严重,该命令比ping更详细,能分段显示路由节点的响应情况。 - 若最后一个运营商节点的丢包率较高,需要联系服务商优化骨干线路,单纯调大路由MTU值并无实际效果。
通过跳板机中转时的身份验证
部分用户通过跳板机访问ID服务器,跳板机本身会验证一次身份,如果频繁提示“认证超时”,看一眼跳板机配置文件中的会话超时时间,默认时长过短时,配置耗时稍长,就会在认证前被强制断开。
调整跳板机参数为3600秒以上,即可消除这个隐藏的断连开关。
常见报错代码速查与处理方案
| 错误代码 | 错误含义 | 处理方案 |
|---|---|---|
| 0x80070005 | 客户端本地权限不足 | 右键图标以管理员身份运行,检查进程是否被杀毒软件挂起 |
| 0x800706BA | RPC服务不可用 | 启动Windows“Remote Procedure Call”服务,并设为自动运行 |
| 0x8007274D | 连接被对端强制关闭 | 检查ID服务器最大连接数限制,并查看管理员日志 |
| 0x8007274C | 连接响应超时 | 优先排查路由器和防火墙策略,确认链路中的三层设备未拦截UDP包 |
| -28/401 | 证书已过期或吊销 | 重新申请计算机证书,并检查本地时钟与服务器时间偏差,时间漂移超过5分钟可引验证失败 |
常见问题快答
反复提示“用户不存在”,但账号确实存在,什么原因?
这种情况通常是客户端缓存了旧的身份会话,清空本地配置文件,或者更换一台电脑测试,若其他电脑能正常登录,需要彻底卸载当前客户端(注意清理注册表残留),再以管理员模式重新安装。
CS模式连接报错怎么排查最有效?
先看网络连通性,再看端口连通性,最后检查客户端版本,技术人员远程支持时,直接查看防火墙会话表和客户端日志的报错代码,能比盲目更换驱动更快定位原因。短时间内大量连接尝试会触发服务器防暴力破解策略,如果不小心锁了IP,需要等待15-30分钟自动解封。
连接电脑ID服务器时出错,怎么防止问题再次复发?
将排查步骤沉淀为固定维护清单:每月检查客户端版本、每周核对服务器证书有效期、每次重启服务器后立即验证端口监听状态,日常使用中尽量采用网络管理员分发的默认配置,避免单独修改加密协议参数,养成发现异常连接时保留客户端日志的习惯,排查思路会清晰得多。
最后问您一个问题:排障完成后线路还是误差大,您手边有能查看实时带宽占用的平台吗?多数情况下,后台同步任务悄悄占满上行带宽也会引发同类报错。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/702246.html