服务器生成p10文件的核心方法是用OpenSSL工具先生成RSA私钥,再利用私钥生成PKCS#10格式的证书签名请求(CSR),整个操作在Linux命令行下几分钟内就能完成。P10文件说白了就是SSL证书申请时的“报名表”,它携带的是公钥和申请者身份信息,私钥则一直留在你自己的服务器里。
服务器p10文件生成方法:先弄明白P10到底是个啥
P10是PKCS#10标准的证书请求文件,多数时候你听到的CSR就是它,CA机构(证书颁发机构)看了这个文件,才能决定签发什么样的证书给你,所以P10生成得规不规范,直接关系到最后证书能不能顺利下来。


生成P10之前要准备什么
动手敲命令之前,先把这几件事确认好:
- 操作系统类型,Linux还是Windows,两者用到的工具不一样
- 证书要绑定的域名,主域名和子域名都分别是什么
- 服务器有没有装OpenSSL,Linux一般自带,Windows可能需要额外配置
- 组织信息的大致内容,包括国家、省份、城市、公司名称、部门这些字段
p10在证书申请链路里处于哪个环节
整个流程可以简单理解为:生成私钥 → 生成P10请求 → 提交给CA审核 → CA签发证书 → 下载安装到服务器,其中P10生成属于整个链路的第一步,也是唯一需要你自己动手做密钥操作的步骤,后续的提交和审核都是在CA平台完成的。
openssl生成p10文件命令:Linux环境下的完整操作流程
OpenSSL是生成P10文件最主流的工具,没有之一,它开源、免费、文档全,几乎所有云服务器默认都带,下面是完整的操作路径。
第一步:生成RSA私钥
进入准备存放证书文件的目录,执行:
openssl genrsa -out server.key 2048这条命令会创建一个2048位的RSA私钥文件server.key,2048位是当前行业公认的安全底线,CA机构普遍以这个为标准,如果业务对安全性要求更高,可以用4096位,不过生成耗时会长一点。
私钥生成后,建议马上修改文件权限:
chmod 600 server.key防止其他用户读到私钥内容。
第二步:基于私钥创建P10文件
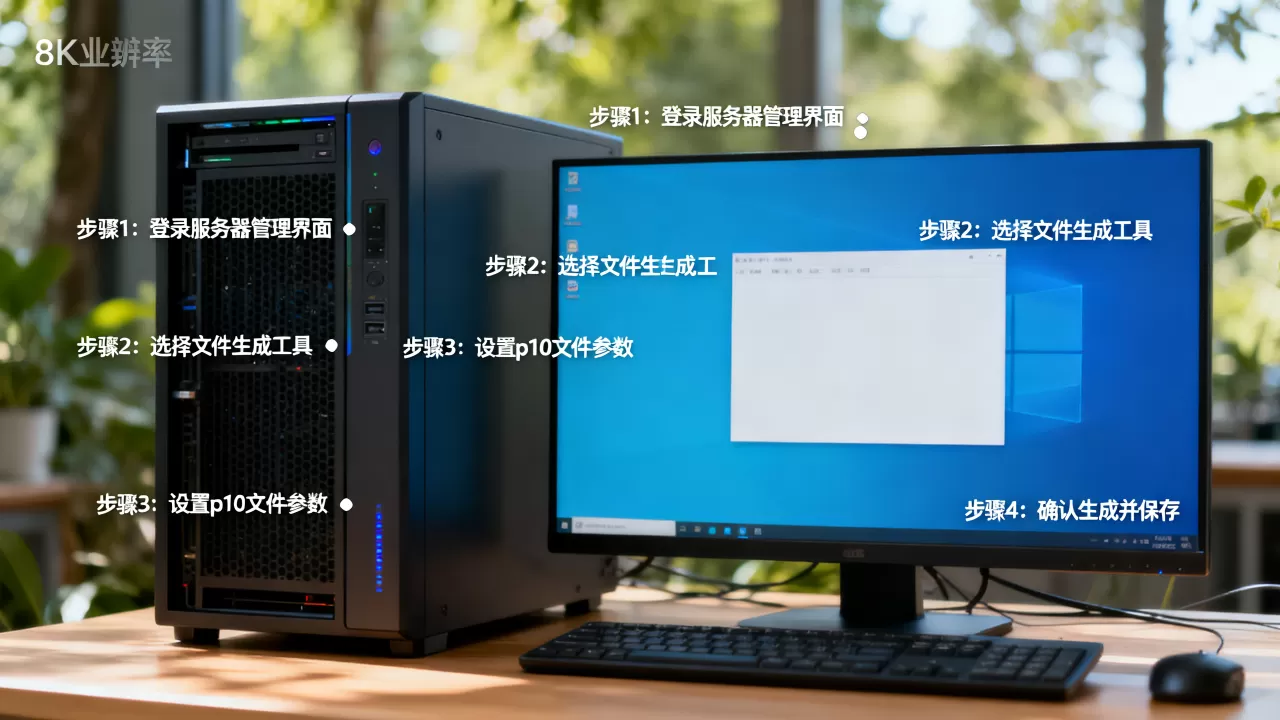
执行下面的命令,生成P10请求:
openssl req -new -key server.key -out server.p10 -subj "/C=CN/ST=Beijing/L=Beijing/O=Acme Tech Co., Ltd./OU=IT Department/CN=www.example.com"命令里每个参数都对应一项具体信息:
-new表示新建一个证书签名请求-key server.key指定刚才生成的私钥文件-out server.p10把结果输出为p10格式-subj后面跟的字段依次是:国家代码、省份、城市、组织名、部门、Common Name
其中CN字段,也就是Common Name,是所有信息里最重要的,它必须填证书要保护的域名,比如www.example.com,不能带http前缀,也不能加路径,如果填成example.com,最终签下来的证书就只对这个域名生效,子域名全部不覆盖。
第三步:用交互模式生成P10
不想写长串-subj参数的用户,可以直接执行:
openssl req -new -key server.key -out server.p10系统会逐项提问,按提示输入即可:
Country Name (2 letter code) [AU]:CN
State or Province Name (full name) [Some-State]:Beijing
Locality Name (eg, city) []:Beijing
Organization Name (eg, company) [Internet Widgits Pty Ltd]:Acme Tech Co., Ltd.
Organizational Unit Name (eg, section) []:IT Department
Common Name (e.g. server FQDN or YOUR name) []:www.example.com
Email Address []:admin@example.com
交互模式适合不熟悉命令行参数的用户,缺点是容易漏填或填错,需要逐个确认。
第四步:验证P10文件内容是否正确
提交之前,一定要验证一下:
openssl req -in server.p10 -noout -text这条命令会把P10文件里的公钥长度、签名算法、Subject字段全部打印出来,重点确认两处:CN字段是不是目标域名,公钥长度是否显示为2048位以上。
第五步:把P10内容提交给CA
用文本编辑器打开server.p10,复制从-----BEGIN CERTIFICATE REQUEST-----到-----END CERTIFICATE REQUEST-----,粘贴到CA平台(比如DigiCert、GlobalSign、以及国内各云厂商的证书服务控制台)的申请入口即可。
服务器p10文件生成失败的常见原因及解决办法
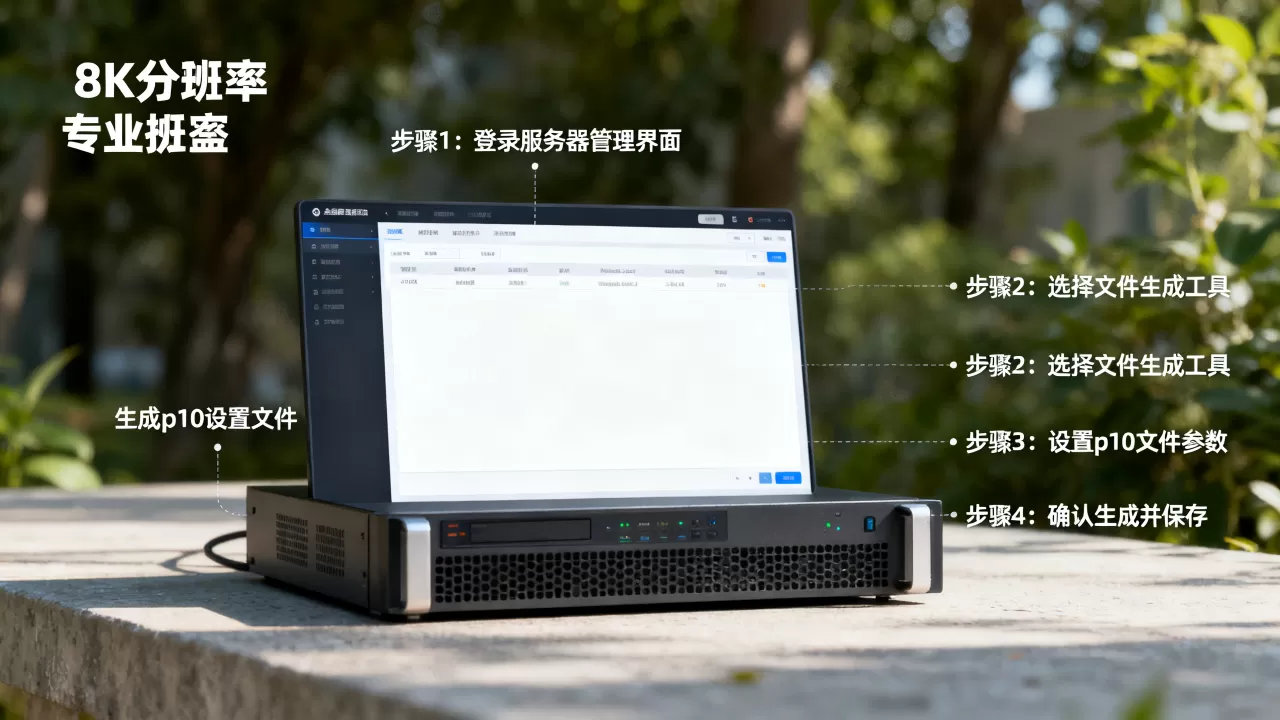
生成P10报错或者后续证书装不上,多数是下面几个原因,逐一排查基本能定位。
私钥与P10请求不匹配
有时候服务器上存在多个key文件,生成P10时用错了,导致申请的证书和私钥对不上,安装证书时,服务器会提示“私钥与证书不匹配”。
排查办法是用命令分别提取两者的公钥:
openssl pkey -in server.key -pubout
openssl req -in server.p10 -pubkey
对比输出的公钥字符串是否一致,不一致就说明密钥对配不上,需要重新用对应私钥生成P10。
Subject字段填入了不支持的字符
-subj参数里如果出现中文、空格、特殊符号,不同版本的OpenSSL解析规则不完全一样,偶尔会直接报错,业内专家指出,尽量用ASCII字符集填写组织信息,公司名称用拼音或英文,是最省事的做法。
密钥长度不满足CA要求
生成私钥时如果用了1024位甚至更短,CA平台可以直接拒收,目前SSL证书市场对密钥强度的门槛就是2048位,部分大型CA对部分证书等级要求更高,检查方法就是刚才提到的验证命令,看Public-Key一行的显示结果。
其他服务器环境下的p10文件生成方式
不是只有Linux服务器能生成P10,Windows Server和云平台控制台也各有各的生成路径,应对不同场景。
Windows IIS服务器证书请求
打开IIS管理器,选择目标站点,双击“服务器证书”,右侧操作区点击“创建证书申请”,按向导填写名称、组织、所在地区,密钥长度选2048,最后保存为一个.txt文件,内容格式就是P10。
Windows命令行certreq生成P10
适合老版本Windows或需要批量管理的场景,先准备一个request.inf配置文件:
[Version]
Signature="$Windows NT$
[NewRequest]
Subject = "C=CN;ST=Beijing;L=Beijing;O=Acme;OU=IT;CN=www.example.com"
KeyLength = 2048
KeySpec = 1
RequestType = PKCS10
保存文件后执行:
certreq -new request.inf server.p10生成的文件与OpenSSL产出的P10格式兼容,可以正常提交给CA。
云厂商控制台一键生成CSR
简米云、酷番云等平台在SSL证书申请流程中提供“一键生成CSR”的选项,系统直接帮你生成密钥和P10请求,这个方案适合不想碰命令行的用户,但要注意:控制台生成的私钥,平台会提供下载口令或备份入口,一定要妥善保存,丢了私钥证书就只能作废重来。
与p10文件打交道的操作细节
下面这些细节是实际操作中高频踩坑点,整理出来供参考:
- 私钥文件和P10文件建议固定命名,比如server.key、server.p10,放进同一目录集中管理
- P10提交给CA之后、证书签发之前,千万不要重新生成私钥,否则证书下来也对不上现有私钥
- 如果P10内容填错了,只能重新生成新的P10并重新走申请流程,没有修改通道
- SSL证书的私钥一旦泄露或丢失,必须立即撤销证书并重新申请,别心存侥幸
- 近年来,等保测评以及银行、政务类项目对接时,经常会要求对方提供P10文件,提前统一归档能省不少沟通成本
- 私钥文件可以多做一份加密备份,但不要通过即时通讯软件传输,最稳妥的是离线存储
Q&A:关于p10证书请求文件生成的高频疑问
同一个私钥能生成多个不同的P10文件吗?
可以,同一个server.key可以反复执行openssl req命令生成不同CN字段的P10文件,每个P10对应一个域名或应用,不过不建议长期共用一个私钥,每个证书最好绑定独立的密钥对,降低泄露风险。
P10文件内容里看不到私钥,正常吗?
正常,PKCS#10标准只包含公钥和身份信息,私钥根本不会写进P10文件,也不会在网络上传输,私钥始终保存在服务器本地的server.key文件里,CA机构拿到P10文件也无法反推出私钥,整个HTTPS体系的信任基础就建立在这个机制上,放心提交就行。
生成的P10文件丢失了,有影响吗?
没有实质影响,P10文件只是一个申请请求,证书签发下来后它就完成了历史使命,真正要紧的是私钥server.key,只要私钥还在,重新生成一个P10再次提交,依然能签出证书,反过来,私钥丢了但P10还在,那就必须重新生成密钥对并提交新的申请,据工信部相关规定,网站运营者对自身系统的密钥资产负有安全管理责任。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/702386.html