两台服务器共用一个ip的核心答案是:通过反向代理、网络地址转换(NAT)或虚拟IP(VIP)三种方式,让多台服务器共享同一个公网出口,由入口设备按规则把请求分发给内网不同机器。 方案选型很直接:一台做主入口一台做内网业务,用Nginx反向代理;两台对等业务需要主备切换,用Keepalived的VIP漂移;只想省公网地址,iptables端口转发就能解决。
两台服务器共用一个ip怎么设置
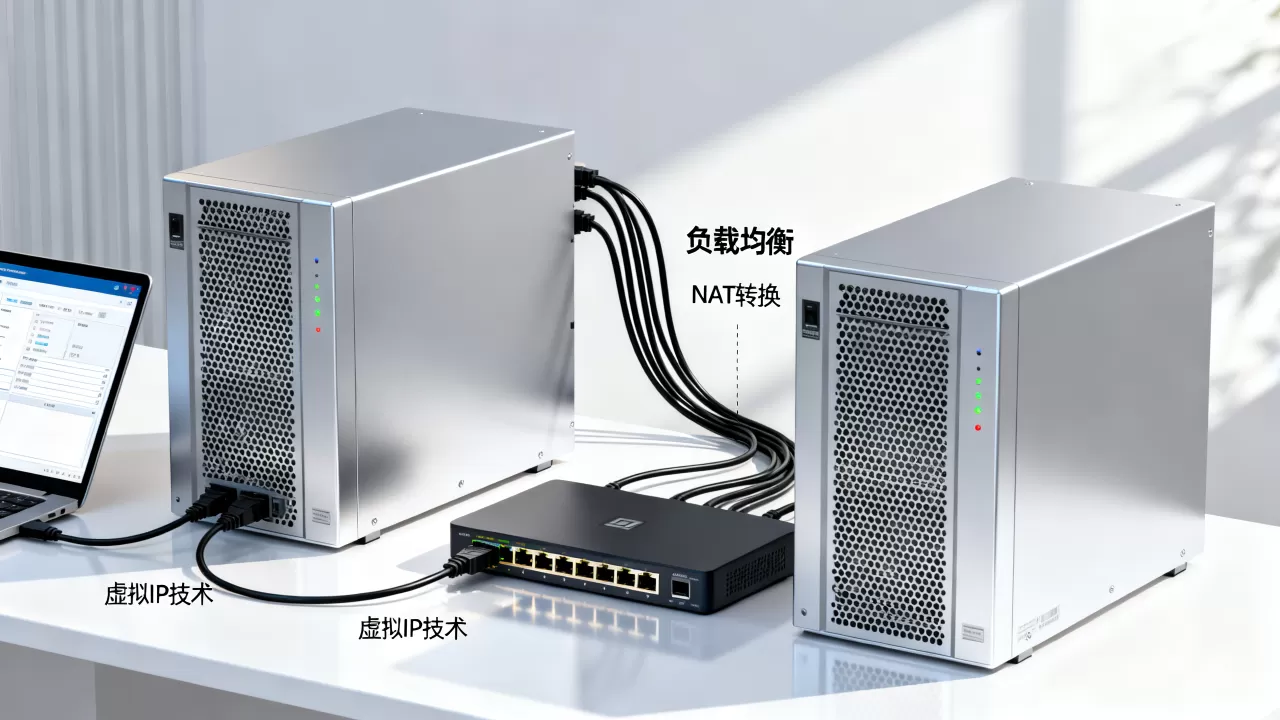
新手最容易上手的方案是反向代理,典型场景长这样:服务器A有公网IP且装了Nginx,服务器B只有内网IP但跑着业务,你在A上配置一个server块,把请求转发到B的「内网IP+端口」,外面访问A的IP和域名,流量就已经借道进入B了。

以Ubuntu服务器为例,操作路径如下:
- 编辑配置:
vim /etc/nginx/sites-available/reverse-proxy.conf - 写入核心转发块:
server {
    listen 80;
    server_name example.com;
    location / {
        proxy_pass http://192.168.1.10:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
- 软链接到sites-enabled并测试语法:
ln -s /etc/nginx/sites-available/reverse-proxy.conf /etc/nginx/sites-enabled/ && nginx -t - 重载配置:
nginx -s reload
务必把 168.1.10:8080 换成服务器B真实的内网地址和服务端口,这一步做完,两台服务器就在同一IP下协作值班了。
如果不想装Nginx,只想把某个端口直接透传,用iptables的DNAT规则更轻量,比如把A的3333端口转给B的22端口:
- 开启IP转发:
sysctl -w net.ipv4.ip_forward=1 - 添加转发规则:
iptables -t nat -A PREROUTING -d A的公网IP -p tcp --dport 3333 -j DNAT --to-destination 192.168.1.10:22
iptables -t nat -A POSTROUTING -s 192.168.1.0/24 -j MASQUERADE
- 持久化规则:
iptables-save > /etc/iptables/rules.v4
这样你就多了个「SSH跳板」,外面连A的3333端口,实际进的是B的22端口,两条思路,一条是业务级整体转发,一条是端口级定向转发,选哪条取决于你是要整个站点共享IP,还是仅仅让某个服务暴露出去。
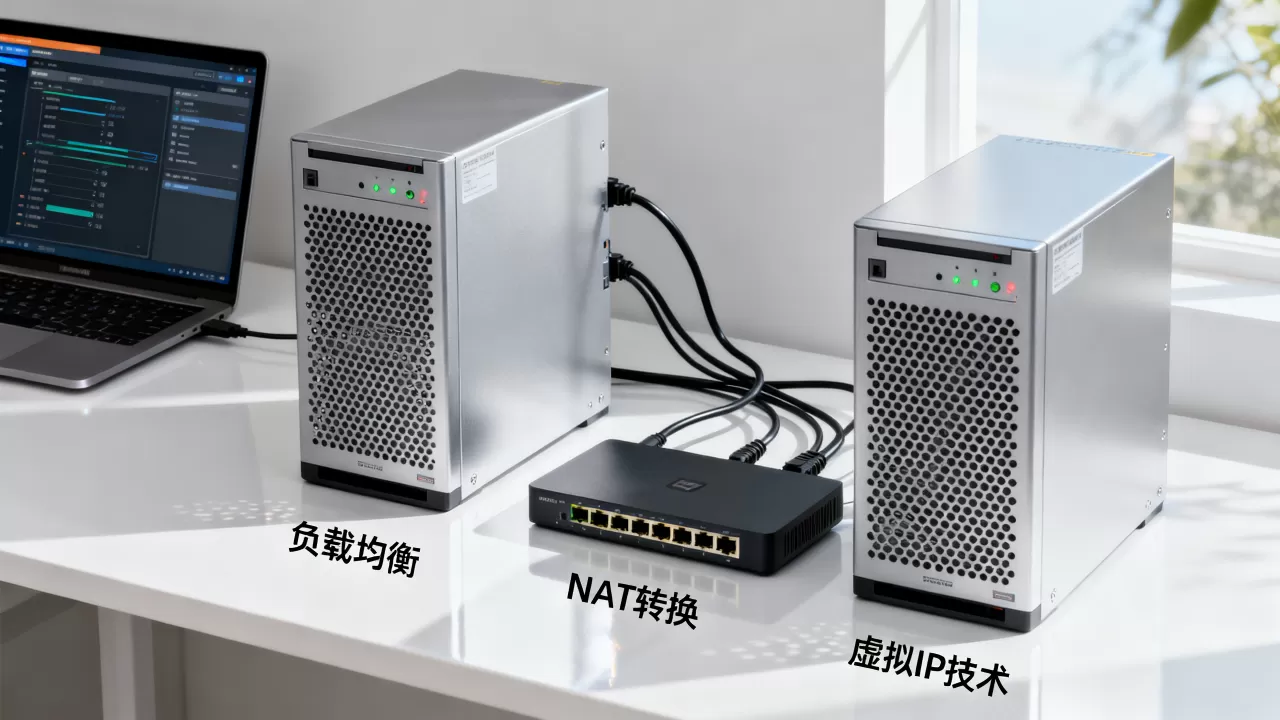
别忘了防火墙这个坑
多数云服务器默认只放行22和80端口,你转发用的自定义端口(比如上面的3333),必须在云安全组和本机防火墙同时放行,否则请求会被拦在内核外,转发规则再对也白搭,这是新手最容易卡住的点,没有之一。
一个ip对应多台服务器的几种场景
负载均衡场景
行业里最常见的用法是「一个IP后面挂多台Web服务器」,外面看到同一个公网入口,内部由Nginx或LVS做轮询分发,具体流程是:入口机安装Nginx并启用upstream模块,静态请求本地处理,动态请求轮询分发给后端两台机器,后端任何一台宕机,Nginx自动把流量切给健康的那台,这已经不只是”能不能共用一个IP”的问题,而是”如何用共享IP做出高可用”。
数据库主备场景
另一类高频场景是VIP漂移,两台数据库服务器,一主一备,对外只暴露一个虚拟IP,主库宕机后,备用库通过Keepalived把这个VIP揽到自己身上,外部连接完全无感,Keepalived的核心配置思路:
- 两台机器都安装keepalived,配置相同的virtual_ipaddress
- 主库priority设置100,备库设置90
- 主库挂了,备库通过VRRP协议发现收不到心跳,立即绑定VIP并广播ARP更新
这个方案里,两台服务器从来不需要同时持有那个IP,但对外永远只有一个IP在值班。IP本身不跑业务,跑业务的是IP背后被选中扛活的那台服务器。
开发测试场景
本地联调时,可以用网卡别名实现一台机器绑定多个IP,比如在CentOS上给同一块网卡添加两个地址:
ip addr add 192.168.1.20/24 dev eth0
ip addr add 192.168.1.21/24 dev eth0
这不算公网共享,但很多人搜「两台服务器共用一个ip」实际搜的是内网网卡别名操作,一并说明,别把技术栈搞混。
两台服务器共用一个公网ip多少钱
先给结论:很少有厂商按「两个公网IP」单独打包卖,多数情况下你是买一个公网入口再做内网互通,总费用远低于两条独立公网线路相加。 具体数字取决于你用的是公有云还是自建机房。
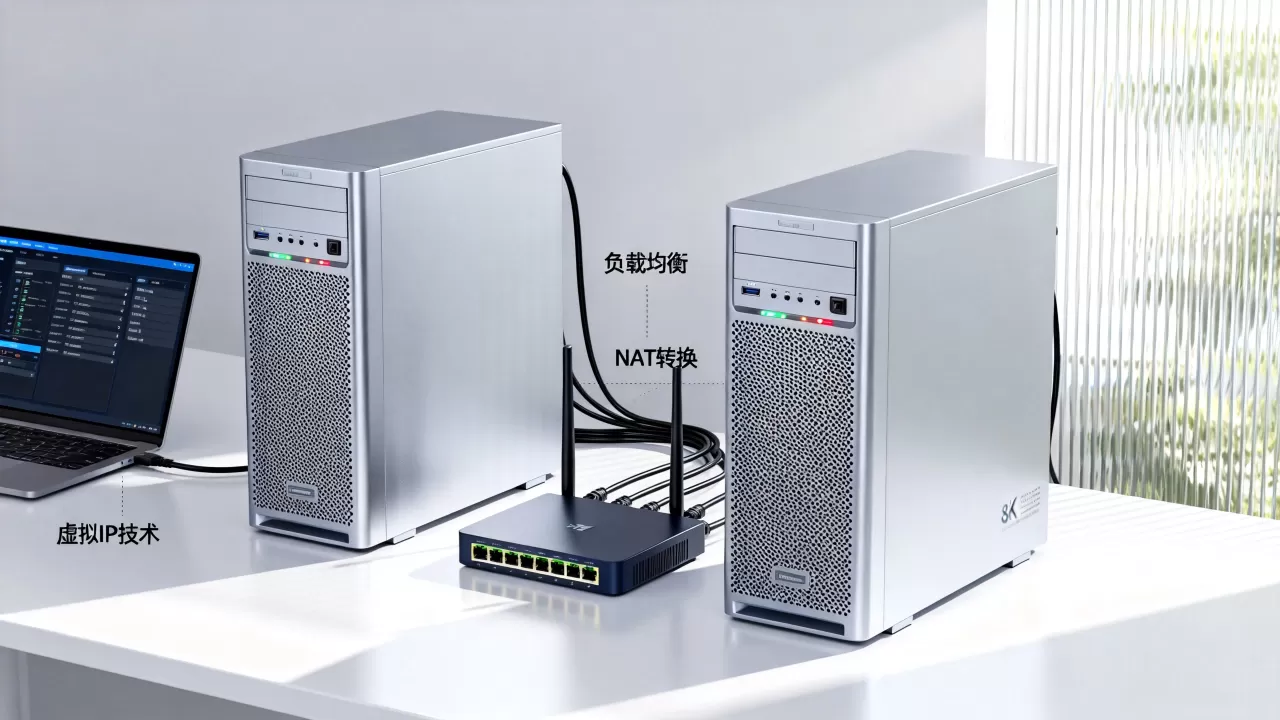
公有云场景下,国内服务器厂商(比如简米云、酷番云、华为云)的计价逻辑通常是:公网IP本身绑定某一台云主机,如果要做负载均衡或多台机器共享,走的是购买SLB/CLB负载均衡服务的路线,这个费用由实例费和流量费组成,实例费按小时计算,流量费按出网带宽阶梯结算,据行业共识,长跑业务选包年包月的负载均衡实例,总成本大约相当于单独购买两台带公网IP的高配实例的六到七折。
自建机房场景下,成本更集中在链路租赁和企业路由器上,你只需要一条光纤一个公网IP段,路由器上对多台服务器做NAT,与「每台服务器各拉一条宽带」相比,省下的不只是月租,还有电工和运营商两头跑的运维时间,行业内对此有个朴素的类比:门牌号只租一个,房间可以隔出很多间。
| 项目 | 公有云负载均衡共享IP | 自建机房NAT共享IP |
|---|---|---|
| 公网IP费用 | 按实例计费,包年更划算 | 一条线路一个IP,带宽按需 |
| 带宽费用 | 按出网流量结算 | 固定月租,超限限速或加钱 |
| 部署门槛 | 控制台点几下即可 | 需懂路由器配置或iptables |
| 维护成本 | 云厂商兜底,故障自动切换 | 完全自己扛,出问题自己查 |
业务量小、不想折腾硬件,云厂商负载均衡是性价比最优解;手里有多台存量物理机,自建NAT共享IP完全能打,关键在于把流量模型算清楚,别让带宽峰值反而成了账单刺客。
两台服务器共用一个ip的底层原理
原理必须讲透,因为面试考、故障排查也考,搞懂一台服务器怎么对外”假装”自己是两台,技术视野就上了一个台阶。
虚拟IP与ARP协议
VIP方案中,两台服务器在同一网段,但只有主节点会响应关于VIP的ARP请求,备份节点平时静默,一旦收到主节点的VRRP广播宣告,就把VIP绑定到自己网卡上,这叫“IP漂移”,漂移的不是IP,而是“这个IP属于谁”的事实,对客户端来说,IP地址从头到尾没变,变的是背后对应的MAC地址。
NAT的端口复用
NAT方案的核心是端口复用,公网IP只有一个,但端口有65535个,一台服务器用不完,那就分给多台子机一起用,路由器维护一张会话表,记录「内网IP+端口 ↔ 公网IP+对应端口」的映射,写规则时唯一要注意的是别把不同外网端口映射到同一个内网端口上,否则随机源端口会导致会话冲突。
这两套机制,一套解决“IP归属自动切换”,一套解决“一个入口多人出去”,大多数“共用一个IP”的提问,本质都在问这两件事之一。
两台服务器共用一个ip会影响性能吗
配置正确的前提下,性能影响可以忽略,业内专家指出,反向代理本身消耗的CPU资源占比极小,瓶颈永远在业务代码和公网带宽上,共享IP架构中,后端服务器之间走的是内网链路,只有入口机出网才占用公网带宽,内网千兆环境下转发延迟几乎可以不计。
一个实用的调优技巧是开启Nginx的keepalive连接复用,让后端连接不频繁重建,减少TCP握手开销,排查问题时,可以用netstat -s查看TCP重传率,如果SYN重传率异常高,优先查后端业务处理耗时,别急着甩锅给共享IP。
两台服务器共用一个ip的常见问题解答
两台服务器共用一个ip会不会不安全?
共享公网IP本身不降低安全等级,风险取决于内网是否做了隔离,建议把两台服务器放进独立的私有安全组,只放行必要端口,数据库等敏感服务单独绑定内网访问白名单,做好这些,共享IP与独立IP在安全层面的差异几乎可以忽略。
一个ip对应多台服务器,会影响网站搜索收录吗?
搜索引擎看重的是域名可达性和内容质量,并不关心IP背后有几台机器,只要站点响应正常、内容稳定,共享IP架构与独立IP在收录上没有本质差别,大型网站中采用负载均衡共享IP架构的相当多,排名并不受影响。
两台服务器共用一个ip怎么实现?
标准路径有三条:业务层用Nginx反向代理,网络层用NAT或端口映射,高可用场景用Keepalived的VIP漂移,前两种适合“多个服务同时共享一个IP入口”,第三种适合“同一时刻只有一台服务器持有该IP”,选哪条路,由业务的可用性要求和流量模型决定。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/705100.html