服务器脆弱性不是某个单独漏洞,而是配置、补丁、权限、网络暴露、供应链和运维流程叠加出的系统性风险;攻击者通常先找最容易的一环,而不是最复杂的那一个。
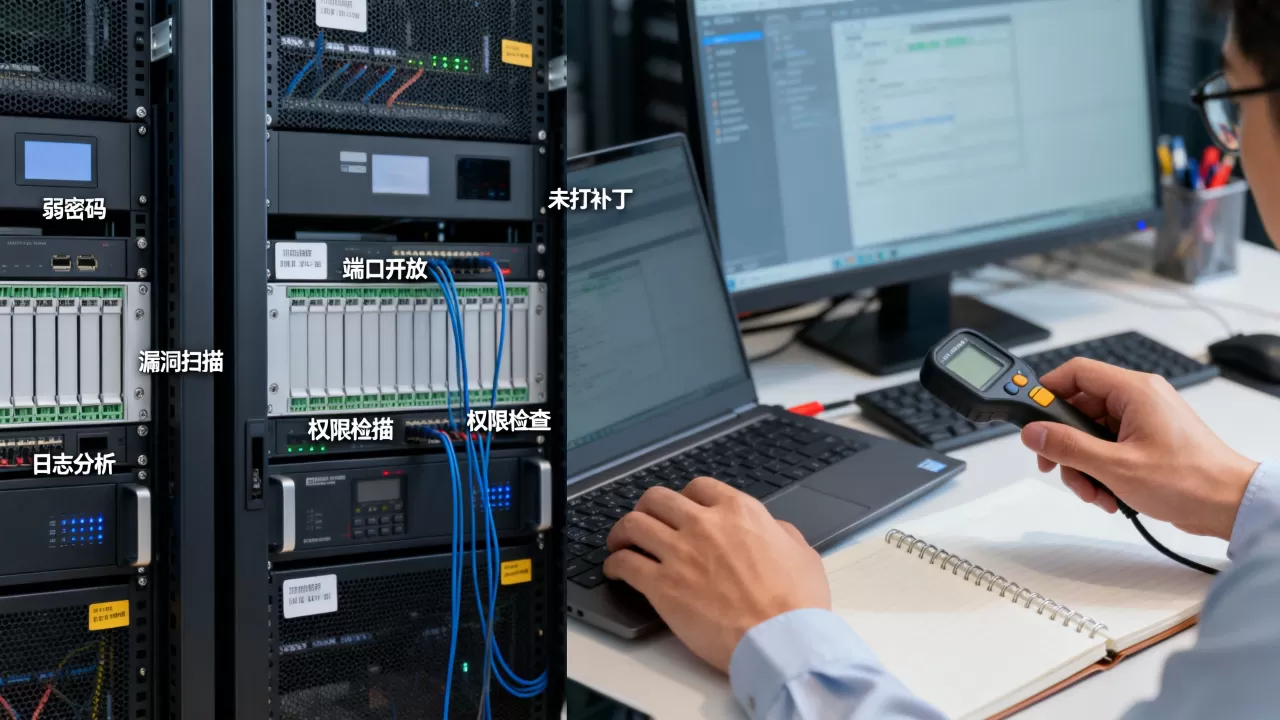
很多团队一提到服务器安全就想到漏洞扫描,扫描器只能看到一部分,真正的脆弱性藏在默认配置、重复使用的密码、对外开放的端口、长期不更新的组件,以及“先上线后补票”的变更流程里,业内专家指出,攻击者通常不会一上来就打零日,而是先试弱口令、旧组件和暴露端口。


服务器有哪些常见安全漏洞?先看五类高频脆弱点
配置脆弱性:默认配置、开放端口、目录权限
据工信部公开的安全通报,弱口令、未修复漏洞和配置错误长期是常见攻击入口,具体场景很常见:
- 安装完中间件后不改默认管理路径,比如Tomcat manager、Jenkins、phpMyAdmin直接暴露公网。
- 防火墙规则写成
0.0.0/0放行22、3389、6379、9200、27017。 - Web目录权限给到777,上传目录可执行脚本。
- 数据库监听
0.0.0,且root允许远程登录。
实操检查:
ss -tulnp
grep -R "0.0.0.0" /etc/ 2>/dev/null
如果看到Redis、MongoDB、Elasticsearch直接对公网,先收口再谈其他。
弱口令与权限膨胀:从SSH到数据库
- SSH允许密码登录,且root可直连。
- 数据库账号复用同一密码,读账号能写,写账号能删。
- 云AK/SK写进代码仓库或环境变量后长期不轮换。
- sudo权限过宽,普通用户可执行
sudo su或通配命令。
检查:
sudo -l
awk -F: '($3==0){print $1}' /etc/passwd
grep -E "PermitRootLogin|PasswordAuthentication" /etc/ssh/sshd_config
权限膨胀比弱口令更隐蔽:攻击者拿到一个低权账号后,可能借助cron、SUID、Docker组一路提权。
补丁与组件老化:CVE、依赖链、容器镜像
- 操作系统内核、OpenSSL、Log4j、Fastjson、Nginx等长期不升级。
- 容器镜像基于老旧基础镜像,构建时拉取latest,运行后无人重建。
- 第三方SDK、插件、主题带后门或已知漏洞。
- 内网离线环境没有补丁源,一拖就是几年。
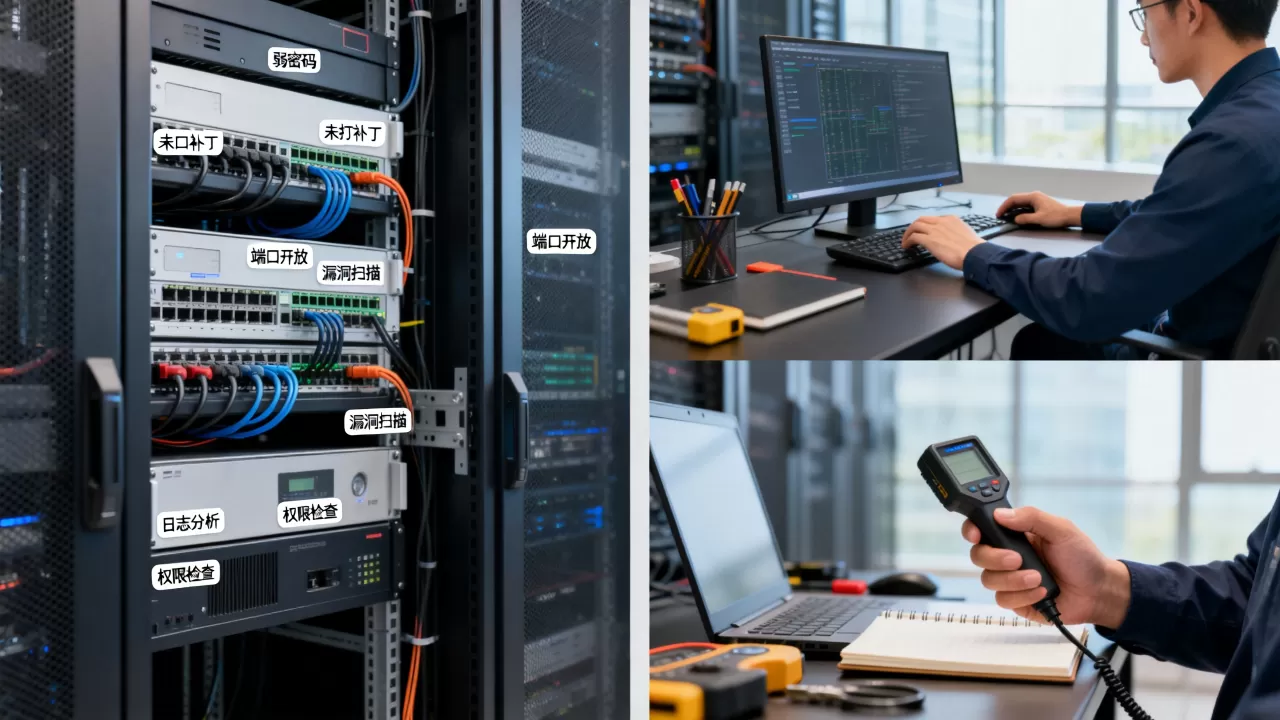
可以按CVSS评分排序,但别只看分数。能被公网触达且无需认证的漏洞,优先级最高。
apt list --upgradable
yum updateinfo list security
docker images --format "{{.Repository}}:{{.Tag}}"
网络暴露面:公网端口、管理后台、API
- 管理后台没有IP白名单,仅靠“隐藏路径”防护。
- 测试环境、旧版系统、临时调试接口忘记下线。
- API未做鉴权、限流、参数校验,导致越权查询或命令注入。
- 云安全组放行过宽,变更后未回收。
从外部视角看:
nmap -sV -Pn <目标IP>
curl -I http://<目标IP>/admin
公网暴露面每多一个,服务器脆弱性就多一条利用路径。
供应链与第三方服务:API、SDK、运维通道
- 供应商远程运维通道共享账号,离场后不关闭。
- 监控Agent、备份Agent以高权限运行,更新源被劫持。
- 代码依赖从非官方源拉取,缺少哈希校验。
- 多云环境里,一个IAM角色信任关系配错,可能跨账号访问。
这类脆弱性不修,服务器本身再加固也可能被绕开。
云服务器和物理服务器哪个更容易被攻击?边界不同风险不同
云服务器和物理服务器的脆弱性不能简单比高低,云服务器把机房物理安全、硬件维护交给云厂商,但租户要管好安全组、IAM、镜像、快照和API密钥,物理服务器可控性强,但固件、带外管理、RAID卡、交换机、机房进出都需要自己负责,行业共识认为,责任共担模型下,云上因配置错误导致暴露的比例更高;物理机则更容易在固件和带外管理上留盲区。
| 维度 | 云服务器 | 物理服务器 |
|---|---|---|
| 物理安全 | 云厂商负责 | 自建或托管机房负责 |
| 网络边界 | 安全组、NACL、VPC | 防火墙、交换机ACL |
| 补丁责任 | 租户管OS以上,部分托管 | 全部自己管 |
| 常见脆弱点 | 安全组过宽、AK泄露、快照公开 | BMC弱口令、固件旧、RAID管理口暴露 |
| 应急响应 | 可用快照回滚,但可能丢日志 | 需现场操作,恢复慢 |
如果是托管服务器,机房只保证电力、网络、门禁。服务器脆弱性修复仍然落在租户身上。
中小企业服务器加固需要多少钱?先做优先级再谈预算
预算没有统一答案,价格取决于服务器数量、是否等保、是否上云、有没有专职安全,可以按优先级分三档:
- 零成本:关公网端口、改弱口令、限制root登录、开启防火墙、清理无用账号。
- 低预算:上WAF、堡垒机、日志集中、漏洞扫描、备份验证。
- 持续投入:EDR、SIEM、渗透测试、代码审计、供应链安全。
实操路径:
- 资产盘点:
nmap扫内网,云API导出实例清单。 - 暴露面收口:安全组只放行业务端口,管理端口加白名单。
- 身份加固:SSH密钥登录,禁用密码,数据库最小权限。
- 补丁窗口:每月固定一次,先测试后生产。
- 备份演练:不是备份成功,而是恢复成功。
先做零成本和高危项,再谈安全产品采购。 否则买再多设备,默认口令还在,脆弱性依然敞开。
Linux服务器如何排查脆弱性?从账号、端口到补丁
按顺序执行,不要一上来跑重型扫描器,先看账号:
awk -F: '($3==0){print $1}' /etc/passwd
sudo -l
lastlog
再看端口和进程:
ss -tulnp
ps aux --sort=-%cpu | head
再看计划任务和启动项:
crontab -l
ls -la /etc/cron.
systemctl list-unit-files --type=service --state=enabled
再查SUID和可写目录:
find / -perm -4000 -type f 2>/dev/null
find / -writable -type d 2>/dev/null
补丁与内核:
uname -a
apt list --upgradable
yum updateinfo list security
日志:
journalctl -p err -S today
grep "Failed password" /var/log/auth.log
如果服务器跑容器:
docker ps
docker inspect <容器> | grep -i privileged
kubectl get pods -A -o wide
排查不是一次性任务,而是基线加持续对比。 今天合规的配置,明天可能因为一次上线变回脆弱状态。
北京服务器托管安全吗?机房侧防线与租户责任
北京机房通常电力、网络、门禁、消防较规范,但“托管安全”不等于“服务器安全”,机房负责物理环境,租户负责系统层,常见问题:
- 带外管理口BMC/iDRAC/IPMI暴露公网,弱口令可直接重启或挂载镜像。
- 机房内网未隔离,一台被入侵可横向扫描同网段。
- 托管商提供的KVM、备份、监控平台共用账号。
- 合同里没有明确安全责任边界和应急响应SLA。
检查BMC:
ipmitool -I lanplus -H <BMC_IP> -U <用户> -P <密码> chassis status
如果BMC和业务口在同一公网段,优先改到独立管理网。托管服务器脆弱性往往不在Web漏洞,而在带外管理和内网信任。
服务器脆弱性常见疑问解答
服务器脆弱性扫描结果全是中危,需要马上处理吗?
先看是否公网可达、是否需要认证、是否能导致命令执行或数据泄露,公网可达且无需认证的中危,优先级高于内网高危,能串链路提权的,也要提前处理。
没有公网IP的服务器是不是就没有脆弱性?
不是,内网服务器仍可能被钓鱼邮件、供应链投毒、运维终端感染后横向移动,弱口令、过期补丁、共享账号、过宽sudo权限在内网同样有效,内网不是信任区,只是攻击者跳板更多。
服务器被入侵后,最先应该做什么?
先隔离网络,保留内存和日志,再改密码、轮换密钥、查计划任务和启动项,不要急着重装,重装会丢掉溯源证据,确认入口后,修复配置和补丁,恢复数据,最后复盘变更流程,服务器脆弱性不会因为一次重装消失,除非根因被改掉。
服务器脆弱性管理的核心不是买最贵的设备,而是把配置、权限、补丁、暴露面和流程持续收口。 攻击者永远找最薄弱的一环,防守方也要按优先级堵住最容易被利用的那一环。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/705408.html