DNS服务器由硬件、操作系统、DNS服务软件、区域数据、安全模块和运维监控组件共同构成,它们像一套流水线,缺了任何一环都会影响解析。 下面按从底层到上层的顺序拆解,并给出选型、部署和排错的具体路径。
DNS服务器由哪些组件构成?四层结构一次讲清
硬件与网络层:服务器、网卡、IP与带宽
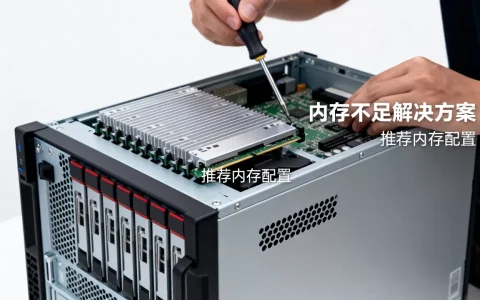
DNS服务器首先是一台计算机,它可以是物理机,也可以是云主机或容器实例,硬件层决定了它能扛住多少查询量。

- 服务器主机:物理服务器适合大型递归或权威场景;云主机适合弹性扩展,但要注意公网带宽和UDP限速。
- CPU:DNS查询本身不重,但递归解析、DNSSEC签名验证、日志写入会消耗算力,权威服务器对CPU要求相对低,递归服务器建议多核。
- 内存:缓存是DNS服务器的灵魂,内存越大,能缓存的记录越多,命中率越高,回源查询越少。
- 存储:区域文件、日志、DNSSEC密钥需要持久化存储,SSD能加快区域加载和日志写入。
- 网卡与网络:至少一块千兆网卡,公网IP是必备,大型场景会用Anycast和BGP,让不同地域用户访问最近的节点。
- 电源与冗余:生产环境建议双电源、双上行链路,避免单点故障。
操作系统层:Linux发行版与Windows Server
操作系统是DNS软件的运行底座,常见选择有:
- Linux:Ubuntu Server、Debian、CentOS Stream、Rocky Linux,它们稳定、资源占用低,适合跑BIND、Knot DNS、PowerDNS。
- Windows Server:自带DNS Server角色,图形化管理方便,适合AD域环境。
- 系统时间同步:NTP必须开启,DNSSEC签名和TSIG密钥都依赖准确时间,时间漂移会导致验证失败。
- 内核参数:需要调整文件描述符上限、UDP缓冲区、端口范围,比如在Linux下修改
/etc/sysctl.conf中的net.core.rmem_max。
DNS服务软件层:BIND、PowerDNS、Knot DNS怎么选?
这是DNS服务器的核心组件,不同软件定位不同,选错了运维成本会翻倍。
| 软件 | 定位 | 配置复杂度 | 适用场景 |
|---|---|---|---|
| BIND | 老牌全能 | 中等偏高 | 权威+递归、企业自建 |
| PowerDNS | 权威+数据库后端 | 中等 | 大量区域、动态更新 |
| Knot DNS | 高性能权威 | 中等 | 顶级域名、高并发权威 |
| Windows DNS | 域环境集成 | 低 | AD域、中小企业内网 |
| dnsmasq | 轻量转发+DHCP | 低 | 小型办公网、家庭路由 |
| Unbound | 递归解析器 | 中等 | 纯递归、缓存加速 |
行业共识认为,递归服务器和权威服务器应分离部署,递归服务器负责帮客户端查遍全球,权威服务器只回答自己管理的域名,混在一起会放大攻击面,也容易因为缓存污染影响权威解析。
数据层:区域文件、根提示、缓存与转发器
DNS服务器没有数据就是空壳,数据层包括:
- 区域文件:存储域名和IP的映射关系,BIND用
/var/named/example.com.zone,PowerDNS可以存MySQL。 - 根提示文件:递归服务器启动时要知道根服务器地址,通常放在
/var/named/named.ca。 - 缓存数据库:递归服务器把查到的记录临时存起来,BIND可以用
rndc dumpdb -cache导出缓存查看。 - 转发器配置:如果不想自己递归,可以配置
forwarders { 8.8.8.8; 1.1.1.1; };,把请求转给上游。 - 区域传输:主从服务器之间用AXFR或IXFR同步区域文件,保证数据一致。
安全与运维组件:DNSSEC、ACL、日志、监控
没有安全组件的DNS服务器,就像没锁门的仓库。
- ACL:限制哪些客户端可以查询、哪些IP可以做区域传输,BIND中用
allow-query和allow-transfer。 - TSIG:主从服务器传输时用密钥认证,防止伪造区域数据。
- DNSSEC:给解析结果加签名,防止缓存投毒,需要管理KSK和ZSK密钥,定期轮换。
- 日志:查询日志、错误日志、安全日志分开存,BIND的
querylog会记录每条查询,但高并发下别长期开。 - 监控:用Prometheus抓取BIND的统计接口,Grafana展示QPS、缓存命中率、失败率,命令行可以用
dnstop实时看查询来源。
业内专家指出,DNS缓存投毒和DDoS攻击是DNS服务器面临的主要威胁,安全组件不是可选项,而是生产环境的最低配置。
中小企业DNS服务器组件选型方案:场景化对比
50人以下办公网:dnsmasq或Windows DNS
这个规模不需要复杂组件,一台Linux小主机跑dnsmasq,既能做DNS转发,又能做DHCP,配置路径:/etc/dnsmasq.conf,加一行server=223.5.5.5即可,Windows环境直接用Server自带的DNS角色,和AD集成,省心。
100-500人:BIND或PowerDNS
人数上去后,内网需要Split DNS,把内部域名和公网域名分开解析,BIND的view功能很合适,如果区域经常变动,PowerDNS配MySQL更灵活,支持API动态更新,硬件建议4核8G起步,SSD存储。
对外权威解析:Knot DNS + Anycast
如果公司有多个对外域名,且访问量较大,建议用Knot DNS做权威服务器,它性能好、配置简洁,再配合Anycast,让北京、上海、广州的用户就近解析,国内机房需要备案,选择多线BGP机房能减少跨网延迟。
云上部署:云DNS服务与自建组件的取舍
云厂商的托管DNS服务省去了硬件和软件维护,按量付费,自建组件则控制力更强,适合有特殊合规要求或需要深度定制的场景,混合方案也常见:权威用云托管,递归在内网自建。
北京DNS服务器组件部署注意事项:地域网络差异
北京地区的网络环境有几个特点,一是多线运营商交汇,联通、电信、移动、教育网并存,如果只放单线机房,跨网用户解析延迟会明显升高,建议选择BGP多线机房,或者在北京、上海、广州同时部署权威节点。
二是备案要求严格,自建DNS服务器如果对外提供解析服务,域名必须完成ICP备案,内网递归服务器不需要备案,但也要做好ACL,防止被外部利用做DNS放大攻击。
三是延迟敏感,北京到全国各地的物理距离不同,递归服务器最好部署在用户集中的区域,如果用户主要在北京,本地递归缓存能大幅降低解析时间,可以用dig @localhost example.com测试本地解析耗时。
DNS服务器组件价格多少?成本拆解与避坑
自建DNS服务器的成本包括几块:
- 硬件成本:二手服务器几百到几千元,新服务器几千到几万元,云主机按配置,每月几十到几百元。
- 软件成本:BIND、PowerDNS、Knot DNS都是开源免费,商业支持服务需要付费,但中小企业通常用不上。
- 带宽成本:DNS查询包很小,但DDoS攻击会打满带宽,建议购买清洗服务或使用高防IP。
- 人力成本:这是最大的隐性成本,一个熟悉BIND和DNSSEC的运维,月薪不低。
- 云服务价格

:托管DNS通常按查询量计费,每百万次查询几元到几十元不等,具体价格以厂商报价为准。
避坑提醒:不要买所谓的“DNS服务器一体机”,很多是低配硬件加开源软件,溢价严重,自己装一台Linux服务器,成本更低,控制力更强。
如何查看DNS服务器组件运行状态?命令与路径
Linux下BIND排查
- 查看版本:
named -v - 检查主配置:
named-checkconf /etc/named.conf - 检查区域文件:
named-checkzone example.com /var/named/example.com.zone - 查看服务状态:
systemctl status named - 查看监听端口:
ss -tulnp | grep :53 - 导出缓存:
rndc dumpdb -cache,文件在/var/named/data/cache_dump.db - 重新加载配置:
rndc reload
Windows DNS排查
- 打开DNS管理器:
dnsmgmt.msc - 命令行查看:
Get-DnsServer、Get-DnsServerZone - 清除缓存:
Clear-DnsServerCache - 查看日志:事件查看器中的DNS Server日志
通用连通性测试
- 查询解析:
dig @127.0.0.1 example.com A - 跟踪递归:
dig +trace example.com - 检查DNSSEC:
dig +dnssec example.com
Q&A:DNS服务器组件常见问题
DNS服务器组件中哪个最容易出问题?
缓存组件和区域文件最容易出问题,缓存可能被污染,导致解析到错误IP;区域文件可能因为手工编辑出现语法错误,导致整个域名解析失败,建议每次修改区域文件后,先用named-checkzone校验,再rndc reload。
自建DNS服务器组件与使用公共DNS有什么区别?
自建组件控制力强,可以定制内网解析、做Split DNS、记录完整查询日志,公共DNS如114.114.114.114、8.8.8.8,省去运维,但无法解析内网域名,也无法深度定制,企业内网通常自建递归,对外权威则根据规模选择自建或托管。
没有DNSSEC组件会影响网站访问吗?
不会直接影响网站访问,DNSSEC是可选的安全增强组件,不部署DNSSEC,DNS解析照样工作,但容易遭受缓存投毒攻击,如果网站涉及金融、电商等敏感场景,建议部署DNSSEC,并定期检查签名有效期。
DNS服务器是硬件、系统、软件、数据、安全、运维六大组件协同的结果,缺一不可。 理解每个组件的职责,才能选对方案、快速排错、稳住解析。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/707256.html