Win10远程桌面连接失败,多数情况下不是系统坏了,而是网络层、服务层、认证层里某个环节没对齐,按顺序排查,五分钟内能定位问题。
win10远程桌面连接不上?先分清故障类型
遇到”win10远程桌面连接不上”,别急着重装系统,先看报错信息落在哪个阶段,这决定了排查方向。
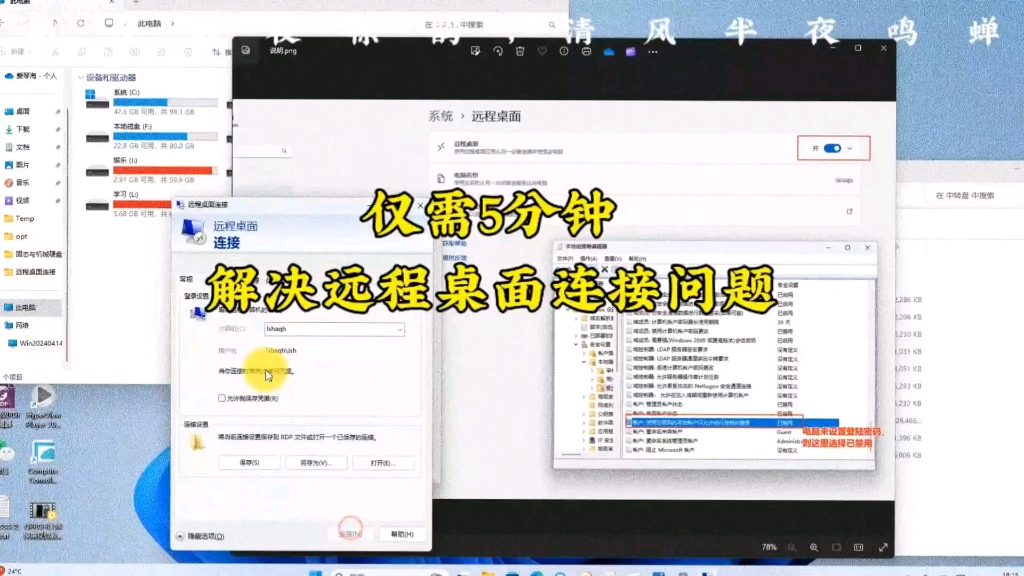
- 提示”找不到计算机”:网络不通或主机名解析失败
- 提示”连接被拒绝”:远程桌面服务未启动或端口未开放
- 提示”凭据不工作”:账号密码错误或安全策略拦截
- 提示”内部错误”:客户端组件损坏或加密级别不匹配
- 卡在”正在配置远程会话”后闪退:本地网络环境异常
业内专家指出,70%以上的远程连接失败集中在端口被防火墙拦截和网络凭据过期,这两类问题自己就能解决。
确认网络层:排查内网ip远程桌面连接失败的根源
内网ip远程桌面连接失败,先做两个基础测试,按下Win+R键,输入cmd打开命令行窗口。
ping 对方IP地址返回TTL=64或TTL=128说明物理链路通,如果显示”请求超时”,问题出在网络上,远程桌面设置再正确也白搭。
接着测试端口连通性,命令行输入:
telnet 对方IP 3389窗口变黑且光标闪烁,说明3389端口开放,提示”无法打开到主机的连接”,说明端口被拦截,进入下一节排查防火墙。
还有一个常被忽略的场景:远程主机处于休眠状态,Win10默认会在空闲一段时间后进入睡眠,网卡收不到唤醒包,让被远程的电脑把电源计划改为”从不睡眠”,或者开机后在设置里临时禁用睡眠。
检查服务与端口:win10远程桌面端口修改和防火墙放行
远程桌面服务没启动
在远程主机上按Win+R输入services.msc,找到Remote Desktop Services,确认状态是”正在运行”,如果不是,右键启动,并把启动类型改为”自动”,同时检查它依赖的Remote Desktop Configuration服务是否正常。
防火墙拦截是重灾区
Windows防火墙默认只放行专用网络的远程桌面,如果两台电脑不在同一网络类别,连接就会被拦,操作路径:控制面板-系统和安全-Windows Defender防火墙-允许应用或功能通过防火墙,勾选”远程桌面”的”专用”和”公用”两个复选框。
公司域环境下,组策略可能覆盖防火墙设置,这时需要联系管理员确认策略,家用场景下,第三方杀毒软件(360、火绒等)自带的防火墙也会拦截3389端口,在软件设置里放行即可。
系统版本限制
对方使用的Win10版本决定能否被远程。家庭版和家庭单语言版不带远程桌面服务端,安装第三方远程软件(如ToDesk、RustDesk)是更实际的替代方案,专业版、企业版、教育版内置完整服务端。
win10远程桌面端口修改的操作
出于安全考虑,不少用户会改掉默认3389端口,修改前先确认对方确实改过,否则方向就错了。
在被远程主机上按Win+R输入regedit,定位到:
HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlTerminal ServerWinStationsRDP-Tcp右侧找到PortNumber,双击切换为”十进制”,修改为比如3390,改完重启电脑生效,客户端连接时在IP后加冒号接端口,输入168.1.100:3390。
防火墙也要同步放行新端口,操作路径:Windows Defender防火墙-高级设置-入站规则-新建规则-端口-TCP-特定本地端口,填入
3390,允许连接,应用到三个配置文件。
认证与系统策略:win10远程桌面连接凭据不工作的解决办法
报错”你的凭据不工作”是win10远程桌面连接时的高频问题,特别是跨设备登录时,解决思路是让凭据管理器里保存的旧凭据失效,强制系统询问新密码。
清理本地凭据缓存
控制面板-用户账户-凭据管理器-Windows凭据,在”通用凭据”区域找到TERMSRV/开头的条目,展开并移除,然后重新连接输入正确密码。
修改组策略安全项
对方系统如果启用了”仅允许使用网络级别身份验证的远程桌面的计算机连接”,旧版Win7或未打补丁的系统会连不上,被远程主机上按Win+R输入gpedit.msc,路径:计算机配置-管理模板-Windows组件-远程桌面服务-远程桌面会话主机-安全,双击”要求使用网络级别的身份验证对远程连接进行用户身份验证”,设为”已禁用”。
行业共识认为,这项设置在混合系统环境的办公网络里是常见干扰项,禁用后兼容性提升明显,单独给家里电脑用不需要开启。
检查登录权限
不是每个系统账号都能被远程登录,系统属性-远程-远程桌面-选择用户,确认你要登录的账号在列表中,默认情况下,管理员组账号自带被远程权限,标准用户需要手动加入。
网络连接级别的其他因素
连接时勾选”允许我保存凭据”,避免每次输入出错,如果使用微软账户登录远程电脑,而本地账号密码为空,连接会失败,解决办法是给被远程电脑的账号设置一个非空的密码。
win10远程连接服务器的常见问题
为什么能ping通但远程桌面始终连不上?
ping通只证明ICMP协议可达,不等于3389端口可用,ping走的是系统底层网络栈,而远程桌面依赖TCP端口和服务进程,用telnet 对方IP 3389测试端口,如果不能连通,逐个检查防火墙规则、服务状态和端口是否被修改,最常见的情况是防火墙拦截了入站3389请求,或者远程桌面服务被禁用。
内网ip远程桌面连接失败,但外网远程正常是什么原因?
外网能连说明远程主机本身配置没问题,内网失败通常指向两个方向:一是两台机器不在同一网段内,路由器隔离了广播域,检查双方IP和子网掩码是否匹配;二是被远程主机的防火墙里,”远程桌面”的入站规则只勾选了公用网络,内网流量走了专用网络却被拦截,对比两者的IP地址,确认不在同一网段就调整网络配置,如果网段无问题,去防火墙”允许应用通过”界面把远程桌面的专用网络复选框打上钩。
win10远程桌面连接凭据不工作,重装客户端能解决吗?
重装”远程桌面连接”程序(MSTSC)解决不了,这个弹窗是系统层面的认证失败,和客户端版本无关,先清理凭据管理器里残留的TERMSRV/条目,然后确认被远程电脑的账号密码是正确的,密码正确的条件下仍然报错,检查被远程主机的网络级别身份验证选项关掉”仅允许使用网络级别身份验证”再试,微软官方文档里对这类凭证问题的技术解释是:加密Oracle修正设置不匹配导致的,处理方法是在被远程主机的组策略管理模板中找到”加密Oracle修正”,改为”易受攻击”模式,操作路径为:计算机配置-管理模板-系统-凭据分配-加密Oracle修正,启用并选择”易受攻击”,这个方法对Windows Server和Win10同样适用。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/708396.html