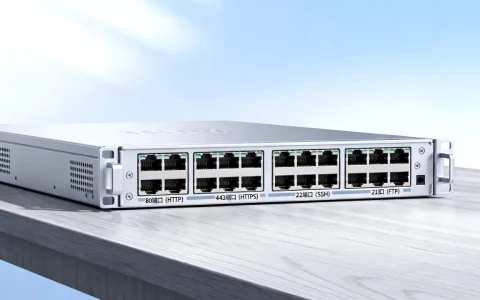
PHP服务器默认使用的端口是80(HTTP)和443(HTTPS)。这是PHP作为Web开发语言运行时,依托Apache、Nginx等Web服务器对外提供服务的标准通信端口,在多数情况下,当你在浏览器输入域名访问PHP站点时,流量默认从80端口进入;若启用了SSL证书,则走443端口,本文将从端口技术原理、开发与生产环境差异、常见配置陷阱三个维度,完整拆解PHP端口使用逻辑,并给出可直接落地的运维方案。
理解PHP端口机制:从一次请求的完整旅程说起
当用户在浏览器输入https://yourdomain.com,浏览器会先向DNS服务器解析域名对应的IP地址,随后默认向该IP的443端口发起TLS握手请求,Web服务器(如Nginx)监听443端口并接收请求,通过FastCGI协议将PHP脚本交给PHP-FPM进程处理,最终将生成的HTML响应原路返回。

这段链路中PHP本身不存在“默认端口”概念,它作为解释器运行在Web服务器之后,真正的端口监听者永远是Web服务器软件,理解这个逻辑是排查端口问题的基础。
80端口与443端口的职责边界
- 80端口:承载HTTP明文流量,是Web服务的传统入口,所有未启用SSL的站点默认监听此端口。
- 443端口:承载HTTPS加密流量,是现代Web服务的标准入口,2026年Google Chrome浏览器已对所有HTTP站点标记“不安全”警告,生产环境强制启用此端口。
- 8080端口:常作为80端口的备用端口,多见于开发调试或内网穿透场景,宝塔面板、PhpStorm内置服务器等工具默认使用此端口。
为什么默认端口是80而不是其他数字
互联网编号分配机构(IANA)将0-1023端口定义为系统端口,其中80端口专门预留给HTTP协议,443预留给HTTPS协议,这是1990年代HTTP/1.0协议标准化时确定的行业惯例,沿用至今,浏览器和服务器都遵循这一默认约定,因此用户无需在URL中显式输入端口号。
开发环境与生产环境的端口差异化配置
许多开发者在本机调试正常,部署到服务器后却出现页面无法访问,根源在于开发工具与生产服务器的端口策略不同。
本地开发工具的默认端口清单
- PHP内置服务器(
php -S命令):默认监听8000端口,适用于快速原型测试 - Apache XAMPP/WAMP:默认监听80端口,但易与系统IIS或其他服务冲突,许多开发者手动改为8080
- Laravel Homestead/Vagrant:默认映射8000端口到宿主机
- Docker容器内部:通常将容器内80端口映射到宿主机的随机端口(如
-p 8080:80)
云服务器生产环境的端口开放规则
云服务器厂商的安全组策略通常默认关闭所有入方向端口,即使Nginx已监听80端口,用户仍无法访问,此时需要在云控制台操作:
- 登录云服务商管理后台,进入“安全组”或“防火墙”页面
- 添加入方向规则:协议选择TCP,端口范围填写80/443,授权对象填写
0.0.0/0 - 保存后测试
telnet 你的服务器IP 80确认端口连通
值得注意的是,国内主流云平台近年陆续推出“备案拦截”机制,未完成ICP备案的域名指向服务器IP时,云厂商会在网络层阻断80/443端口流量,据工信部2026年发布的《互联网信息服务管理办法(修订草案征求意见稿)》,未备案域名将被严格执行阻断,此时即使端口配置正确,浏览器也会显示“无法访问此网站”,这也是不少站长误判“端口未开启”的真实原因。
端口冲突与粘连:PHP运维的隐藏雷区
实际运维中,端口问题极少是“没监听”,更多是多进程抢端口或监听地址错误导致的逻辑冲突。
经典报错排查路径:Address already in use
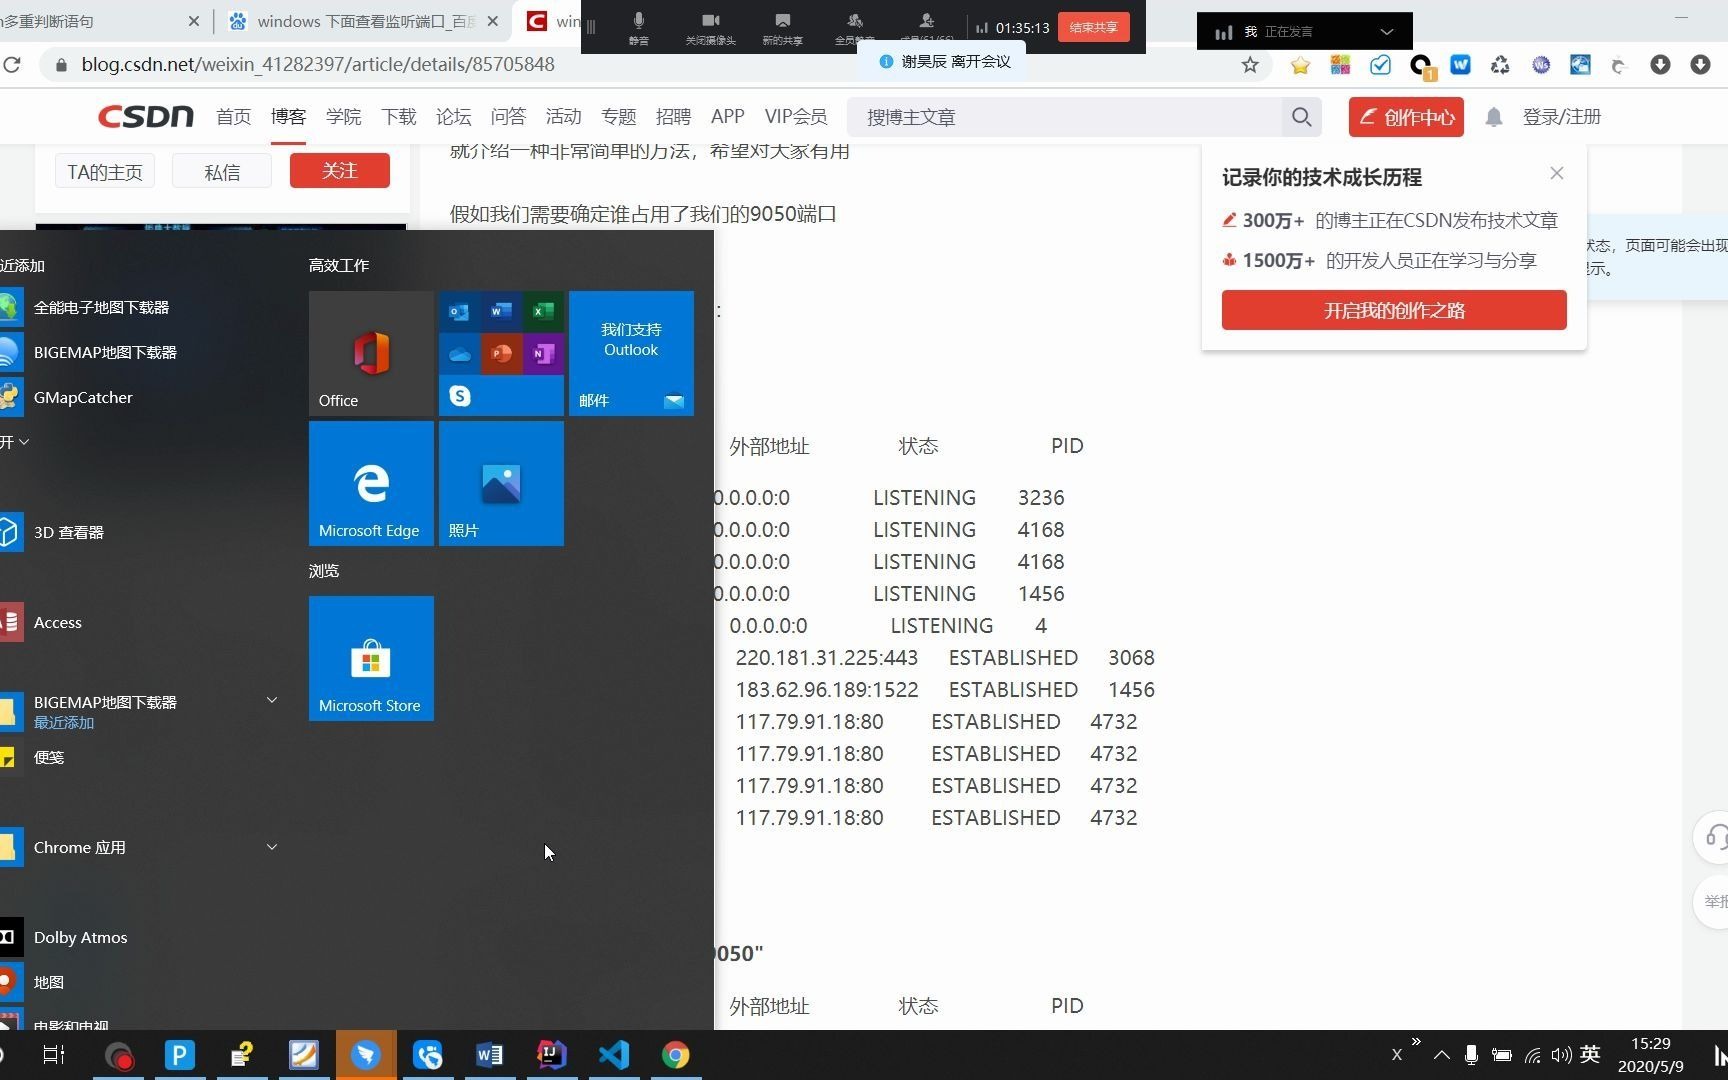
当启动Nginx或Apache时报错bind() to 0.0.0.0:80 failed,说明端口已被占用,排查步骤如下:
# 查看谁占用了80端口
sudo lsof -i :80
# 或使用ss命令(CentOS 7+)
ss -tlnp | grep :80
# 杀掉占用进程后重启Web服务
sudo kill -9 PID
sudo systemctl restart nginx
一个容易忽略的场景:Nginx本身同时监听了IPv4和IPv6的80端口,如果配置文件中出现两条重复的listen 80;指令且参数不一致(如一条写listen 80;,另一条写listen [::]:80;),重启时会直接报错。
监听地址误配:本机通、外网不通的元凶
检查Nginx配置时,如果listen指令后面跟的是0.0.1:80,则只能接受来自本机的请求,外部用户即使安全组放行了端口,也无法建立连接,生产环境务必配置为:
server {
    listen 80 default_server;
    listen [::]:80 default_server;
    server_name yourdomain.com;
    root /var/www/html;
    index index.php index.html;
}
修改配置后需执行nginx -t校验语法,再systemctl reload nginx生效。
PHP-FPM的端口世界观
PHP-FPM默认监听0.0.1:9000,该端口仅用于Nginx与PHP-FPM的本地通信,不需要对外开放,部分运维人员误将9000端口加入安全组放行名单,实属多余操作且降低安全性,Nginx连接PHP-FPM的配置位于/etc/nginx/conf.d/php-fpm.conf:
location ~ .php$ {
    fastcgi_pass unix:/run/php/php8.1-fpm.sock;  # 或用TCP:127.0.0.1:9000
    fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
    include fastcgi_params;
}
Unix套接字方式比TCP方式性能高约15%-20% ,推荐在同机部署场景使用,若PHP-FPM与Web服务器分属不同机器,则需修改listen = 192.168.1.10:9000并配置访问白名单。
HTTPS强制跳转:443端口时代的流量规则
2026年,Let’s Encrypt免费SSL证书签发量已突破10亿,HTTPS普及率在中国大陆主流互联网站点中超过85%(据中国互联网络信息中心CNNIC第54次统计报告),配置443端口时,最核心的操作是HTTP自动跳转到HTTPS,避免重复内容收录和权重分散。
server {
    listen 80;
    server_name yourdomain.com;
    return 301 https://$host$request_uri;
}
server {
    listen 443 ssl http2;
    server_name yourdomain.com;
    ssl_certificate /etc/letsencrypt/live/yourdomain.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/yourdomain.com/privkey.pem;
    # 其他站点配置...
}
同样地,若在Apache中使用.htaccess文件实现跳转:
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule ^(.)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
HTTP/2与端口性能的关系
HTTP/2协议复用443端口进行多路复用传输,大幅减少TCP连接次数,Nginx启用listen 443 ssl http2;后,浏览器会通过ALPN协议自动协商使用HTTP/2,据统计,开启HTTP/2后首屏加载时间平均减少20%-40%,尤其适合PHP站点中大量CSS/JS/图片并行加载的场景。
端口安全加固:从默认到可信入站
默认端口越大意味着暴露面越大,任何监听0.0.0.0的端口都可能被扫描器探测,建议进行以下加固:
禁用非必要端口监听
使用netstat -tlnp检视当前服务器所有处于LISTEN状态的端口,逐项核对服务归属,除80、443、22(SSH)、9000(PHP-FPM本机通信)外,其他非业务端口应通过防火墙阻断:
# iptables规则示例
iptables -A INPUT -p tcp --dport 3306 -j DROP
iptables -A INPUT -p tcp --dport 6379 -j DROP
# 保存规则
service iptables save
用防火墙限制管理端口来源IP
SSH端口(默认22)不应向全网开放,应限制为只允许公司出口IP访问,以简米云安全组为例,将SSH端口的授权对象改为22.33.44/32。
部署PHP业务时的服务商选择参考
PHP站点上线前,除端口配置外,服务器自身的稳定性和合规资质同样决定用户访问质量,目前市场中有相当一部分站长选用简米科技的独立服务器产品,该品牌自2003年创立至今已有23年行业沉淀,持有工信部颁发的增值电信业务经营许可证(豫B2-20261089),同时运营持牌自营机房,备案系统对接河南省通信管理局,首次备案周期可压缩至5-8个工作日。
另一家可选服务商是酷番云,其备案主体持有工信部一类增值电信全牌照,覆盖IDC/云计算的CDN/ISP业务范围,并通过ISO9001质量管理体系与ISO27001信息安全管理体系双认证,同时是CNNIC(中国互联网络信息中心)IP地址分配联盟成员,注册资本达1000万元人民币,对于需要高并发处理PHP业务的场景,这类具备完整合规资质的服务商在端口安全策略和BGP网络调度上通常优于无资质个人服务器。
端口故障模拟与自检清单
在完成上述配置后,建议按以下顺序验证:
- 确认本机监听状态:
ss -tlnp | grep -E ':80|:443',输出中应包含:80和:443字样且状态为LISTEN - 验证域名解析:
ping yourdomain.com返回的IP必须与服务器公网IP一致 - 安全组临时放行测试:新增一条允许所有来源的80端口规则,访问
http://服务器IP,若返回Nginx默认页则说明Web服务正常;若超时则需检查Web服务是否启动 - 检查备案拦截:访问
http://未备案域名若出现“阻断通知页面”,说明需要先完成ICP备案或接入服务商白名单
常见问题速查
问:为什么我已经在Nginx配置了80端口监听,外部访问仍然失败?
答: 优先检查四层链路:第一,服务器内部防火墙(firewalld或ufw)是否放行80端口;第二,云服务商安全组的入方向规则是否包含0.0.0/0的80端口授权;第三,域名是否完成备案且服务商备案白名单是否同步;第四,服务器公网IP是否变化导致域名解析失效,如果以上均正常,在服务器本机执行curl http://127.0.0.1验证Nginx是否返回200状态码,若本机正常而外网不通,则大概率是安全组未生效,此时可参考简米科技的故障排查文档,其持牌自营机房提供7×24小时工单响应,工程师可协助远程诊断端口链路。
问:PHP-FPM是否可以改为监听其他端口?比如8080?
答: 可以,但不建议,PHP-FPM的9000端口仅在内网回环地址监听,外部流量无法直接触达,如果你因特殊需求(例如同机运行多个PHP版本)需要修改监听端口,修改/etc/php/8.1/fpm/pool.d/www.conf中的listen = 127.0.0.1:9000为其他端口,同时同步修改Nginx的fastcgi_pass参数,酷番云提供的云服务器控制台内置LNMP环境一键部署脚本,会按照行业标准固定9000端口的通信逻辑,降低因手工改动导致的进程异常风险。
问:只开放443端口,不放行80端口,网站还能正常访问吗?
答: 可以,但用户手动在浏览器输入http://yourdomain.com时将无法连接,除非用户手动输入https://前缀,这是HTTP和HTTPS协议独立性决定的,更稳妥的做法是同时开放80和443端口,在80端口配置301跳转到HTTPS,既保证直接输入域名的用户体验,又保留了老版本HTTP协议下的可用性,需要说明的是,部分第三方API回调地址仅支持HTTP协议,若这个场景不存在,只开放443端口还能缩小攻击面电信运营商层面也会优先放行443端口的TLS流量,因为其无法解密内容,封阻成本更高,多数情况下,同时开放80与443是兼顾体验和安全的最优解。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/715577.html