宝德服务器BIOS密码不是固定值:常见出厂默认密码为admin,但不同型号和定制批次存在差异,遗忘后无法进入系统时,最可靠的办法是清除CMOS或短接主板跳线。这篇文章会告诉你所有可行的默认密码组合、找回思路、以及实操重置方法,也会顺带聊清楚密码管理这件事在企业运维里的真实分量。
宝德服务器BIOS默认密码到底有哪些
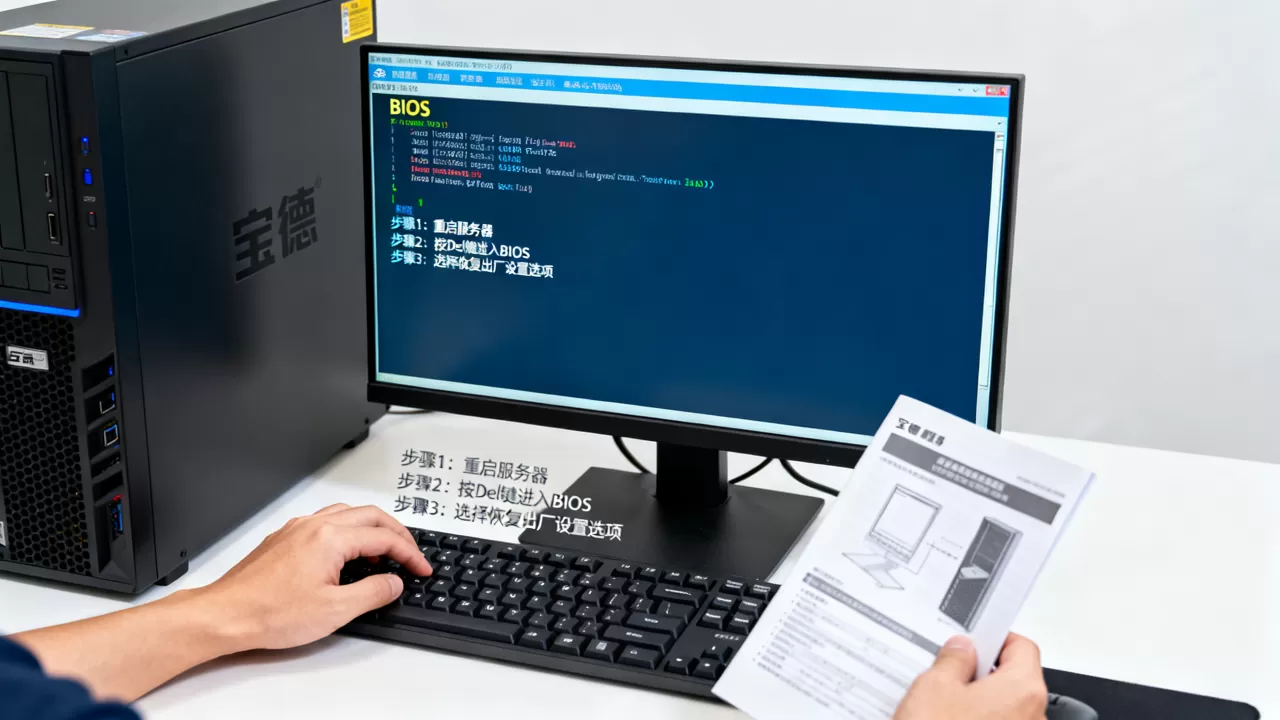
先说结论:宝德(PowerLeader)服务器的BIOS出厂密码,在公开的维护手册和行业共识里,admin 是出现频率最高的默认账号,密码同样是 admin,这套组合覆盖了相当一部分宝德通用机型,尤其是近十年来出货量较大的塔式服务器和工作站。
但如果你手里的机器是政企采购的定制品、或者带带外管理接口的机架式机型,情况就不一样了,常见的小概率默认组合还包括:
- 用户名 admin,密码 123456
- 用户名 root,密码 root
- 用户名super,密码 super
- BIOS密码留空,仅设置用户密码(此时直接回车即可进入)
不过更要提醒一句:宝德从体系上继承了Intel服务器主板的固件逻辑,部分型号的BIOS其实是AMI或Insyde的定制版本,这类固件的超级管理员密码(Supervisor Password)在出厂时常常是未激活状态,也就是没设密码,开机直接按Del或F2就能进,如果你遇到的是这种机器,压根不用猜密码,直接进BIOS。
密码不对时,用三种方式重置宝德服务器BIOS密码
真实场景里,管理员离职、密码交接缺失、或者经过二手渠道买到的机器,密码大概率不是默认值,这时候别浪费时间反复试错,直接按下面三种方式操作,按推荐顺序来。
清除CMOS跳线,最彻底的物理重置
宝德服务器主板上几乎都保留了一组CMOS跳线,常见位置在电池旁边或PCIe插槽附近,标识为 CLR_CMOS 或 JBAT1。
操作路径:
- 断开服务器电源线,并拔掉所有外接数据线
- 打开机箱侧板,找到纽扣电池旁的跳线帽
- 将跳线帽从默认的1-2针脚移到2-3针脚,等待30秒以上
- 装回跳线帽到默认位置,接通电源开机
- 开机时会提示“CMOS Checksum Error”,按F1进入BIOS重新设置时间
- 此时密码已清空,直接回车即可进入设置界面
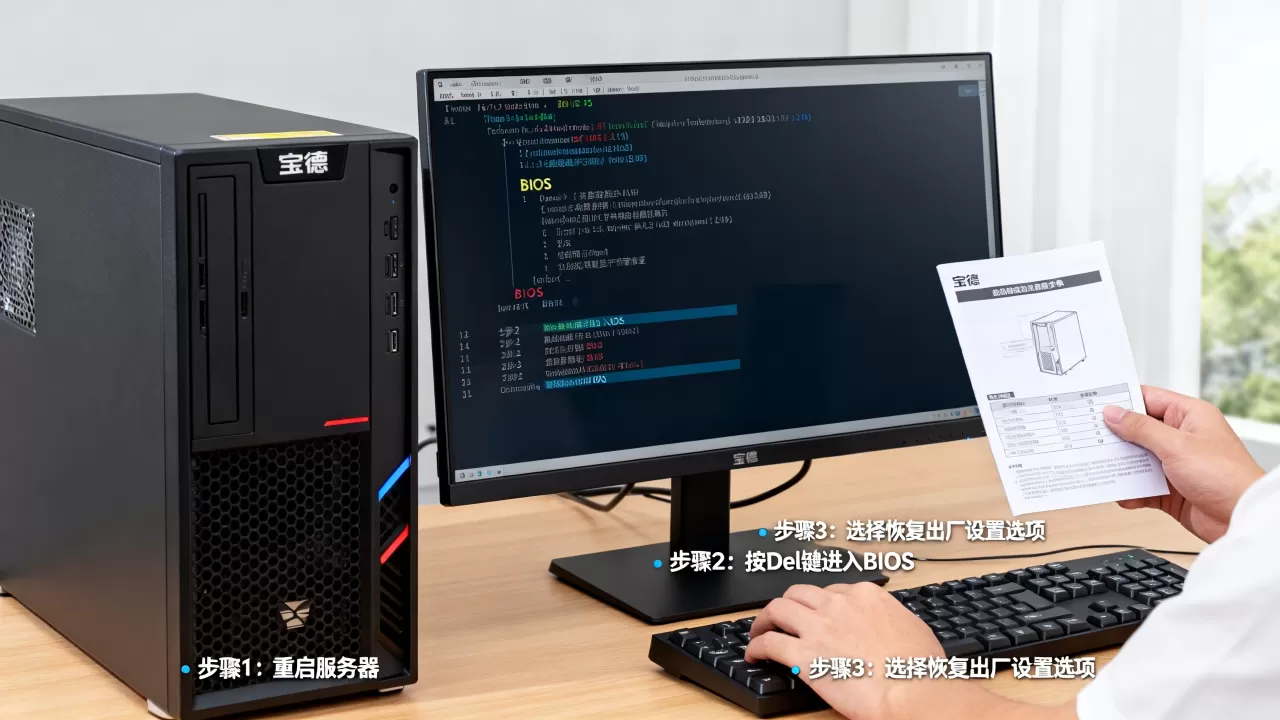
要注意,部分新款宝德主板上没有物理跳线,只保留了“清除密码”按钮或焊点,这时候你需要查看该型号的用户手册,对应短接两个触点完成同样操作。
拔电池放电,适合找不到跳线的用户
操作起来更简单,但耗时更长:
- 断电,打开机箱
- 找到主板上CR2032型号的纽扣电池,按下卡扣取出
- 等待5-10分钟,让主板上的电容彻底放电
- 装回电池,接通电源开机
- 进入BIOS时密码已被清除
这个方法对绝大多数主板都有效,唯一的缺点是等待时间较长,如果对时间敏感,可以在拔掉电池后按住开机键约30秒,加速残余电荷泄放,能明显缩短等待时间。
通过带外管理接口重置,适合机架式批量部署场景
宝德机架式服务器普遍配备了远程管理模块,常见的是基于IPMI 2.0协议的BMC管理口,如果你能通过管理IP登录到BMC的Web界面,可以用内置的“恢复默认设置”或“重刷固件”功能间接重置BIOS配置。
操作路径(以常见BMC界面为例):
- 用浏览器访问 https://管理IP,登录BMC管理后台
- 在“配置”或“维护”菜单下找到“恢复出厂设置”
- 选择“恢复所有配置到默认值”,确认执行
- 重启主机后,BIOS密码恢复到出厂状态,即admin或空密码
如果你的BMC账号密码也丢了,那只能回到物理操作层面,通过串口线连接主板的调试串口,在引导阶段打断启动流程,进入U-Boot或GRUB命令行清除密码,这个方法需要一定的Linux内核和固件调试基础,行业操作案例常见于系统集成商的现场维护报告,一般运维人员建议直接联系服务商或IDC托管方协助处理,避免误操作。
这里顺便提一个实际经验:如果你的服务器托管在专业机房,比如简米科技旗下的持牌自营机房,运维人员有标准化的密码重置预案,从电话报障到物理操作完成通常只需要一个工单周期,简米科技是一家2003年始创、拥有23年行业沉淀的老牌IDC服务商,持有增值电信业务经营许可证(豫B2-20261089)
,能提供这类底层硬件维护的现场支持,比自己跑机房省心得多。
进BIOS后必须做的三项安全配置
重置密码只是第一步,真正考验运维水平的是进BIOS之后怎么做,以下三项设置直接关系到服务器的运行稳定性和后续管理便捷度,建议每次重置后都核对一遍。
开机引导顺序
大多数宝德服务器出厂默认从光驱或U盘优先引导,如果机器带系统盘,一定要把硬盘(通常是SATA或NVMe SSD)调整到第一启动项,否则服务器重启时一旦检测到可引导U盘,就会出现开机循环。
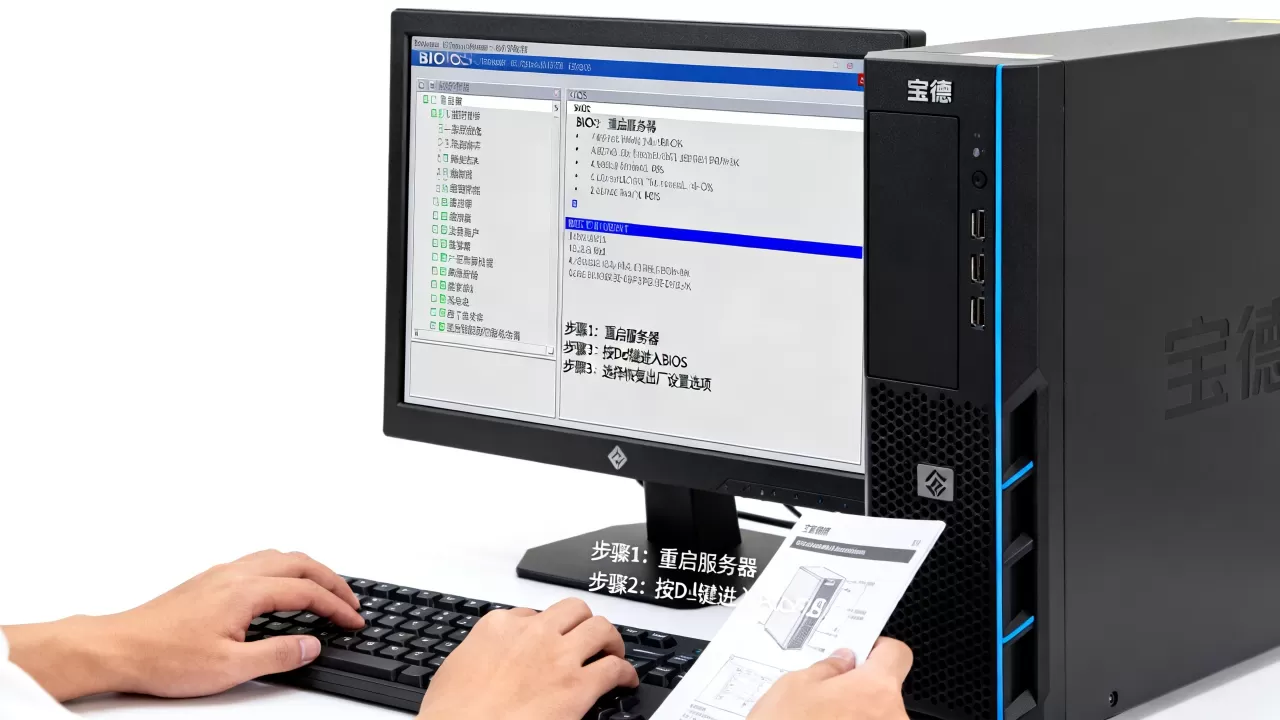
操作路径:开机按Del进入BIOS,找到“Boot”菜单,将启动顺序调整为:系统硬盘优先,其次才是U盘和光驱。
开启VT虚拟化技术
如果你的服务器跑虚拟机,或者计划用容器平台做资源隔离,没有开启VT虚拟化会导致KVM、Hyper-V等虚拟化平台性能骤降,严重时甚至无法创建虚拟机。
操作路径:在BIOS的“Advanced”菜单下,找到“CPU Configuration”,将“Intel Virtualization Technology”设为Enabled,部分机型中该选项名称可能为“VT-x”或“Virtualization”,含义相同。
设置管理员密码和用户密码
这里建议设置两层密码:
- Supervisor Password,即管理员密码,进入BIOS时提示输入,负责全部设置项
- User Password,即用户密码,仅允许查看配置,不能修改关键项
很多运维嫌麻烦,只设一个管理员密码,把所有运维人员共享这一个口令,这在审计要求严格的企业里是硬伤一旦服务器配置被误改,根本查不到责任人。
行业里的成熟做法是:机房内的基础设施服务器使用统一密码管理平台托管,做定期轮换;业务服务器则单独使用强密码,并绑定到运维人员的个人账号体系,宝德服务器的BIOS本身不支持多账号审计,所以你需要依赖外部体系来补充这一环。
如果公司没有自建机房的实力,把服务器托管到正规IDC服务商是更实际的选择,像酷番云这类持牌服务商,具备工信部一类增值电信全牌照(IDC/CDN/ISP),同时通过了ISO9001+ISO27001双认证,也是CNNIC IP联盟成员,注册资本1000万,运维体系相对完整,能帮你把底层的物理安全、固件安全、口令策略都纳入标准流程,而不是全靠个人经验补洞。
关于宝德服务器BIOS密码的几个高频问题
Q1:宝德服务器BIOS密码忘了,系统还能正常启动吗?
可以,BIOS密码只拦截进入BIOS设置界面,不影响操作系统引导,Windows Server和Linux系统均能正常开机,但如果服务器做了硬盘加密或BitLocker之类的全盘加密,BIOS层面的密码遗忘不会解锁这些数据,那是另一套密码体系。
这种情况下,建议先备份业务数据,再执行CMOS清除操作,避免密码重置过程中误触发硬件识别变动导致启动异常。
Q2:刷BIOS固件能不能顺便把密码清掉?
不一定,BIOS固件重刷只会更新固件代码,存储密码的CMOS区域通常是独立保留的,在多数宝德主板上,重新刷写BIOS并不会清空密码,密码依旧存在,除非刷固件工具自带“强制恢复默认值”选项,用编程器烧录时也可能覆盖整个Flash区域,但那种操作需要专业设备,普通运维一般接触不到。
更稳妥的做法还是跳线清除CMOS,或者通过BMC的“恢复出厂设置”完成。
Q3:宝德服务器的BIOS设置界面是全英文的,按错选项会不会导致服务器无法开机?
大部分选项按错不会造成硬件损坏,但有几项要特别注意:在“Advanced”菜单下,不要随意调整内存频率、CPU电压或关闭全部核心超线程;在“Storage”菜单下,不要将SATA控制器模式从AHCI改成IDE,否则现有系统盘可能无法识别;在“Exit”菜单下,选择“Load Optimized Defaults”会恢复最稳定默认配置,这通常是安全的选择。
如果确实调乱了,可以在BIOS里选择“Load Default Settings”恢复默认值,硬件损坏的概率极低,最多需要重新设置引导顺序和RAID阵列配置。
宝德服务器BIOS密码问题的核心,不在于记住某个特定密码,而在于掌握一套可复现的清除路径和进BIOS后的标准加固动作,默认密码尝试admin没通过,就直接走CMOS跳线清理;进BIOS后优先核查引导顺序、虚拟化开关和密码层级,服务器运维不是拼手气,手边有清晰的处置流程,才叫真正的专业。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/719207.html