DHCP服务器如何跨网段分配IP地址
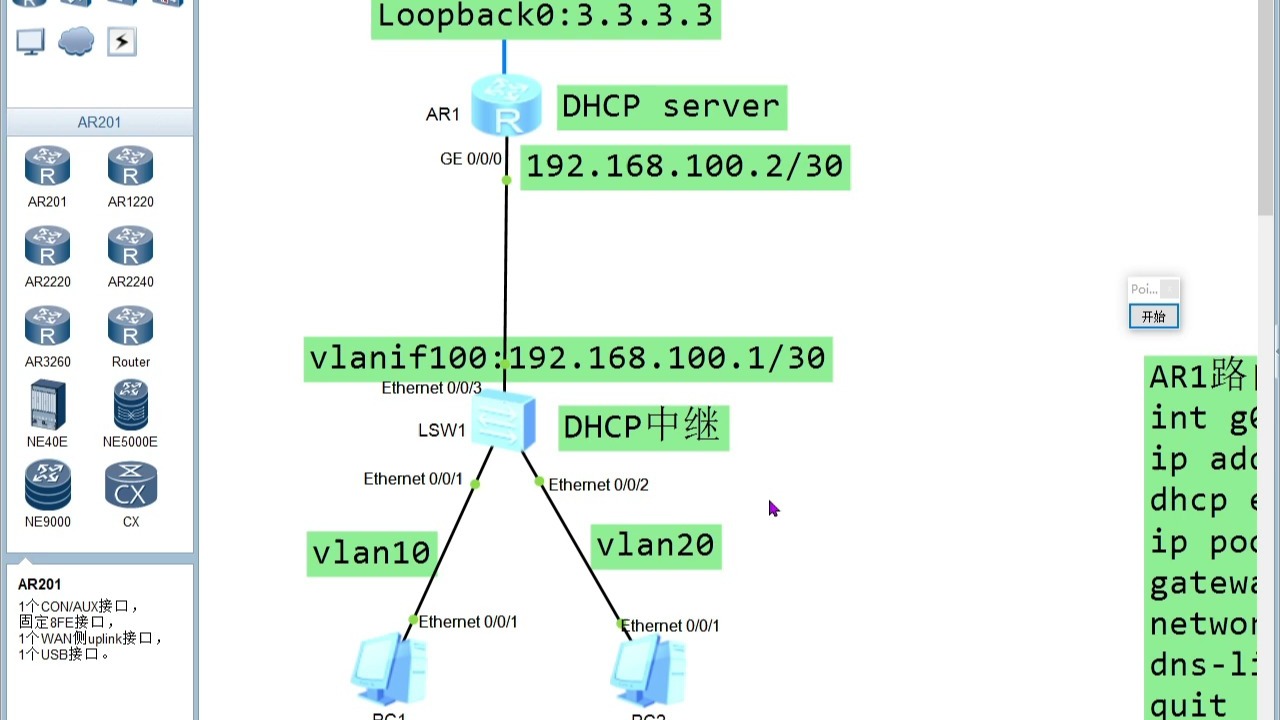
一个DHCP服务器要跨网段分配IP,核心靠的是DHCP中继代理(DHCP Relay Agent)它把不同网段客户端的广播请求转成单播,转发给DHCP服务器,服务器再根据请求来源的网关地址,从对应地址池里挑一个IP发回去。
很多网管第一次碰到“一台服务器管三个网段”的需求时,直觉反应是给服务器多插几块网卡,这办法不是不行,但维护起来太笨重,真正在企业里跑得稳的方案,还是中继代理。
DHCP服务器为什么默认只认自己所在的网段
DHCP客户端发现服务器的方式很原始:它往广播地址255.255.255.255发一个DHCP Discover包,广播有个天性,路由器默认不转发,这就意味着,如果客户端和DHCP服务器不在同一个广播域,客户端的喊话根本传不过去。
行业共识认为,这是DHCP协议设计之初就留下的边界它假设客户端和服务器在同一个二层网络里,打破这个边界,就得有人搭桥。
DHCP中继代理是如何打通网段隔离的
中继代理一般跑在路由器或者三层交换机上,它干的事,说白了就两步。
第一步,监听本网段客户端的DHCP广播,一旦抓到,中继代理把广播包改成单播包,目标地址填DHCP服务器的IP。
第二步,在单播包里塞一个叫“giaddr”(Gateway IP Address)的字段,值就是收到广播那个接口的IP地址,这个字段是中继的灵魂。
服务器收到单播包,先看giaddr,如果giaddr是192.168.10.1,它就知道这个请求来自192.168.10.0/24网段,于是去匹配192.168.10.0/24对应的地址池,从里面拿一个可用IP,封装成Offer发回给中继代理,中继再转给客户端。
整个过程客户端毫无感知,它以为自己一直在跟同一个网段的服务器说话。
企业级路由器上怎么配置DHCP中继
以Cisco IOS为例,配置其实就一行命令:
interface GigabitEthernet0/1
 ip helper-address 10.0.0.100
ip helper-address后面跟的是DHCP服务器的IP,这行命令写在哪个接口,就代表那个接口下的客户端请求会被转发出去。
如果是华为设备,命令略有不同:
interface Vlanif10
 dhcp select relay
 dhcp relay server-ip 10.0.0.100
三层交换机上配置中继也是类似思路,先进入客户端所在VLAN的SVI接口,然后指定DHCP服务器地址,不同厂商命令有差异,但逻辑完全一致。
有个细节容易踩坑:中继代理默认只转发UDP 67和68端口,如果你自定义了DHCP端口,得额外放行。
多网段DHCP服务器怎么设置地址池
服务器这边要做的,是给每个网段准备一个独立的地址池,以ISC DHCP Server为例,dhcpd.conf里大致长这样:
subnet 192.168.10.0 netmask 255.255.255.0 {
  range 192.168.10.100 192.168.10.200;
  option routers 192.168.10.1;
}
subnet 192.168.20.0 netmask 255.255.255.0 {
  range 192.168.20.100 192.168.20.200;
  option routers 192.168.20.1;
}
关键在于subnet声明里的网段要和giaddr匹配,服务器会拿giaddr去比对哪个subnet声明包含这个地址,匹配上了就用那个池子里的IP。
Windows Server的DHCP角色也是同样逻辑,你建多个作用域,每个作用域绑定一个网段,中继过来的请求,服务器会根据giaddr自动选择对应作用域,据微软官方文档描述,这是Windows DHCP服务器的默认行为,不需要额外配置。
DHCP超级作用域和单独作用域该选哪个
这个对比很实际。
单独作用域方案:每个网段一个独立作用域,中继代理负责把请求引导到正确网段,适合网段数量多、地址规划清晰的中大型网络。
超级作用域方案:把多个网段绑成一个逻辑组,服务器按顺序分配,适合网段数量少、客户端位置不固定的场景,比如临时办公区。
超级作用域有个明显短板:它不依赖giaddr做网段判断,而是按物理顺序发IP,如果客户端跨了网段,可能拿到一个不属于自己网段的地址,导致网关不通,所以跨网段场景下,单独作用域配合中继才是正解。
DHCP中继部署时容易忽略的三个问题
第一个,中继接口的IP必须配。 giaddr字段填的就是这个接口地址,如果接口没配IP或者配错了,服务器找不到对应网段,请求直接丢弃。
第二个,DHCP服务器要有回程路由。 服务器收到请求后要把响应发回给giaddr,如果服务器路由表里没有到giaddr网段的路由,响应包发不出去,这个坑在多层路由环境里特别常见。
第三个,防火墙要放行。 服务器和中继之间如果有防火墙,UDP 67/68必须双向放行,有些防火墙默认拦截跨网段的UDP广播转发,即使中继已经改成单播了。
什么情况下不需要中继
如果网络里只有一台DHCP服务器,但客户端分布在多个VLAN,还有一种偷懒做法:把服务器直接连到核心交换机的Trunk口上,给服务器配多个子接口,每个子接口对应一个VLAN,这样服务器本身就“长”在多个网段里,不需要中继。
这种做法在小规模网络里能跑,但扩展性差,服务器网卡要处理多个VLAN的广播,CPU负担大,而且一旦VLAN数量上去,子接口配置会变得非常臃肿,业内专家指出,超过五个网段后,中继方案的维护成本明显更低。
一个真实场景的排查思路
有个朋友遇到过这么个事:总部一台DHCP服务器,分公司通过专线过来拿地址,中继配好了,但分公司客户端就是拿不到IP。
排查路径是这样的:先看中继设备有没有收到Discover包,确认收到后看有没有转发出去,转发出去后,在服务器上抓包,看giaddr字段是不是分公司网关地址,抓到包后发现giaddr是对的,但服务器没回Offer,再看服务器日志,提示“no free leases”,原来分公司网段的地址池配得太小,只有20个IP,早用完了,扩大地址池后问题消失。
这个案例说明,中继打通只是第一步,地址池容量、租约时间、作用域匹配,每个环节都可能卡住。
DHCP多网段分配常见问题
问:一个DHCP服务器最多能管理多少个网段?
答:理论上没有硬性上限,取决于服务器性能和地址池规划,ISC DHCP和Windows Server在生产环境中管理几十个网段都是常见做法,关键瓶颈通常在中继设备的转发能力和服务器网卡的吞吐量。
问:DHCP中继和DHCP代理有什么区别?
答:中继代理工作在IP层,转发的是DHCP报文,不修改报文内容(只加giaddr),代理则可能工作在应用层,会解析甚至修改DHCP选项,企业网里说的基本都是中继代理。
问:不同网段能不能共用一个地址池?
答:不能,每个网段的地址范围必须独立,因为IP地址本身有子网归属,如果两个网段共用一个池子,客户端可能拿到不属于自己网段的IP,导致无法和网关通信。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/720091.html