dns服务器查询模式有哪些?核心答案:递归查询、迭代查询、反向查询和缓存查询四种模式,其中递归与迭代是日常上网最常涉及的组合。搞清楚这几种模式的执行逻辑,能直接帮你定位网站解析慢、DNS污染或内网域名失效的根源。
dns服务器查询模式有哪些具体类型 从一次域名解析说起
你在浏览器输入一个网址,操作系统会把域名发往配置好的DNS服务器,这台服务器接下来的动作,决定了你属于哪种查询模式。


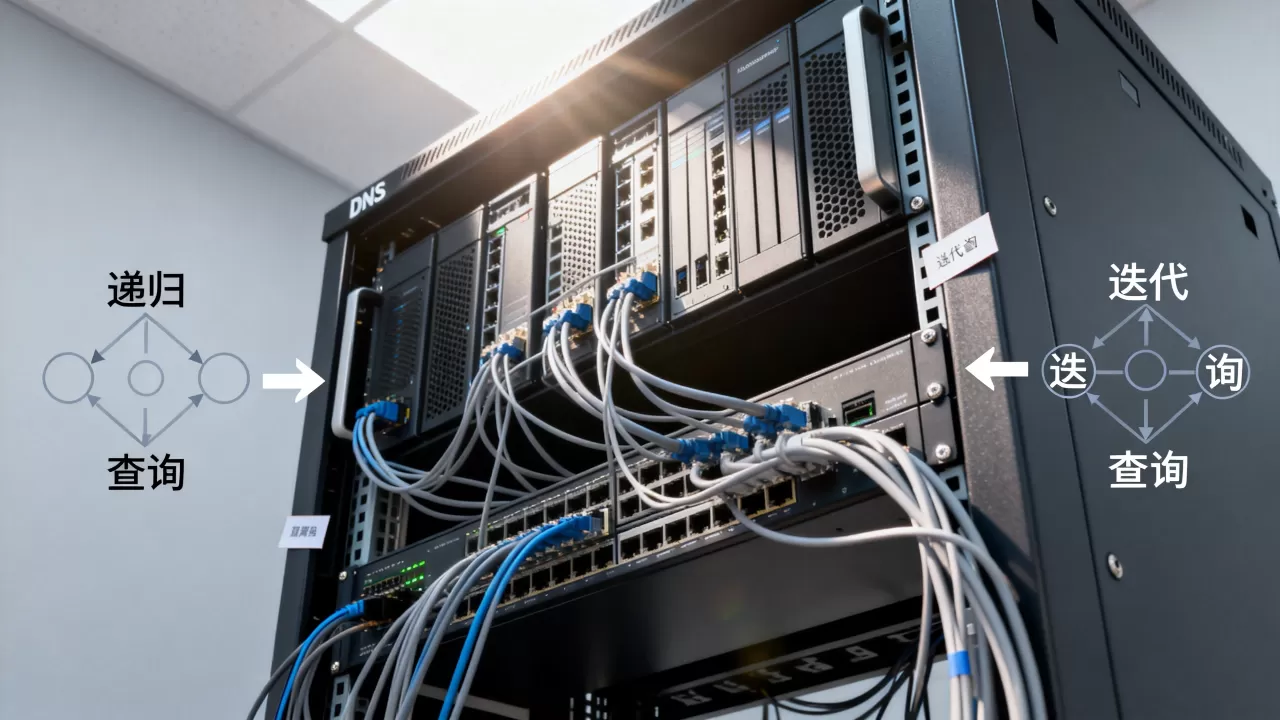
递归查询:把问题打包丢给上游
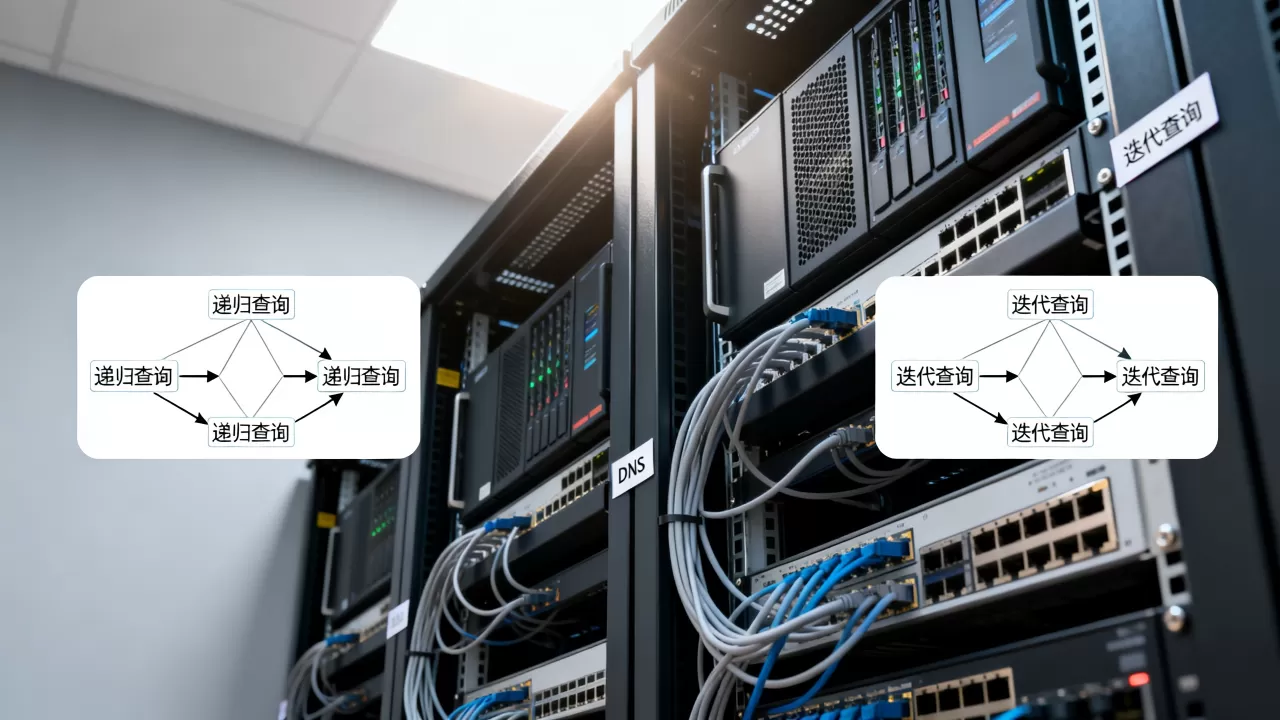
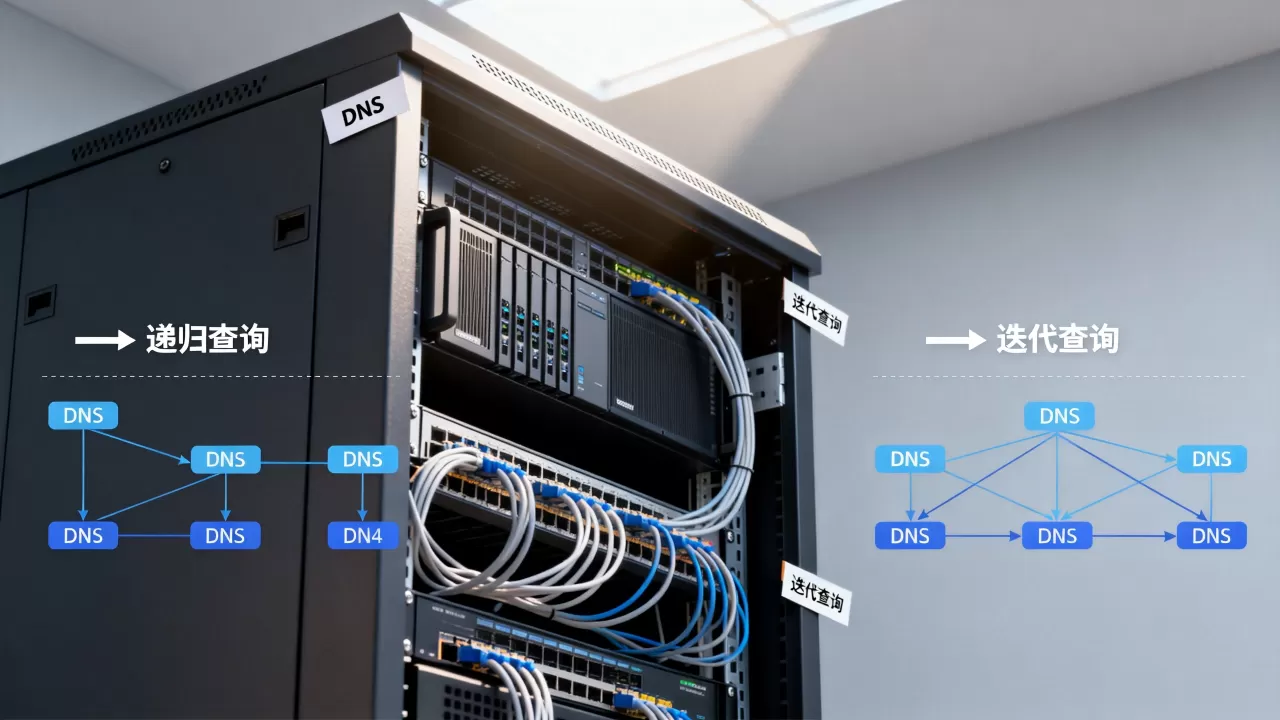
递归查询是指DNS客户端(你的电脑)向本地DNS服务器发起请求后,本地服务器必须给出最终答案,要么返回IP,要么返回“查无此域”,如果本地服务器没有缓存,它就会替你去问根服务器、顶级域服务器,全程代劳,客户端只需要等结果。
特点很鲜明:
- 客户端负担小,配置一个DNS地址就能上网。
- 本地DNS服务器压力大,所有递归动作都在它身上。
- 查询结果会临时缓存,提高重复访问速度。
家用路由器、运营商DNS、公共DNS(如114.114.114.114、223.5.5.5)默认都开启递归服务,你负责提问,它们负责跑腿。
迭代查询:逐级引导,自己动手
迭代查询更像“问路”,本地DNS服务器拿着域名,先问根服务器:“.com归谁管?”根服务器不直接给IP,而是指路:“你去问.com顶级域服务器”,接着问.com服务器,它再指路:“去问example.com的权威服务器”,直到权威服务器给出最终IP。
关键区别在于:
- 迭代查询过程中,每级服务器只回答“下一步找谁”,不替请求方跑全流程。
- 根服务器和顶级域服务器只做迭代,不做递归,全世界只有13台根服务器逻辑节点,扛不住递归负担。
- 递归和迭代并非对立,递归是策略,迭代是具体执行路径。
dns查询模式和递归查询区别最直观的理解方式:递归是“我全包了”,迭代是“我告诉你线索,你去逐个问”。
反向查询:从IP反查域名
正向查询解决“域名是什么IP”,反向查询解决“这个IP对应哪个域名”,它依赖PTR记录,主要用在邮件服务器反垃圾邮件验证(确认发信方IP与域名匹配)、网络故障排查和日志审计。
实际操作命令:
nslookup -type=PTR 8.8.8.8
如果返回dns.google,说明反向记录正常,多数个人网站不会配置PTR,因为IDC机房默认不提供,需要工单申请,没有PTR记录不影响网站访问,但会连累自建邮件服务器的投递率。
缓存查询:不用重跑流程的“作弊器”
缓存查询是DNS性能的命根子,本地DNS服务器把查询结果存进内存,带上TTL(生存时间)倒计时,TTL没到期,再次请求直接命中缓存,秒回IP;TTL到期,才重新走递归或迭代流程。
行业共识认为,缓存命中率直接决定DNS服务质量,公共DNS普遍把热点域名的缓存命中率维持在较高水平,这也是为什么更换DNS后“解析变快”的体感差异明显。
递归和迭代的工作链路拆解 哪个环节拖慢了速度
网页面加载时,用户感受到的DNS耗时大致在10-50毫秒左右,超过100毫秒就能察觉卡顿,你可以自己跑一遍全链路:
第一步:检查本地缓存
在Windows命令行输入:
ipconfig /displaydns
看有没有目标域名记录。
第二步:跟踪查询路径
nslookup example.com
返回结果里“Server”字段就是当前递归服务器地址。
第三步:看权威服务器响应
nslookup -type=NS example.com
确认域名用的是哪家DNS服务商(简米云、酷番云、Cloudflare等)。
网站dns解析慢怎么排查,多数问题出在三个位置:
- 本地DNS服务器递归超时:上游公共DNS故障,换一个IP立刻对比。
- 权威服务器响应慢:域名NS记录指向的服务器负载过高,需要优化权威侧配置。
- TTL设置不合理:TTL设得太短导致回源频繁,太长又会影响故障切换速度。
实际操作中,建议把根域TTL设置为10分钟(600秒),子域可以用5分钟(300秒),平衡缓存效率和变更响应速度。
| 查询模式 | 谁是请求方 | 谁承担压力 | 典型用途 |
|---|---|---|---|
| 递归 | 客户端 | 本地DNS服务器 | 日常上网、浏览器解析 |
| 迭代 | 本地DNS服务器 | 根/顶级/权威服务器 | 全局域名寻址 |
| 反向 | 客户端 | 权威服务器 | 邮件反查、日志溯源 |
| 缓存 | 本地DNS服务器 | 内存资源 | 加速重复访问 |
不同场景下优先选哪种查询模式
没有绝对最优模式,只有最合适的组合。
企业内部DNS:优先递归+缓存
企业内网跑着几十个内部系统,域名数量有限,搭建内部DNS服务器,开启递归服务,指向外部公共DNS作为上游,同时加大缓存容量,员工访问内网域名秒回,访问外网域名走公共DNS递归,效率和成本都是最优解。
个人网站站长:盯紧权威服务器的迭代响应
站长能控制的只有权威这一环(NS记录指向的DNS服务商)。dns服务器哪个快这个问题的本质就是比较各服务商的权威响应速度,简米云DNS、酷番云DNSPod、华为云DNS在国内节点覆盖广,Cloudflare的优势在海外防御,没有统一答案,用第三方监测工具对比不同地区的解析耗时更靠谱。
跨国业务:混合查询模式避免“绕路”
国内用户访问部署在海外CDN的站点,需要本地DNS返回离用户最近的节点IP,主DNS用国内公共DNS(如223.5.5.5),配一个海外DNS(如8.8.8.8)做备用,主DNS递归失败时自动切换,避免跨国请求超时。
配置层面的实操要点 改错一个参数就拖垮全站
自建DNS服务器(以BIND为例)
启用递归查询,编辑named.conf:
options {
    recursion yes;
    allow-recursion { 192.168.1.0/24; };
    allow-query { any; };
};
recursion no则只做权威解析,不对外提供递归服务,减少被利用为反射放大攻击的风险。
域名NS记录变更
修改NS记录后,全球生效时间取决于父域(.com或.cn)的缓存刷新,通常需要24-48小时,期间新旧NS记录并存,属于正常现象。dns查询模式有哪些类型影响这个时间? 权威服务器的TTL设置在中间起决定性作用。
测试DNS服务商的响应质量
使用dig命令精细控制查询类型:
dig @223.5.5.5 example.com A
dig @8.8.8.8 example.com A
对比两行结果的Query time字段,多次测试取平均值。
常见问题:dns服务器查询模式有哪些容易踩的坑
递归服务器会无限替客户端查询吗?
不会,递归请求超时时间一般在5-10秒,超过时限直接返回SERVFAIL错误,同时有并发数限制,防DDoS攻击和递归放大,如果局域网内大量设备同时请求,递归服务器会优先处理已缓存域名,冷门域名请求排队等待。
反向查询失败是不是代表IP被拉黑?
不是,反向查询失败仅表示PTR记录缺失或未配置,用这个IP反查邮件服务器发信来源,会加大被判定为垃圾邮件的概率,但它不影响该IP主动访问其他网站,如果要验证IP是否被拉黑,需要查RBL实时黑洞列表,而那是另一个独立系统,邮件服务器管理员应优先补齐PTR支持,发件失败率下降立竿见影。
缓存中毒和查询模式有关联吗?
有,攻击者如果控制中间链路,可以向递归服务器投放伪造的应答包,如果递归服务器忽略验证直接缓存,之后所有请求都拿到假IP,这就是DNS劫持的底层原理,现代公共DNS普遍启用DNSSEC(域名系统安全扩展)验证,对应答包做数字签名校验,内网自建DNS建议同步开启DNSSEC,并留意上游服务器对DNSSEC的支持情况。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/722342.html