服务器换IP后,账号密码不会自动失效,但你的SSH客户端和远程连接工具里保存的旧IP会导致连接失败,此时只需用新IP登录,若提示密码错误再通过控制台重置密码即可。
服务器换IP后账号密码失效的真实原因
服务器换IP本身并不会触犯系统账户体系,Linux服务器的密码存在/etc/shadow文件里,Windows服务器密码存在SAM数据库中,这些都与IP地址无关,你遇到“登录不上”的实质情况,多数是以下三种原因叠加造成的:
- 本地SSH工具仍指向旧IP:你保存的会话配置还是老地址,自然连不上。
- 新IP被安全组或防火墙封锁:云服务商默认策略可能只放行旧IP的22端口或3389端口。
- ARP缓存或DNS解析残留:部分内网环境下,客户端缓存了旧的IP和MAC地址映射。
换句话说,账号密码本身没有变,变的是访问路径,但如果你在控制台重置了实例(比如更换系统盘),或者服务商收回旧IP时触发了一次性密码重置机制,那么密码确实会被重置为初始值。
服务器换IP后账号密码重设的具体操作路径
通过云服务商控制台重置密码
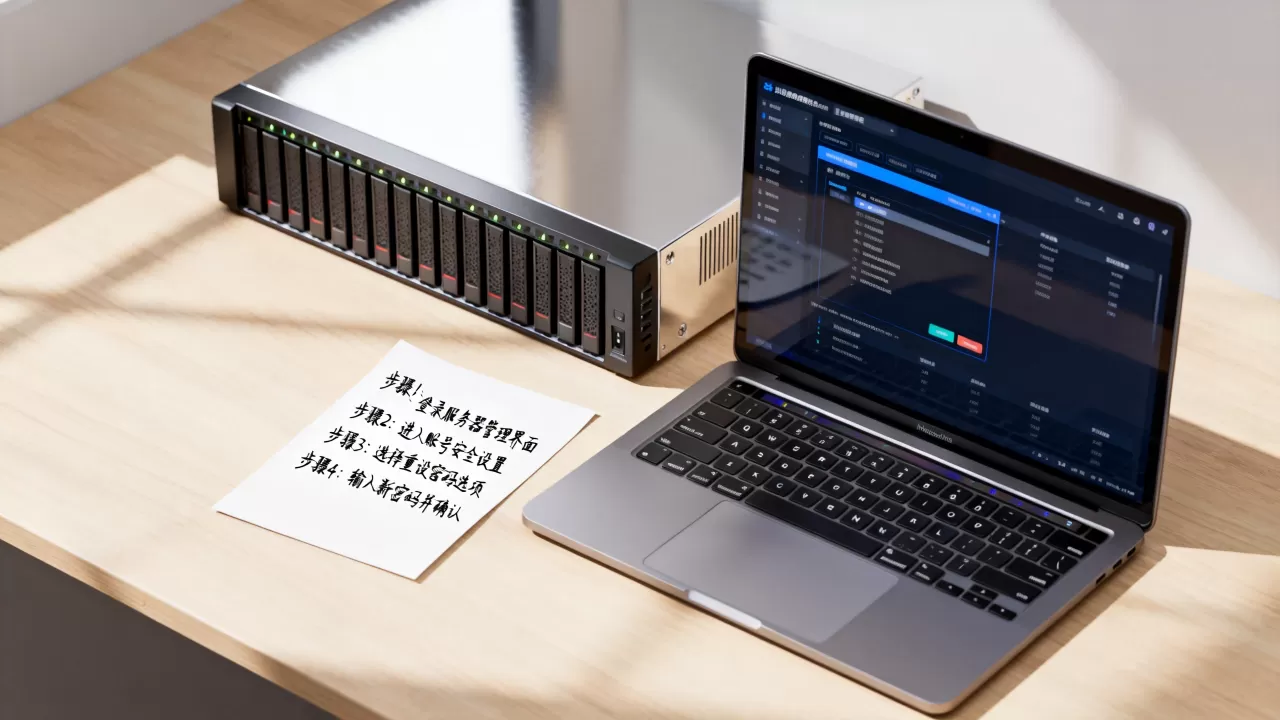
这是最稳妥、优先级最高的方法,无论简米云、酷番云还是华为云,控制台都有“重置密码”功能,操作路径如下:
- 登录云服务商控制台,进入“云服务器ECS”或“轻量应用服务器”列表页。
- 找到目标实例,确认该实例目前的公网IP已显示为新IP。
- 点击“更多”按钮,下拉菜单里选择“密码/密钥” -> “重置密码”。
- 弹窗中要求设置新密码,按服务商的密码强度规则输入,简米云要求8-30个字符,必须包含大小写字母和数字,酷番云额外要求不能包含常见弱密码。
- 提交后,必须重启实例才能生效,部分服务商(如酷番云轻量服务器)支持不重启强制生效,但代价是当前运行的业务进程会被短暂中断。
注意:如果你用的是密钥对登录,重置密码只会修改密码登录方式,不会清除密钥,如果你想彻底换掉密钥,需要单独操作“绑定密钥对”功能。
通过VNC或管理终端绕过网络层登录
如果你已经被旧IP锁在门外,但控制台的“远程连接”或“VNC登录”还能用,那就省去重置密码的麻烦,具体步骤:
- 在实例列表中点击“远程连接”,浏览器会打开一个网页版终端窗口。
- 用旧账号旧密码或密钥文件登录系统。
- 登录成功后,手动修改SSH配置文件以适配新IP:
- 对Linux系统,编辑
/etc/ssh/sshd_config,确认没有写死ListenAddress为旧IP。 - 检查防火墙:执行
iptables -L -n或firewall-cmd --list-all,如果规则里限制了来源IP,需要替换为新IP段。 - 重启SSH服务:
systemctl restart sshd。
- 对Linux系统,编辑
本地SSH工具重新配置新IP
这是大多数人实际卡住的环节,以最常用的Xshell和FinalShell为例:
Xshell操作:
- 打开会话管理器,选中原来的会话,点击“属性”。
- 在“主机”一栏,把旧IP替换为新IP地址。
- 如果端口也从默认22改过,一并修改“端口号”。
- 连接时如果弹出“SSH服务器拒绝密码”,先别急着改密码,确认一下是否用了正确的用户名(不一定都是root)。
FinalShell操作:
- 左侧服务器列表右键 -> “编辑”。
- 将“主机”字段改为新公网IP。
- 保存后重连,如果提示“认证失败”,再检查SSH服务端是否允许密码登录,配置文件在
/etc/ssh/sshd_config里的PasswordAuthentication参数,必须为yes。
云服务器换IP后SSH连接不上时的排查顺序
当你换完IP发现SSH连不上,按以下优先级排查,别一上来就重设密码:
| 排查步骤 | 验证方法 | |
|---|---|---|
| 第一层 | 安全组规则 | 确认入方向是否放行新IP的22端口(Linux)或3389端口(Windows) |
| 第二层 | 本地网络环境 | 用ping命令测连联通性,用telnet 新IP 22测端口通断 |
| 第三层 | 实例运行状态 | 回到控制台看CPU和带宽是否有异常,是否被攻击导致封禁 |
| 第四层 | 系统内部防火墙 | 通过VNC登录后检查iptables或firewalld规则 |
| 第五层 | SSH服务状态 | 执行systemctl status sshd确认服务在运行 |
多数情况下,前两层就能解决问题,安全组里只放行了旧IP是最常见的坑,你需要进入安全组规则,将“授权对象”里的旧IP改为新IP,或者干脆设为0.0.0/0(全放行)再观察。
更换IP后重设密码的安全注意事项与防坑指南
密码强度与存储规范
重设密码时,别再用你老板的名字加生日这种弱口令,行业共识认为,服务器密码应当满足以下规则:
- 长度不低于16位,混合大小写字母、数字、特殊符号。
- 不要包含IP地址、域名、公司名称的拼音或英文。
- 不同服务器使用不同的独立密码,避免撞库。
- 使用密码管理器(如1Password、Bitwarden)来存储,不要明文写在备忘录里。
修改密码后的连带影响处理
密码重置成功不代表万事大吉,还有几个关联操作需要同步做:
- 更新自动化运维脚本:如果你有cron定时任务、监控探针或CI/CD流水线里写死了旧密码,需全局替换。
- 检查数据库连接串:应用的
.env文件或配置文件中的数据库密码如果没变,不会受影响;但如果你用的是同一套凭据管理工具,记得同步刷新。 - SSH公钥是否保留:重置密码后,之前配置的免密登录通常仍然有效,如果失效了,需要重新执行
ssh-copy-id命令。
避免频繁更换IP的隐性成本
在实际业务场景中,换IP往往是因为被封、被墙或迁移机房,频繁换IP的代价不是重设密码本身,而是以下隐性成本:
- 第三方IP白名单失效:比如支付网关或短信服务商的回调地址配置了旧IP,必须同步修改。
- 域名解析切换有延迟:即使把A记录改成新IP,全球DNS缓存完全刷新需要数小时到48小时。
- HTTPS证书与IP绑定冲突:部分SSL证书绑定的是IP而非域名,换IP后证书直接失效,需重新签发。
特殊场景:恢复出厂设置或系统重装后的密码空态
如果你的服务器换IP的同时还做过“重置系统”操作,情况就复杂一些,以CentOS和Ubuntu云镜像为例,云服务商在用户数据初始化时,会执行以下逻辑:
- 检查是否传入
cloud-init用户数据脚本。 - 如果没有自定义脚本,默认使用随机密码或密钥对。
- 如果密码被随机生成,控制台的“重置密码”功能是唯一找回途径。
此时你通过SSH客户端用旧密码连接,会一直提示“Permission denied”,别重复试错,直接去控制台重置即可,业内专家指出,重置系统后第一件事就是去改默认密码,因为初始化密码通常会自动发送到你的手机短信或邮箱,明文存储在这些通道里有一定泄露风险。
服务器换IP重设密码常见问题
服务器公网IP变了,内网IP会变吗?
不会,云服务器的私网IP通常保持不变,只有公网IP可能更换,如果你的应用架构是web服务器和数据库服务器走内网通信,只要没做公网映射,内网IP不变就不需要改数据库连接配置,但要注意,如果服务商给你的实例更换了底层宿主机,内网IP也可能跟着变,此时需要检查/etc/hosts文件中的映射记录。
换IP后密码正确但SSH依然登录失败,还有什么原因?
检查SSH服务监听地址,执行ss -tlnp | grep ssh,查看0.0.0:22是否在监听,如果显示的是旧内网IP地址,说明sshd配置里锁定了地址,修改/etc/ssh/sshd_config中的ListenAddress字段,注释掉或改为0.0.0,然后重启服务,检查/root/.ssh/authorized_keys文件权限,必须为600,~/.ssh目录权限必须为700,权限过大SSH会拒绝密钥验证。
重置密码对已运行的Docker容器和进程有影响吗?
没有影响,重置密码仅修改操作系统账户的认证凭据,不会杀掉任何运行中的进程,也不会重启Docker容器,但恰巧你的容器跑了SSH服务(比如基于alpine的跳板机),那么宿主机重置密码对容器内部用户毫无意义,你需要docker exec -it 容器名 passwd来单独设置容器内密码,这种情况下,宿主机换IP后,记得把容器端口映射的源地址检查一下,docker ps里如果有-p 旧IP:22:22的写法,也需要一并更新为新IP。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/727658.html