LTE信令中查看配服务器账户,核心答案就一句话:通过基站侧S1接口信令跟踪或核心网侧MME日志,抓取S1AP初始上下文建立请求和UE能力信息,在UDP承载参数里定位FTP或HTTP服务器的IP与端口,再结合操作维护系统的账户配置表就能确认账户。这条路径,业内做信令分析的老手基本都走过,今天我把具体操作和判断逻辑摊开讲。
LTE信令里抓服务器地址的三种常用手段
配服务器账户问题,本质是你要先找到服务器在哪,再看账户是谁,LTE信令里藏地址的方式,不像抓包工具那么直观,得懂得从协议层次往下剥。


S1AP信令跟踪是最直接的入口
S1接口连接eNodeB和MME,信令面走S1AP协议,登录基站网管系统,找到信令跟踪功能,一般叫“S1接口信令跟踪”或“X2接口跟踪”,选择目标小区或用户,开始跟踪后重点看两条消息:
- Initial Context Setup Request(初始上下文建立请求)
- UE Capability Info Indication(UE能力信息指示)
这两条消息里,RRC层容器和NAS层容器会携带PDN连接参数,如果配的是FTP服务器,你会看到类似21端口、168.x.x这样的字段,如果是HTTP服务器,端口跑80或8080,这里的IP就是你要找的服务器地址。
MME侧S6a接口日志能补全账户信息
基站侧看到的往往只是IP和端口,账户名密码不在信令里裸奔,这时要用核心网侧MME日志,查S6a接口的鉴权流程,MME从HSS拿到的用户订阅数据里,包含APN配置,配服务器账户如果挂在专用APN下,APN的上下文ID和PDP地址会指向一个具体的服务器组。
实际操作路径这样走:登录MME维护终端,执行LOG S6A命令开启S6a接口跟踪,过滤目标IMSI,看Authentication Information Answer消息里的APN配置字段,服务器账户如果走Radius认证,那在Accounting-Request消息的User-Name属性里,能看到真正的账户名。
终端侧log抓包验证环回地址
想验证信令里看到的地址是否真实可用,用终端侧log最直观,行业里常用的抓包工具抓LTE log时,在PDCP层往上解,找到IP层数据包,主动触发一次FTP下载任务,抓到的包里能清晰看到客户端向哪个IP发起TCP连接。
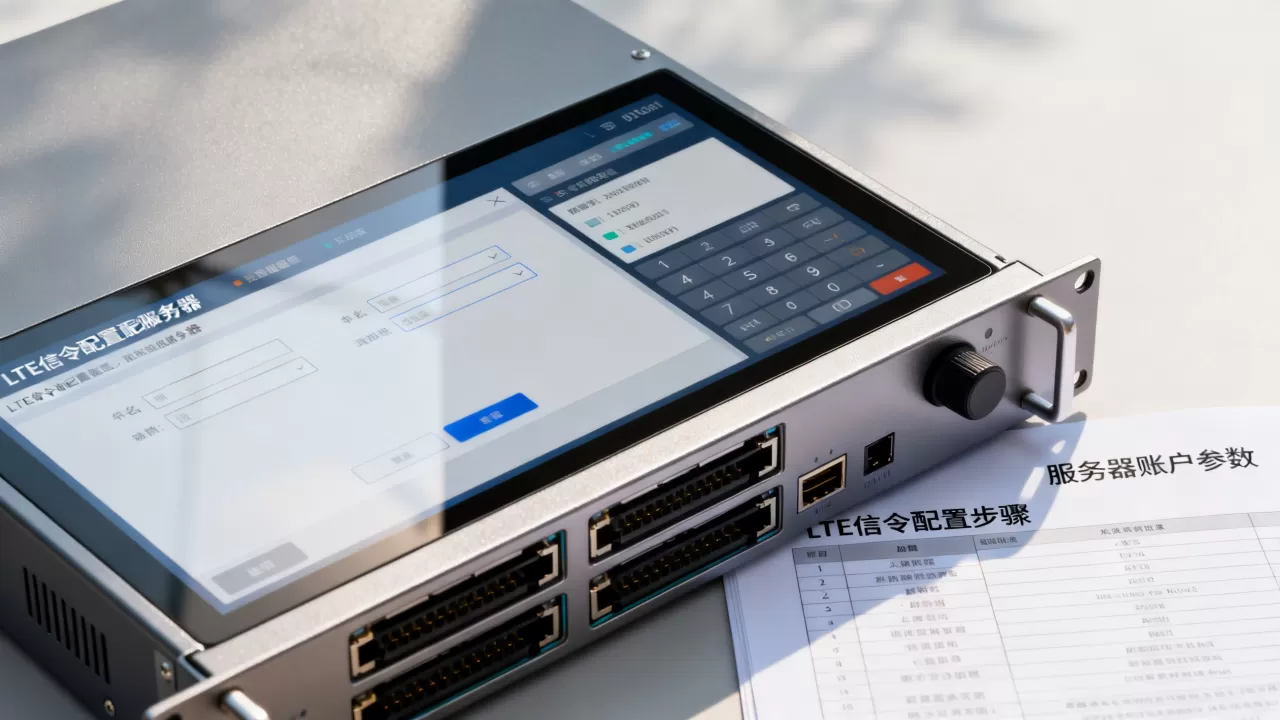
这里有个判断要点:信令面看到的服务器地址,和数据面实际跑的地址可能不一致,原因在于核心网有防火墙NAT转换,信令里的地址是内部地址,数据面出去经过NAT后变成公网地址,所以看信令时要注意区分,别拿内网IP去公网找服务器。
从信令消息到账户映射的完整链路
光知道IP不行,还要建立IP到账户的映射关系,这个映射不在信令里直接写,得靠操作维护系统配合。
APN与服务器账户的绑定规则
LTE网络里,配服务器账户通常挂在特定APN下,比如某运营商给车载终端配的cmiot APN,服务器地址固定为20.30.40,账户名是cmcc_car,这个绑定关系写在PCRF的策略里,MME不存账户名。
信令跟踪时,你会在PDN Connectivity Request消息里看到用户请求的APN,把这个APN拿去查PCRF策略配置,就能看到该APN对应的服务器IP池和认证账户表,行业共识认为,APN就是LTE网络里服务器账户的逻辑分组标识。
DIAMETER协议里藏着账户的种子
核心网侧,PGW和PCRF之间跑Gx接口,用DIAMETER协议,在CC-Request消息的AVP(属性值对)里,Called-Station-Id这个AVP携带APN,Framed-IP-Address携带分配给的IP,如果再往下挖,Subscription-Id AVP里可能有IMSI或MSISDN。
这些字段组合起来能拼出一个完整链路:用户→APN→服务器IP→认证账户,实际操作时,用Wireshark打开Gx接口抓包文件,过滤diameter.cc-request,然后展开看AVP列表,账户名不直接出现,但User-Name AVP在某些场景下会透传。
现网排查中常用的信令组合拳
真正排查问题时,单一信令不够,得组合看,推荐这个顺序:
- 第一步,基站侧S1AP跟踪,确认用户接入和默认承载建立
- 第二步,MME侧S6a日志,确认APN鉴权重选结果
- 第三步,PGW侧Gx接口抓包,确认策略下发和IP分配
- 第四步,操作维护系统查APN配置表,建立IP到账户映射
这套组合拳打下来,配服务器账户的来龙去脉基本就清楚了,不少网优工程师反馈,这样排查效率比单纯看核心网告警高得多。
常见场景下的指令解读与实战案例
不同设备厂商的命令行有差异,但底层逻辑一样,我拿平时最常碰到的华为和中兴设备举例,操作路径给你列出来。
华为网管信令跟踪步骤
华为的设备,在LST追踪管理台创建信令跟踪任务,操作路径是:跟踪管理→信令跟踪→新建→S1接口跟踪,选择目标用户(输入IMSI或MSISDN),跟踪时长建议设15分钟,触发方式选“立即”,跟踪结果在文件里存成.pcap格式,用Wireshark打开后,过滤s1ap协议。
看账户时重点展开两条:
ProtocolIE-Field里的id-PDCP-Config,这里封装了RRC层的承载配置id-TransportLayerAddress,这里直接给NG-RAN节点传输层地址
华为的S1AP消息里,传输层地址是以TransportLayerAddress这个IE出现的,取值是二进制IP,Wireshark会自动转成点分十进制,不用手动算。
中兴网管命令行查找方式
中兴设备用命令SET S1INTF或LST S1INTF查看S1接口配置,信令跟踪用MML命令STR S1TRACE启动,结束后用LST S1TRACE查看结果文件。
中兴的跟踪结果里,服务器地址出现在RAB Setup Request消息的Transport Layer Address字段,账户不在这层,需要到核心网设备的RADIUS日志里查,中兴的Radius日志路径一般是/var/log/radius,用grep按用户IP过滤就能看到账户名。
特殊场景:基站侧看不到服务器地址怎么办
有一种情况,配服务器账户用的是静态IP,终端上报的APN里不携带服务器地址,信令里自然抓不到IP,这时候要看基站侧是否开启了本地分流(LBO),开启LBO后,网络侧会直接在基站进行流量转发,信令面完全不经过核心网。
排查方法:在基站侧执行DSP LBOPARA命令查看本地分流配置,合法的本地分流参数里会有一张IP白名单,白名单里的IP就是配服务器地址,这张白名单的维护账户,就是你要找的“配服务器账户”。
可视化分析工具的选择与效率对比
手动抓信令效率低,用可视化分析工具能省一半时间,这几年业内用得比较多的是这几类:
| 工具类别 | 代表软件 | 适用场景 | 上手难度 |
|---|---|---|---|
| 协议解析器 | Wireshark | S1AP/Gx接口抓包分析 | 中 |
| 运营商级平台 | 网管集成信令分析模块 | 批量用户跟踪、历史回溯 | 低 |
| 开源解析脚本 | TShark+自定义Lua | 自动化提取IP和端口 | 高 |
环境允许的话,直接在网管系统里启用信令XDR采集功能,能自动生成话单级信令记录,记录里直接有MmeUeS1apId、APN、ServerIP三列字段,不用自己从原始包里挑。
行业普遍的反馈是,用网管内置分析模块,比Wireshark手工过滤能快约3到4倍,毕竟网管已经帮你预解析了协议层,你要做的只是查表。
关于配服务器账户认证方式的延伸问答
-
问:LTE信令里能看到FTP账户的密码吗?
答:看不到明文密码,LTE用户面承载是加密传输,密码走应用层协议(如FTP的PASS命令),在信令面完全不可见,只能看到服务器地址和端口,账户密码需要在服务器侧查日志或配置库。 -
问:eNodeB本地抓信令和核心网抓信令,哪个更容易定位服务器账户?
答:核心网侧更容易,原因在于核心网设备(PGW/GGSN)会记录完整的RADIUS计费报文,报文里有User-Name和Acct-Session-Id,这些字段能直接映射到服务器账户,基站侧只能看到独立的S1AP消息,不涉及认证流程。 -
问:查看信令跟踪文件用什么工具做关键词提取最高效?
答:Wireshark加TShark命令行组合最高效,先Wireshark打开pcap文件,用Export Packet Dissections导出为JSON格式,再用TShark的-Y过滤条件提取ip.addr和tcp.port,实测万级报文量纯手工翻找约耗时20分钟,用脚本提取只需几分钟。
回到开头那句话,LTE信令里看配服务器账户,关键在于S1AP信令打底、核心网日志补充、OMC配置表落地,三个环节串起来看,账户的IP归属、APN归属、用户名归属就全部浮出水面了,做信令分析,越简单直接的方法越可靠,这也是行业老手多年验证下来的经验。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/728247.html