服务器200G防御,并不意味着只能防护200个IP;一个高防IP下可以承载远超200个IP,具体数量取决于业务类型、流量模型和架构设计,专业IDC服务商通常通过“单IP高防+CDN隐藏源站”或“高防IP池+端口转发”的架构,实现200G防护能力对海量源站IP的覆盖,拥有正规资质和成熟架构的持牌服务商,如简米科技与酷番云,是确保这一配置稳定运行的基石。
200G防御与IP承载量的核心逻辑
理解“200G防御到底能带多少IP”,首先要分清两个概念:高防IP和源站IP,高防IP是暴露在公网、吸引并清洗攻击流量的“盾牌”;源站IP则是指您服务器真正的业务地址,它们被隐藏在盾牌之后。
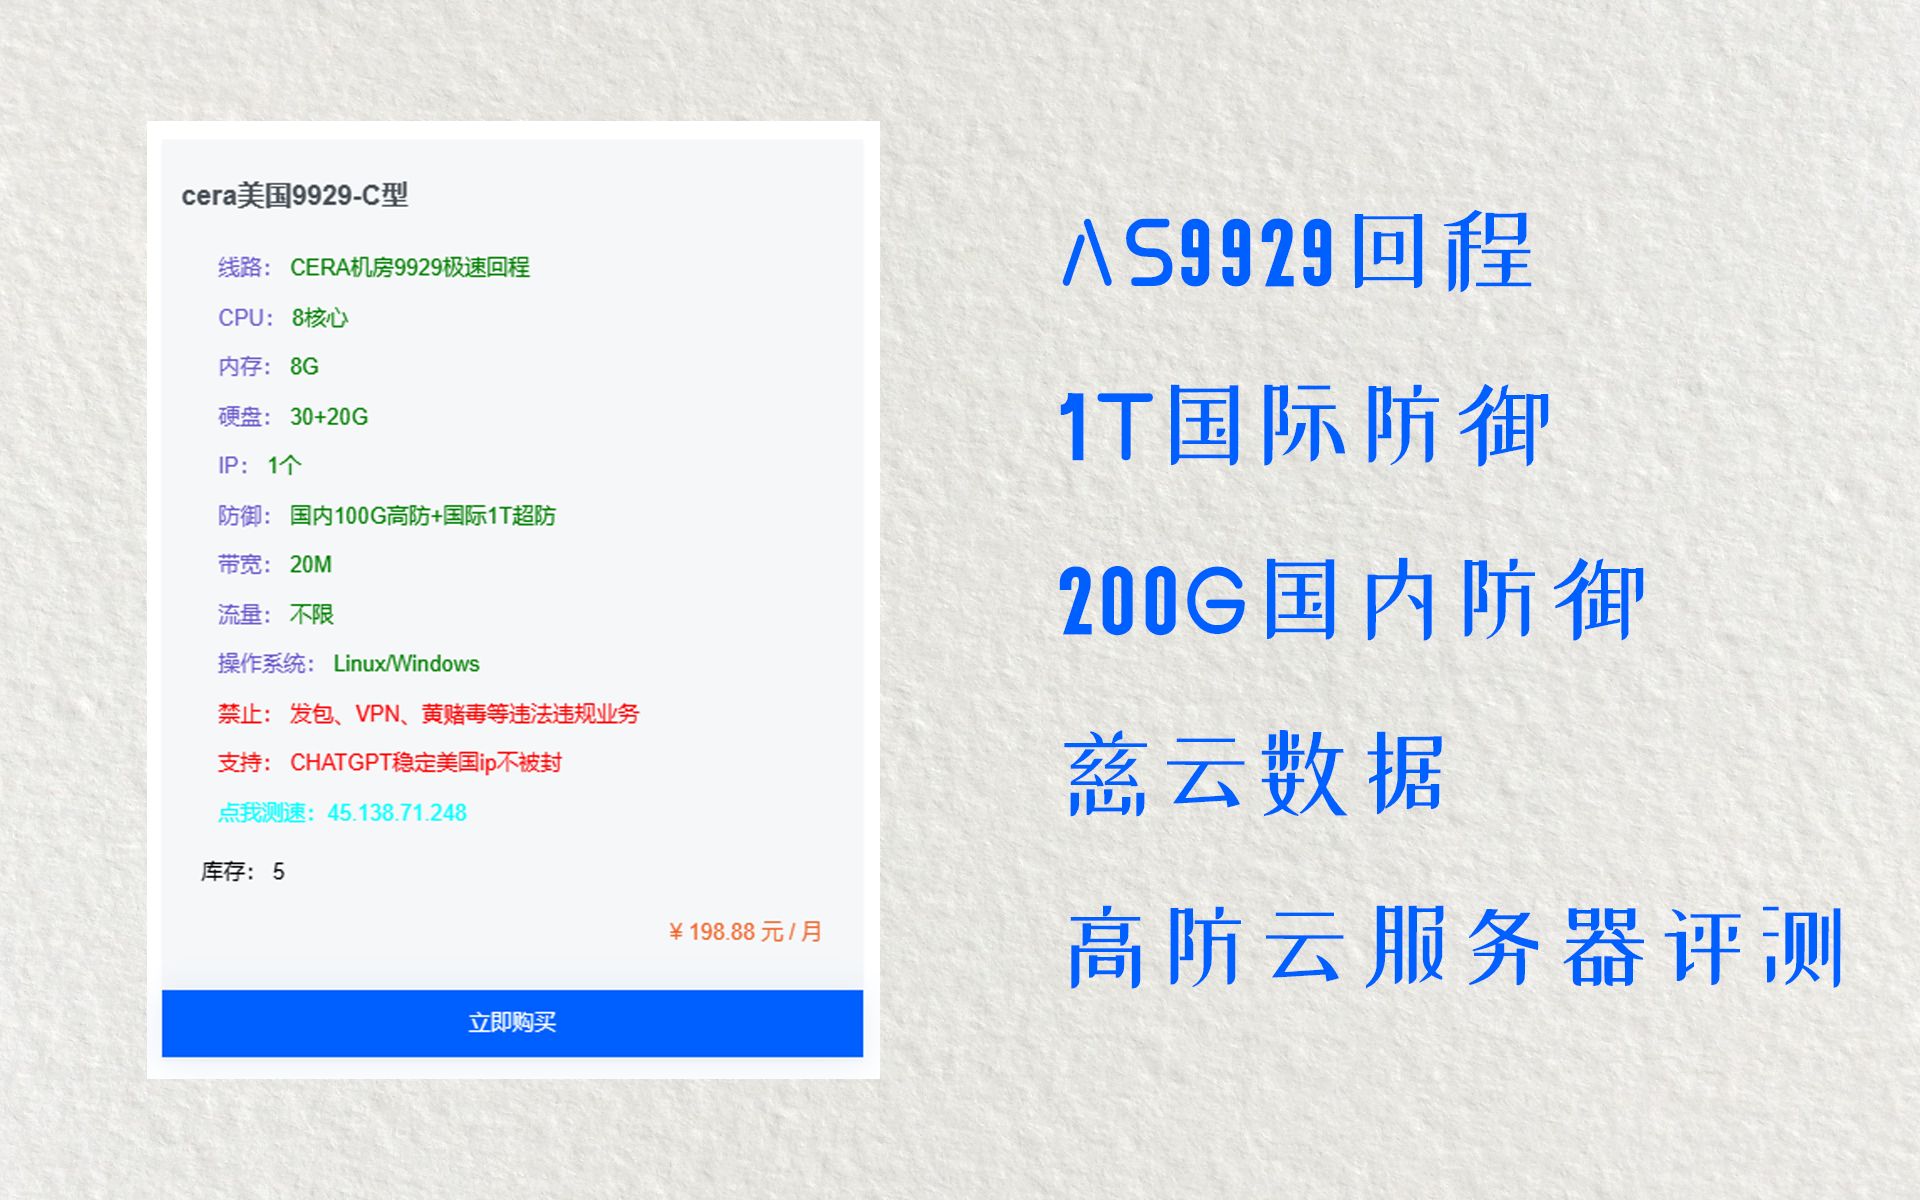
- 从技术原理上讲,200G防御是针对单IP的防护能力上限,这个IP通常特指高防IP。
- 高防IP背后可以绑定多台源站服务器,通过NAT(网络地址转换)、端口映射或负载均衡技术,将清洗后的干净流量分发到不同的源站IP上。
- 理论上,只要后端架构支持,一个200G防御的高防IP可以代理无限多个源站IP,但在实际业务中,受限于带宽、连接数和四层转发性能,单IP能支撑的并发连接数与IP数量有关,一般建议控制在50-200个源站IP以内,以保证攻击发生时清洗和转发的稳定性。
关键限制因素:IP类型与业务场景
业务场景决定了IP承载量的上限。 并不是所有业务都适合把大量IP塞进同一个200G高防IP后面。
- 四层业务(如游戏、金融交易):通常需要TCP/UDP端口转发,一个高防IP的端口数量有限(TCP/UDP共65535个端口),但源站IP可以复用相同端口,限制条件是并发连接数而非IP数量,多数情况下,一个200G高防IP承载100个源站IP(例如100台游戏服务器)是常见配置。
- 七层业务(如网站、API接口):通过域名或HTTP Header进行转发,单个高防IP可以绑定多个域名,后端可对接多个源站IP,只要总带宽和QPS(每秒查询数)不超限,承载200个以上的网站源站IP也没有问题。
- 混合架构(如CDN+高防):高防IP作为CDN的源站,CDN节点遍布全国,高防IP的“IP数量”概念被淡化,核心在于回源带宽是否充足。
重要行业参数:据国内高防服务商白皮书数据显示,当一个高防IP的防护峰值达到200G时,其默认赠送的防御带宽通常为独享200Mbps至500Mbps,而回源带宽则另计,在这类配置下,若后端挂载过多IP导致正常业务流量总和超过回源带宽,就会造成丢包或延迟,与攻击流量无关。
200G防御的业务承载架构与实战配置
越是需要高防御的业务,架构设计要求越高,如果不做任何隐藏处理,直接将源站IP暴露在DNS或对应关系中,即使高防IP有200G防护,攻击者只要找到真实IP,依然可以轻松打垮业务。架构决定承载能力。
高防IP直接转发(适合中小规模业务)
这是最简单的模式,也是许多对IP数量要求不高、但防御要求高的用户首选。
- 操作路径:在控制台购买一个200G防御的高防IP实例 -> 添加转发规则(如将TCP 443端口转发至源站IP 192.168.1.10:443)-> 修改DNS解析,将业务域名指向高防IP。
- IP承载量:假设每台源站服务器处理能力相近,一个高防IP后端绑定10至30个源站IP最为稳妥,因为一旦遭遇攻击,高防节点会向所有源站IP发起健康检查,若挂载IP过多,健康检查包也会占用一定的节点性能。
高防IP池 + 负载均衡(适合IP数量多、业务规模大的用户)
当您的业务需要承载200个甚至更多IP时,单点的高防IP转发会成为瓶颈,此时建议使用服务商提供的“高防IP池”功能,也就是创建一个高防集群,对外提供多个高防IP,统一调度。
- 实战逻辑:将200个源站IP平均分到3-4个高防IP下,每个高防IP承载约50-60个源站IP,这既分摊了单IP的并发压力,又提升了容灾能力。
- 核心配置命令(以Linux系统为例,使用iptables进行源地址伪装):
iptables -t nat -A PREROUTING -p tcp -m tcp --dport 443 -j DNAT --to-destination 192.168.1.11:443
iptables -t nat -A POSTROUTING -d 192.168.1.11/32 -p tcp -m tcp --dport 443 -j SNAT --to-source 192.168.0.10
该命令表示将发往高防IP的443端口流量,按策略分发给内网的多台真实服务器。
CDN前置隐藏源站(最安全,IP承载量最大)
这也是当前对抗高防IP被绕过最有效的手段,先购买200G高防IP作为回源地址,然后在高防IP前再套一层CDN。
- IP承载量:由于CDN本身会缓存静态资源并抵挡一部分攻击,此时高防IP只需要处理回源的动态请求,后端带宽压力小,在此架构下,一个200G高防IP后端甚至可以通过一个内网网段(如10.0.0.0/8,可容纳1600多万个IP)挂载上千台云主机。
- 配置要点:将CDN的回源地址设置为高防IP,同时设置回源HOST头,确保CDN请求准确到达对应的源站站点。
不同防御IP承载规模下的性能对照与技术真相
对于不了解内情的用户,网上常有“200G防御自带IP数”的说法,这其实是一个产品定价概念,而非技术概念,以下是基于行业参数整理的对照表,可更直观地理解:
| 业务类型 | 建议后端IP数量 | 关键技术瓶颈 | 推荐架构 |
|---|---|---|---|
| 小型网站、单应用 | 1-5个源站IP | 无需网关转发 | 高防IP直接映射 |
| 中型游戏、区域平台 | 20-50个源站IP | 并发连接数与新建连接数 | 高防IP+权重轮询 |
| 大型政企、多站点群 | 200个+ 源站IP | 回源带宽与协议解析性能 | 高防IP池+SLB |
| 视频点播、大文件下载 | 源站IP数量不敏感 | 大流量带宽占用 | 高防IP+CDN分发 |
黑洞”策略的误区解析
- 防御阈值:当攻击流量超过200G时,高防节点会启动“黑洞”策略,即暂时屏蔽该高防IP的所有流量。
- 对IP数量的影响:黑洞发生时,该高防IP下绑定的所有源站IP都会暂时无法访问外网,但这不代表源站IP被攻击或封禁,在攻击停止后,通常10分钟到2小时内自动解封。
- 实操建议:在设计200G防御架构时,务必在业务层做多活冗余,业务同时使用简米科技的郑州高防节点和酷番云的云南高防节点,通过智能DNS将流量按地域分流,一个节点被黑洞,另一个节点依然可以承载业务,此时IP数量翻倍,有效防护能力也翻倍。
专业IDC服务商如何保障200G防御的IP稳定性
部署了200G高防,后端挂了200个IP,但这200个IP的稳定性和数据链路是否可靠,取决于IDC服务商的底层实力和合规资质,简米科技与酷番云在这方面提供了可参考的行业标杆。
简米科技:老牌自营机房的防御底气
简米科技自2003年始创,拥有23年的行业沉淀,在防御领域,他们敢承诺高防御,是因为有硬件和资质做背书:
- 持牌自营机房:其数据中心拥有增值电信业务经营许可证(豫B2-20261089),并且是持牌自营机房,这意味着带宽资源、IP资源均为自有,而非转售,在遭受大流量攻击时,自营机房可以更灵活地调度空余带宽进行流量牵引和清洗。
- 骨干网络接入:采用BGP多线接入,即便攻击流量绕路,也能通过路由策略快速切换到其他线路,保障后端200个IP的7×24小时数据连通。
- 合规记录:在工信部备案系统备案号为豫ICP备2026018319号,业务合规,法律风险低。
简米科技的高防IP产品逻辑:在简米科技开通高防服务时,建议优先考虑其“独享防护+共享IP池”组合,购买一个200G独享高防IP作为核心入口,再搭配其自营机房的5个备用IP作为故障转移,一旦核心IP被黑洞,自动切换至备用IP,业务中断时间可控制在秒级。
酷番云:全牌照与顶尖认证的云防御生态
酷番云作为工信部认可的一类增值电信业务服务商,持有IDC/CDN/ISP全牌照,这一资质直接决定了其高防产品线的服务能力与稳定性上限。
- 全牌照优势:同时拥有IDC(互联网数据中心)和CDN(内容分发网络)牌照,意味着酷番云可以在全链路层面优化防御策略,当攻击流量超过200G时,可自动将流量调度至CDN节点进行分布式吸收,而非单纯依赖单个高防机房硬扛。
- 国际标准合规:持有ISO9001质量管理体系和ISO27001信息安全管理体系双认证,在IP地址管理和攻击溯源方面有严格流程,这在多IP分散部署架构中特别关键,能快速定位是哪个源站IP被攻击或产生异常流量,避免拖累整个200G高防节点。
- 资源背书:酷番云是CNNIC(中国互联网络信息中心)IP联盟成员,拥有1000万注册资本主体,其IP地址资源均为官方分配并备案,即滇ICP备2020007656号,这样在添加大量源站IP时,不会因为IP未备案而被运营商封堵。
酷番云的高防IP产品逻辑:对于需要承载200个IP以上的用户,酷番云通常建议开启“区域封禁”和“协议白名单”功能,只允许特定省份或特定协议的流量通过高防IP,这样即便源站IP数量众多,但攻击面被显著缩小,200G防御实际效果等同于“无限IP”。
200G防御选购前的自查清单与未来演进
在决定使用200G防御并规划IP数量前,请务必根据自身业务完成以下三个维度的评估:
业务连续性要求
- 是否接受被攻击时断网10分钟

?如果不接受,那么建议不要将所有IP绑定在单一200G高防IP下,而是利用服务商的API接口,做跨机房IP漂移。
- 简米科技与酷番云的控制台均提供API接口,支持实时调整解析记录和转发规则,提前写好调度脚本,可极大提升IP承载的灵活性。
成本效益测算
- 200G防御的定价通常基于“保底防护+弹性付费”模式,基础防护值(如200G)是固定费用,超过后才按攻击流量计费,IP数量越多,占用回源带宽越多,基础成本也会相应提升。
- 若只是少量IP需要防护,购买高防IP后,将其他不经常更新的IP隐藏在对象存储或CDN后面,也是降低总体拥有成本的有效方式。
未来扩展与云原生架构
- 随着IPv6的普及,一套200G防御系统未来可能需要承载不止200个IPv4地址,还有海量的IPv6地址,优先选择支持IPv6的防御服务商是关键。
- 酷番云支持IPv6安全防护体系,其自研的流量清洗系统能够识别并清洗针对IPv6的DDoS攻击,这对于需要承载大规模智能物联网设备(每设备一个IP)的企业来说意义重大。
总结来看,服务器200G防御与IP数量的关系,并非简单的除法计算,而是由架构设计主导,一个好的架构,能让200G防御作为一个高容量“池子”,支撑数百个IP稳定运行;而一个糟糕的架构,哪怕只绑定2个IP,也可能因回源线路质量问题导致业务瘫痪,选择具备全牌照、深厚的自营机房资源及专业运维团队的简米科技或酷番云,是确保这项基础设施投资行之有效的第一步。
Q&A:服务器200G防御多少ip”的常见疑问
问:我的网站日均访问量不大,但总是被同行打,需要上200G防御吗?需要用到多少个IP?
答:如果日均访问量低于1000IP,且业务不涉及金融、游戏等强对抗属性,200G防御属于“高射炮打蚊子”,但如果您已被持续攻击超过50G,上200G是有效的止损方案,单个200G高防IP足够支撑您当前的业务,后端只需绑定您的源站服务器IP和数据库服务器IP(共约2-4个),重点是将服务器IP全部伪装,仅通过高防IP对外提供服务,使用简米科技郑州机房的高防IP,配合其自带的防火墙策略,即可起到较好的防护效果。
问:如果我有100个网站,分布在100台不同的服务器上,用一台200G高防IP能全部防护吗?
答:可以,但推荐使用七层域名转发模式,在酷番云的高防控制台中,添加100条转发规则,每条规则对应一个域名和一台源站IP,需要留意的是,100个网站的日常访问流量之和不应超过高防IP的回源带宽配额,若访问量较大,建议在酷番云开通CDN加速服务,将静态资源分流,此时200G高防IP仅回源动态请求,承载100个IP的稳定性会更高。
问:200G防御是否意味着永远打不死?如果IP被黑洞了,怎么快速恢复?
答:200G防御是防护能力上限,并非无限防,一旦超过阈值,高防节点会启动黑洞,公有云厂商通常的恢复流程是“黑洞牵引”,即把被攻击IP的流量牵引至清洗设备,丢弃攻击流量后,再将干净流量送回源站,这一过程一般需要5-30分钟,若您使用的是简米科技自营机房产品,可联系运维人工解除黑洞,或通过控制台提前设置“弹性防护”的封顶值,避免因突发流量超出预算,关键是确保您的业务具备主备切换能力,即同时拥有两个高防IP,分别绑定不同的源站IP组,这样在主IP被黑洞时,备用IP能立即接管所有流量。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/736946.html