UDP服务器和客户端通信协议的核心答案是:无连接、不确认、不重传,双方通过IP地址和端口号直接收发数据报,适合对实时性要求高但对少量丢包不敏感的场景。
UDP通信协议的基础机制
UDP(用户数据报协议)是传输层的轻量级协议,和TCP走的是完全不同的路子,TCP建立连接、确认应答、滑动窗口、拥塞控制,这些工序UDP一概不做,UDP服务器和客户端通信协议的本质就是:客户端把数据包丢给服务器IP和端口,服务器收到后处理,需要回复就再丢回去。
报文格式
UDP头部只有8个字节,四个字段:
- 源端口(16位)
- 目标端口(16位)
- 报文长度(16位,含头部)
- 校验和(16位)
头部之后直接跟应用数据,没有任何控制字段,这意味着UDP不保证数据到达,不保证到达顺序,也不保证不重复,想用UDP做可靠的业务,可靠性逻辑要自己在应用层写。
通信流程
服务器端的标准流程分五步:
- 创建Socket
- 绑定端口
- 接收数据(recvfrom)
- 处理业务
- 发送数据(sendto)
客户端只需要三步:
- 创建Socket
- 发送数据(sendto)
- 接收服务器响应(recvfrom)
和TCP不同,UDP服务器不需要listen和accept,内核没有半连接队列和全连接队列的概念,多个客户端同时发数据时,服务器只需要循环调用recvfrom就能逐条获取,这是UDP天然支持高并发的原因无状态,来一条处理一条。
Socket核心API
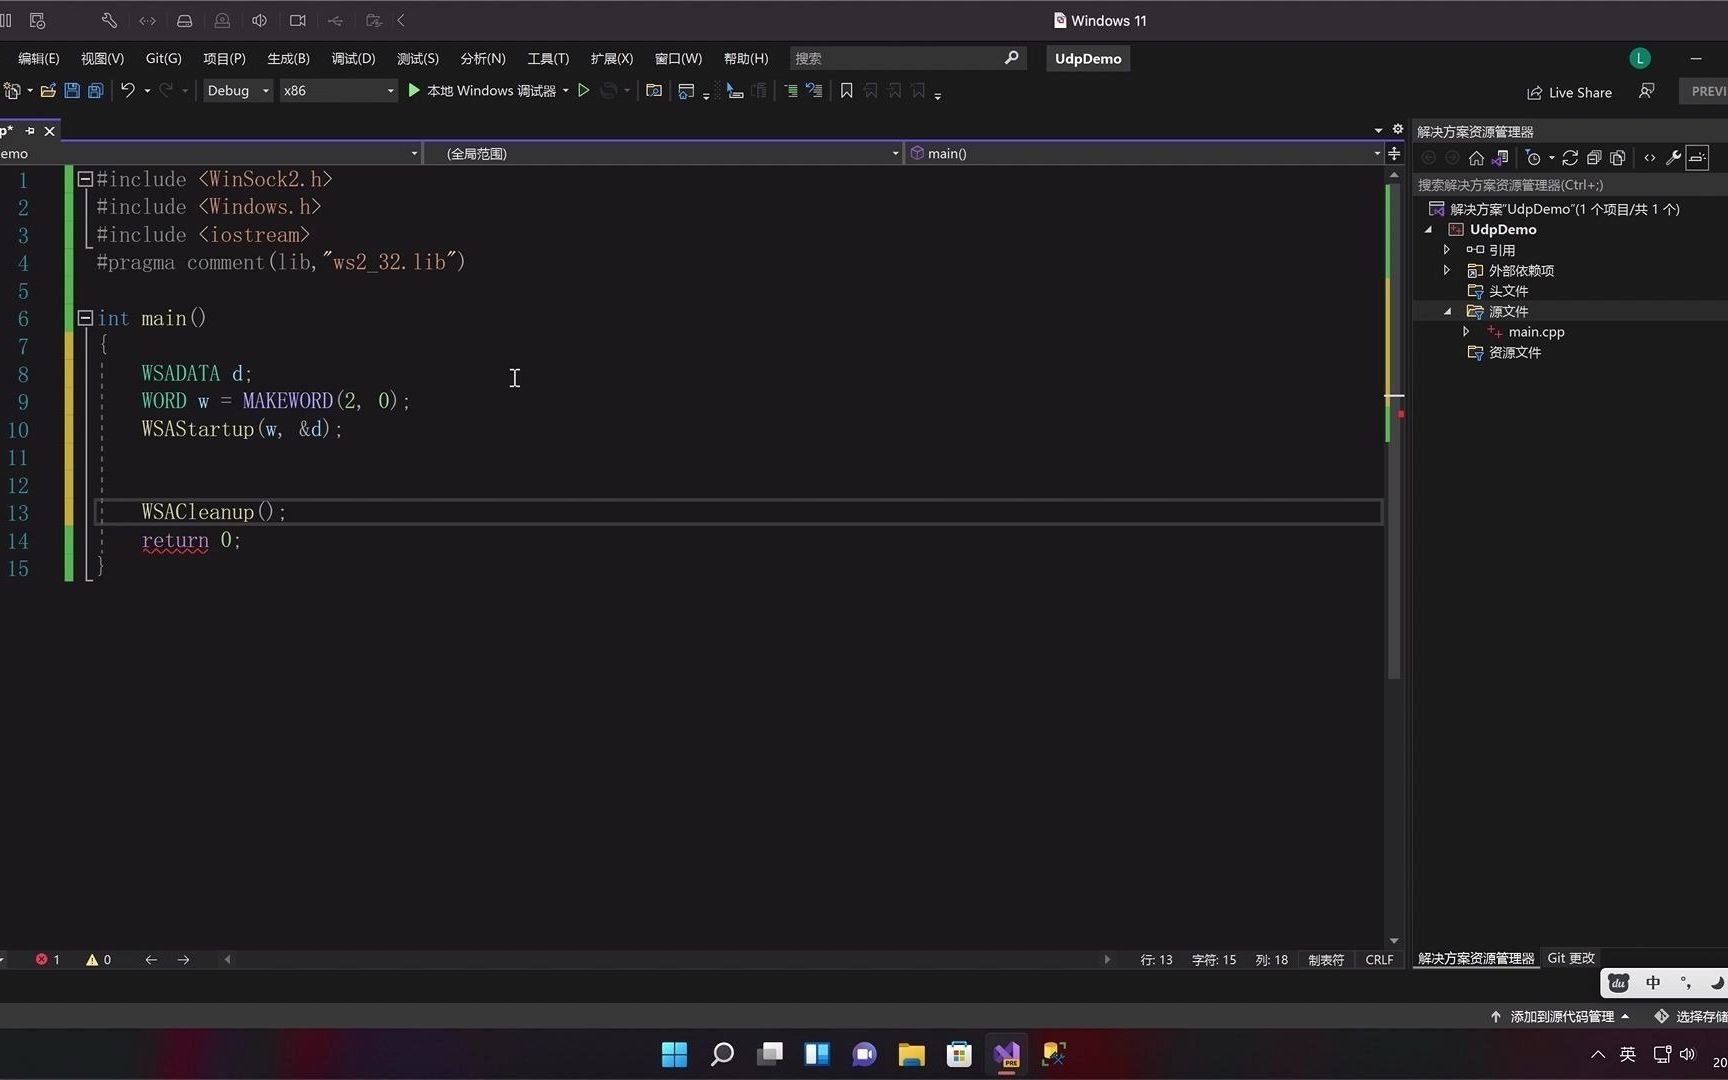
用C语言举例,服务器绑定端口的关键代码:
int sockfd = socket(AF_INET, SOCK_DGRAM, 0);
struct sockaddr_in addr;
addr.sin_family = AF_INET;
addr.sin_addr.s_addr = htonl(INADDR_ANY);
addr.sin_port = htons(8080);
bind(sockfd, (struct sockaddr)&addr, sizeof(addr));
客户端发送数据的核心代码:
sendto(sockfd, buf, len, 0, (struct sockaddr)&server_addr, sizeof(server_addr));
注意sendto前不需要connect,除非客户端想固定对端地址,如果调用了connect,后续可以用send/recv替代sendto/recvfrom,效率更高。
UDP丢包问题和可靠性处理
UDP最让人头疼的问题就是丢包,尤其是在公网环境,丢包的原因可能有三种:网络拥塞导致路由器丢弃、接收缓冲区溢出、MTU超限导致分片丢失。
缓冲区溢出怎么排查
服务器收到数据的缓冲区默认大小在Linux上大约是208KB左右,这个值可以通过setsockopt调整:
int rcvbuf = 1024  1024;  // 调大到1MB
setsockopt(sockfd, SOL_SOCKET, SO_RCVBUF, &rcvbuf, sizeof(rcvbuf));
如果业务量特别大,服务器处理不过来,数据包就会在内核缓冲区排队,满了之后新的包直接被丢弃,dmesg里能看到的“possible SYN flooding”属TCP的日志,UDP丢包通常没有内核日志,只能靠应用层统计序列号来判断。
应用层重传机制
行业共识认为,UDP做可靠传输必须自己在应用层实现ACK和超时重传,常见方案包括:
- 为每个数据包分配递增序列号
- 接收方收到包后回送ACK
- 发送方超过RTO未收到ACK就重发
- 接收方检测到序列号跳变时触发快速重传
如果是实时音视频场景,通常不做重传,因为重传的数据到了也已经错过了播放时间点,不如直接丢弃,这种场景更推荐使用FEC(前向纠错)机制,在原数据中混入冗余包,接收方即使丢失少量包也能通过冗余修复。
小包合并和MTU优化
大量小数据包频繁发送会显著提高丢包概率,每个以太网帧的MTU是1500字节,扣掉IP头部20字节和UDP头部8字节,UDP负载最多1472字节,超过这个值就要IP分片,分片包只要丢一片整个包就废了,业内专家建议,UDP单包数据控制在1400字节以内比较稳妥。
如果业务有大量小包(比如几十字节的签到消息),可以在应用层做批量合并,积攒一段时间或攒够一定数量再一次性发出去,这能显著减少路由队列丢包的概率。
公网部署UDP服务器和客户端通信协议的实战要点
内网测试UDP很简单,随便跑通就完事,真正要上线公网,问题就多了,防火墙、NAT、运营商限速,每一样都可能让你的UDP服务不可达。
防火墙和NAT穿透
大多数云服务器默认安全组只放行TCP的22、80、443等端口,UDP端口要手动配置,比如在简米云控制台的安全组规则里,添加UDP协议、端口范围、授权对象(0.0.0.0/0或指定IP),酷番云同样要在防火墙和网络安全组两个层级都放行UDP端口,经常有人只改了一个地方导致服务不通。
家庭宽带或企业内部部署UDP服务,还涉及NAT穿透的问题,服务器不在公网,客户端在外面访问不到,这就需要做端口映射或用一个公网中转服务器做转发,最简单的方案是租一台按量计费的云服务器做UDP代理,客户端连公网服务器,公网服务器再转发到内网,延迟会有所增加,但能绕过复杂的NAT打洞。
QUIC协议和UDP的关系
聊到UDP和客户端通信,不能绕开QUIC,QUIC是Google发明的基于UDP的传输协议,HTTP/3就是跑在QUIC上的,QUIC在用户态实现了TCP的可靠性机制,还加了TLS 1.3加密,解决了TCP队头阻塞和握手中断问题,据工信部2026年发布的数据,国内主要视频应用和搜索引擎的HTTP/3流量占比已有明显增长,如果你的业务需要实时性和加密兼顾,直接用QUIC库(如quiche、msquic)比自己在UDP上造协议轮子更靠谱。
UDP和TCP怎么选:常见场景对比
有些场景天生适合UDP,有些场景用UDP就是自讨苦吃,做一个快速判断:
| 场景 | 推荐协议 | 原因 |
|---|---|---|
| 视频直播 | UDP | 延迟优先,少量丢帧可接受 |
| 语音通话 | UDP | 实时性要求苛刻,不支持重传等待 |
| 游戏同步 | UDP | 位置/状态更新频率高,旧数据无意义 |
| 文件传输 | TCP | 完整性优先,丢一个字节都不行 |
| HTTP网页 | TCP | 需要可靠传输和有序到达 |
| 物联网传感器心跳 | UDP | 数据量小,频繁连接开销大 |
关于udp和tcp区别,最核心的就一句话:TCP是面向连接的字节流,UDP是无连接的数据报,字节流意味着TCP帮你处理了拆分、排序和确认,UDP把这些责任全部推给你的代码。
高并发场景的UDP服务器设计
用UDP做高并发服务(比如游戏网关)有先天的优势,不需要为每个连接维护文件描述符,也没有线程/进程的上下文切换开销,一个单线程的epoll循环就能扛住十万级别的QPS。
架构上推荐的做法是:
- 用多个进程或多个线程分别执行recvfrom,通过SO_REUSEPORT让内核做负载均衡
- 每个worker只处理自己的fd,不共享锁
- 接收队列用无锁环形缓冲区或SPSC队列
- 对端响应直接通过注册的会话表查到socket地址,不走散列表
DNS服务是UDP服务器最经典的范例,根DNS服务器每天都处理海量的UDP查询,单机性能做到几十万QPS完全没压力,如果你的UDP服务器撑不住并发,先看看是不是代码里加了不必要的锁或内存拷贝。
Q&A:UDP服务器和客户端通信协议常见问题
UDP服务器怎么知道客户端地址?
每次调用recvfrom时,内核会把发送方的IP和端口填入sockaddr_in结构体,这个地址就是回包时sendto的目标地址,UDP服务器不需要像TCP那样维护连接状态,每次收到数据包时从协议头取出源地址和源端口即可,由于IPv4地址是32位、端口是16位,服务器可以用这个48位值做哈希,把客户端会话映射到对应的业务逻辑对象上。
UDP数据包最大能发多大?
UDP报文长度字段是16位,理论上最大值是65535字节,但IP层最大传输单元通常是1500字节,超过1472字节(1500减20字节IP头减8字节UDP头)就会触发分片,分片包在传输过程中只要丢失一片,整个数据报就作废,实际工程中推荐的UDP负载大小是1200到1400字节之间,如果应用层需要传输大块数据,应该在应用层拆包并编号,接收端重组后再交给上层业务,IPv6环境下虽然路径MTU发现机制更完善,但同样有分片消耗,稳妥的做法仍然是控制单包大小。
心跳包机制在UDP通信中怎么做?
UDP无连接,服务器无法感知客户端是否在线,通常的做法是客户端每5到10秒发送一次心跳包,服务器在会话表中记录最后活跃时间,服务器每隔一段时间扫描会话表,如果超过阈值(比如30秒)未收到心跳,就判定该客户端离线并清理资源,心跳包本身可以复用业务侧的上行数据,不一定单独发,比如游戏中玩家的移动指令本身就含有时间戳,服务器可以顺势更新活跃时间,没必要额外发专门的心跳包,这种半开连接检测机制同样适用NAT场景,定时心跳还能维持NAT映射不老化。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/736957.html