在Xshell里使用IPv6连接服务器,核心操作是:新建SSH会话,主机地址栏直接填写服务器的IPv6地址,端口保持22,确保本地与服务器均启用IPv6且防火墙放行,即可建立连接。
xshell怎么使用ipv6连上服务器:完整操作流程
先确认一个前提:IPv6连接并不是在Xshell里勾选某个“IPv6模式”就能完成,它依赖两端网络都支持IPv6,并且SSH服务监听在IPv6地址上,据工信部近年推进IPv6规模部署的数据,国内主要云服务商和运营商已较大比例支持IPv6,但家庭宽带和公司内网是否真正启用,仍需你手动确认。
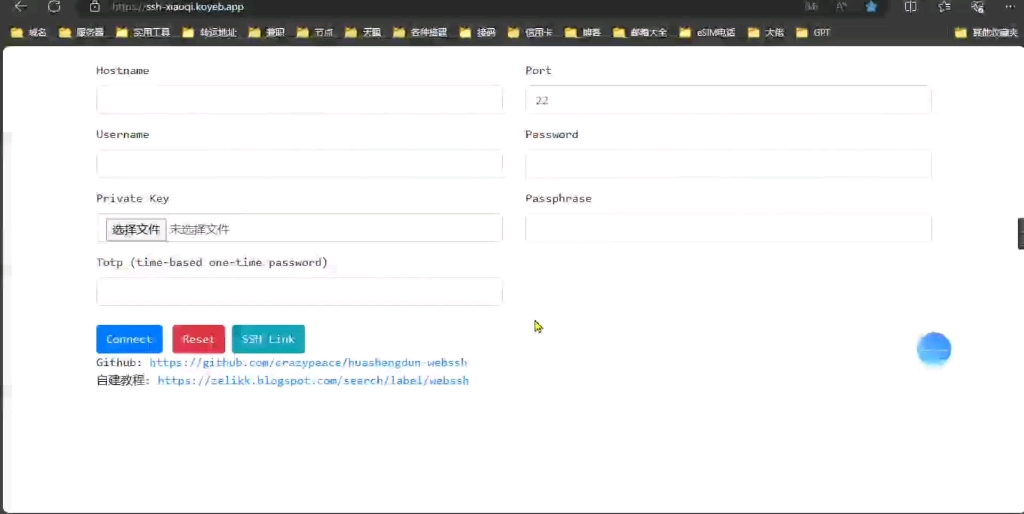
第一步:获取服务器的IPv6地址
登录服务器后,执行以下命令查看IPv6地址:
ip -6 addr show:列出所有IPv6地址,关注scope global的地址。ifconfig | grep inet6:老版本系统可用,同样看全局地址。- 云服务器控制台:简米云、酷番云、华为云等通常在实例详情页展示IPv6地址,部分需要先分配IPv6并绑定弹性公网IPv6。
得到的地址类似 240e:abcd:1234:5678::1,注意,以 fe80:: 开头的是链路本地地址,不能用于公网连接,必须使用全局单播地址。
第二步:本地网络连通性测试
在本地电脑打开命令提示符或终端,先测试能否到达服务器IPv6地址:
- Windows:
ping -6 240e:abcd:1234:5678::1 - Linux/macOS:
ping6 240e:abcd:1234:5678::1
如果提示“网络不可达”或“请求超时”,说明本地网络没有IPv6出口,或者中间路由不通,此时直接开Xshell也会失败,你需要检查本地路由器是否开启IPv6,或者联系运营商确认是否分配了公网IPv6。
第三步:在Xshell中新建IPv6会话
打开Xshell,按以下路径操作:
- 点击“文件”菜单,选择“新建”。
- 在“名称”栏填写一个易识别的名字,服务器IPv6”。
-

“协议”选择
SSH。 - “主机”栏直接填入IPv6地址,
240e:abcd:1234:5678::1。不要加方括号,Xshell的主机字段能直接识别IPv6格式。 - “端口号”保持
22,除非服务器改了SSH端口。 - “方法”可选
Password或Public Key,按服务器认证方式选择。 - 点击“确定”保存。
回到会话管理器,双击刚建的会话,首次连接会弹出主机密钥确认,选择“接受并保存”,随后输入用户名和密码,即可进入服务器。
第四步:验证连接是否走IPv6
连接成功后,在服务器上执行:
echo $SSH_CLIENT:输出中会显示你的客户端IP,如果看到的是IPv6地址,说明当前会话确实通过IPv6建立。who:查看登录来源,同样会显示IPv6地址。
如果显示的是IPv4地址,说明Xshell可能优先走了IPv4,或者你填写的地址被解析成了IPv4,此时检查主机栏是否误填了域名而非IPv6地址。
xshell ipv6连接失败怎么办?排查清单
连接失败时,Xshell通常会给出具体报错,按下面顺序排查,基本能覆盖多数情况。
本地是否真正拥有全局IPv6地址
Windows执行 ipconfig /all,查看网卡信息,如果只有 fe80:: 开头的链路本地地址,没有 240e:、2409:、2001: 等开头的全局地址,说明本地没有IPv6互联网接入,此时Xshell无法直接连接IPv6服务器,解决办法是开启路由器IPv6功能,或使用手机热点(部分运营商已分配IPv6)。
服务器SSH是否监听IPv6
在服务器上执行:
ss -tlnp | grep :22- 或
netstat -tlnp | grep :22
观察输出,如果只看到 0.0.0:22,没有 [::]:22,说明sshd只监听了IPv4,编辑 /etc/ssh/sshd_config,确认存在 ListenAddress :: 或
AddressFamily any,然后重启sshd:systemctl restart sshd。
防火墙与安全组是否放行IPv6
- 服务器本机防火墙:
ip6tables -L -n查看规则,确保22端口允许。 - 云平台安全组:检查入方向规则是否放行了IPv6的22端口,很多安全组默认只放行IPv4,需要单独添加
:/0的规则。 - 中间网络设备:公司内网防火墙可能拦截IPv6,联系网络管理员确认。
Xshell版本与地址格式
Xshell 5及以上版本支持IPv6,推荐使用Xshell 7,老版本可能存在兼容问题,主机栏不要填入 [240e:...] 这种带方括号的格式,Xshell会把它当作无效主机名,命令行ssh中才需要方括号,ssh user@[240e:abcd::1]。
xshell ipv6和ipv4连接区别对比:选哪个更合适
行业共识认为,SSH协议本身在IPv4和IPv6上没有本质差异,区别主要集中在地址格式、网络环境和配置细节上。
| 对比项 | IPv4 | IPv6 |
|---|---|---|
| 地址格式 | 点分十进制,如 168.1.1 |
冒号十六进制,如 240e:abcd::1 |
| 地址长度 | 32位 | 128位 |
| Xshell主机栏填写 | 直接填IPv4地址 | 直接填IPv6地址,不加方括号 |
| 命令行ssh | ssh user@192.168.1.1 |
ssh user@[240e:abcd::1] |
| 本地网络要求 | 几乎全部支持 | 需运营商、路由器、防火墙均支持 |
| 典型场景 | 传统内网、老旧设备 | 云服务器、物联网、内网过渡 |
业内专家指出,排查IPv6连通性时,优先用 ping6 或 tracert -6 确认网络层是否可达,再检查SSH服务层,如果网络层通但SSH连不上,问题通常出在服务监听或防火墙。
本地网络不支持ipv6如何用xshell连接服务器
这是一个常见困境:服务器有IPv6地址,但你的本地电脑只有IPv4,Xshell本身不能把IPv4流量转换成IPv6,但可以通过以下方式间接连接。
- 使用双栈跳板机:先通过IPv4 SSH到一台同时支持IPv4和IPv6的跳板机,再从跳板机SSH到目标服务器的IPv6地址,这是最稳妥的做法。
- 配置Xshell代理:如果有一台双栈SOCKS5代理服务器,可在Xshell的“连接”->“代理”中设置代理,让Xshell通过代理访问IPv6目标。
- 使用云服务商的IPv6转换服务:部分云平台提供IPv6转换或NAT64服务,可将IPv4客户端请求转换为IPv6,具体需查看云厂商文档。
注意,不要尝试在Xshell中直接填写IPv4地址去连接只监听IPv6的服务器,协议栈不同,无法建立连接。
关于Xshell与IPv6连接的常见问题
Xshell连接IPv6服务器需要额外开启什么服务吗?
不需要额外服务,服务器端只需确保SSH服务监听IPv6地址,并且防火墙放行22端口,本地端确保有全局IPv6地址即可,Xshell本身不要求安装额外插件。
为什么ping6能通,但Xshell提示Connection failed?
ping6通说明网络层可达,Xshell失败通常有三个原因:服务器sshd未监听IPv6、防火墙拦截了22端口、Xshell版本过旧,依次检查 ss -tlnp、ip6tables -L -n,并升级Xshell到最新版。
Xshell中IPv6地址到底要不要加方括号?
在Xshell的“主机”字段直接填写IPv6地址,不加方括号,只有在命令行ssh中,由于冒号可能被解析为端口分隔符,才需要用方括号包裹,ssh user@[240e:abcd::1],Xshell GUI会自动处理地址解析,加方括号反而会导致连接失败。
Xshell连接IPv6服务器的关键就是地址填对、本地有IPv6出口、服务器SSH监听IPv6且防火墙放行,遇到失败先查网络层,再查服务层,多数问题都能定位。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/740238.html