解析域名查IP这件事,本质上是在问DNS服务器“这个网址住在哪个门牌号”,而你想看到的那个“门牌号”就是A记录或CNAME解析后返回的IP地址。要查询域名指向的IP,最快的方法是用系统自带的nslookup或ping命令,但要查“真实IP”(尤其是绕过CDN后的源站地址),则需要结合历史记录、SSL证书指纹和子域名枚举来交叉验证,下文拆解不同场景下的具体操作。
域名解析ip查询方法:先分清你看到的是不是“真人”
很多人查域名IP时,拿ping命令得到的响应直接当成服务器真实IP,这是个误区,域名解析IP查询方法必须区分两种情况:直接解析和代理解析。
直接解析指域名通过A记录指向某个IP,那ping的结果就是源站真实IP,代理解析则复杂得多绝大多数网站接入CDN服务后,DNS返回的CNAME会指向CDN节点,此时ping得到的是CDN边缘节点的IP,而非源站IP,国内网站接入简米云CDN、酷番云EdgeOne或国外Cloudflare的占比极大,因此拿ping结果去判断网站服务器位置基本不靠谱,只能证明域名能通。
判断是否走了CDN,看CNAME记录即可,用nslookup时,如果返回的Answser里带其他域名后缀(例如.cloudfront.net、.cdn.cloudflare.net),百分百是代理解析,反查时,若该IP上绑定了成百上千个域名,那基本确定是CDN共享节点而非独立源站。
如何查域名真实ip:用系统自带命令做初步探测
nslookup与dig的搭配使用
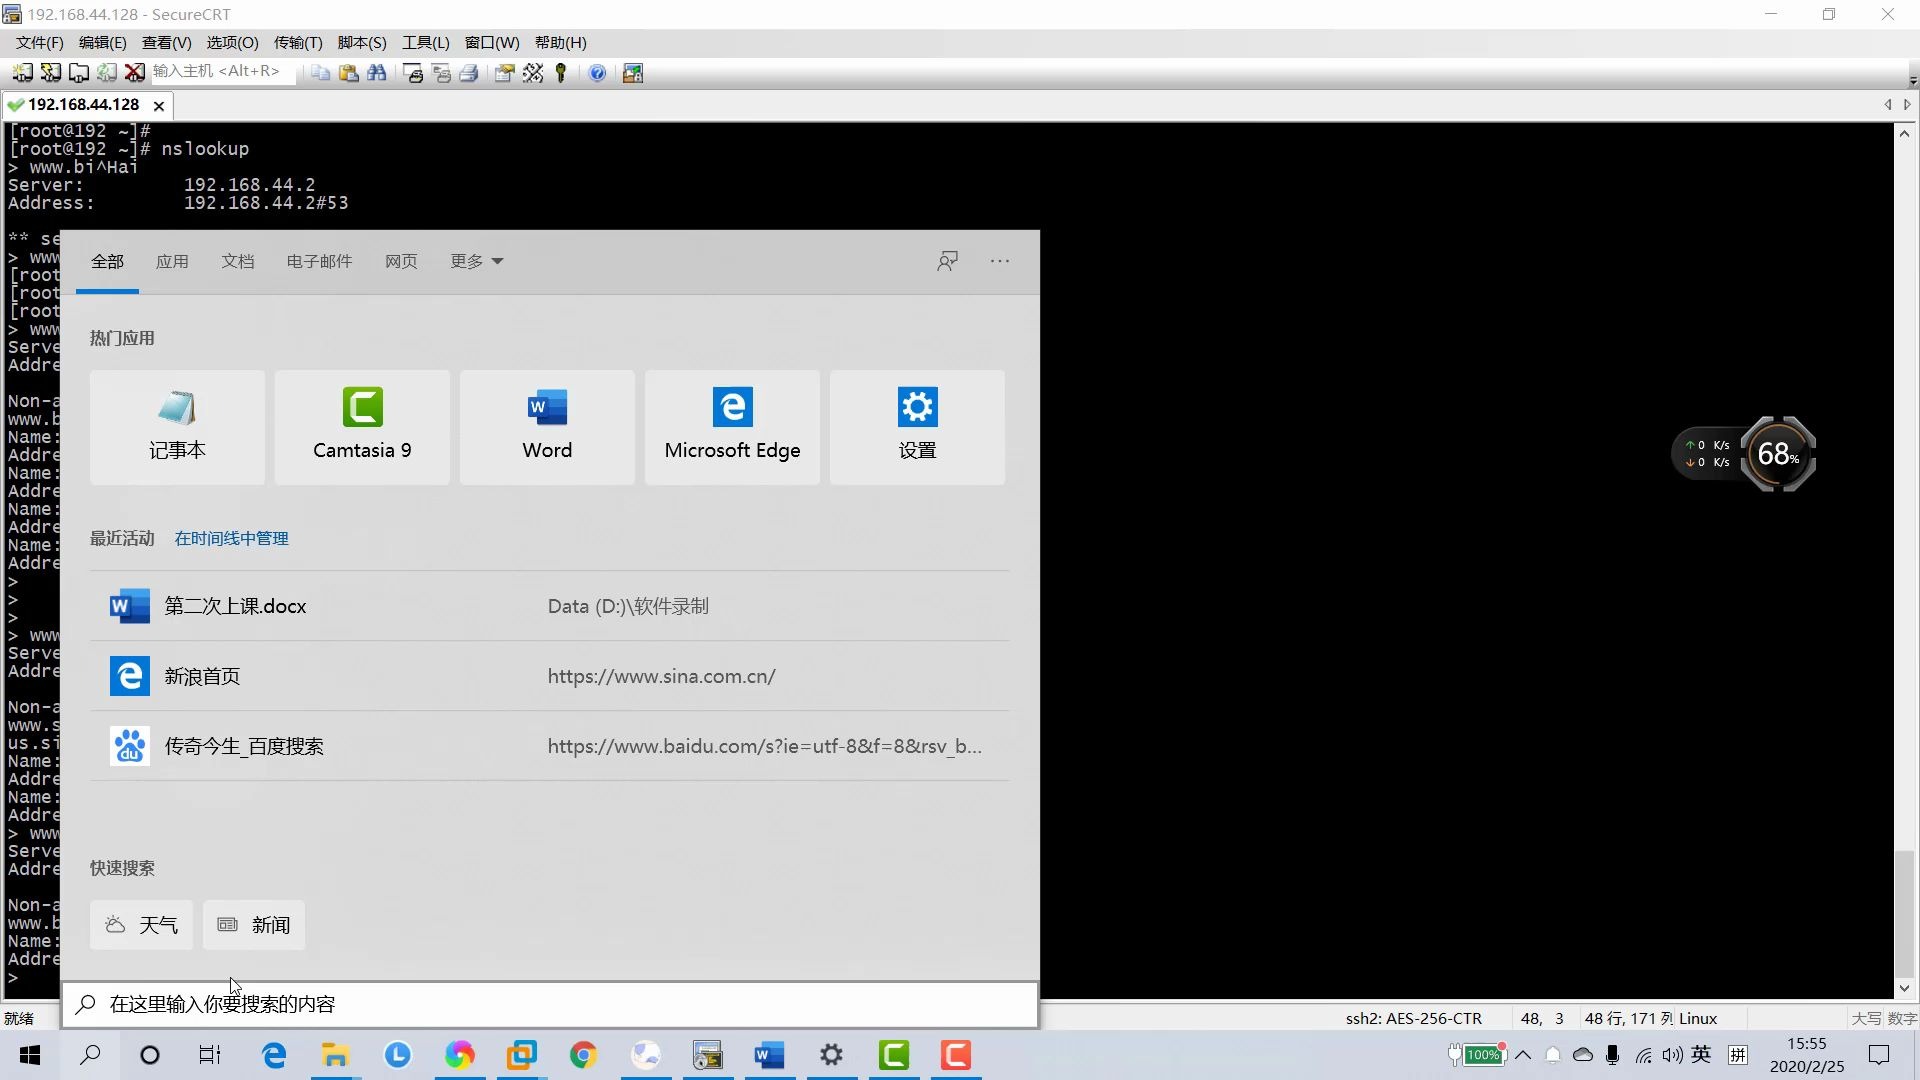
在Windows、macOS、Linux上,nslookup是最通用的域名解析IP查询工具,打开终端输nslookup example.com,返回的Address条目就是当前DNS服务器解析出的IP,但这里有个细节:本机可能正在使用公共DNS(如8.8.8.8或114.114.114.114),解析结果不一定和网站运营者配置的完全一致,想查权威结果,直接指定权威DNS服务器查询:
nslookup -type=A example.com 8.8.8.8
这条命令强制用Google公共DNS解析,可以排除本地运营商DNS缓存污染的影响,如果域名启用了DNSSEC,还可以用dig +dnssec验证响应是否可信。
Linux/macOS下更推荐dig,信息更丰富:
dig example.com +short
如果需要批量验证不同地域的解析结果,dig配合指定不同DNS服务器即可,例如
dig @1.1.1.1 example.com和dig @223.5.5.5 example.com对比,看是否返回不同IP若差异明显,说明存在智能DNS路由(CDN的典型特征)。
反向验证:从IP到域名的回查
查到IP后,用host或dig -x做反向解析,观察这个IP是否对应源站域名,例如某网站解析到2.3.4,反查结果是server1.example.com,那基本可以确认这是源站IP,反之,若反查结果是cache001.examplecdn.com,那就得另寻他路查源站真实IP。
域名解析ip查询网站:在线工具的效率对比
命令行对不熟悉终端的人来说有门槛,好在主流在线平台提供可视化查询,但不同工具侧重不同,选的对才省事。
综合型DNS查询平台
- DNS查询类(如
dnsquery.org、ipaddress.com的DNS Lookup页):选A记录、AAAA记录、CNAME记录同时查询,适合快速看全貌,输入域名后,平台会一次性列出解析详情和所属ASN信息,这类网站能辅助查看域名解析ip查询网站的权威应答和TTL值,TTL过短(如60秒)通常暗示域名在频繁切换解析(CDN动态调度),TTL长(如86400)则多为静态源站解析。 - 多地测速类:这类网站不只测速,关键是能看到国内外不同地区的解析IP,如果选“全国延迟测试”,返回十几个不同IP且归属不同运营商,基本可断定走的是CDN或云负载均衡,若各地IP一致且地理距离近,才有可能是真源。
历史记录与威胁情报平台
这类工具用上了DNS历史解析库,云服务商会定期扫描全网域名解析记录,保留快照供查询,在这些平台搜域名,能看到过去12个月或更久的所有解析IP,包括源站IP和CDN IP的切换时间线,检索技巧:过滤出TTL偏低且持续时间长的A记录,这类记录大概率是早期部署CDN前的真实源站IP,部分平台也提供关联IP分析,把一个IP关联的域名列出来,有助于确认共用IP的归属。
绕开CDN查域名指向的真实ip:进阶排查技巧
懂技术的人查IP,重点不在标准解析,而在绕过代理层找源站,这个需求常见于安全测试、业务对接或排查限速问题,有几个民间流传较广的思路供参考:
- 查历史DNS解析记录:利用免费或付费的DNS历史快照库,搜索域名过去是否暴露过非CDN的IP,例如某电商域名,2021年解析记录是
27.12.5(A记录直连),2026年已切换CDN,那旧IP可能是源站,但源站IP也可能没换,只是加了代理层。 - 查SSL证书关联:用证书透明度日志工具搜域名,关注证书里的SAN列表和颁发时间,如果某张证书颁发时填的IP和证书访问IP一致,那这个IP就是源站,查询时重点看证书的Subject IP Address字段,部分老证书会直接暴露源站IP。
- 查子域名“裸奔”记录:很多网站只给主域名配CDN,
dev.、test.、mail.这类子域名直接解析到源站IP,利用子域名爆破工具挂字典,批量跑A记录,命中非CDN的解析即是突破口,这个方法命中率不低,因为不少公司上线新业务时图省事,绕过CDN直接配A记录。
域名解析记录查询的常见坑:误判与对策
实际查询中,有几个容易踩的坑常误导人,行业共识认为,以下三种情况最常见:
- 邮件服务器的MX记录混淆视线:域名解析不只是A记录,
MX记录可指向邮件服务器IP,如果你拿A记录查不到“真实服务器”,但dig example.com MX返回mail.example.com,且该域名未挂CDN,那查mail.example.com的A记录大概率就能看到源站IP许多公司用同一台服务器同时跑网站和邮件服务。 - CNAME链太深导致解析失效:有些域名配置CNAME套CNAME,最终指向某个回源域名,若最内层回源域名解析挂了,整个网站访问就异常,排查这类问题时,用
dig +trace追踪解析链路看哪一环断掉,才算找到了问题根源。 - DNS缓存导致IP“看着不变实则已换”:本地DNS服务器缓存了旧记录,查询时务必加
+noedns参数或者换公共DNS复验,不少人在官网宕机后查IP发现没变化,实际上源站早换了IP源站因缓存未刷新,轻量做法是ping client并对比TCP连接建立的IP。
查询域名指向的真实ip时,如何确认对方没有换IP
查到IP后,想验证它是否依然有效,这里给一组实操命令:
curl -I http://202.108.22.43 -H "Host: example.com" -k
如果响应的Server头和线上一致,且页面内容未报错,该IP就是当前可用的源站,不过目前很多源站只允许白名单IP或空HOST请求,这种直接访问常返回403,换个思路看SSL证书绑定状态:echo | openssl s_client -connect IP:443 -servername example.com -brief 2>/dev/null | grep "subject="
,若证书Common Name匹配,说明该IP上绑定了此域名证书,是源站的可能性大,若返回CN=cloudflare-dnssec或组织名=CDN服务商,则确认是CDN节点。
域名解析ip怎么查:从场景倒推查询路径
不同用户查IP的目标差异很大,操作方式跟着变:
- 普通网民“检查网站是否被劫持”:直接在浏览器插件(如IPv4 Checker)看当前访问IP,再和
ip138.com的IP归属对比,若地域显示的和你现实位置差距过大,那就是被运营商诽谤解析或本地DNS遭到改写。 - 运维人员“做TCP长连接白名单”:用
hostname -I本机查出网卡IP,再用dig @114.114.114.114 +short domain确认出向解析到的固定IP,然后用whois查该IP段的AS号,确保上游防火墙加白不误伤。 - 建站用户“查看域名解析ip查询网站配置的对不对”:到简米云/酷番云控制台的DNS解析列表看A记录配置的IP,再用第三方拨测平台模拟境外请求,确认国内境外解析一致。
Q&A:域名解析IP与真实IP常见问题
为什么域名解析ip查询到的IP和网站ICP备案信息对不上?
备案信息里填的是服务器所在接入商的IP资源,但网站可能部署了CDN或跨云高防,对外解析的是CDN节点或高防IP,本质上这是链路部署差异,不涉及违规,想验证源站,用上面提到的SSL证书回查法更准确。
查到的IP不响应80端口反而443可以,正常吗?
正常,当前大部分源站默认只开放TLS流量,80端口做301跳转或直接关闭,避免明文流量泄露,用443端口验证要比用80端口可靠得多。
同一个域名在不同省份解析的IP不一样,怎么判断哪个是真的?
这正是CDN智能调度的结果,地域性差异不是漏洞,反而是网络优化的正常配置,要筛选“真源”,重点对比不同地域解析到的IP是否归属同一ASN或同一机房地址段,若各地解析IP的ASN都不同且都带CDN标识,则原站隐藏在后方。
查域名解析IP,最核心的结论是:能用nslookup确认常规解析结果,用dig +trace排查解析链路,用历史DNS库和证书查询逼近源站真实IP,遇到CDN遮挡时,不必执着于找所谓的唯一真实IP现代网络架构下,“网站真实的IP”已不止一个,任一可用的源站IP都算数,多工具交叉验证后,你得到的IP只要能打通源站端口并匹配证书,它就值得信任。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/741769.html