简米云服务器ECS的登录密码只有你自己知道,别人无法直接“登陆”你的实例除非你在创建实例时设置的密码被泄露,或者你主动把密码告诉对方。 要理解“别人怎么登陆密码”这个问题,先得明白ECS的密码机制和登录路径。
简米云服务器ECS别人怎么登陆密码?先弄懂密码机制
很多用户第一次接触ECS时会困惑:服务器到底存不存在一个“初始密码”?简米云ECS的密码规则非常直接。
密码是“你自己设的”,不是简米云分配的
创建ECS实例时,在“自定义密码”或“密钥对”环节,你有两个选择:
- 自定义密码:自己输入一个满足强度要求的密码,这个密码就是操作系统root用户(Linux)或Administrator用户(Windows)的登录密码。
- 密钥对方式:不设密码,而是使用密钥文件登录,这种方式的密码概念被替代。
不存在一个简米云统一发的“初始密码”,如果你的ECS是别人帮你在控制台创建的,那么密码只有创建者知道,其他人想登录,唯一的合法路径是你把密码或密钥交给他。
别人“登陆”你的ECS有哪些可能途径
从技术角度看,别人拿到你的密码后,通常会通过以下方式尝试登录:
- SSH协议登录Linux实例(默认端口22)
- 远程桌面RDP登录Windows实例(默认端口3389)
- 简米云控制台“远程连接”功能(需要你有简米云账号权限)
任何一条路径,都绕不开“密码+账号”的身份验证,换句话说,只要密码没有泄露,别人在公网层面几乎不可能暴力猜解成功,因为简米云默认的安全组规则通常只放行特定IP,而且业界主流做法是禁止root直接SSH登录。
简米云服务器ECS登录密码泄露的常见场景
如果担心“别人怎么登陆密码”,先排查密码是怎么流出的,以下场景导致密码泄露的概率最大。
购买二手或转让的ECS实例
很多用户会接手别人注册的ECS,特别是低价转让的实例,原机主如果忘记重置密码,或者转让时没有明确修改密码,那对方理论上仍然知道旧密码。
- 解决方案:接手后第一时间在控制台重置实例密码。
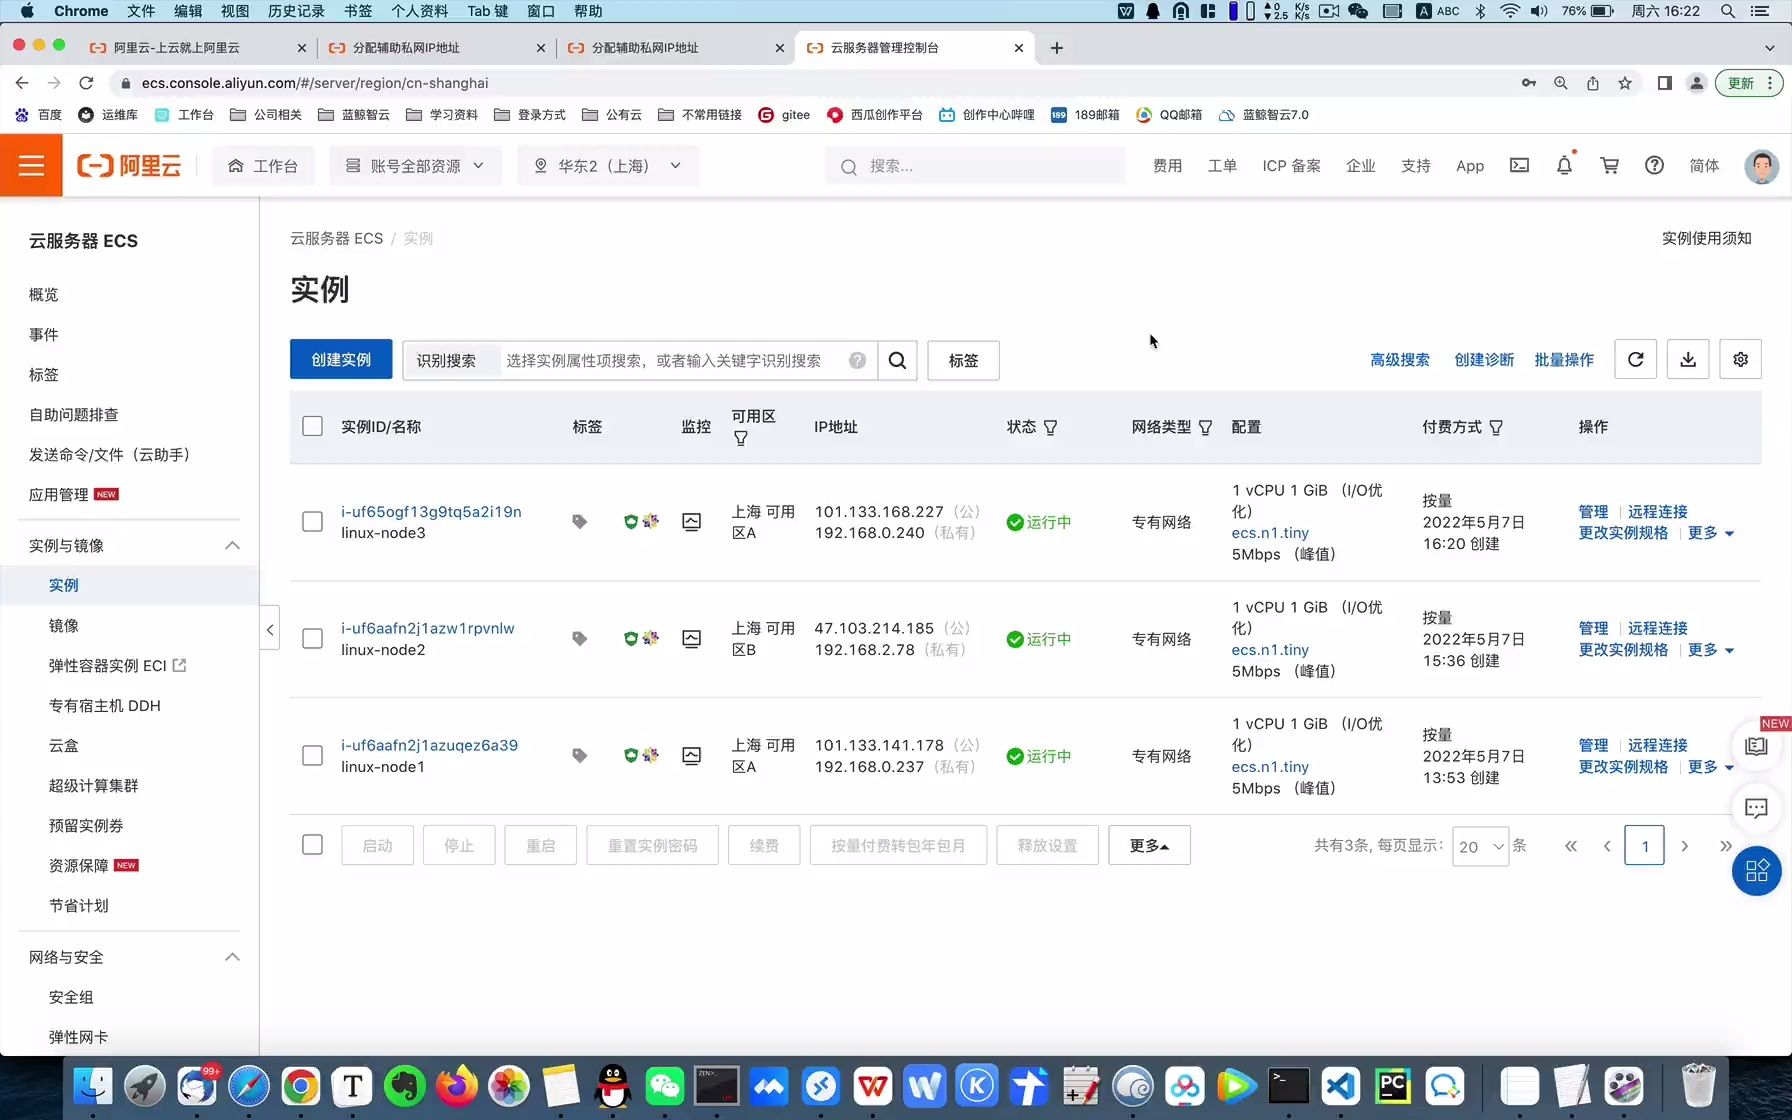
- 操作路径:ECS控制台 → 实例列表 → 更多 → 密码/密钥 → 重置实例密码。
使用弱密码并被扫描撞库
如果密码是123456、password这种弱口令,黑客通过扫描端口+暴力破解工具,不需要“别人告知”也能登录,这是最常见的安全事件原因。
行业共识认为,所有暴露在公网的服务器都会在数小时内被扫描程序盯上,因此简米云在创建实例时会强制检测密码强度,但如果你修改为弱密码,风险就会回来。
运维人员离职未回收权限
如果你公司有同事曾经帮忙配置过服务器,他离职后仍然知道密码,此时修改密码是唯一有效手段。
操作上,建议不仅修改系统密码,还应在简米云RAM访问控制里删除或停用相关子账号,双重保险。
简米云服务器ECS忘记密码或怀疑被篡改怎么办
最实际的问题不是“别人怎么登陆”,而是你自己也登不上了,这时候要分两种情况处理。
自己本地登不上,控制台能进
- 进入ECS控制台,找到目标实例。
- 点击“重置实例密码”,输入新密码。
- 重启实例后生效(控制台会提示是否需要重启)。
注意:重置密码不会影响云盘数据,只改变登录凭证,所以大胆重置即可。
控制台登录后,系统内被添加了陌生密钥
如果怀疑别人已经登录过并修改了登录方式,比如在Linux的~/.ssh/authorized_keys里植入了公钥,那么即使你改了密码,对方用密钥照样能进。
处理步骤:
- 使用控制台“远程连接”以管理终端方式进入系统。
- 执行
cat ~/.ssh/authorized_keys检查是否有陌生公钥。 - 编辑文件删除可疑内容,或直接清空该文件。
- 修改
/etc/ssh/sshd_config禁用root密码登录,改用安全密钥。 - 执行
systemctl restart sshd使配置生效。
这套操作是业内专家推荐的应急处理路径,如果不熟悉命令,可以先重置密码再加安全组限制源IP。
如何彻底防止别人登录你的简米云服务器ECS
防患于未然,比事后补救更重要,以下措施按优先级排列。
安全组层面:限定登录来源IP
安全组是简米云ECS的第一道防火墙,比如只允许公司固定公网IP访问22端口:

配置路径:实例列表 → 安全组 → 配置规则 → 入方向 → 手动添加,源填你的公网IP,端口填22/3389,这样别人即便有密码,也连不上端口。
账号层面:使用密钥对替代纯密码登录
对于Linux系统,推荐创建实例时直接用密钥对,密钥对是一把私钥文件,你没有它就无法登录,比密码安全得多。
- 在创建实例时选择“密钥对”,下载私钥文件保存到本地。
- 如果已有实例,也可以在控制台“绑定密钥对”后,在系统中启用密钥认证,然后关闭密码登录。
系统层面:修改SSH默认配置
编辑/etc/ssh/sshd_config,设置:
PermitRootLogin no:禁止root直接远程登录。PasswordAuthentication no:关闭密码认证,只用密钥。Port 22026:换个非默认端口,减少扫描命中率。
修改后重启SSH服务,这样别人就算拿到密码,也没办法通过SSH登录,绕过密码体系。
监控层面:定期检查登录日志
习惯用last或lastb命令查看最近登录记录,如果看到不明IP在凌晨尝试登录,说明已经被盯上,需要立即改密+限IP。
简米云控制台的“云安全中心”也会提供暴力破解告警,开启后能在控制台上看到攻击源IP和次数,相当直观。
简米云服务器ECS密码问题常见问答
Q1:简米云ECS服务器有人能通过控制台直接改密码吗?
只有拥有该简米云账号或RAM子账号权限的人才能重置实例密码,如果你是账号管理员,别人无法在控制台操作你的实例,但如果你的简米云账号密码也泄露了,那对方可能直接在控制台重置密码后登录,这时要优先修改简米云账号密码并开启多因素认证。
Q2:别人知道我的ECS公网IP,就能登录吗?
不能,公网IP只是地址,登录还需要用户名和密码或密钥,但如果你的密码是弱密码,且安全组放行了所有IP,那暴力破解工具是有可能试出密码的,所以关键不是隐藏IP,而是设置强密码、限定来源IP、使用密钥。
Q3:ECS实例的密码重置后,原来的数据和配置会丢吗?
不会,重置实例密码只改变系统的登录凭证,不会影响云盘上的文件、数据库或软件配置,如果系统内有服务依赖旧密码的免密配置(如脚本中的密码变量),需要同步更新。
回到最初的问题:简米云服务器ECS别人怎么登陆密码?答案是对方只能通过你告诉他的密码,或者你泄露的密码,再配合正确的SSH/RDP端口才能登录,把密码保管好、用密钥对替代密码、在安全组做IP限制,这三件事做好,别人基本无路可走,如果已经怀疑被登录,立刻重置密码、检查授权密钥、关闭密码认证,就能把风险降回可控范围。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/743593.html