在Windows Server 2008中打开服务器端口映射,核心是在系统防火墙中添加入站规则,并在路由器或云安全组中设置转发策略,通过“防火墙规则+路由转发”两步完成。
很多朋友在配置Win2008端口映射时,习惯性只盯着服务器上的防火墙设置,结果发现外网还是访问不了,问题往往出在链路中间环节,或者是把路由器的端口映射和服务器自身的防火墙规则搞混了,下面咱们把这条数据链路掰开揉碎,一步一步操作。
搞清楚端口映射失败到底卡在哪一环
在动手之前,先建立一张网络拓扑图,服务器在局域网内,公网用户要访问它,数据包需要穿越三个关卡:运营商线路的IP地址(公网IP)→ 路由器/云安全组的端口转发 → Windows Server 2008系统防火墙,任一一环没打通,映射就失败,行业共识认为,超过半数的配置失败案例都出在把内网IP错填成公网IP,或者路由器转发端口与服务器监听端口不一致。
路由器/云平台层面的端口转发是前置条件
物理服务器或虚拟机部署在本地机房时,你需要在路由器上操作,进入路由器的“端口映射”或“虚拟服务器”菜单,填写三项关键数据:
- 服务端口:如3389(远程桌面)、1433(数据库)、80/443(网站)
- 内网IP地址:Win2008服务器的局域网静态IP,如192.168.1.88
- 协议类型:TCP、UDP或TCP/UDP(根据实际应用选择,远程桌面用TCP即可)
如果服务器在简米云、酷番云等公有云上,则不需要配路由器,但必须去云控制台的安全组里放行入方向端口,这一步经常被忽略,因为云服务器默认只有系统防火墙在工作,安全组相当于“服务器外面的第二道门”。
特别提醒: 本机公网IP如果是动态获取的,请先在路由器上绑定DDNS(动态域名解析)服务,否则路由器重启后IP一变,之前的端口映射就全部失效。
Win2008防火墙入站规则的两种添加法
系统层面必须开放对应端口,以下两种方法任选其一,操作路径均基于原生Windows Server 2008 RTM / R2版本。
图形界面:面向非命令行熟练用户
步骤如下:
- 打开“开始”菜单 → “管理工具” → “高级安全Windows防火墙”。
- 在左侧面板中选择“入站规则” → 点击右侧“新建规则”。
- 选择“端口” → 协议类型选“TCP”或“UDP”(规则不明确时先选TCP,因为绝大多数服务依赖TCP)。
- “特定本地端口” 文本框内填入需要开放的端口号,支持连续区间如 5000-5100,也支持英文逗号分隔的离散端口如

1433,3389
。 - 选择“允许连接”(此处注意:如果需要使用IPsec策略,可选“只允许安全连接”,普通场景不选)。
- 勾选所有配置文件类型(域、专用、公用)。
- 输入自定义规则名称如“Web_Server_80”,点击完成。
创建完毕后,务必回到入站规则列表,确认该规则“已启用”状态为“是”。
命令行:适合批量配置和无人值守安装场景
Win2008内置的netsh命令可直接操作防火墙,无需逐层点击菜单,脚本化部署效率高。
netsh advfirewall firewall add rule name="Open_Port_3389" dir=in action=allow protocol=TCP localport=3389
复制后在CMD中执行即可,如果要加完规则后立即生效,可追加一句 netsh advfirewall set currentprofile firewallpolicy allowinbound,allowoutbound 但请注意,这会放行所有入站连接,安全风险极高,生产服务器上不推荐执行。
内网端口映射工具的替代场景
如果服务器本身同时有多张网卡,或者需要将内网某台电脑的服务映射到Win2008服务器上(Win2008作为跳板机),此时才需要借助内网端口映射工具,常用方案包括使用 portproxy 接口(Windows自带网络地址转换功能)或第三方轻量级工具。
行业专家的一个建议: 若只是单台Win2008自身提供对外服务,完全用不到portproxy,此功能主要针对网关机上的中转需求,写错极易引起流量环路。
portproxy标准命令格式:
netsh interface portproxy add v4tov4 listenport=8080 listenaddress=0.0.0.0 connectport=80 connectaddress=192.168.1.100
该命令表示将Win2008公网网卡上的8080端口,转发给内网192.168.1.100这台电脑的80端口,这里有个大坑:portproxy依懒IP Helper服务,若服务被禁用,命令虽然可以执行但不会生效,操作前务必去“服务”管理器确认 IP Helper 启动类型为“自动”。
从服务器本机到外网的逐层排查清单
配置完毕后不要高兴太早,按以下顺序自测,很多情况下你配完了,但服务监听地址绑错了,照样无效。
第一步:确认服务确实在监听该端口
在Win2008服务器上打开CMD窗口,输入:
netstat -ano | findstr :8080
输出结果里既有 LISTENING 状态且地址为 0.0.0:8080 或 [::]:8080,说明服务正常监听所有网卡,如果显示 0.0.1:8080,说明程序只绑定了回环地址,外部访问绝对不通这种情况多出现在开发机默认配置下,需要修改应用程序的绑定主机IP。
第二步:先测本机,再测同局域网,最后测外网
- 在Win2008本机浏览器访问
http://localhost:8080,通说明程序没问题。 - 换一台局域网内的电脑访问
http://192.168.1.88:8080,通说明防火墙规则已生效。 - 最后在外部网络(如手机4G/5G网络)访问
http://公网IP:8080,通说明路由器的端口转发也配置正确。
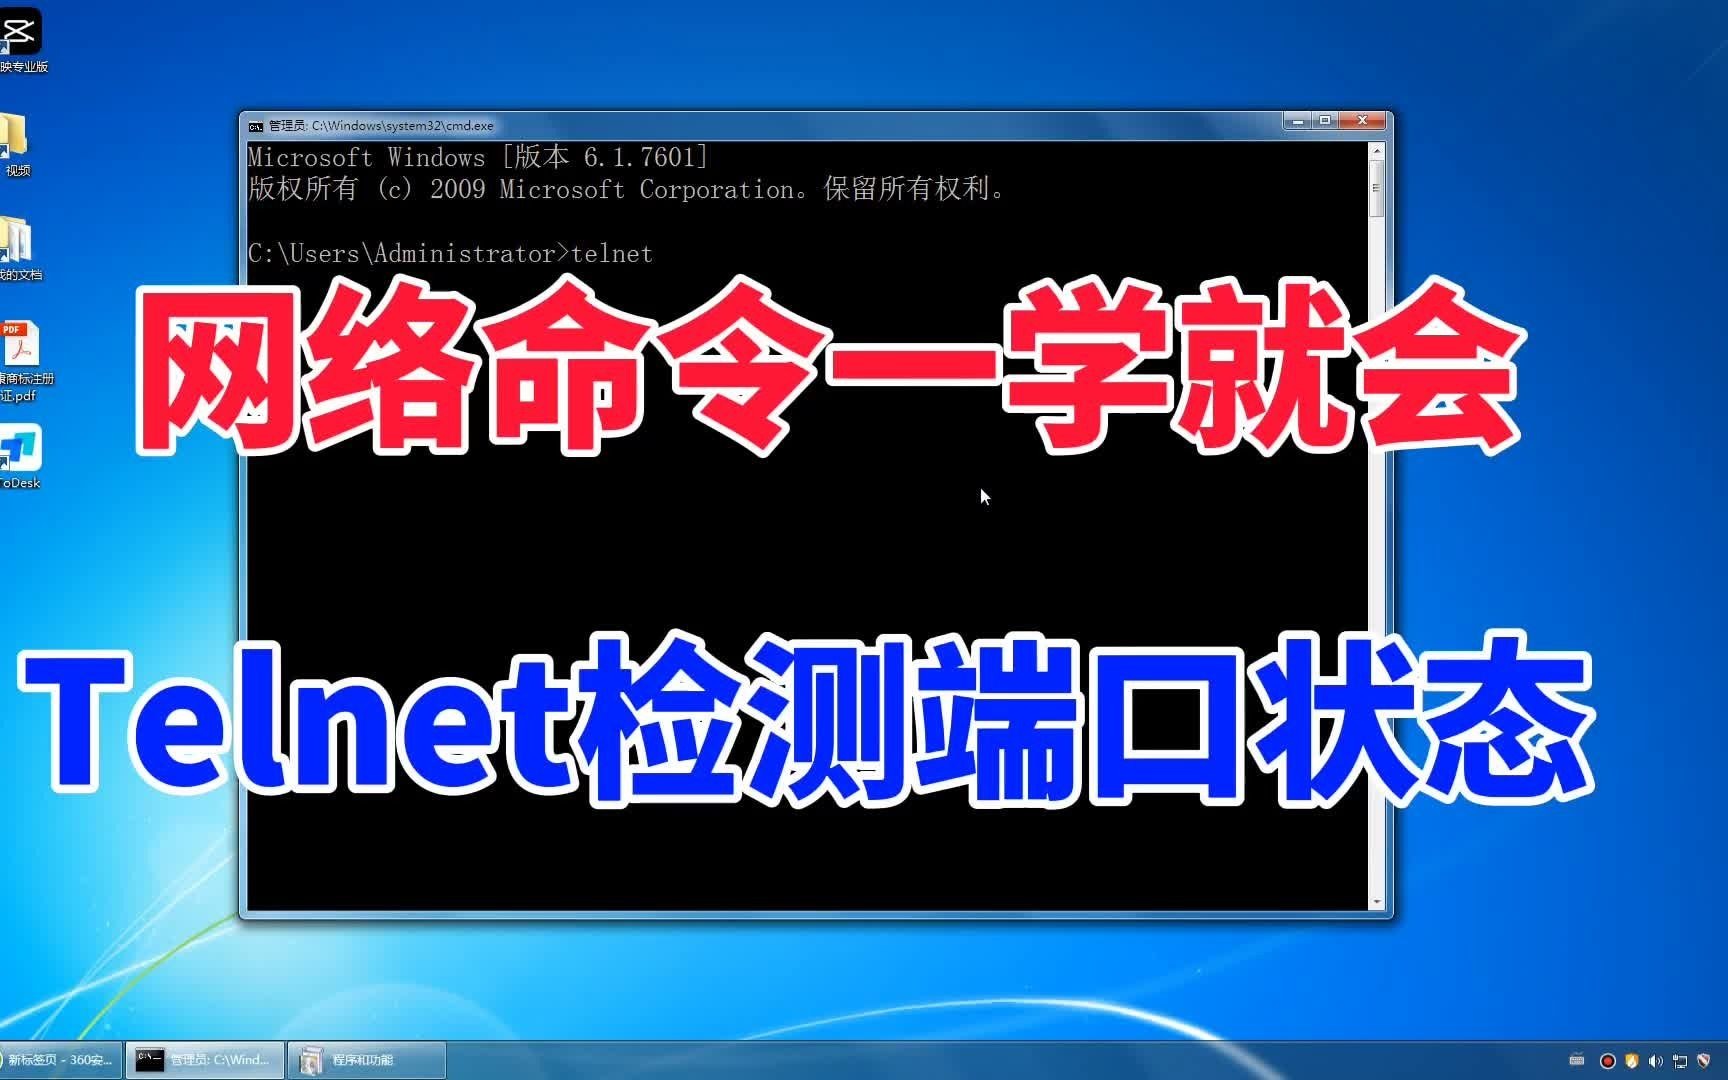
高效技巧: 使用 telnet 指令探测端口连通性比浏览器更精准。
在外部电脑CMD运行 telnet 公网IP 8080,若窗口直接黑屏且无报错,说明TCP连接已建立,若提示“无法打开到主机的连接”,则大概率是路由器侧或运营商封禁端口。
第三步:排除安全软件干扰
Win2008老系统常搭配第三方杀软或安全卫士,360安全卫士、电脑管家等软件自带的“流量防火墙”可能拦截3389等常用端口,排查方法是暂时退出软件,再用lan口电脑测试,如果是软件拦截,建议在软件的白名单中添加端口规则。
尤其是海外服务器或托管机房,服务商通常会额外部署硬件防火墙,此时需要提交工单,要求机房防火墙放通对应端口,这一类问题从服务器上看不出任何异常,规则配置全对但外网不通,就得联系机房核实。
win2008远程桌面端口修改能降低被扫风险吗?
修改默认3389端口属于安全加固的基础操作,RDP服务被互联网扫描器大规模探测已持续多年,使用非默认端口可以挡住绝大多数脚本扫描热度,操作路径如下:
- 打开“开始” → “运行” → 输入
regedit打开注册表编辑器。 - 定位到
HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlTerminal ServerWdsrdpwdTdstcp,修改右侧PortNumber的十进制数值。 - 同时修改
HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlTerminal ServerWinStationsRDP-Tcp里的同名PortNumber值。
两处必须改成一致才能生效,否则系统服务根本无法启动,修改完成后重启服务器,再搭配上述防火墙放行新端口,即完成远程桌面端口映射改造。
关键提醒: 修改注册表前建议先导出上述两个分支备份,一旦出错,文件恢复后再重启即可复原。
家用宽带公网IP和端口映射的几个注意事项
想在公司或家里自己搭建Win2008服务器,需要注意运营商策略差异,家庭宽带除非申请专线或公网IP业务,否则出口地址是大内网NAT地址(如100.64.x.x),从外网无法直接访问,申请到公网IP后,端口映射才有意义。
遇到端口不通,查询运营商是否封锁常见端口号(80、443、8080等),相当一部分地区的运营商对个人宽带的Web服务端口实施封锁,需要工信部备案才能解封。
当你买了一个云服务器或物理机托管的带宽资源时,以上限制基本不存在。 用非知名端口(如16000、28000等)做映射,在许多场景是绕过封锁的常规手段,但需要注意,此类规避动作若用于运营网站,依然不合规。
针对一些常见问题的快速对症下药
- 路由器端口映射明明填了8080,但外网访问没反应检查Win2008防火墙是否放行8080,检查路由器上WAN口IP是否就是你的真实公网IP。
- 服务器IP地址不是静态的在路由器上为Win2008绑定DHCP保留,使其始终获得同一个内网IP,否则路由器里填写的转发目标地址会随重启而失效。
- 数据库远程连接的端口映射SQL Server默认监听1433,若实例名为命名实例,实际端口动态变化,最稳妥的方式是在“SQL Server配置管理器”中固定TCP/IP端口。
- 映射成功但网速很慢公网上行带宽限制了传输速率,服务器所在网络的上行带宽(非下行)决定了外部用户下载或访问服务器的最高速度,这是物理链路限制,调整端口映射无法突破。
关于win2008服务器端口映射的常见问答
问:Windows Server 2008的服务器防火墙端口映射和路由器端口映射是同一个概念吗?
不是,服务器防火墙的入站规则是允许外部数据包从系统层面“打通”,而路由器端口映射则是将外网访问流量“导流”到内网指定主机,数据包流向是:公网 → 路由器(转发) → 服务器防火墙(放行) → 服务进程,只在其中一处做配置,都无法实现完整的外网访问。
问:用以内网端口映射工具软件能否替代Win2008系统的防火墙规则?
不能替代,端口映射工具(如portproxy)解决的是把服务器上某一个端口的数据转发到内网另一台机器,而服务器自身要接收外部数据时,数据包到达本机后依然要经过Windows防火墙动态检查,二者属于链路的不同层级,同时存在时相互配合,但绝不互相覆盖。
问:怎样把Win2008上已开放的端口快速复制到另一台新服务器上?
最快捷的方式是在旧服务器上用 `netsh advfirewall export` 导出全部防火墙策略到文件,然后将文件复制到新服务器上,执行 `netsh advfirewall import` 导入策略,需要注意导入操作将覆盖新服务器原有防火墙配置,如果是生产环境,建议先导出当前配置做备份再导入。
配置完成后,用 netstat -ano 和 telnet 双重验证,转发链路不复杂,但每层都得对上号,把服务器的防火墙放行、路由器/安全组转发、服务监听地址这三个关键点钉死,win2008服务器端口映射这活儿就算干利索了。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/743982.html